レジストリからコンテナイメージを直接保護
Liron Lifshitz-Yadin

2019年4月30日
0 分で読めますSnykのコンテナ脆弱性管理機能をさらに拡充し、コンテナイメージレジストリとの連携にも対応しました。
脆弱なイメージのテスト、監視、修正
Snykの新しいコンテナレジストリ連携により、レジストリ内からコンテナイメージを直接スキャンし、脆弱性を検出できます。また、レジストリ内のイメージを監視し、新たに公開された脆弱性を確認することもできます。
脆弱性が見つかると、Snykは修正方法を提案します。Dockerfileをテストに含めると、ベースイメージの具体的な修正方法も提案します。
最初に連携に対応したコンテナレジストリはDocker Hubです。今後、Azure Container Registry(ACR)、Amazon Elastic Container Registry(ECR)、Google Container Registry(GCR)、JFrog Artifactoryなど、さらに多くの連携に対応する予定です。
開発者の力を引き出す
レジストリ連携の追加により、開発者がコンテナセキュリティをシームレスに実装できるよう、引き続き支援していきます。開発者はレジストリ内のイメージをテストし、新たに見つかった脆弱性を簡単に監視できます。また、希望する方法でアラートを受け取れます。
Docker Hub連携を始める
snyk.ioのインテグレーションページから、新しいDocker Hub連携オプションを利用できます。以下の画像をご覧ください。
連携を設定すると、イメージを選択してSnykの新しいプロジェクトとしてインポートできます。
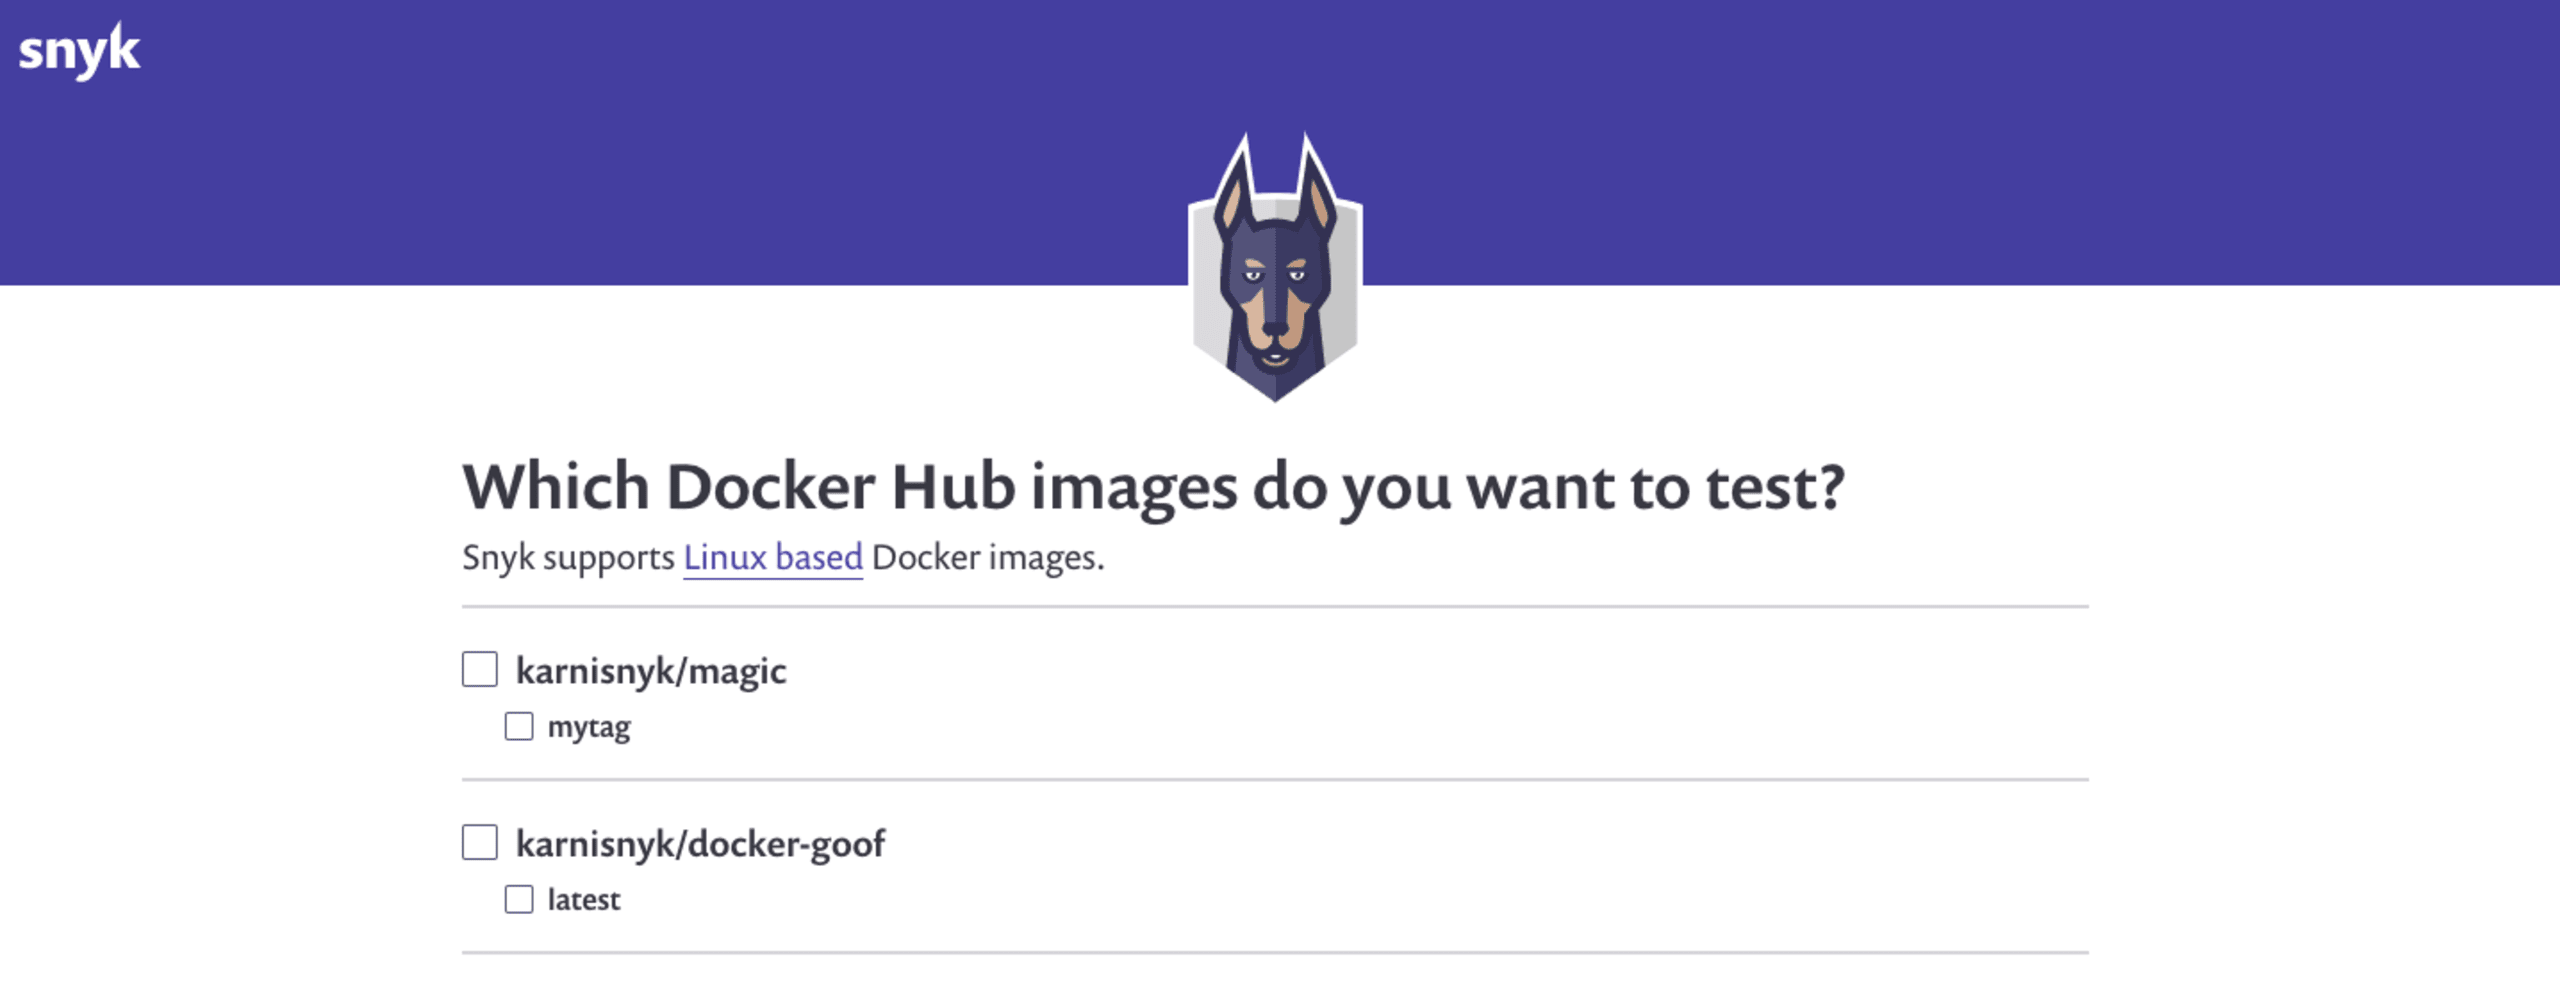
以下の画像は、Docker Hubのリポジトリとタグの一覧です。
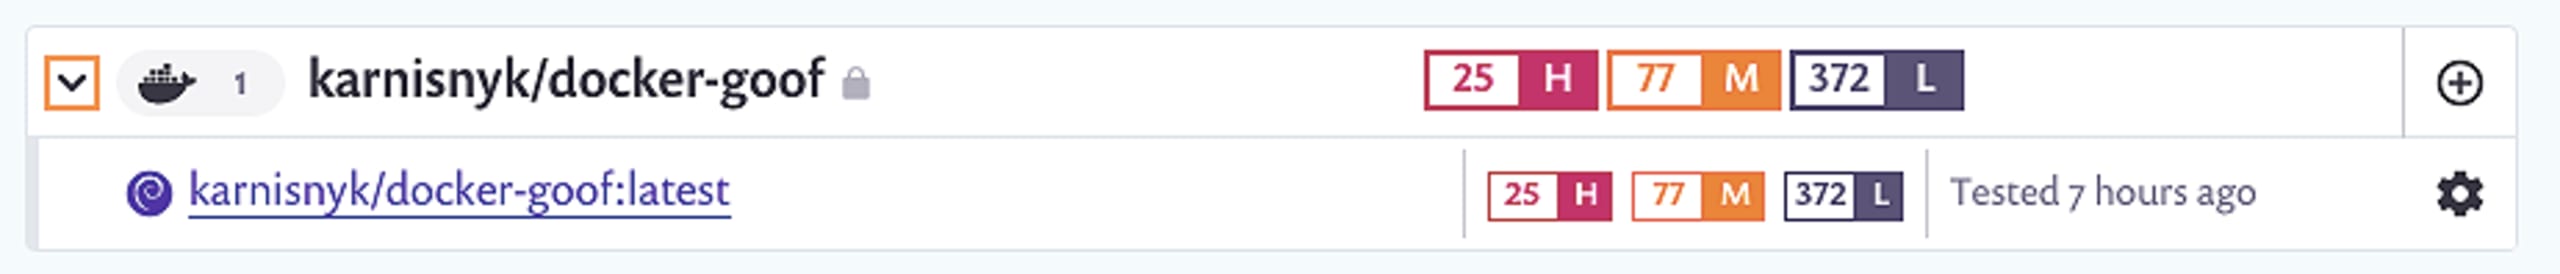
インポートしたプロジェクトはDocker Hubのリポジトリごとにグループ化されます。新しい専用フィルターを使うと、Docker Hubのプロジェクトだけを表示できます。Snykはこれらのイメージを監視し、アラート設定に応じて定期的にテストします。
Dockerfileを追加して最適なベースイメージの修正方法を確認
より充実した修正方法の提案を得るには、GitリポジトリにあるイメージのDockerfileをリンクできます。Projects一覧でテストするプロジェクトの設定アイコンをクリックし、関連するGitリポジトリとDockerfileをリンクしてください。以下に例を示します。
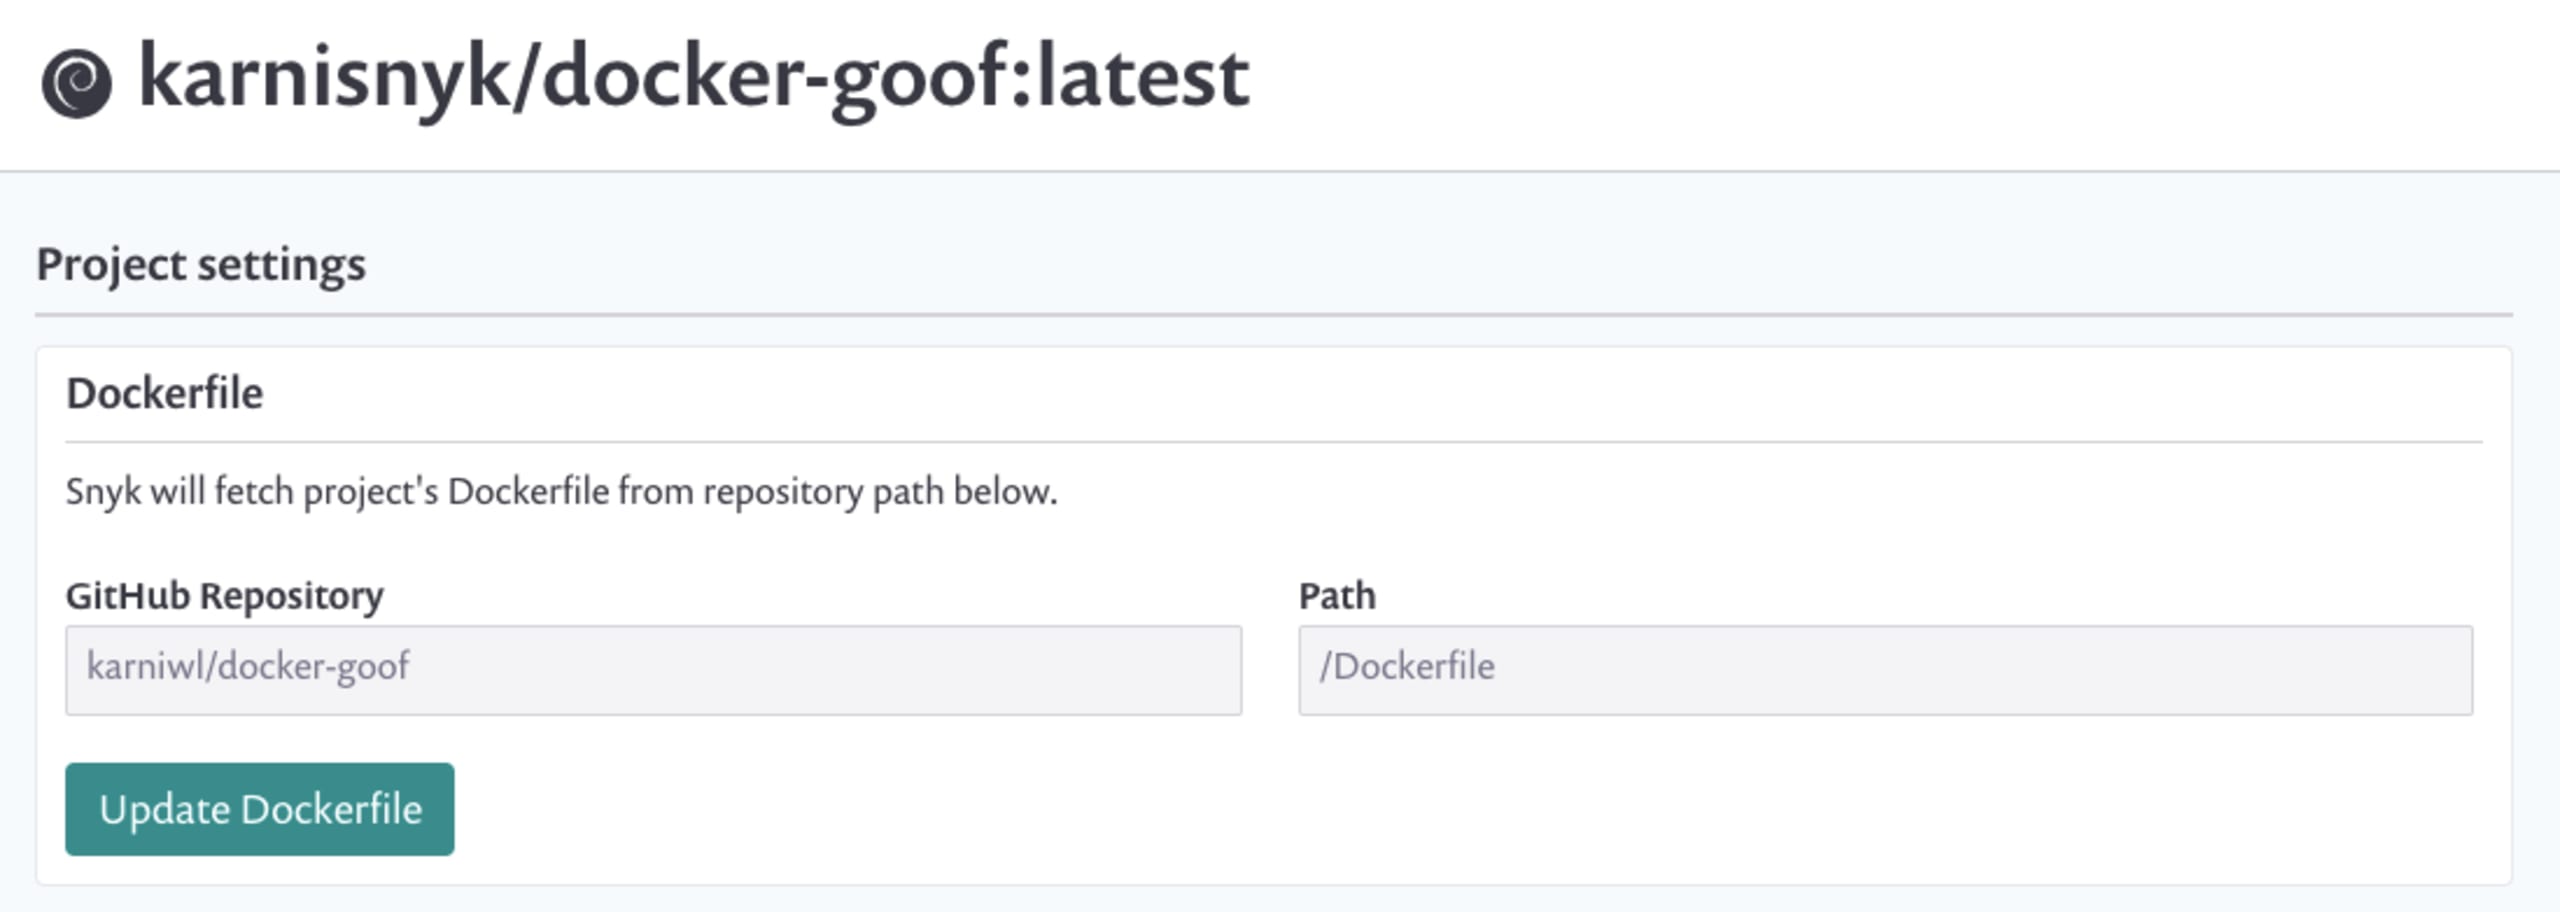
追加すると、より安全なバージョンへのベースイメージのアップグレードに最適な修正方法をSnykが提案します。使用中のベースイメージが古い場合は、再ビルドを推奨します。
追加後、Snykは次のような修正方法を提案します。
マイナーアップグレード—利用可能なマイナーアップグレードのうち、最も安全で最適なもの
メジャーアップグレード—より多くの脆弱性を解消できる一方、リスクも高まるメジャーアップグレードの選択肢
代替アップグレード—現在のベースイメージを別のイメージに置き換えるための、実行可能な代替案。脆弱性を可能な限り少なくできるイメージを提案します。
ベースイメージが古い場合、Snykはイメージの再ビルドも推奨します。
以下は、推奨内容の一例です。

コンテナ脆弱性管理ソリューションの詳細については、新しいドキュメントをご覧ください。
近日中にお知らせする新情報にもご期待ください。
開発者ファーストのコンテナセキュリティ
Snykは、コンテナイメージとKubernetesワークロードの脆弱性を検出し、自動的に修正します。


