ValgrindでCコードの脆弱性を特定し、Snyk Codeで修正する

2024年9月24日
0 分で読めますCおよびC++は、重要なソフトウェア開発の基盤であり続けています。組み込み機器から、製造業、運用技術(OT)、産業分野の高性能アプリケーションまで、幅広いシステムを支えています。効率性、システムリソースを自在に制御できること、そして高いパフォーマンスにより、ミッションクリティカルなプロジェクトに取り組む開発者にとって欠かせない言語です。
製造業や産業分野が経済を牽引する日本では、CおよびC++が特に広く使われています。日本の開発者は、これらの言語を活用して、自動車システムから工場の自動化まで、さまざまな基盤を支える堅牢で効率的なソフトウェアを構築しています。CおよびC++の精密さと信頼性は、こうした業界で求められる高い水準を維持するうえで不可欠です。
CおよびC++におけるコードセキュリティの重要性
CおよびC++は比類ない制御性とパフォーマンスを備える一方で、重大なセキュリティ上の課題ももたらします。自動メモリ管理などの安全機能が組み込まれていないため、バッファオーバーフロー、解放後使用(use-after-free)、メモリリークなどの脆弱性が発生しやすくなります。一見単純な問題に思えるかもしれませんが、特に信頼性とセキュリティが最優先される重要なソフトウェアでは、深刻な影響につながる可能性があります。
脆弱なCコードがメモリリークを引き起こす
開発者が書きがちな、メモリリークというセキュリティ脆弱性を引き起こすCコードの例を見てみましょう。
こちらがCプログラムのコードです。どこにセキュリティ脆弱性があるかわかりますか?
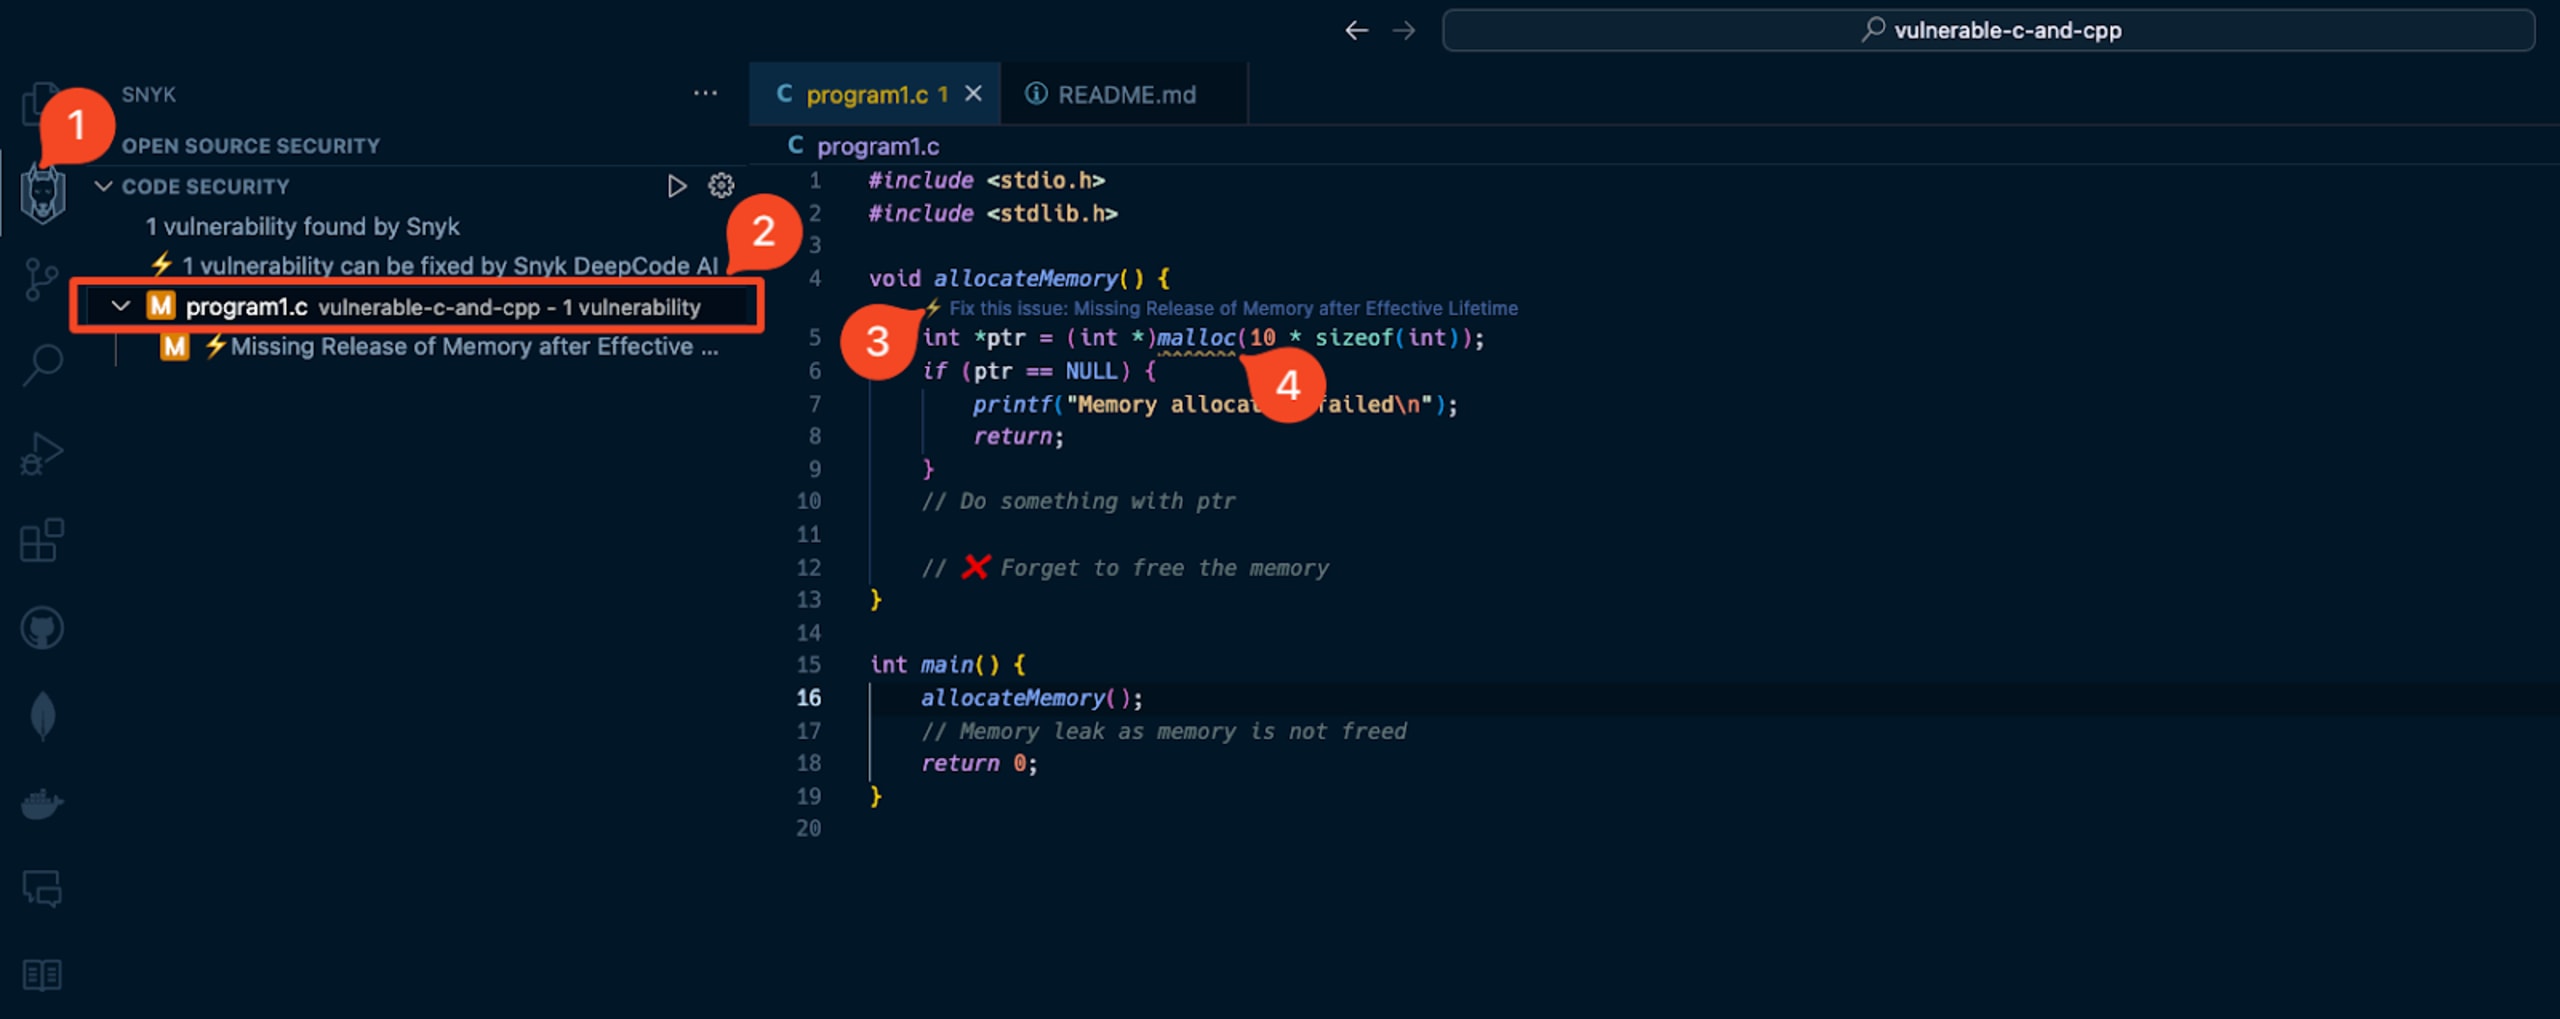
このprogram1.cファイルには、動的メモリ割り当ての脆弱性(MISRA Dir 4.12、MISRA Rule 21.3)の例が含まれています。allocateMemory()関数の問題は、malloc()でメモリを確保しているにもかかわらず解放していないため、メモリリークが発生することです。動的メモリ割り当てを制限するMISRAガイドラインに従うことで、この問題を防止できます。
これはCプログラミングでよくあるミスで、プログラムが時間の経過とともにより多くのメモリを使用する原因になります。最終的にはメモリ不足によりプログラムがクラッシュしたり、システム上の他のプログラムがメモリ不足になったりする可能性があります。
int arr[10]のような静的メモリ割り当てを使えばよいのではないでしょうか。状況によっては、スタック上にメモリを確保できないからです。たとえば、ファイルをメモリに読み込む関数を作る場合、実行時までファイルサイズがわからないため、固定サイズの配列は使えません。その代わり、ファイルサイズがわかった時点でmallocを使えば、必要な量のメモリを確保できます。
まずコンパイルしてから、プログラムを実行します。
このプログラムにメモリリークはありますか?どうすれば修正できますか?
ValgrindでCコードのセキュリティ脆弱性を特定する
Valgrindは、プログラムのメモリリークを検出する強力なツールです。Valgrindを使ってプログラムを実行し、メモリリークがあるかどうかを確認できます。
システムにValgrindをインストールします。Linuxベースのシステムをお使いの場合は、パッケージマネージャーからインストールできます。Debianベースのシステムでは、次のようになります。
注:macOSでARMベースのチップを使用している場合、Valgrindはサポートされていません。そのため、Dockerコンテナ内からValgrindを実行します。
次に、コンテナを起動し、現在のディレクトリをコンテナ内の/tmpディレクトリにマウントします。
次に、コンテナ内でprogram1.cプログラムをコンパイルします。
続いて、Valgrindでプログラムを実行し、メモリリークを確認します。
Valgrindを実行すると、メモリリークを示す次のような出力が表示されます。
Valgrindは優れたツールですが、日々C開発に携わる開発者にとって、このワークフローは拡張性に乏しく、解析のたびに本格的なプログラムをコンパイルしてビルドする必要があります。
Snyk Codeを使えば、コンパイルを行わなくてもコードベース内のこの脆弱性を特定できます。拡張機能をインストールしてファイルを開くだけで、脆弱性が表示されます。Snyk Codeは、ビルドやコンパイルの手順を必要としないソースコードを機械学習技術で解析する、静的コード解析ツールです。この方法により、Snykがコードをスキャンしてセキュリティ脆弱性を検出する際、信頼性が高く、誤検知が少ない、迅速なフィードバックを得られます。
パストラバーサル、バッファオーバーフローなど、Cの脆弱性を検出する
Snyk Codeを支えるSASTエンジンは、mallocによるメモリリーク以外にも、さまざまな種類の脆弱性を検出できます。
複数の安全でないCのコーディング手法が組み合わさり、セキュリティ脆弱性を引き起こす、より複雑な例を見てみましょう。
上記のCプログラムには多くの脆弱性が含まれていますが、簡潔さを優先した、脆弱なコードのごく単純な例です。それでも、こうした見落としやすいコーディング手法が、実際のコードベースに入り込むことは十分にあり得ます。
プログラムをコンパイルしたら、実行できます。
同じディレクトリに text.txtという空でないファイルがあれば、プログラムはそのファイルを読み込み、内容を出力します。
たとえば、次のようになります。
問題なさそうです。ディレクトリ構造をさかのぼるファイルを指定したら、どうなるでしょうか?
このプログラムにはパストラバーサルの脆弱性があり、攻撃者がシステム上の機密ファイルを読み取れる可能性があります。
ほかの脆弱性をテストするには、次の入力を試してください。
存在しないファイルを指定する
空のファイルを指定する
長すぎるファイル名またはフルパス(50文字超)を指定する
こうしたセキュリティの問題の中には、開発者のCプログラミングスキルだけでは対処できないものもあります。たとえばパストラバーサルへの対策には、安全なメモリ管理や確立されたC開発の専門知識に加えて、アプリケーションセキュリティに関する理解も必要です。
幸い、IDEにプログラムのコードを貼り付けると、Snyk拡張機能がCコードを解析し、安全でないコーディング慣行や一般的なアプリケーションセキュリティの問題を検出します。問題箇所をコード内に示しながら、すばやく報告します。

SnykでCおよびC++コードを保護する
製造業や産業分野でセキュリティ侵害が発生すると、業務の停止、安全上の危険、経済的損失など、壊滅的な結果につながる可能性があります。CおよびC++のコードセキュリティを確保することは、単なるベストプラクティスではなく、必須事項です。開発者が開発プロセスの早い段階で脆弱性を特定し、修正できるよう、Snykが支援します。
最先端のインテリジェンスでコードを保護
わずか30分で、Snyk CodeのSAST機能を幅広くご紹介します。