Artifactoryのコンテナリポジトリで脆弱性を検出して修正

2020年2月7日
6 分で読めますJFrog Artifactoryに
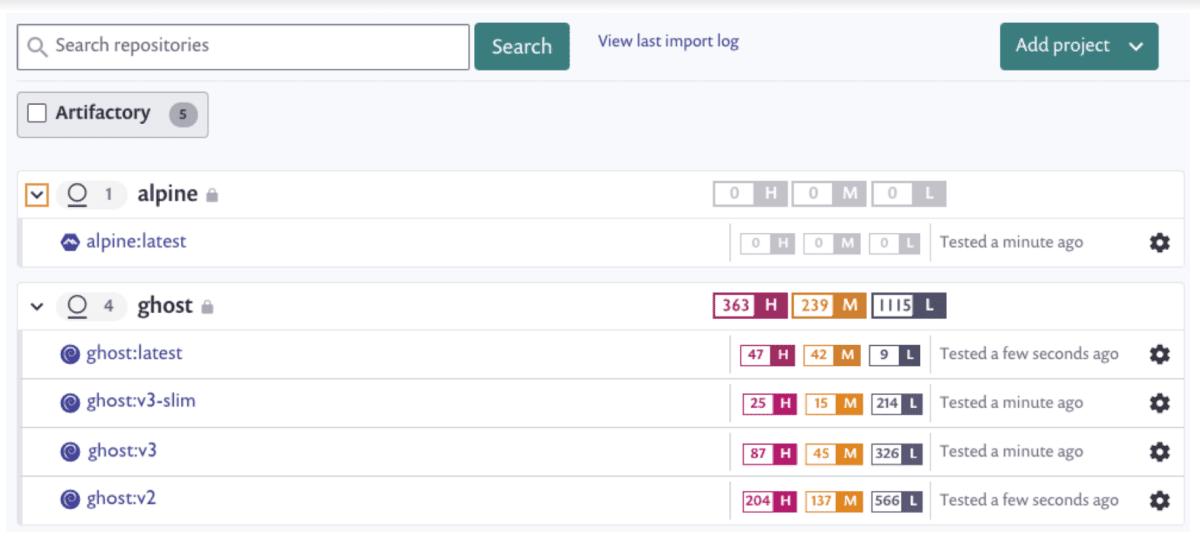
Snyk Containerは
ベースイメージを最適化
Snykは、
以下は、
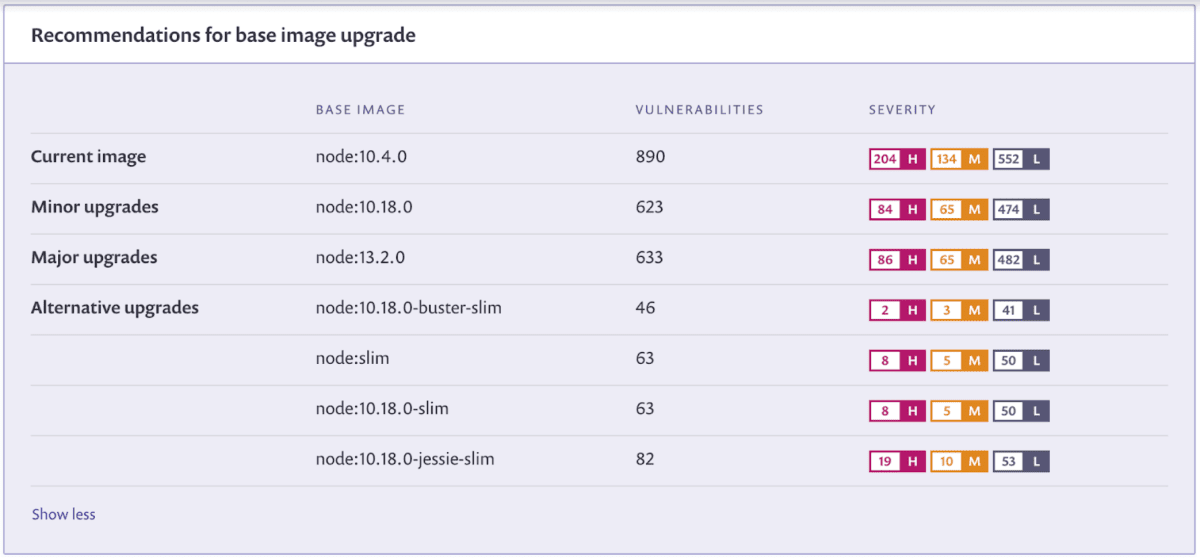
Snyk Containerでは、
マイナーアップグレード- 小規模な
アップグレードは、 より 短時間で 簡単に 適用でき、 ビルドを 壊す 可能性も 低いと いう 考えに 基づく 推奨です。 この 例では、 フレームワーク (node)と OSディストリビューションの メジャーバージョンを 維持できます。 メジャーアップグレード - フレームワークまたは
OSディストリビューションの、より 新しい メジャーバージョンへの 移行が 必要です。 代替アップグレード - 別の
イメージを 使う 選択肢を 提案します。 フレームワークと ディストリビューションの 両方が 変わる 可能性が あります。 上記の 例のように、 脆弱性の 数を 大幅に 減らせる 場合が ありますが、 コードへの 影響が ない ことを 確認する ため、 追加の テストや 検討が 必要に なることもあります。
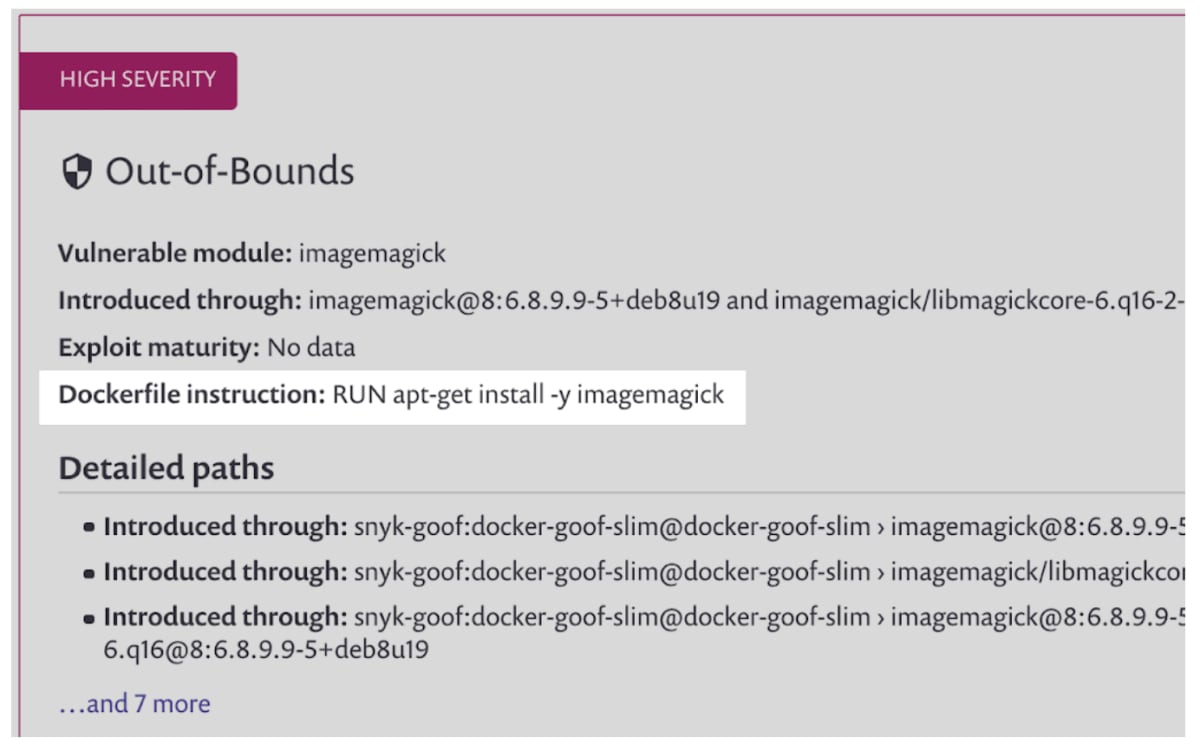
問題のあるDockerfileの命令を特定
Snyk Containerは
たとえば、
Snyk ContainerとJFrog Artifactory:コードとコンテナの脆弱性を一元的にスキャン
Snykと
利用を開始する
JFrog Artifactoryとの
Snykは
Hayley Denbraverが
4月1日10:55から、 Helm Chartの セキュリティに 関する 講演Uncharted Territories:__Discovering Vulnerabilities in Public Helm Chartsを 行います。 また、
Gareth Rushgroveが 4月1日14:55から、 パネルディスカッションKubernetes and Cloud Native Security: A State of the Unionに 参加します。
会場で
開発者ファーストの
Snykは、