開発者を 第一に 考えた 高度な プロジェクト管理機能の 提供を 開始しました。 組織が アプリケーションセキュリティ を 大規模に 管理できるよう 支援します!
Play Video: An Introduction to Management at Scale with Snyk
組織が 大きくなるほど、 アプリケーションセキュリティ プログラムの 策定、 管理、 実行は 難しくなります。 ここでは、 組織の 規模が 重要です。 事業の 成長とともに、 アプリケーションも 拡大します。 製品や サービスが 追加され、 参加する チームも 増えます。 アプリケーションの 構築、 テスト、 デプロイには、 複数の 環境が 使われます。
クラウドネイティブアプリケーションと いう 新しい モデルは、 この 複雑さに 拍車を かけます。 現在の アプリケーションは、 相互に 関連しながらも、 必ずしも 一元 管理された リポジトリに 集約されていない、さまざまな 構成要素から 成り立っています。 こうした 最新の ソフトウェアサプライチェーン全体で アプリケーションセキュリティを 管理するのは、 プロジェクト管理の 悪夢です。 プロジェクトの 数が 多いだけでも チームは 圧倒され、 プロジェクトを 見つけると いった 簡単な 作業さえ 難しくなります。 特定した 脆弱性の 優先順位付けや 修正など、 さらに 時間の かかる 作業は 言うまでもありません。
こうした 課題は、 組織全体の セキュリティ態勢に 影響を 及ぼす 可能性が あります。 関係は 単純です。 プロジェクト管理が 難しくなるほど、 プロジェクトが もたら す実際の リスクを 効果的に 管理する ことも 難しくなります。 プロジェクトの 乱雑さは 開発チームと セキュリティチームの 時間を 浪費し、 フラストレーションや 不信感の 高まりに つながることもあります。 また、 重大な 脆弱性が 見過ごされたり、 適切な タイミングで 修正されなかったりする おそれも あります。
規模拡大の 課題を 克服するには、 アプリケーションセキュリティを 簡単に 管理できる 方法が 必要です。 従来型の エンタープライズ向けセキュリティソリューションは、 管理機能が 不足しているか、 機能が 硬直的で 十分に 活用できないかの どちらかです。 Snykの 開発者を 第一に 考えた プロジェクト管理機能は、 プロジェクトを より 簡単に 整理、 統制、 優先順位付けし、 最終的には、 プロジェクトに 起因する セキュリティ脆弱性や ライセンスの 問題を より 効率的に 管理できるよう 設計されています。
プロジェクトの整理方法を標準化 独自コード、 オープンソースパッケージ、 コンテナ、 Kubernetesの 構成、 Infrastructure as Code。 これらは、 クラウドネイティブアプリケーションを 構成する 一般的な 要素です。 セキュリティ管理の 観点では、 特に 大規模な 組織の 場合、 この モデルに よって 膨大な 数の プロジェクトが 生まれる 可能性が あります。
たとえば、 Snyk Enterpriseライセンスを ご利用の お客様は、 平均して 2,000件を 超える プロジェクトを 管理しています。 Proライセンスを ご利用の お客様が 管理する プロジェクトは 900件以上です。 これらの プロジェクトには、 平均して 5,000件を 超える 脆弱性が 含まれています。 プロジェクトを 整理する 標準的な 方法が なければ、 含まれる 問題の 優先順位付けや 修正の ワークフローは 負担が 大きく、 非効率に なります。
Snykの 新しい プロジェクト管理機能を 使えば、 この 課題を 簡単に 解決できます。 プロジェクト属性と プロジェクトタグを 使って、 プロジェクトに さまざまな 種類の 識別子を 追加できるようになりました。 これに より、 組織内の ルールに 沿って、 標準化された 方法で プロジェクトを 整理できます。 その 結果、 プロジェクトの 並べ替えや 検索が はるかに 簡単に なります。
プロジェクト属性と プロジェクトタグを 使って プロジェクトを 整理する 方法に ついて 詳しくは、 こちらの ブログ を ご覧ください。
セキュリティとコンプライアンスを統制 ポリシーは、 組織が 許容する 範囲と 開発者が 作業できる 範囲を 定めるのに 役立ちます。 特に 大規模な 組織では、 こうした 境界を 自動的かつ 一貫して 設定できる ため、 ポリシーが 重要です。
ただし、 すべての プロジェクトが 同じ 条件に あるわけではありません。 ビジネスへの 影響が 小さい プロジェクトと 比べて、 ミッションクリティカルな プロジェクトには 異なる セキュリティおよびコンプライアンスの 境界が 必要です。 プロジェクトの 環境や アプリケーションの ライフサイクル段階に よっても、 適用する 管理の 度合いは 変わります。
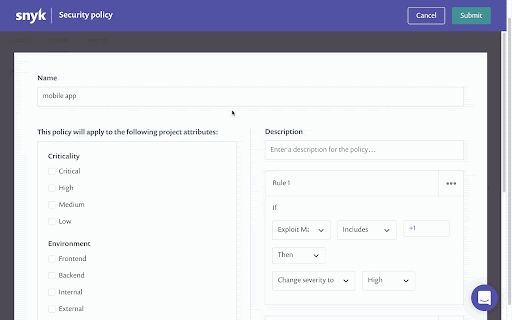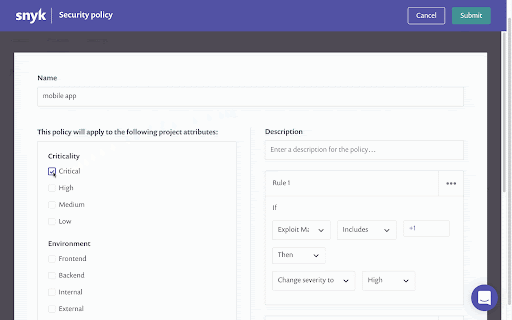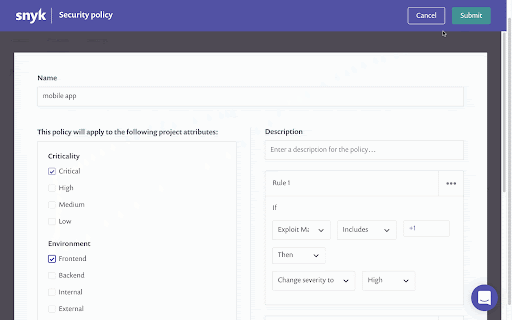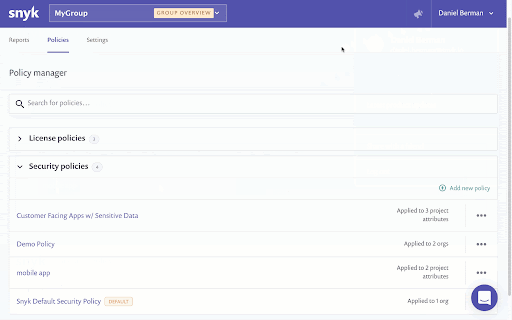
組織内の さまざまな プロジェクトに ポリシーを 効果的に 適用できるよう、 Snykは 柔軟な ガバナンスと 制御機能を 提供します。 自動化された セキュリティポリシーや ライセンスポリシーは、 プロジェクトに 設定された 属性に 基づいて、 特定の プロジェクトや プロジェクトグループに 簡単に 適用できます。 たとえば、 本番環境の プロジェクトには 厳格な ライセンスポリシーを 適用し、 開発中の アプリケーションには より 柔軟な ポリシーを 適用できます。
プロジェクト属性を 使って ポリシーを 作成し、 特定の プロジェクトに 関連付ける 方法に ついて 詳しくは、 こちらの ブログ を ご覧ください。
最も重要なプロジェクトに取り組みを集中 7月には、 開発チームと セキュリティチームが セキュリティの バックログに より 効果的に 対処できるよう 設計された、 数多くの 優先順位付け機能の 提供を 発表しました 。 プロジェクト属性と プロジェクトタグは、 同じ 方針を 引き継ぐ 機能です。 ユーザーは、 主観的な ビジネス固有の 背景情報も 考慮して、 優先順位を 付けられるようになります。
組織に よって、 資産の 価値は 異なります。 この ビジネス価値と、 資産が 侵害された 場合に 起こり 得る 影響を 理解する ことは、 リスクの 評価と 優先順位付けに 欠かせません。
Snykユーザーは、 プロジェクト属性 (環境、 ビジネスクリティカル度、 ライフサイクル段階)を 使うか、 自由に カスタマイズできる プロジェクトタグを 作成して 割り当てる ことで、 ビジネスの 観点から 組織に とって 最も 重要な プロジェクトを すぐに 特定できます。 そのうえで、 チーム、 アプリケーションの 種類、 データの 機密性などに 応じて、 修正の 取り組みに 優先順位を 付けられます。 可能性は 無限です。
アプリケーションセキュリティを大規模に実現 競争力を 維持する ため、 今日の 企業は 急速に 変化し、 成長しています。 クラウドコンピューティング、 DevOps、 クラウドネイティブモデルの 普及により、 新しい コードが かつてない 頻度で 開発、 デプロイされています。 前述の とおり、 この スピードは アプリケーションセキュリティに 課題を もたらしています。 54%の 組織が、 リリース期限に 間に 合わせる プレッシャーから、 脆弱な コードだと 認識しながら 定期的に リリースしています。
この 割合を 改善したい 組織には、 生産性を 妨げるのではなく、 高める ソリューションが 必要です。 Snykの 開発者を 第一に 考えた プロジェクト管理機能は、 まさに その ために 設計されています。 チームが プロジェクトを より 簡単に 整理、 統制、 優先順位付けし、 最終的には アプリケーションと エンタープライズの セキュリティを より 効果的に 管理できるよう 支援します。
プロジェクト属性は、 Freeプランを 含む すべての Snyk Open SourceおよびSnyk Containerプランで ご利用いただけます。 プロジェクトタグは、 Snyk Open SourceおよびSnyk Containerの Proプランと Enterpriseプランで ご利用いただけます。 セキュリティポリシーは、 Proプランと Enterpriseプランで ベータ版と して ご利用いただけます。
CTFを 始めよう オンデマンドの バーチャル入門ワークショップで、 CTFチャレンジの 解き方を 学びましょう。