IaC+早期アクセスを発表:SDLC全体でインフラ構成をセキュアに
Lauren Place
2023年10月3日
0 分で読めますコードからクラウドまで、安全なインフラ構成を設計・維持するには、複数の技術チームやセキュリティ関係者が関わる複雑なプロセスが必要です。
最初の課題は、デプロイ前に安全なインフラ構成を記述することです。クラウド向けにアプリケーションをモダナイズしたり、クラウドネイティブなアプリケーション開発プロセスへ移行したりする際、アプリケーション開発者は開発・ビルドの過程でインフラチームやプラットフォームチームと連携し、コードで安全な構成を定義してデプロイします。現在、デプロイ前のIaCセキュリティツールは数多くありますが、デプロイ済み環境のコンテキストがなければ、大量の「重大」な問題を提示しがちです。その結果、開発者の信頼が損なわれ、アラート疲れにつながります。
2つ目の課題は、クラウドへのデプロイ後も安全な構成を維持することです。本番環境で問題が発生した場合に、開発者が設定ミスを修正できるよう、セキュリティチームは支援する必要があります。 デプロイ後のクラウド環境における設定ミスの特定を支援するツールは数多くありますが、デプロイ前の開発者ワークフローを可視化できず、設定ミスをソースコードや開発担当者までさかのぼって追跡することもできません。
お客様がこうした課題に対処できるよう、IaC+というSnyk IaCの新バージョンを開発しました。開発者は既存のワークフロー内で設定ミスを発見・修正でき、SDLC全体(コードからクラウドまで)にわたるインフラ構成セキュリティの信頼できる唯一の情報源を得られます。IaC+は、新しいエンジンと拡張されたセキュリティルールセットを基盤としています。
IaC+は2023年10月3日より、Snyk Previewを通じて早期アクセスでご利用いただけます。
IaCのデプロイ前チェックをより詳細かつ正確に
予防にかかる1オンスは、治療にかかる1ポンドに値します。Snykは、構成を最も効率よくセキュアにする方法は、本番環境に移行する前に対策することだと考えています。IDEやCLIで構成を記述・変更する段階に加え、GitリポジトリやCIパイプラインを監視することも重要です。
IaC+は現行バージョンと同じインテグレーションとワークフローに対応し、結果の精度を高めるエンジンの強化も実施しています。これには、モジュールや変数ファイルのテストを可能にするTerraformの複数ファイル解析が含まれ、開発者が最も重要な問題の修正に専念できるよう支援します。
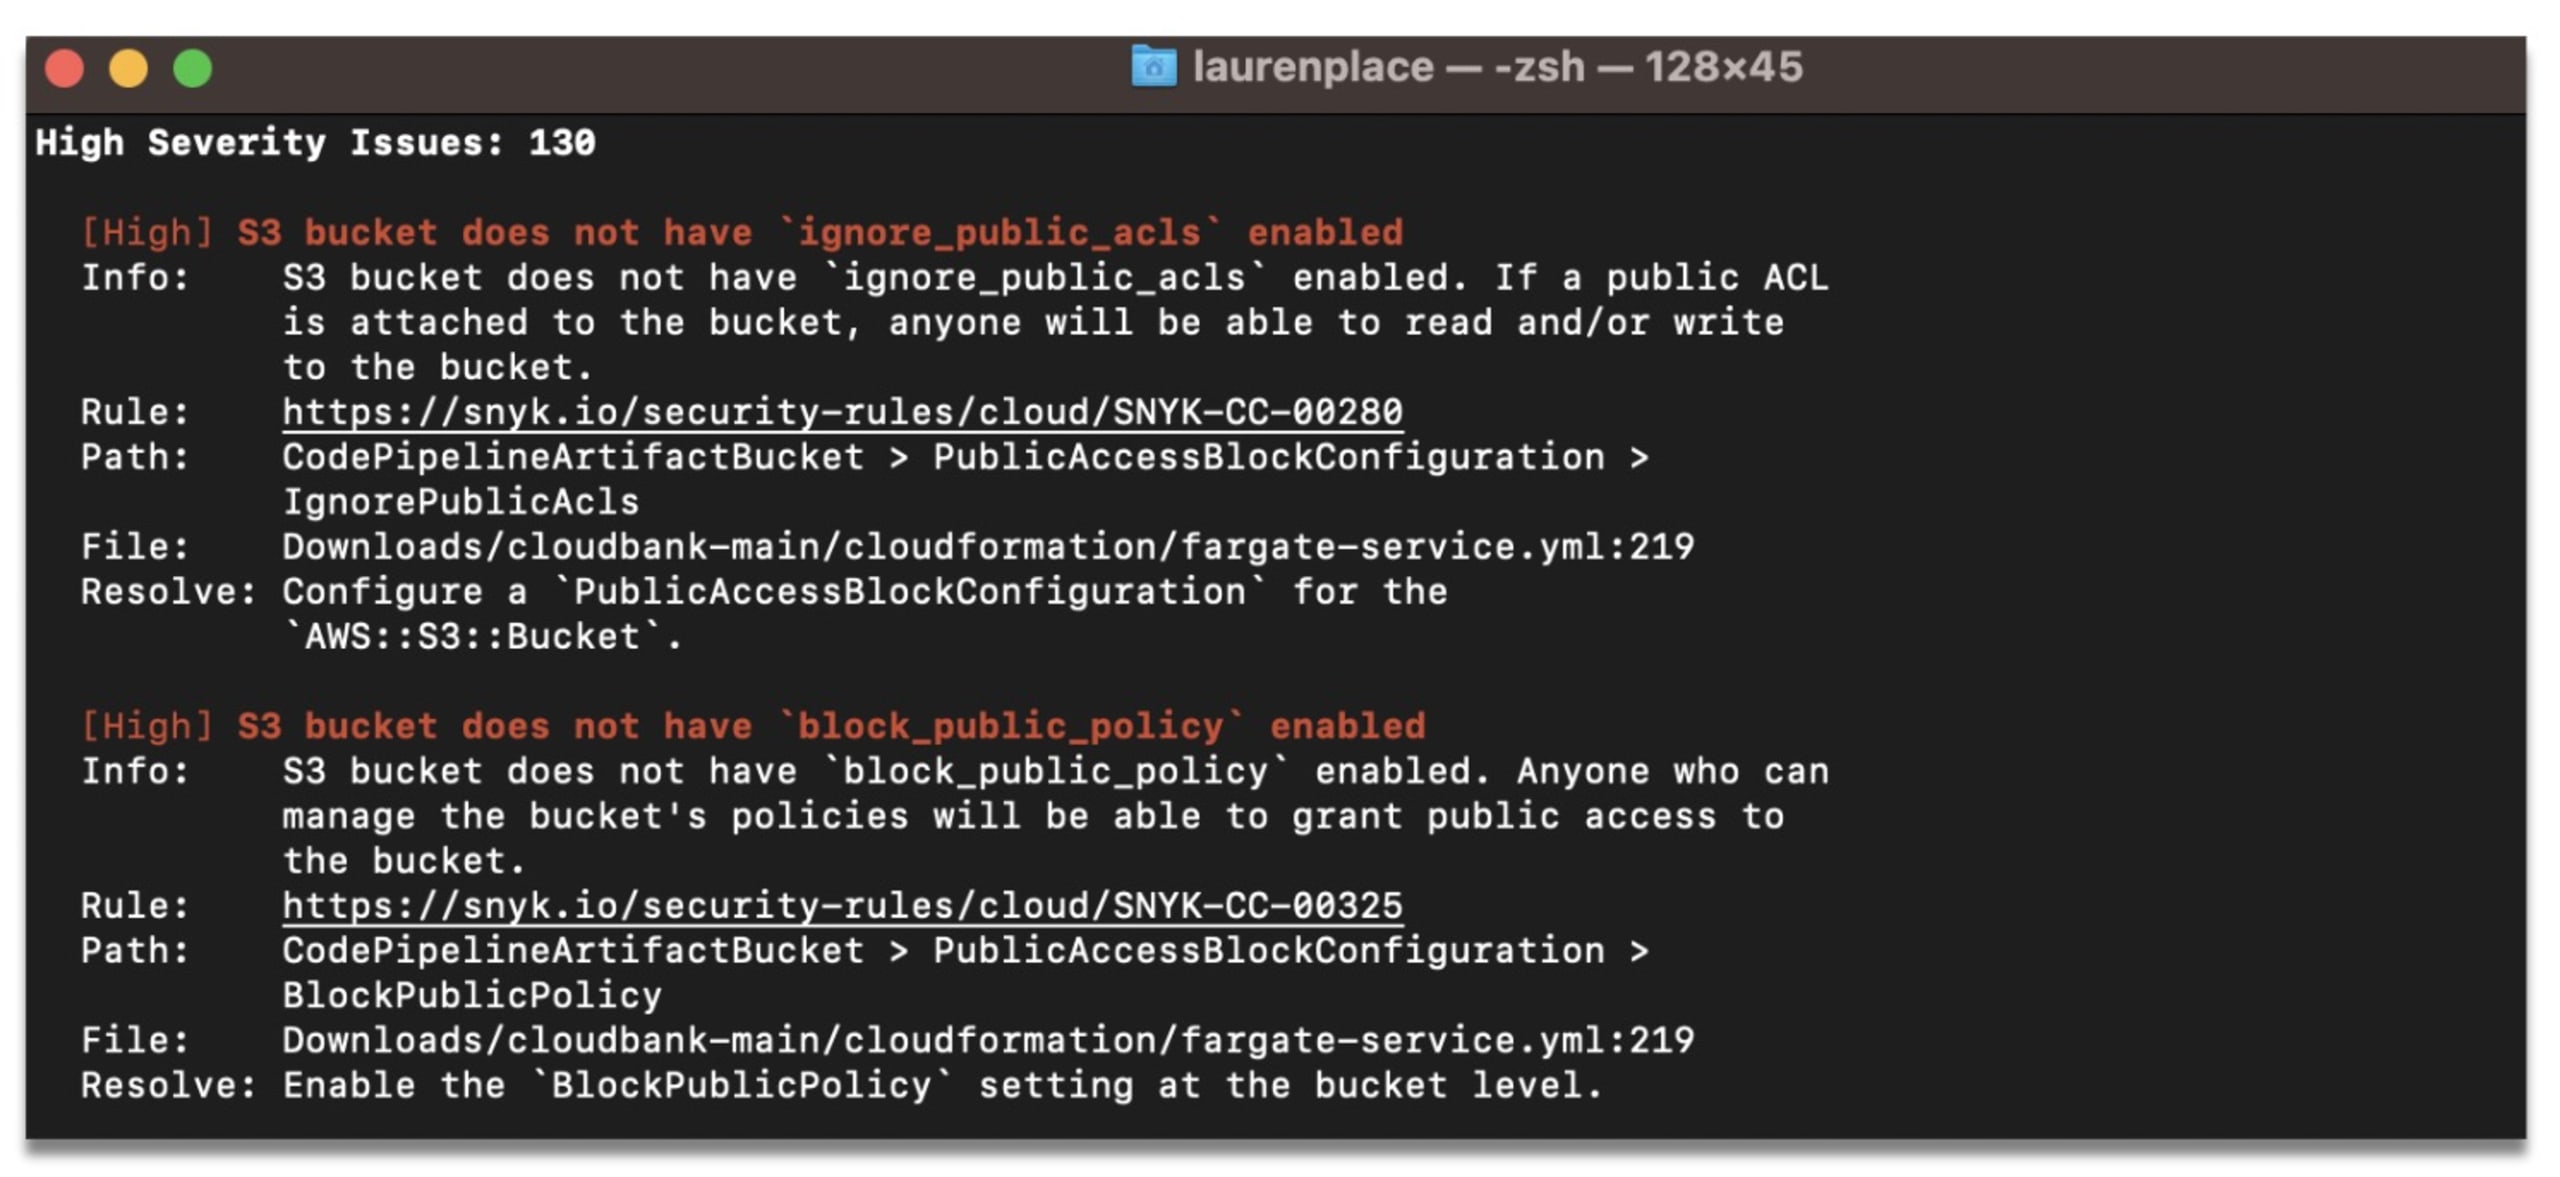
複数ファイル解析に加え、IaC+ではセキュリティルールセットを拡張し、Snykに組み込まれたルールセットに数百件のセキュリティルールとコンプライアンス対応ルールを追加しました。SOC2、PCI DSS、NIST 27001など、12を超えるフレームワークに対応しています。
設定ミスの問題をより効率よくトリアージ
問題を特定してから修正へ進めること、つまり実行可能性こそが、Snyk IaCの中核です。 問題をすばやく可視化してトリアージできるよう、IaC+は個々のIaCファイルではなく、リポジトリ全体を対象に問題を検出します。これにより、個々のIaCファイルを1つずつ調査するのではなく、Snyk組織全体の問題を一覧表示して絞り込めます。
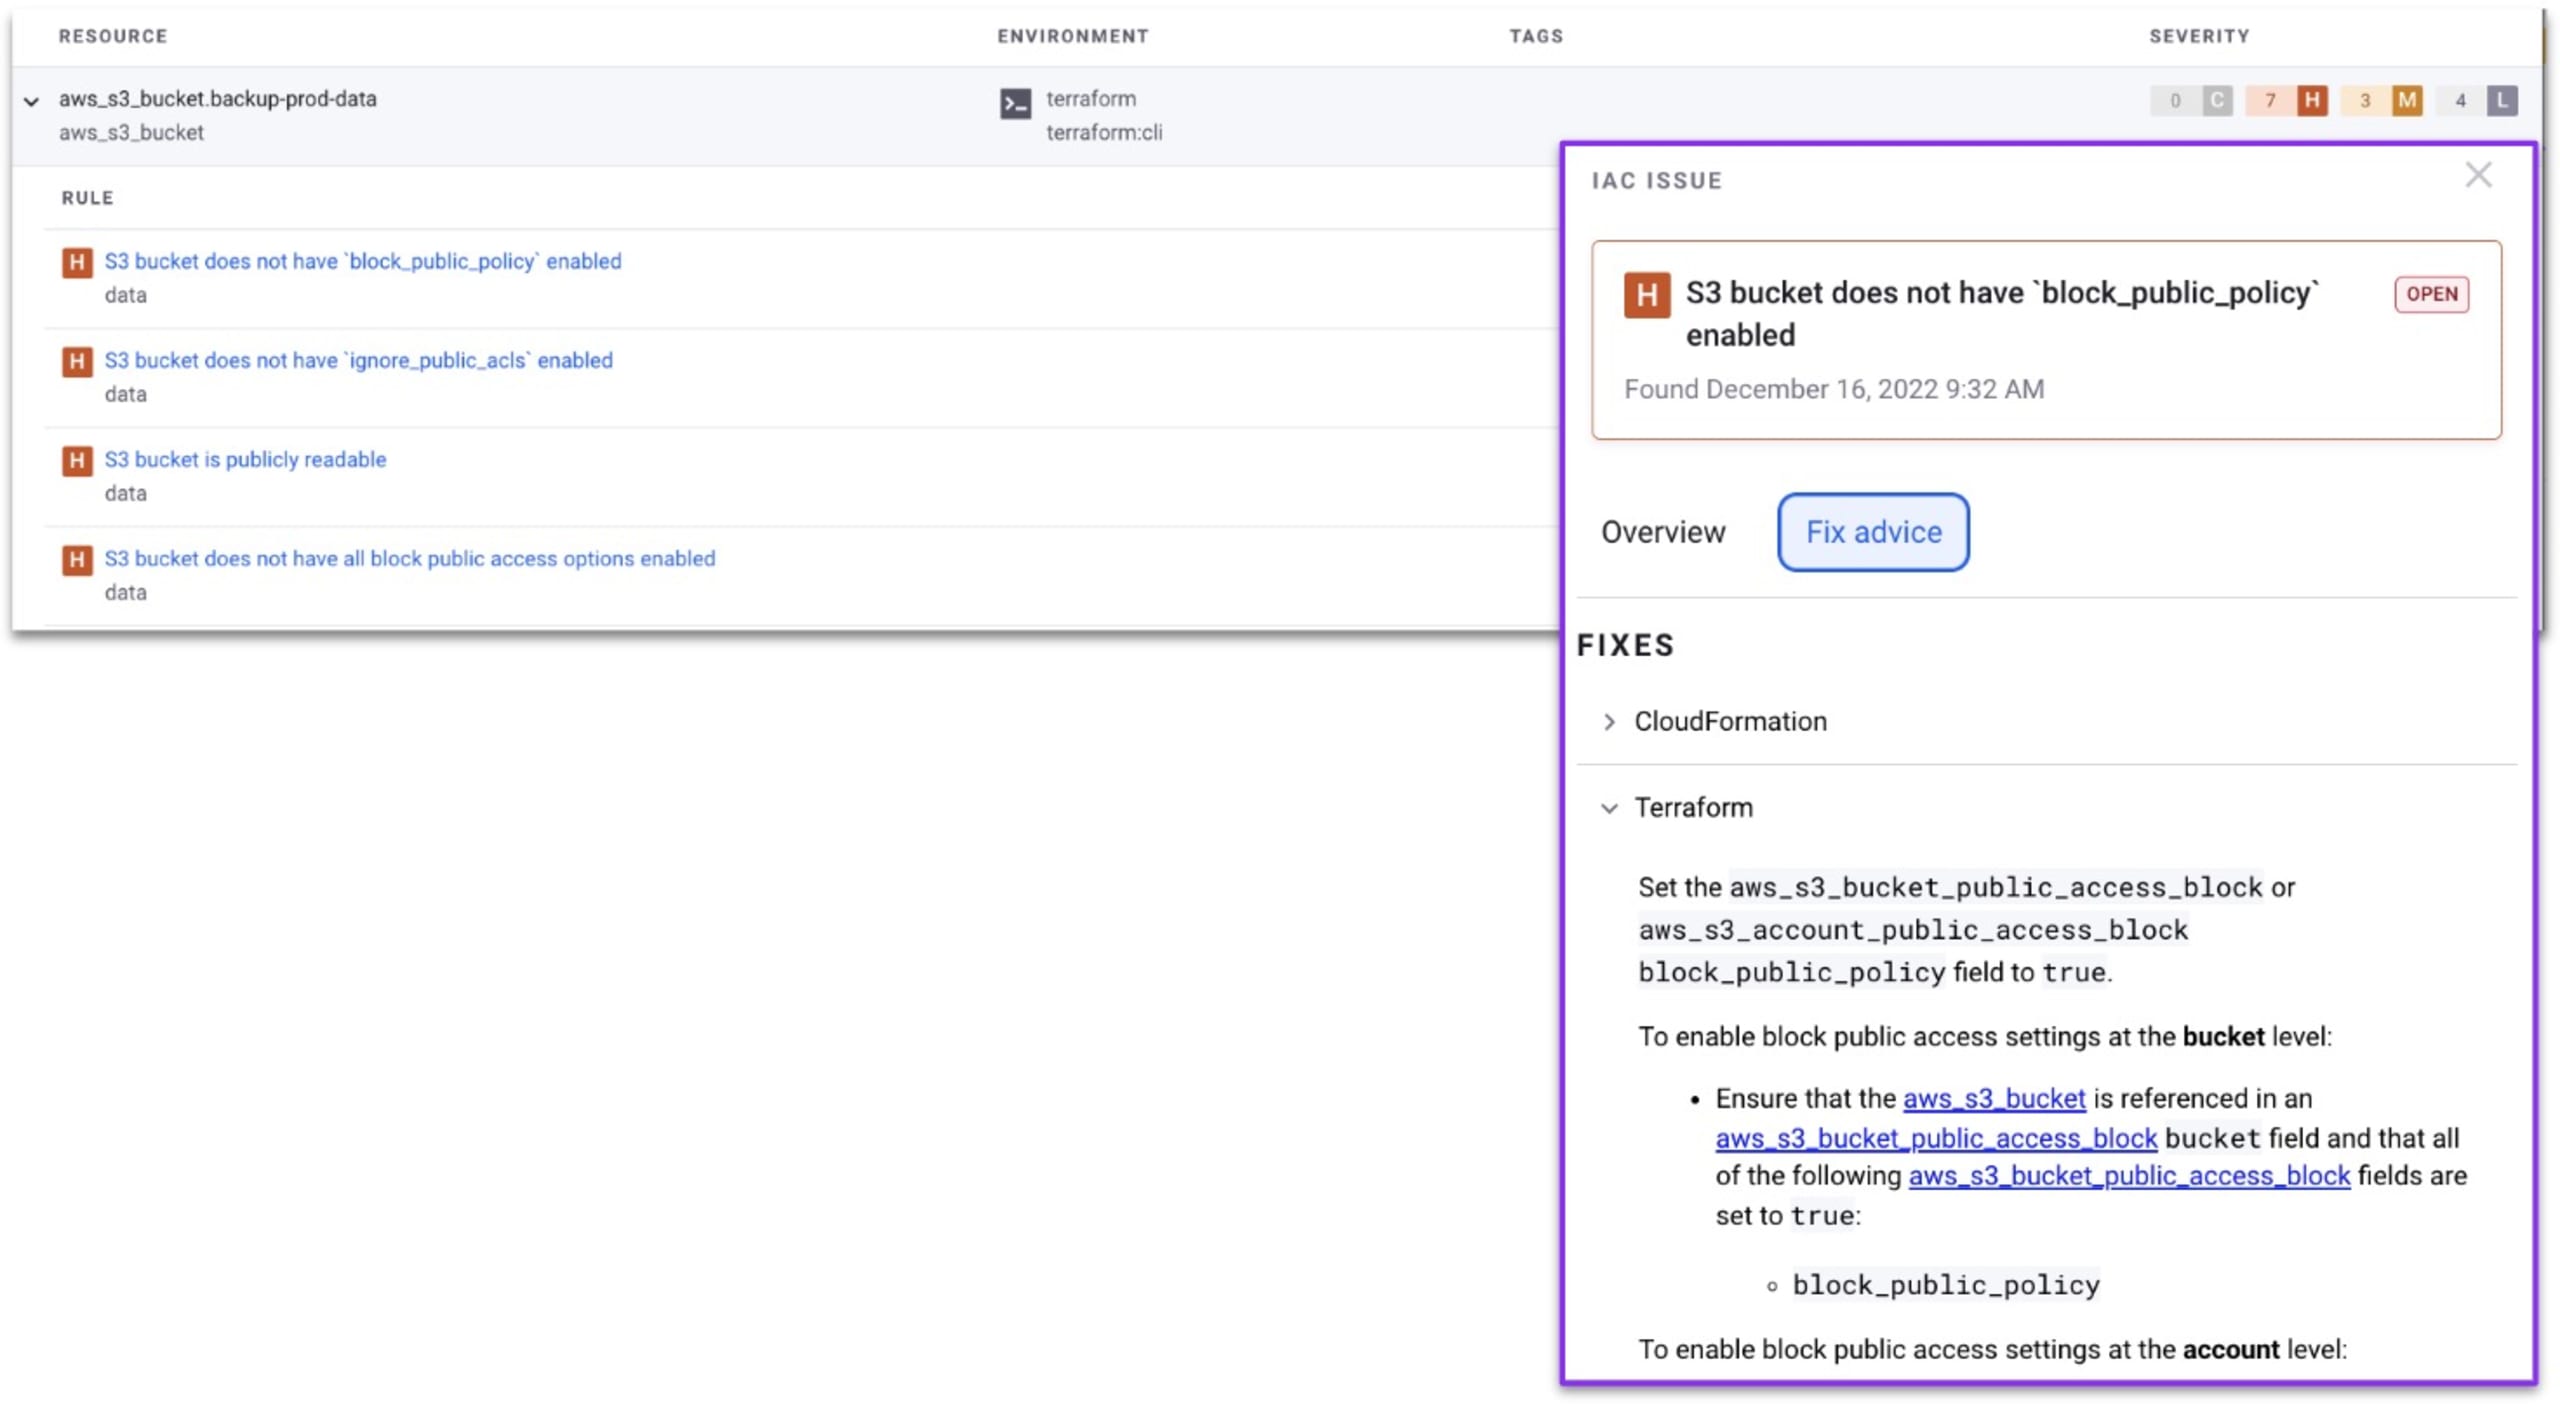
問題の整理方法を変更し、Snyk UIにIaC+専用の問題ページを新設しました。Cloud issuesページでは、コードからクラウドまでのデプロイ前後の設定ミスを統合して可視化します。これにより、チームはデプロイ前後の環境全体にわたる構成セキュリティの信頼できる唯一の情報源を利用できます。
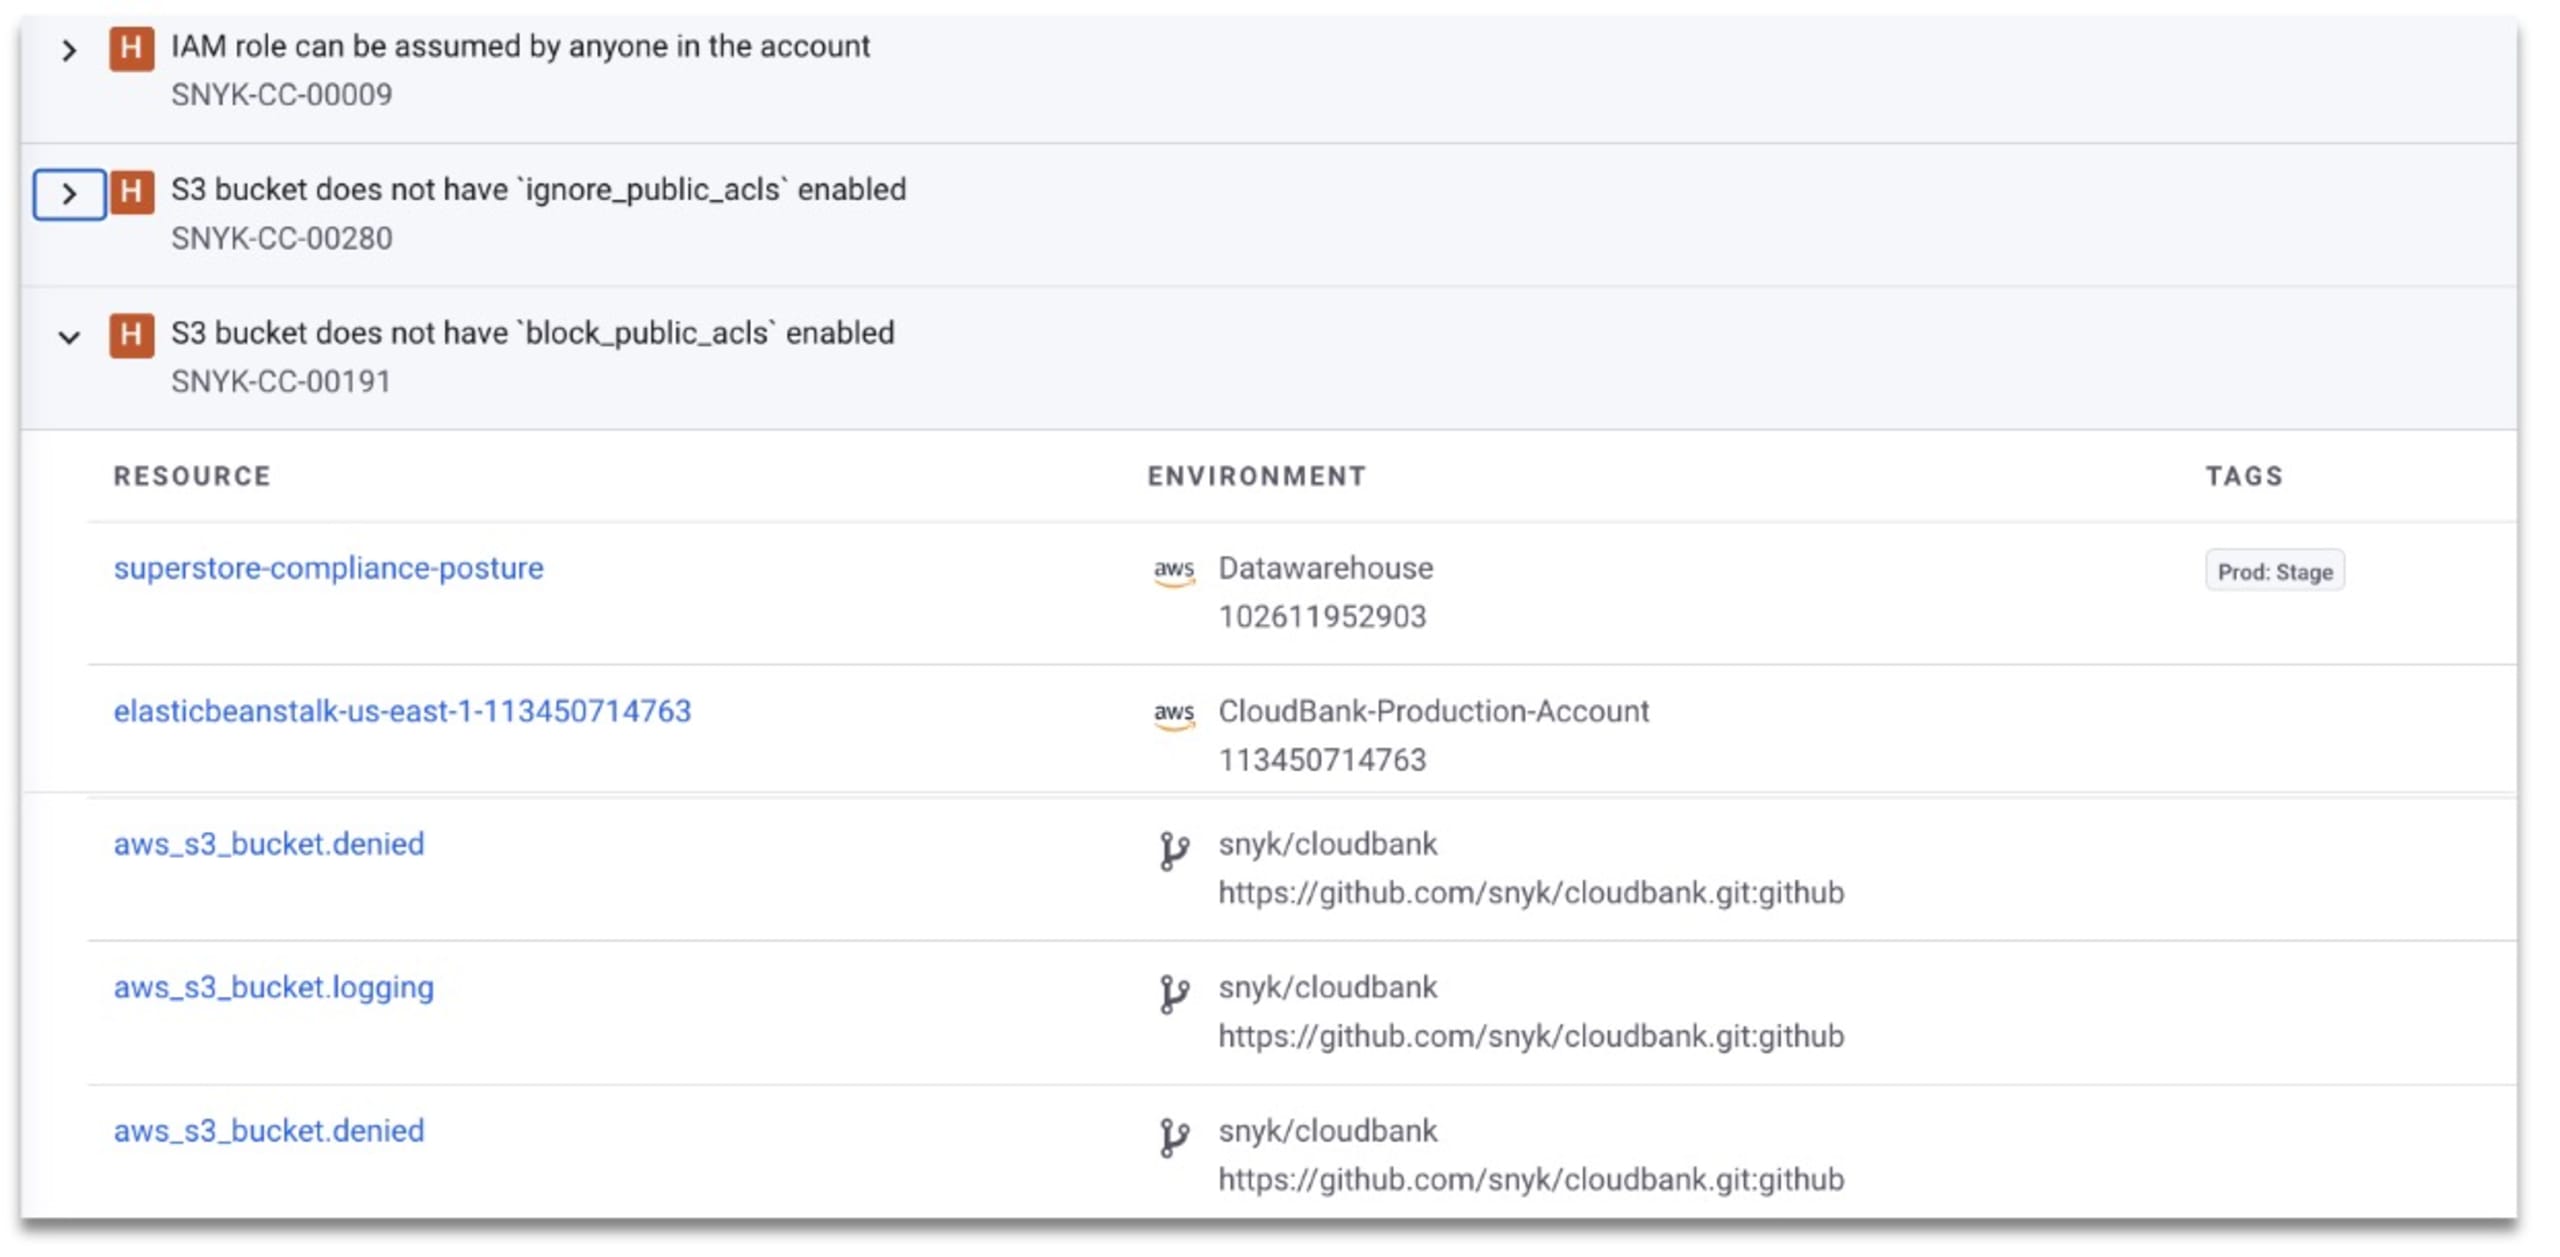
コードからクラウドまでのユースケースを実現
どちらのバージョンのSnyk IaCでも、AWS、Azure、Google Cloudのデプロイ済みクラウド環境をオンボーディングし、スキャンおよびテストできます。
一方、IaC+はクラウド機能と同じ基盤エンジンおよびデータモデルを共有しているため、Snykが継続的に拡充するルールを補完するコードからクラウドまでのカスタムルールをシームレスに適用できます。クラウドアカウントをSnykにオンボーディングし、IaC+を有効にすると、開発者ワークフロー内でクラウドの問題を修正できるようになります。Snykは、クラウドの設定ミスをIaCのソースコードまで自動的に追跡し、技術チームに修正箇所と該当する開発担当者を提示することで、修正を迅速化します。
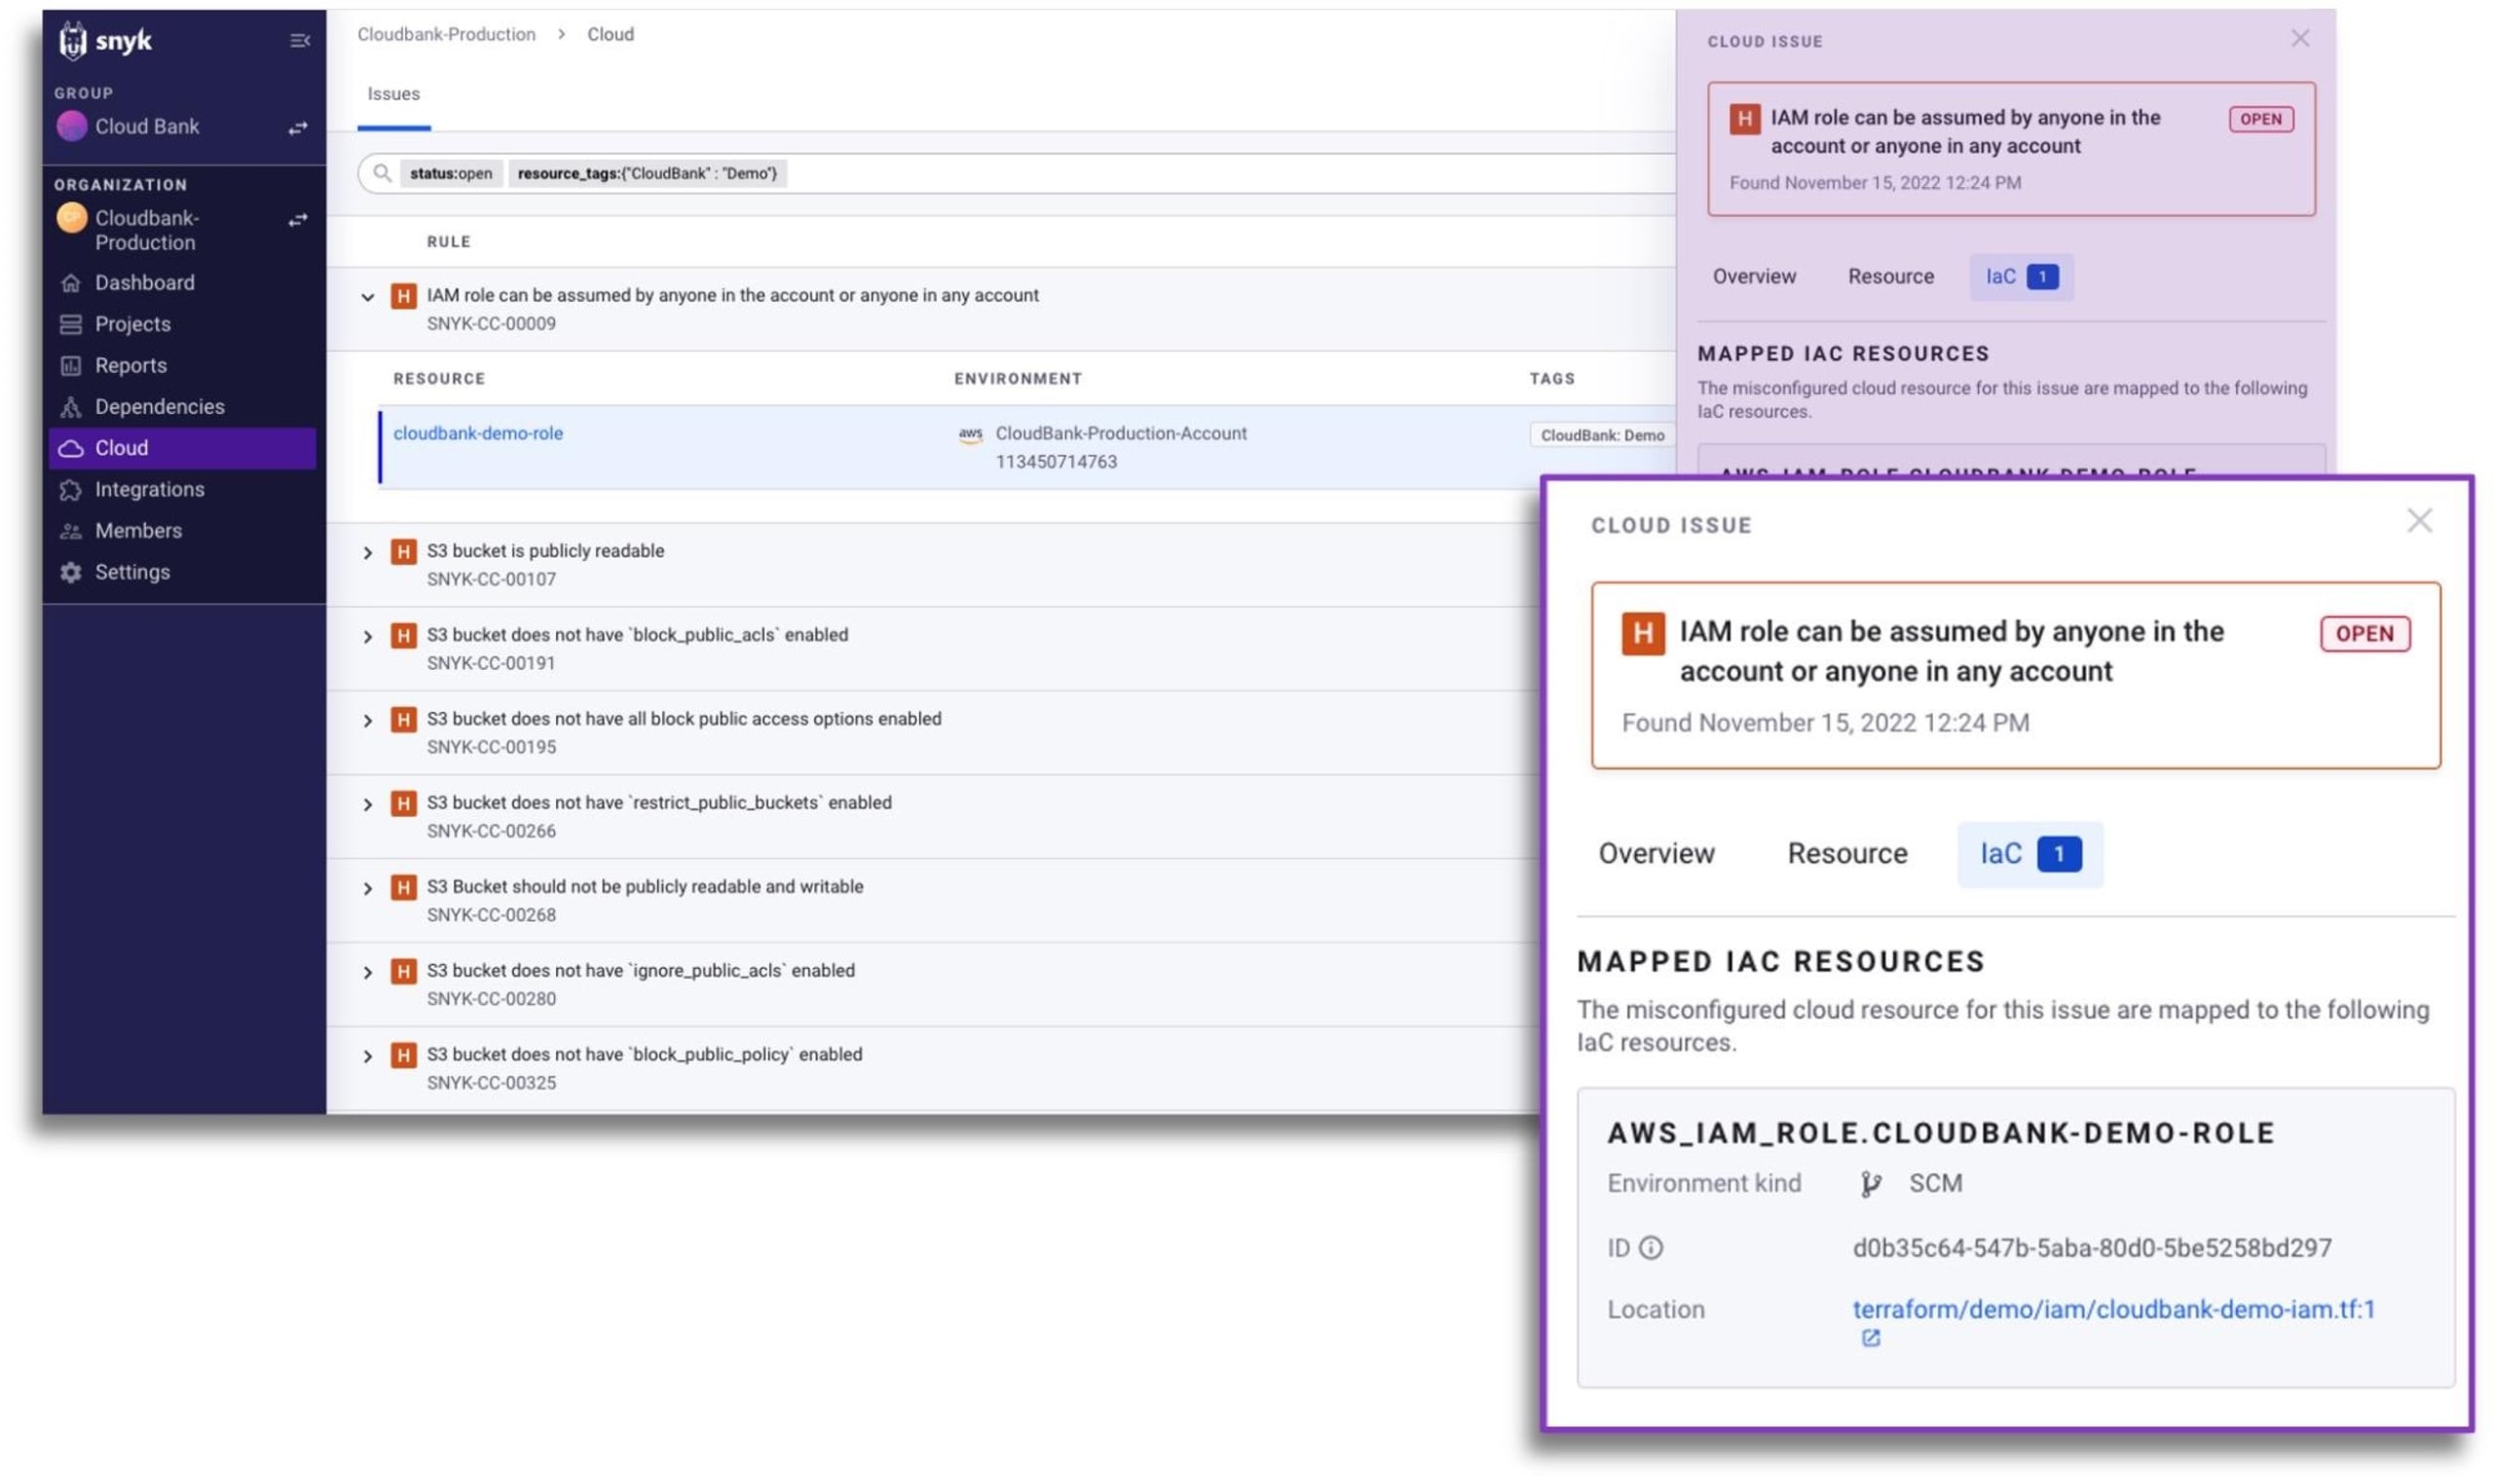
IaC+を利用するには?
2023年10月3日より、Enterpriseプランをご利用のすべてのSnyk IaCのお客様が、Snyk Previewを通じてIaC+の早期アクセスをご利用いただけます。早期アクセス期間中のIaC+の利用開始方法については、ドキュメントをご覧ください。
IaC+をお試しになりたい場合は、Snykのアカウント担当者にお問い合わせいただくか、こちらからパイロットへの参加をご相談ください。
ソースコードの段階からインフラを保護
Snykはワークフロー内のIaCセキュリティとコンプライアンスを自動化し、構成ドリフトや不足しているリソースを検出します。