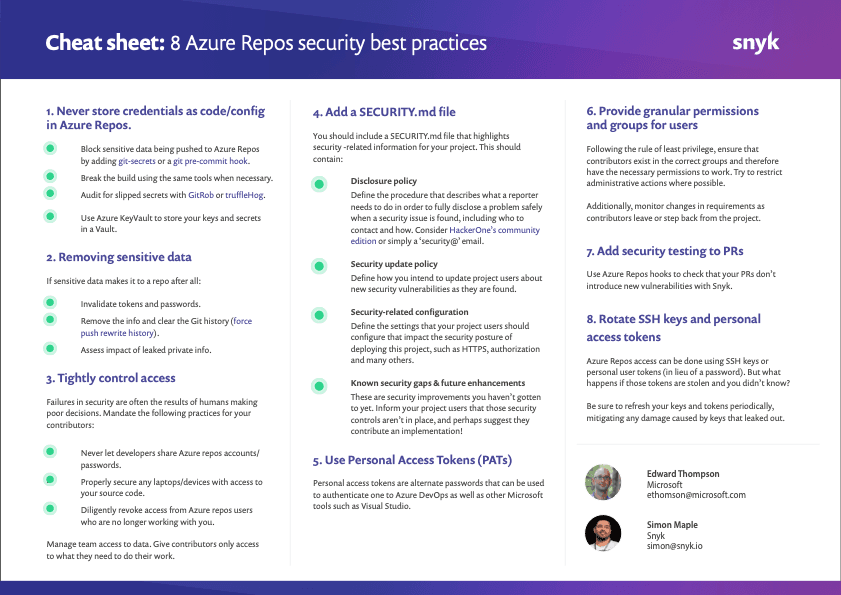
Azure Reposのセキュリティに関する8つのベストプラクティス著者 Simon MapleEdward Thompson2019年5月6日 0 分で読めますこのチートシートでは、Azure Reposのユーザーやコントリビューターとして、セキュリティを強化する方法をご紹介します。Azure Reposに特化した内容もありますが、多くはGitリポジトリや、Git以外のリポジトリでも役立ちます。それでは、Azure Reposのセキュリティに関する8つのベストプラクティスを見ていきましょう。Azure Reposに認証情報をコードや設定ファイルとして保存しないファイルやAzure Reposの履歴から機密データを削除するアクセスを厳格に管理するSECURITY.mdファイルを追加する個人用アクセストークンを使用するユーザーにきめ細かな権限を設定し、グループを活用するプルリクエストにセキュリティテストを追加するSSHキーと個人用アクセストークンを定期的にローテーションするまだダウンロードしていない場合は、今すぐこのチートシートをダウンロードして、目につく場所に貼っておきましょう。将来の判断を安全なものにできます。
BlogEvo Agentic AppSecのご紹介:AI開発のスピードに追随するセキュリティAIを活用した開発は、従来のセキュリティワークフローを上回るスピードで進んでいます。SnykのAgentic AppSecは、セキュリティエージェントが脆弱性を継続的に検出、修正、検証し、人が基準を定められるようにします。
Blog自律型攻撃はすでに始まっている。防御もそのスピードに追いつかなければならない。自律型攻撃者によって、防御に使える時間は短くなっています。継続的な検出、修復、検証、予防で、セキュリティチームが攻撃に歩調を合わせる方法をご紹介します。
BlogEvo ADSのエージェント動作ガバナンスが一般提供開始:MCPの利用を管理Evo ADSのエージェント動作ガバナンスが、MCPガバナンスから一般提供を開始しました。主要なAIコーディングエージェント全体で、MCPサーバーの利用を検出、承認、監視、記録、ブロックできます。