Reactアプリを 安全に 保つ 最善の 方法を お探しですか? それなら、 ここが ぴったりです。 チームで Reactアプリケーションの セキュリティ 問題を 見つけて 修正できるよう、 ベストプラクティスの チェックリストを 作成しました。 さらに、 Reactの React アプリケーションの コード を 自動で テストして セキュリティ上の 問題を 検出し、 自動的に 修正する 方法も ご紹介します。
さっそく 始めましょう。
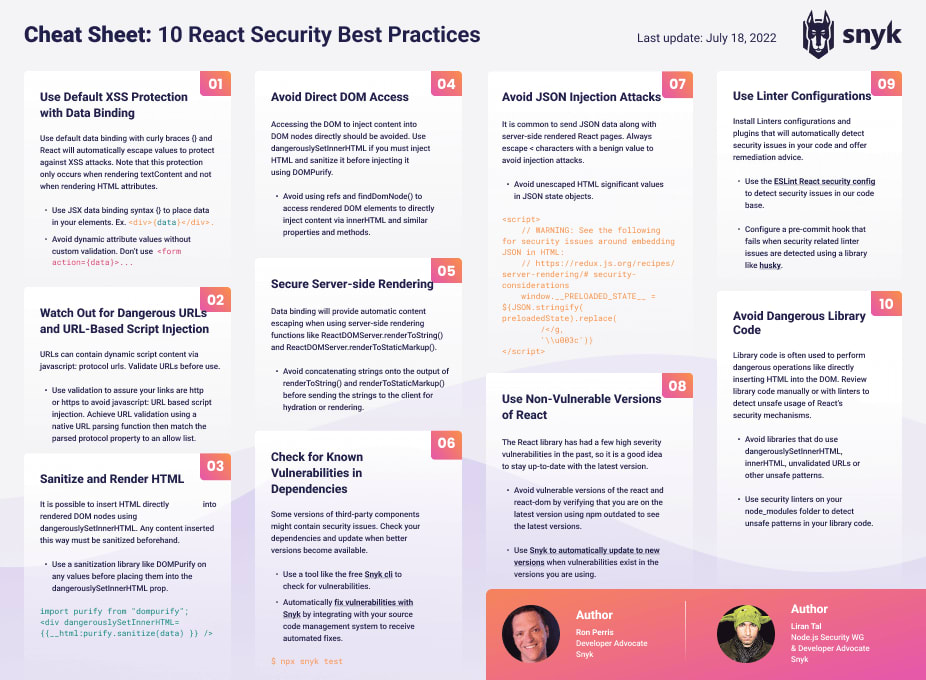
チートシートを ダウンロード 。
Reactのセキュリティ対策ベストプラクティス10選 データバインディングで 標準の XSS保護を 活用する
危険な URLや URLを 介した スクリプトインジェクションに 注意する
HTMLを サニタイズして レンダリングする
DOMへの 直接アクセスを 避ける
Reactの サーバーサイドレンダリングを 安全に 行う
依存関係に 既知の 脆弱性が ないか 確認する
JSONインジェクション攻撃を 避ける
脆弱性の ない バージョンの Reactを 使う
リンターの 設定を 活用する
危険な ライブラリコードを 避ける
1. データバインディングでReact標準のXSS保護を活用する Reactにはクロスサイトスクリプティング(XSS)の脆弱性がありますか? Reactは デフォルトでは 脆弱性が 生じないように 設計されていますが、 開発者が 有効に できる オプションに よっては、 クロスサイトスクリプティングに 対して 脆弱に なる 可能性が あります。
ReactのXSS攻撃を防ぐにはどうすればよいですか? 波かっこ ( {})を 使った 標準の データバインディングを 使用すると、 Reactが 値を 自動的に エスケープして XSS攻撃を 防ぎます。 この 保護が 適用されるのは textContentを レンダリングする 場合のみで、 HTML属性を レンダリングする 場合には 適用されない 点に 注意してください。
JSXの データバインディング構文 ( {})を 使って、 要素に データを 設定します。
このようにします:
独自の 検証を 行わずに、 動的な 属性値を 使用するのは 避けてください。
これは 避けてください :
2. 危険なURLやURLを介したスクリプトインジェクションに注意する URLには、 javascript:プロトコルを 使って 動的な スクリプトコンテンツを 含める ことができます。 javascript:URLを 介した スクリプトインジェクションを 防ぐ ため、 リンクが http:または https:である ことを 検証してください。 ネイティブの URL解析関数で URLを 検証し、 解析した プロトコルの 値を 許可リストと 照合します。
このようにします:
これは 避けてください :
3. HTMLをサニタイズしてレンダリングする dangerouslySetInnerHTMLを 使うと、 レンダリングされた DOMノードに HTMLを 直接 挿入できます。 この 方法で 挿入する コンテンツは、 必ず 事前に サニタイズしてください。 dangerouslySetInnerHTMLプロパティに 値を 設定する 前に、 dompurifyなどの サニタイズライブラリを 使ってください。
DOMに HTMLを 挿入する ときは dompurifyを 使いましょう。
このようにします:
4. DOMへの直接アクセスを避ける DOMノードに コンテンツを 直接 挿入する ために DOMへ アクセスする ことは、 常に 避けてください。 どうしても 必要な 場合は、 dangerouslySetInnerHTMLを 使って HTMLを 挿入し、 挿入前に dompurifyで サニタイズしてください。
ReactのdangerouslySetInnerHTMLとは? dangerouslySetInnerHTMLは、 Reactアプリ内の HTML要素に HTMLコンテンツを 直接 挿入できる プロパティです。
このようにします:
refsや findDomNode()を 使って レンダリング済みの DOM要素に アクセスし、 innerHTMLなどの プロパティや メソッドを 介して コンテンツを 直接 挿入する ことは 避けてください。
これは 避けてください :
5. Reactのサーバーサイドレンダリングを安全に行う ReactDOMServer.renderToString()や ReactDOMServer.renderToStaticMarkup()などの サーバーサイドレンダリング関数を 使用すると、 データバインディングに よって コンテンツが 自動的に エスケープされます。
クライアントに 文字列を 送って ハイドレーションする 前に、 renderToStaticMarkup()の 出力に 文字列を 連結する ことは 避けてください。
XSSを 防ぐ ため、 サニタイズされていない データを renderToStaticMarkup()の 出力に 連結しないでください。
このようにします:
6. 依存関係に既知の脆弱性がないか確認する サードパーティ製コンポーネントの バージョンに よっては、 JavaScriptの セキュリティ 上の 問題が 含まれている 場合が あります。 プロジェクトに 追加する 前に、 ソフトウェア構成分析 (SCA) ツールで 依存関係を 必ず 確認し、 新しい バージョンが リリースされたら 更新してください。
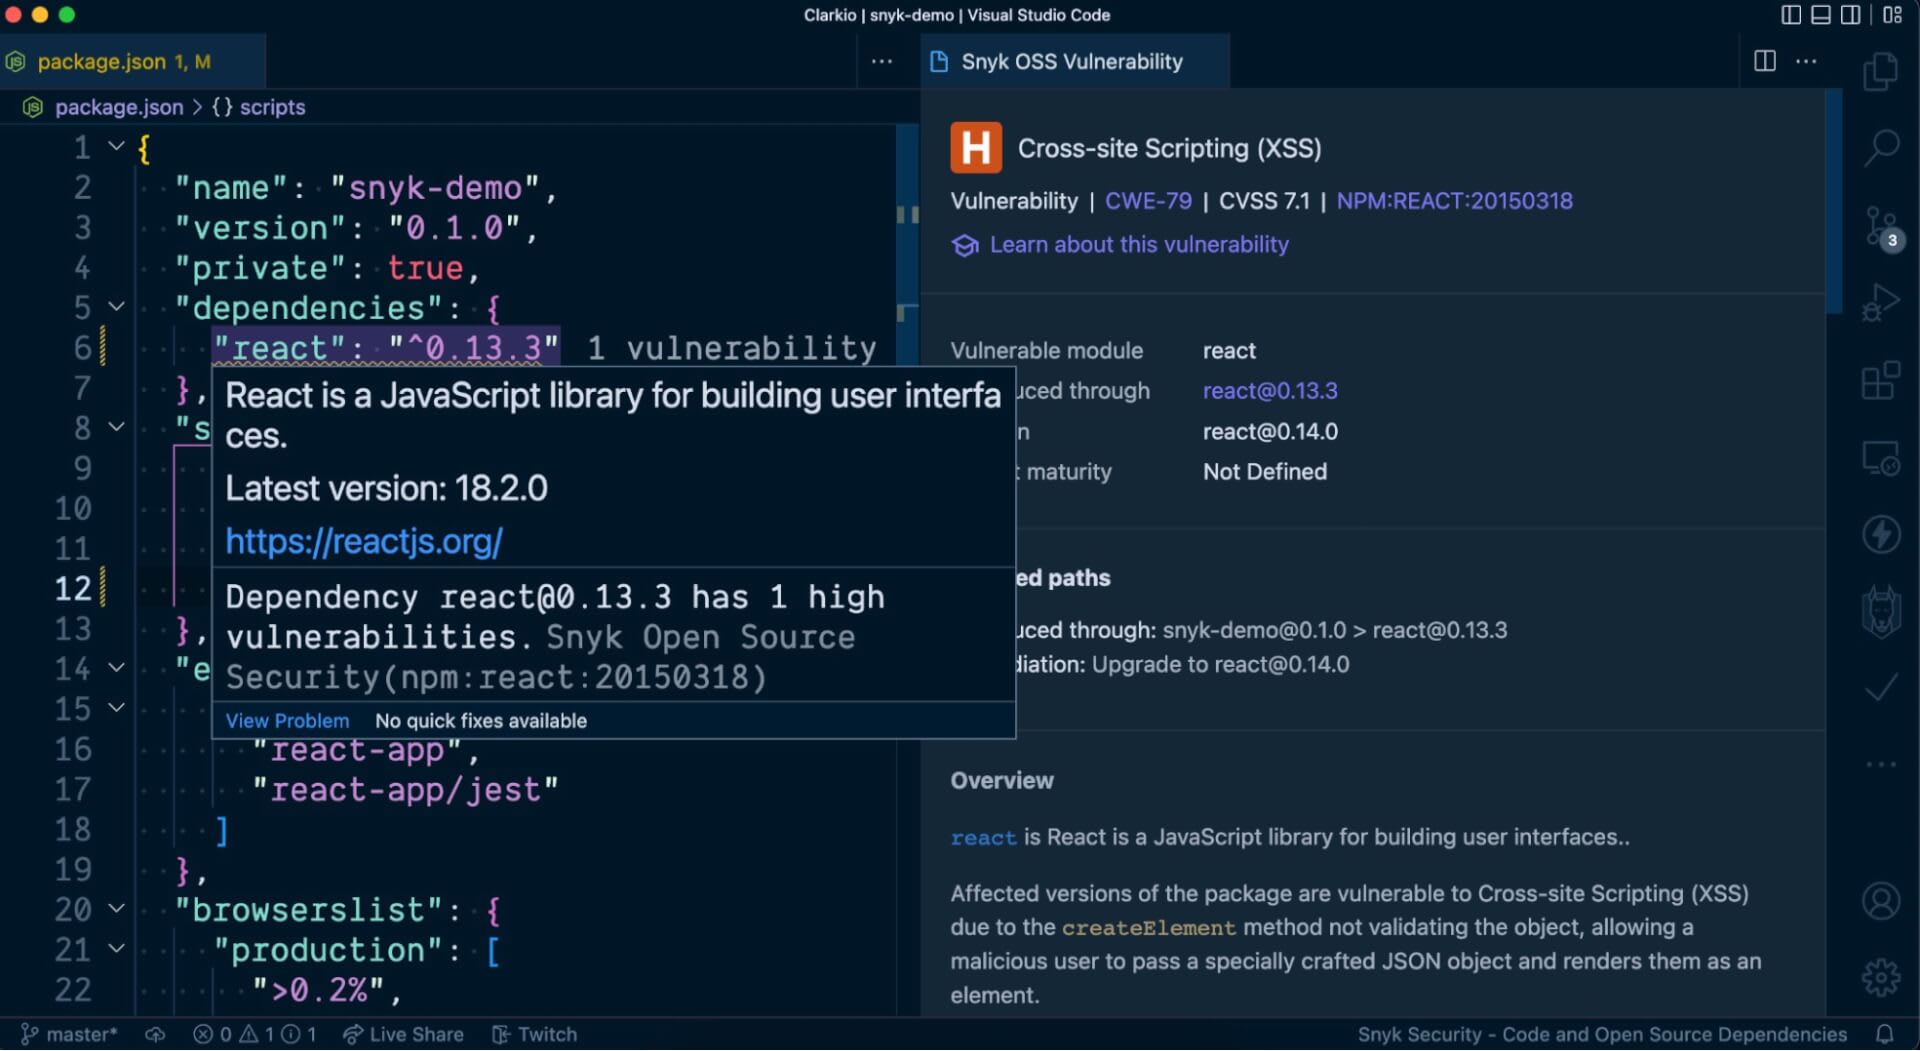
Snyk VS Code拡張機能 VS Codeで Reactアプリケーションを 開発する 際、 Snyk拡張機能を 使うと、 プロジェクト内の 既知の 脆弱性に ついて 通知を 受け取れます。 package.jsonファイル内の 波線の 警告、 Snyk拡張機能の パネル、 VS Codeの 問題パネルで 確認できます。 開発環境を 離れる ことなく 脆弱性を 把握できる ため、 作業の 流れを 妨げません。
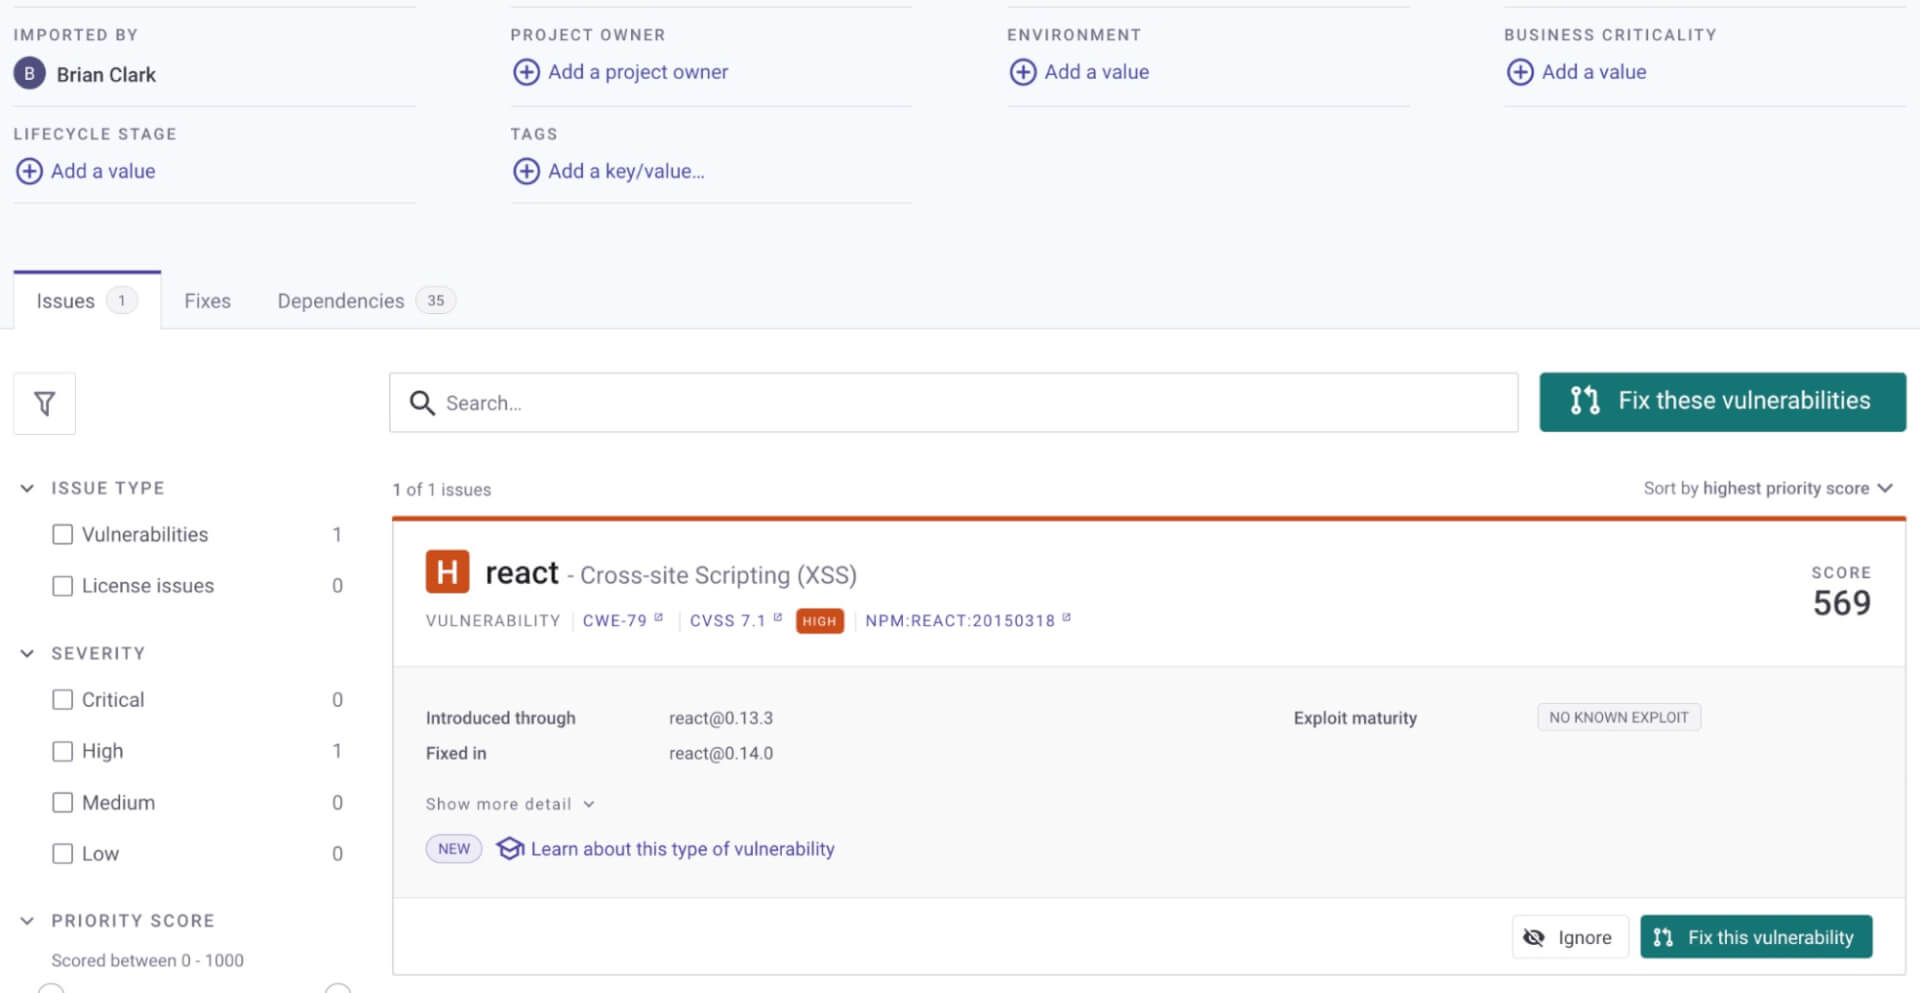
Snykアプリ(https://app.snyk.io) Snykを 使えば、 Reactの 脆弱性を 修正する プルリクエスト (PR)は わずか 3クリックで 作成できます。 まず、 Snykの ウェブアプリで アプリ内の 修正対象の 脆弱性を 特定します。 次に、 この 脆弱性を 修正 (複数ある 場合は これらの 脆弱性を 修正 )を クリックします。 Snyk製品の 詳細は こちら 。
続いて、 Snykを 使って 脆弱性を 修正する PRを 作成するかどうか 確認する 画面が 表示されます。
確認すると、 Snykが 作成した PRが 表示されます。 マージする 前に、 変更内容を 確認して テストし、 アプリが 期待どおりに 動作する ことを 確かめられます。
Snyk CLI 無料の Snyk CLIで 脆弱性を チェック する こともできます。 ソースコード管理システムと 連携して 自動修正を 受け取り、 Snykで 脆弱性を 自動修正 しましょう。
Capture the Flagを 始めよう オンデマンドの バーチャル入門ワークショップを 見て、 Capture the Flagの 課題の 解き方を 学びましょう。
7. JSONインジェクション攻撃を避ける Reactの サーバーサイドレンダリングページとともに JSONデータを 送信するのは 一般的です。 インジェクション攻撃を 防ぐ ため、 <文字は 必ず 無害な 値に エスケープしてください。
JSON内の HTMLで 特別な 意味を 持つ 文字は、 必ず 同等の 無害な 文字に エスケープしてください。
このようにします:
8. 脆弱性のないバージョンのReactを使う Reactライブラリでは 過去に 深刻度の 高い 脆弱性 が いくつか 見つかっている ため、 常に 最新バージョンを 使う ことを おすすめします。
reactと react-domの 脆弱な バージョンを 避ける ため、 npm outdatedを 実行して 最新バージョンを 確認し、 最新の 状態に 保ってください。
9. リンターの設定を活用する コード内の セキュリティ 問題を 自動的に 検出し、 修正方法を 提案する リンターの 設定や プラグインを インストールしてください。
ESLint React security config を 使って、 コードベースの セキュリティ 問題を 検出しましょう。
husky などの ライブラリを 使って、 セキュリティ関連の リンター問題が 検出された 場合に 失敗する コミット前フックを 設定しましょう。
使用中の バージョンに 脆弱性が ある 場合は、 Snykを 使って 新しい バージョンに 自動更新 しましょう。
10. 危険なライブラリコードを避ける ライブラリコードは、 DOMへの HTMLの 直接 挿入など、 危険な 操作に よく 使われます。 ライブラリコードを 手動または リンターで 確認し、 Reactの セキュリティ機構が 安全でない 方法で 使われていないか 検出してください。
dangerouslySetInnerHTML、innerHTML、 未検証の URLなど、 安全でない パターンを 使う ライブラリは 避けてください。 node_modulesフォルダに セキュリティリンターを 適用し、 ライブラリコード内の 安全でない パターンを 検出しましょう。
Reactセキュリティのチートシートをダウンロード 便利な PDFは こちら から ダウンロードし、 Reactアプリケーションの セキュリティを 確認する 際の チェックリストと して ご活用ください。