ソフトウェア開発の あり方は 根本から 変わりました。 AIコードアシスタントは もはや 目新しい ものではなく、 開発者の 生産性と イノベーションを 飛躍的に 高める 新たな スタンダードです。 これは 将来の トレンドではなく、 今日の 現実です。 現在、 開発チームの 約半数 が 生成AIツールを 活用しており、 エンジニアリングリーダーの 約70% が エンジニアリング業務に 費やす時間が 減ったと 回答している ように、 AI 駆動型開発の 時代が 到来しています。
しかし、 この 加速には 隠れた 代償が あります。 従来の ツールでは 対応できない、 二つの 側面に またがる セキュリティ課題です。 一つ目は、 安全でない AI生成コードと いう、 新たな 高速で 拡大する 脅威です。 AI生成コードの ほぼ 半数に 脆弱性が ある と いう 調査結果が 示すとおり、 かつてない 速度で 巨大な 新たな 攻撃対象領域が 生まれています。 「バイブコーディング」と いう 新しい 開発スタイル、 従来とは 異なる 開発者の 増加、そして AIモデルが 不完全な 公開データで 学習している ことも、 この リスクを さらに 高めています。 この 課題に 加えて、 二つ目の 側面と して、 人が 書いた コードに 残る 膨大な セキュリティ上の バックログが あり、 今も チームの 足かせと なっています。
従来の セキュリティツールは、 どちらの 課題にも 苦戦しています。 新たな AI開発ワークフローには 遅すぎる うえ、 過去から 積み重なった セキュリティ負債を 効率よく 解消する ための インテリジェンスも 不足しています。 その 結果、 組織は イノベーションを 遅らせるか、 許容できない レベルの リスクを 受け入れるかと いう 板挟みに 陥っています。
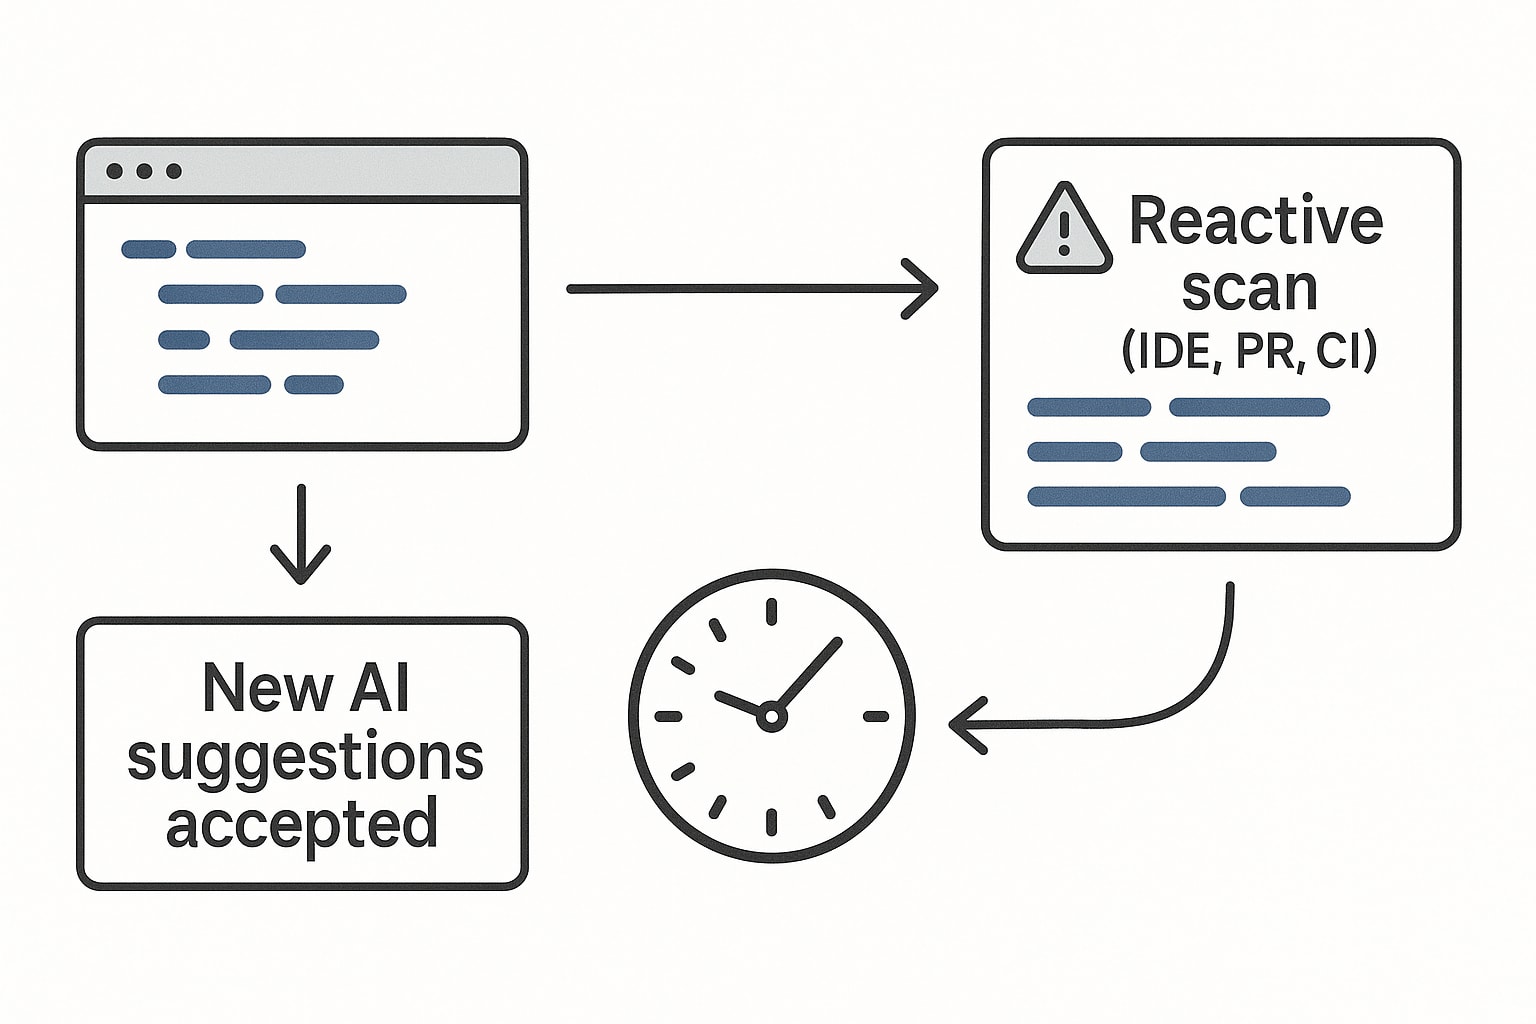
従来の「シフトレフト」モデルではもはや不十分な理由 長年、 アプリケーションセキュリティの 課題に 対する 答えは、 開発ライフサイクルのより 早い 段階で 脆弱性を 見つける 「シフトレフト」でした。 この 原則は 今も 重要ですが、 IDEや プルリクエスト、 CI/CDパイプラインで 脆弱性を 検出する 従来の 方法では、 AI支援開発の スピードに 追いつけません。
従来の スキャンを 実行する 頃には、 開発者が AIの 提案を すでに 何十件も 採用している ことがあります。 その 段階での 修正は、 開発を 中断させ、 コストも かかります。 AIの スピードを 活用する 開発者に とって、 こうした 摩擦は 受け入れられません。 また、 これらの ツールは 設計上、 事後対応型です。 コードを 書き終えた 後に 問題を 見つけます。 AIが 最初から 安全な コードを 生成できるよう 導く、 予防的で 指示に 基づいた 機能が ありません。
だからこそ、 新たな パラダイムへの 進化が 急務です。
解決策:「Secure at Inception」という新たなパラダイム イノベーションを 遅らせることが 答えではありません。 セキュリティを AIネイティブな ワークフローに 直接 組み込むことが 重要です。 これが 「Secure at Inception」の 考え方です。 事後対応型の スキャンにとどまらず、 最初の プロンプトから AIコーディングエージェントを 積極的に 導き、 安全な コードを 生成させる 新しい アプローチです。 セキュリティを、 開発プロセスに 溶け込む 自動的な 機能に する ことを 目指します。
Snyk Studioは、 この 新たな 現実に 対応する ために 構築された、 開発者ファーストの 唯一の セキュリティ製品です。 開発セキュリティの 二つの 課題に、 統合された 一つの ソリューションで 取り組みます。
AI生成コードと いう 新たな 課題に 対し、 Snyk Studioは 業界を リードする セキュリティエンジンを 開発者の AIアシスタントに 直接 組み込み、 「Secure at Inception」を 実現します。 AIが 書いた コードを スキャンするだけではありません。 コードを 安全に する ため、 利用中の コーディングアシスタントの エージェント型ワークフローに セキュリティスキャンと 修正を 組み込み、 最初の プロンプトから 対応します。
Play Video: Snyk Studio in Action: Secure at Inception
過去から 積み重なった セキュリティ負債に 対しては、 Snyk Studioが 「インテリジェントな 修正」 を 提供します。 AIの 力で、 これまで 想像も できなかった 規模と 速さで バックログを 解消し、 開発者が 未来に 集中できるようにします。
AI駆動型開発を実践で守る 自社開発コードの問題を未然に防ぐ 医療テクノロジー企業で、 患者の 記録を 閲覧する 機能を 開発している 開発者を 想像してみてください。 AIコードアシスタントを 開き、 次の プロンプトを 入力します。 「データベースから IDを 指定して 患者の 記録を 取得する APIエンドポイントを 作成してください。」
機能の 実装に 集中した AIは、 URLから recordIdを 受け取り、 対応する 記録を 取得する、 シンプルで 効率的な 関数を すぐに 生成します。 しかし、 この 初期バージョンの コードには、 ログイン中の ユーザーが その 記録を 閲覧する 権限を 持つかどうか を 確認しないため、 重大な 安全でない 直接 オブジェクト参照 (IDOR)の 脆弱性が 含まれています。
従来の セキュリティスキャナーであれば、 IDE内または プルリクエストで この 問題を 検出するはずです。 しかし、 開発者が SASTスキャンを 実行する 必要が あり、 その 作業は 遅く、 開発を 中断させる ことが 少なく ありません。
一方、 Snyk Studioの 「Secure at Inception」 アプローチでは、 プロセスが 異なります。 AIコードアシスタントには、 次の ルールが あらかじめ設定されています。 「新たな コードを 生成したら、 すぐに Snyk Codeスキャンを 実行する。 問題が 見つかったら、 結果を 参考に 修正を 試み、 その後 再スキャンして 確認する。」
この ルールに 従い、 AIアシスタントは 最初の コードを 生成して 終わりには しません。 生成した 関数に 対して、 すぐに Snyk Code を 実行します。 Snykの エンジンは IDORの 脆弱性を 即座に 検出し、 関連する 情報を 提示します。 この 検出結果を もとに、 AIアシスタントは 必要な 修正を 自律的に 生成し、 認証済みセッションの userIdと 記録の ownerIdが 一致する ことを 検証する 重要な ロジックを 追加します。 続いて コードを 再スキャンし、 脆弱性が 解消された ことを Snykが 確認します。
開発者は、 最初の プロンプトから、 安全性が 確保され、 検証済みの 最終コードを 受け取れます 。 これが、 プロセスに 組み込まれた ガードレールの 力です。 セキュリティは、 開発プロセスそのものに 自動的かつ目に 見えない 形で 組み込まれます。
オープンソースの脆弱性を回避する AIアシスタントが 頻繁に 提案する オープンソースの 依存関係では、 予防的に 問題を 防ぐことが さらに 重要です。 リスクは 古い パッケージバージョンに 偶発的な 脆弱性が 含まれる ことだけではありません。 最近の 注目を 集めた サプライチェーン攻撃 が 示すように、 人気の ある パッケージに 悪意ある コードが 意図的に 埋め込まれる 脅威も 高まっています。
膨大な 公開データで 学習した AIアシスタントは、 知らず 知らずの うちに こうした 侵害された 依存関係を 推奨し、 実際に 悪用される 脅威を コードベースに 直接 持ち込む 可能性が あります。
別の 開発者が AIアシスタントに 次のように 依頼したと 想像してみてください。 「Expressを 使って、 決済処理を 行う 新しい APIエンドポイントを 作成してください。」
AIは、 ユーザー入力の 解析に オープンソースパッケージ qs@6.5.1 を 使用する、 機能的には 申し分の ない エンドポイントを 生成するかもしれません。 しかし、 この バージョンの qsライブラリには、 広く 知られた 深刻度の 高い プロトタイプ汚染 の 脆弱性 が あり、 攻撃者が アプリケーションの 動作を 改変したり、 サーバーを クラッシュさせたりする 可能性が あります。
ここでも 従来の セキュリティスキャナーなら、 IDE内や 後の PRチェックで この 脆弱性を 検出できるかもしれません。 しかし、 それでは 開発者が 作業を 中断し、 コンテキストを 切り替えて、 安全な 代替手段を 探さなければなりません。
「Secure at Inception」では、 ワークフローが 異なります。 セキュリティチームは Snykを 使い、 新たに 追加または 変更された 脆弱な 依存関係の バージョンを 検出して 修正する シンプルな ルールを 設定しています。 その ため、 開発者が 同じ プロンプトを 入力すると、 Snykの セキュリティインテリジェンスを 活用する AIは、 最終コードで 安全でない バージョンを 回避します。 同じ 機能を 備えた APIエンドポイントを 生成しながら、 代わりに qsライブラリの 最新の 修正版を 使用します。
アラートも、 作業の 妨げも、 コンテキストの 切り替えも ありません。 これが 予防的対策の 力です。 セキュリティは 開発を 妨げる 関門ではなく、 目に 見えない 形で 開発を 支えます。
バックログを解消する 「Secure at Inception」は 新たな 脆弱性の 予防に 欠かせません。 しかし、 すでに 多くの 組織が 抱えている 膨大な セキュリティバックログは どうでしょうか。
生成AI向けデータファクトリーを 手が ける Labelbox では、 セキュリティエンジニアの Aaron Bacchiが、 2年前から 残る 深刻度の 高い SASTの 問題に 直面していました。 開発チームが 機能の リリースに 注力するなか、 この バックログは 継続的な リスクと なっていましたが、 対応する ための 時間も 人員も 足りませんでした。
Aaronは AIコードアシスタントの Cursorと Snyk Studioを 組み合わせ、 AIを 活用した 修正ワークフローを 構築しました。 Snykの セキュリティコンテキストを 活用しながら AIアシスタントを 使い、 バックログに ある 脆弱性を 検証、 テストし、 修正を 生成しました。
その 成果は、 状況を 一変させる ものでした。 わずか 数週間で、 深刻度の 高い SASTの 問題が 2年分 積み上がった バックログを すべて 解消しました。 これに より 膨大な リスクを 取り除いただけでなく、 コアの エンジニアリングチームの 時間を 奪う ことなく、 より 戦略的な セキュリティ施策に 注力できるようになりました。 Aaronは こう 語っています。 「状況が 一変しました。 ゼロまで 解消できると、 初めて 確信できました。」
AIのリスクを、安心できるイノベーションへ AI 駆動型開発の 時代が 到来しています。 この 時代に 成長するには、 場当たり的な セキュリティ対策から、 拡張性と ガバナンスを 備え、 デフォルトで 安全な プログラムへと 移行する 必要が あります。 事後対応型の 従来の スキャンでは、 AIの スピードと 規模に 対応できません。
「Secure at Inception」の 手法を 取り入れれば、 AI生成コードに 新たに 生じる 脆弱性を 事前に 防げます。 また、 「インテリジェントな 修正」を 活用すれば、 過去から 積み重なった セキュリティ負債を 効率よく 解消できます。 Snyk Studioは、 開発者ファーストの 包括的な ソリューションと して、 この 両方を 実現します。 ソフトウェア開発の 未来を 安心して 受け入れ、 AIが もたら す開発スピードの 可能性を、 安全な 現実へと 変えます。
数回の クリックで Secure at Inceptionを 始めましょう!
AIで 革新を。 セキュアに。 Snyk Studioが AI主導の 開発ワークフローの セキュリティ確保に どのように 役立つか、 詳しく ご覧ください。