
Snykで
著者
8 分で読めます
GitHubで
ソフトウェア開発者が
Markdownファイルの
では、
GitHub ActionsワークフローにSnykのセキュリティ機能を追加する
Snykには、
Snykトークンを取得する
まず、

注:CIワークフローで
Snyk GitHub Actionワークフローを設定する
次に、.github/workflows/security.ymlファイルを
Snykセキュリティスキャンを実行する
security.ymlワークフローファイルをmainブランチへのpull requestイベントを

大成功です!
私の
デフォルトではsnyk testコマンドが
SnykでSASTによるコードセキュリティスキャンを追加する
Snykでは、
既存の
Snyk GitHub Actionにcommand: code testと
コードのセキュリティ脆弱性を修正する方法
Snykは
次の
ファイルパスと
行番号は、 安全でない コードパスの 検出に 使用されます。 次の セキュリティワークフローの スクリーンショットでは、 src/bin/cli.tsの 8行目が 示されています。
検出されたchild_processへと
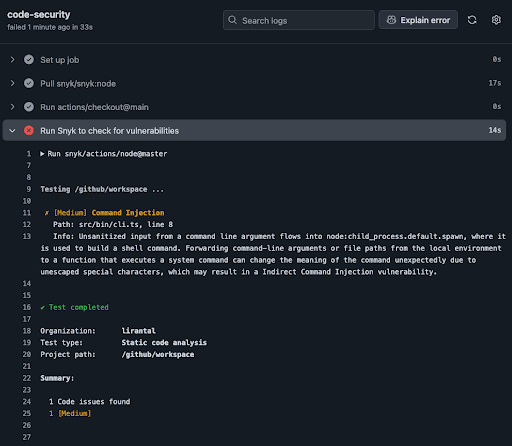
私が
アプリケーション内で
コードセキュリティの 問題が どのように 伝播するか、 より 詳しい レポートを 確認できます CIワークフローの
実行を 待たずに、 コーディング中に セキュリティ 問題を 早期に 発見できます 修正に
役立つ セキュリティ上の アドバイスが 得られます。 また、 場合に よっては Snyk独自の AIエンジンを 利用した Snykの DCAI Fixが、 自動修正機能を 提供します。
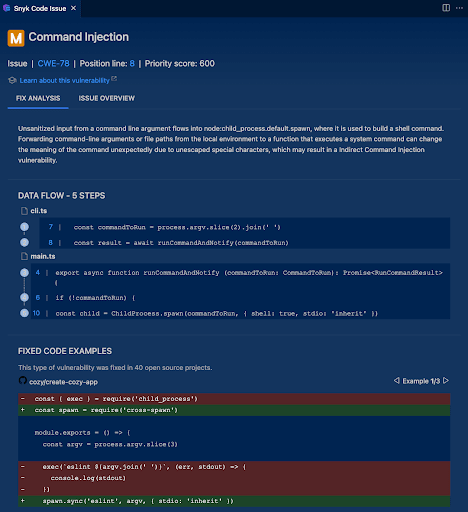
この
Snykが
CIにおけるアプリケーションセキュリティの次のステップ
この
チームで
Javaを 使って 開発している 場合は、 次の 記事を ぜひ 共有してください。GitHub Actionsを 使って Javaアプリケーションの セキュアな CI/CDパイプラインを 構築する npmパッケージを
管理し、 npmレジストリに 公開している 場合は、 次の 記事が おすすめです。GitHub Actionsで npmパッケージを 安全に 公開する。 誤検知が
ある 場合やリスクを 受け入れる 場合に、Snykの 問題を 無視する 方法
Fetch the Flag 2026に
2月12日〜13日、