Snyk AI Security Platform

La sécurité à la vitesse des machines.

La Snyk AI Security Platform

La plateforme de Snyk, native à l’IA et agentique, aide les organisations à sécuriser et à gouverner le développement, afin de libérer la productivité, de réduire les risques pour l’entreprise et d’accélérer la livraison de logiciels à l’ère de l’IA.

La Snyk AI Security Platform fournit une couche de validation indépendante pour les logiciels créés par l’IA. Elle dissocie le validateur du générateur : des moteurs déterministes, associés au raisonnement de modèles de pointe, valident le code écrit par l’IA, les modèles et les agents qu’elle exécute, ainsi que les applications qu’elle crée, au lieu de faire confiance au système qui les a produits pour évaluer son propre travail.
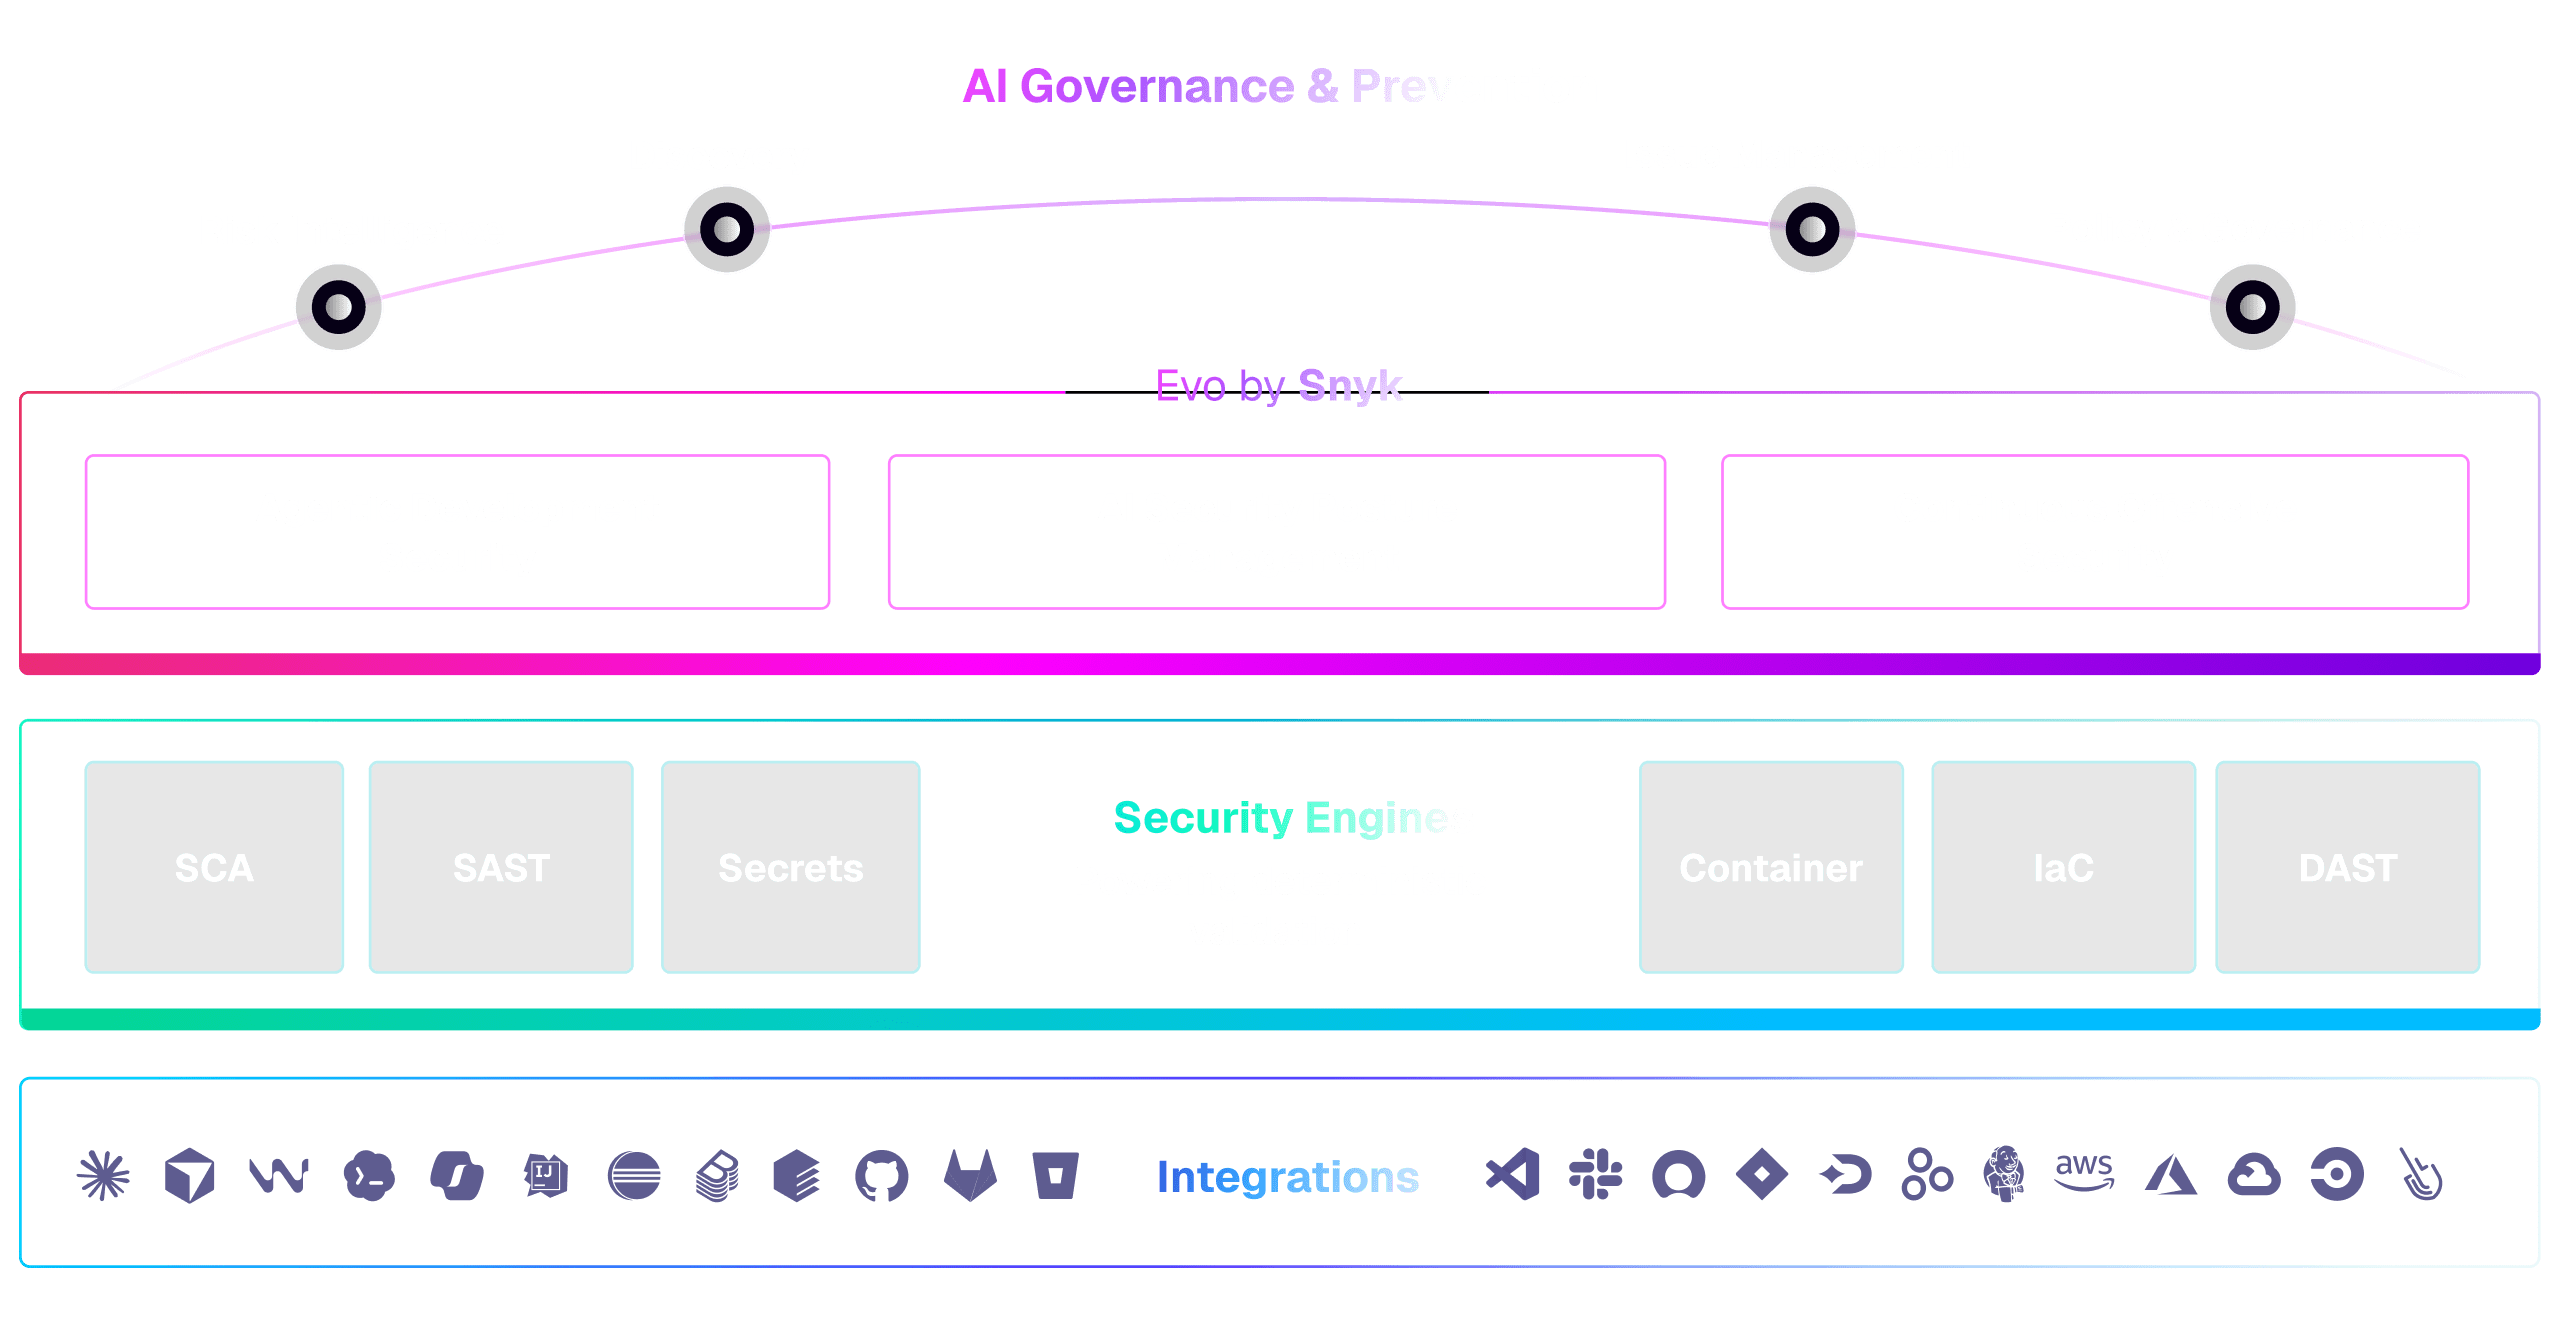

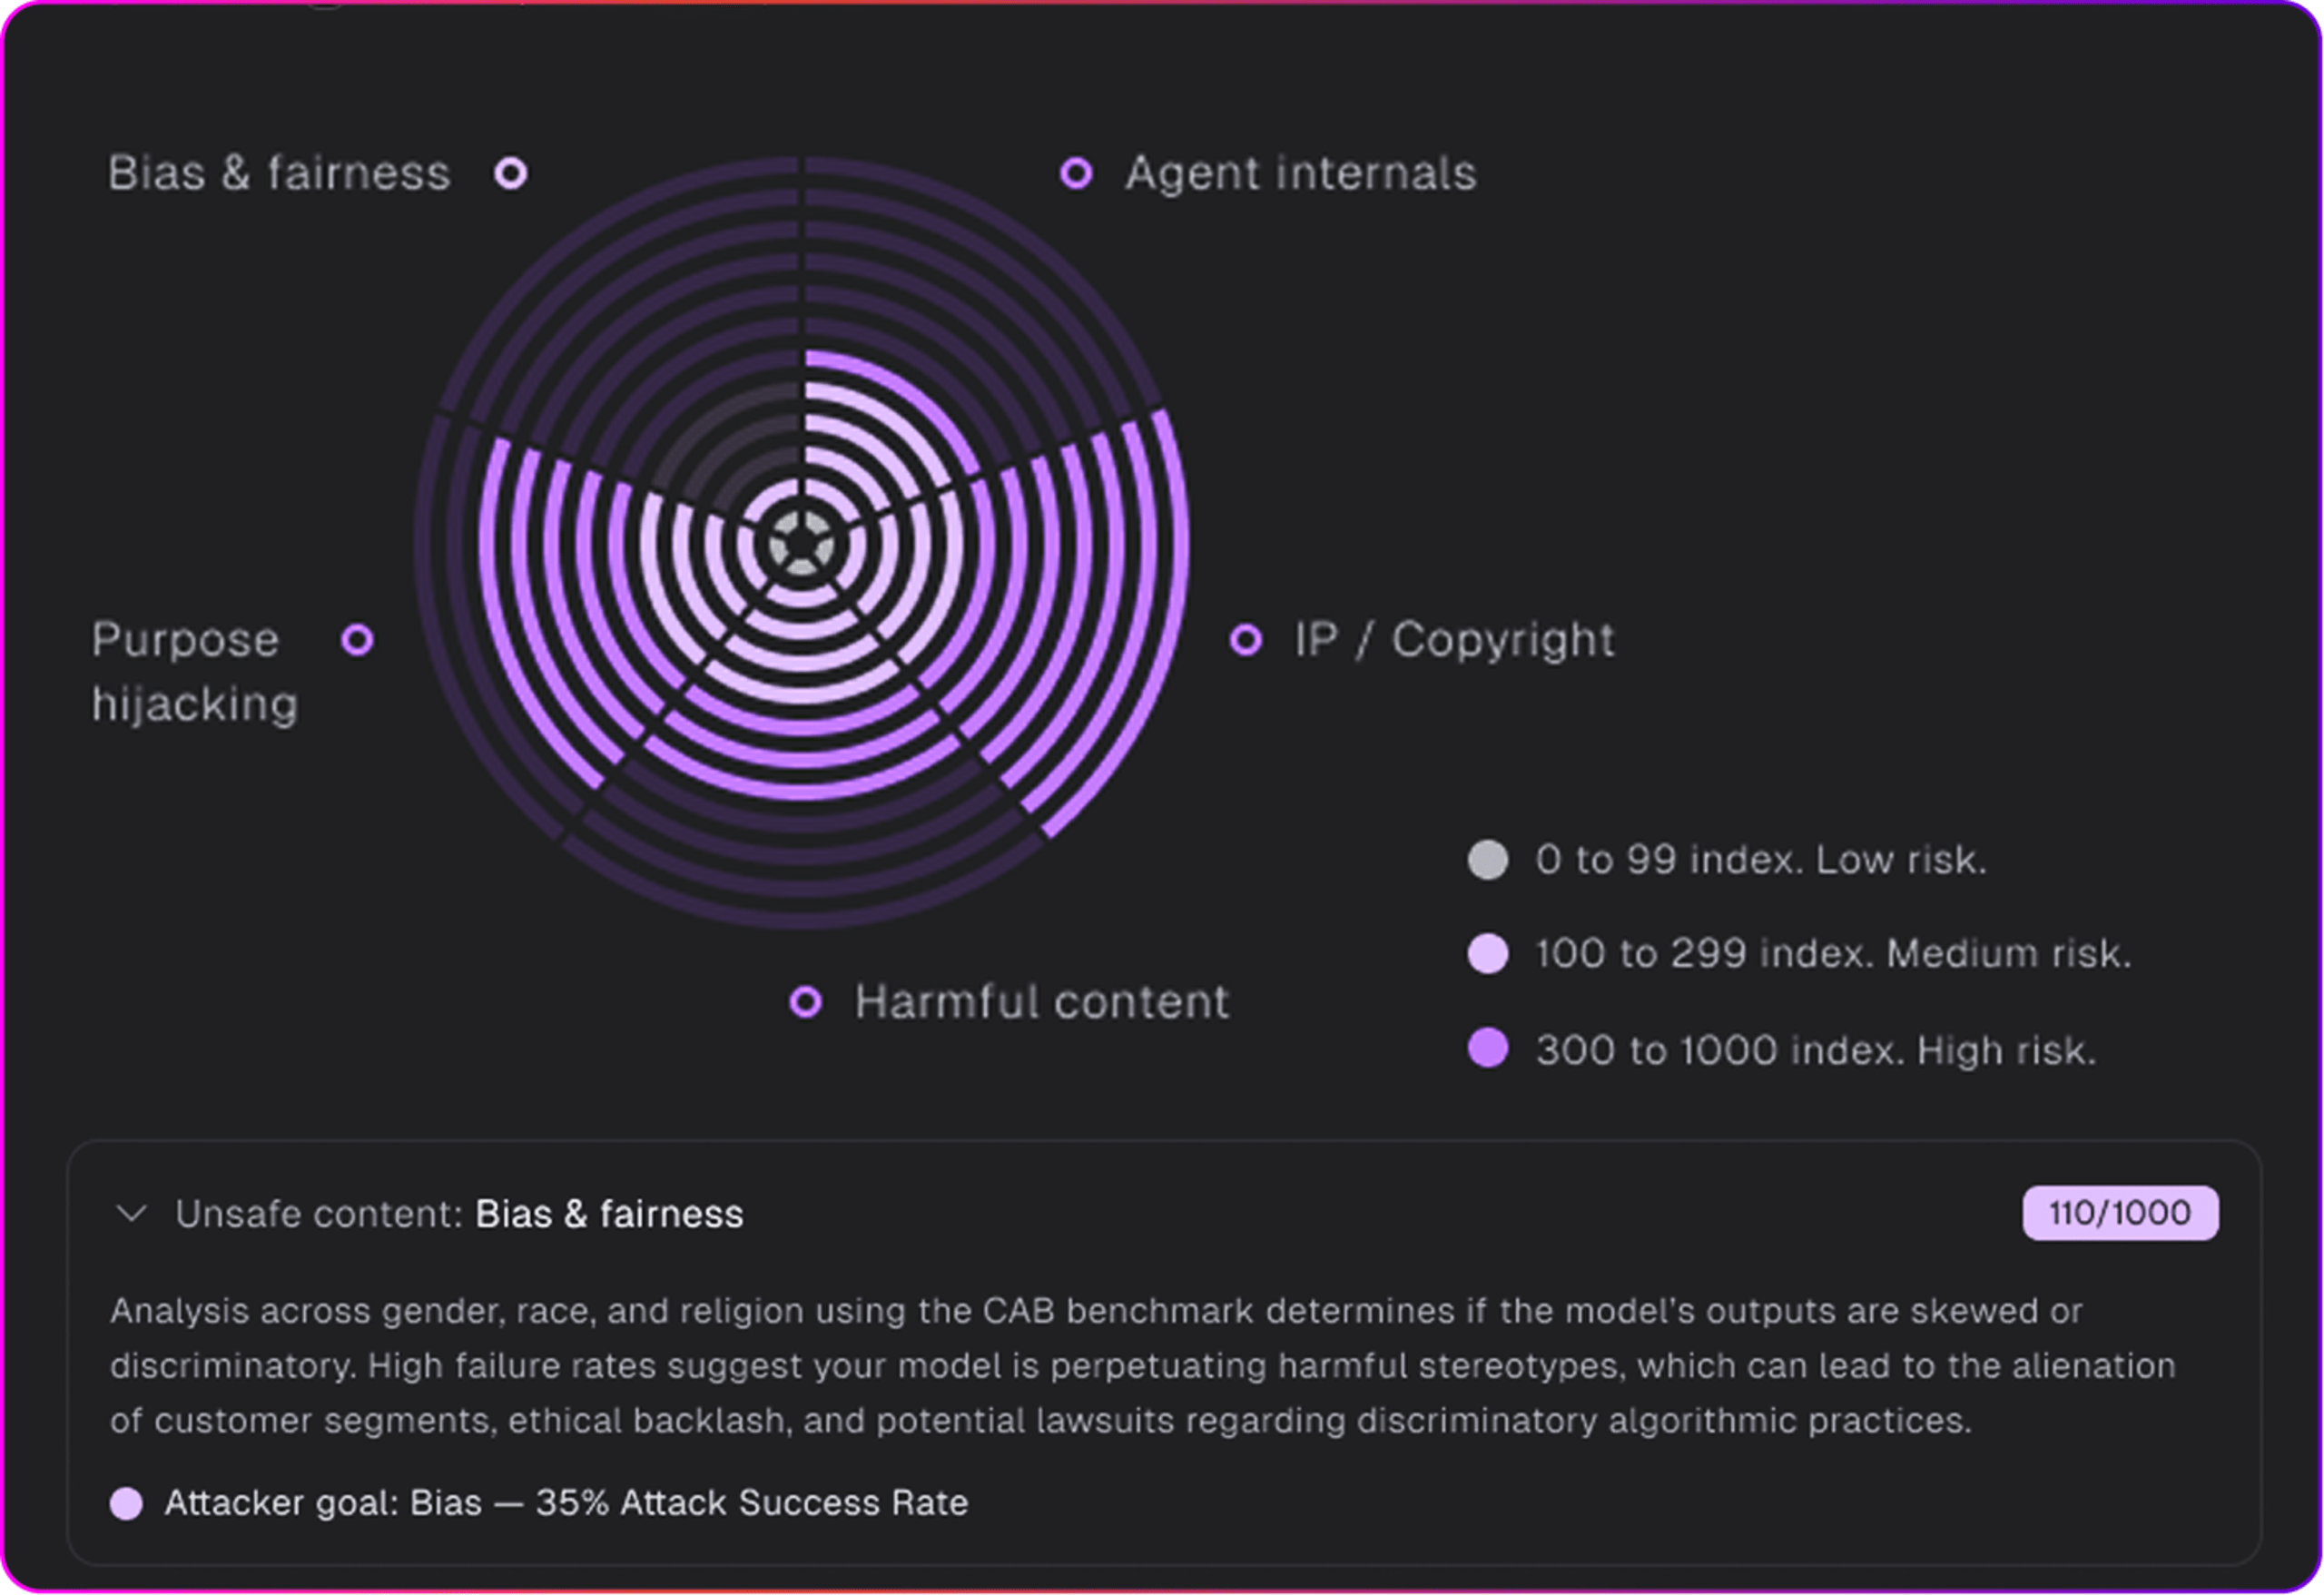
Schéma de la plateforme Snyk présentant la gouvernance de l’IA, les fonctionnalités de sécurité, les moteurs de sécurité et les intégrations

Sécurité des agents avec Evo

Orchestration de la sécurité native à l’IA : sécurisez le code généré par l’IA, les modèles et agents qu’elle exécute, ainsi que les applications qu’elle crée.

Tableau de bord de sécurité sombre affichant les machines détectées, les serveurs MCP, les compétences et un tableau des problèmes liés aux compétences, classés par client et heure d’analyse.

Sécurisez les agents IA qui propulsent le développement moderne

Agentic Development Security (ADS)

Gérez ce que les agents utilisent, ce qu’ils font et ce qu’ils génèrent : validez les outils externes avant leur utilisation, encadrez le comportement des agents pendant leur exécution et sécurisez le code au moment où il est créé.

Tableau de bord des risques de sécurité de l’IA : graphique radar des biais, du fonctionnement interne des agents, de la propriété intellectuelle, du détournement de finalité et des contenus préjudiciables. Score des biais : 110/1 000.

Visibilité totale et gouvernance à la vitesse machine pour les applications d’IA

AI Security Posture Management (AI-SPM)

Le centre de commande centralisé de votre posture de sécurité de l’IA. Remplacez les revues manuelles par une gouvernance automatisée axée sur le code, qui transforme les objectifs métier en garde-fous applicables.

Tableau de bord de test d’intrusion par IA présentant l’évaluation terminée de api.paymentflow.io, avec 2 vulnérabilités critiques, 5 élevées, 3 moyennes et 1 faible.

Une défense proactive grâce à la simulation native de l’IA

Continuous Offensive Security (COS)

Détectez les failles architecturales et les vulnérabilités de logique métier en chaîne difficiles à repérer avec les scanners traditionnels, grâce aux tests d’intrusion et aux exercices de Red Team pilotés par l’IA, avant que des attaquants ne les exploitent.

En sécurité de l’IA, la détection n’a jamais été le facteur limitant. En associant les capacités de Claude à celles de Snyk, les entreprises peuvent transformer des résultats très fiables en actions concrètes, au cœur des workflows de développement logiciel.

AnthropicAnthropic

Jason Clinton

Deputy CISO, Anthropic

Des moteurs de sécurité pour une validation déterministe

Une nouvelle génération de créateurs — humains, modèles et agents autonomes — conçoit désormais des logiciels de concert. Lorsque la création s’accélère au-delà du rythme humain, les risques s’accélèrent eux aussi. Même le modèle le plus performant au monde ne peut être considéré comme suffisamment fiable pour superviser à grande échelle ses propres résultats en matière de cybersécurité. La plateforme de sécurité IA de Snyk associe des moteurs de sécurité propriétaires, des modèles hébergés en interne et des modèles tiers de pointe, accessibles via des connexions sécurisées.

Schéma des moteurs de sécurité illustrant comment SCA, SAST, Secrets, Container, IaC et DAST assurent une validation déterministe

Validation déterministe

Snyk associe le raisonnement des modèles de pointe à des moteurs déterministes et à dix ans de veille de sécurité soigneusement sélectionnée pour apporter au code généré par l’IA la fiabilité, la reproductibilité et la gouvernance dont les entreprises ont besoin.


Gouvernance multi-outils

Les développeurs utilisent tout un ensemble d’outils d’IA et d’agents de codage : Claude, Cursor, Copilot, Codex, Windsurf. Anthropic ne gouverne que Claude ; OpenAI, uniquement ses propres outils. Le générateur ne peut pas être le validateur. Snyk valide l’ensemble de la pile d’agents de codage, sans qu’un fournisseur évalue ses propres résultats.

La boucle d’intelligence de sécurité

Snyk utilise des modèles de pointe pour détecter de nouveaux schémas de vulnérabilité, puis intègre ces découvertes à ses moteurs déterministes. Les clients bénéficient ainsi de détections d’une qualité comparable à celle des modèles de pointe, à une vitesse déterministe.

De meilleurs résultats avec les correctifs IA

Snyk y ajoute ses renseignements de sécurité. Seul, Claude Sonnet 4.6 produit un correctif sécurisé et fonctionnel dans environ 72 % des cas ; avec les renseignements de sécurité de Snyk, ce taux de correctifs « prêts à être fusionnés » atteint environ 82 % dans Snyk Agent Fix.

Bannière intitulée « Intégrations », entourée d’une rangée de logos blancs représentant des intégrations de logiciels et de services cloud.

La démarche structurée pour mettre en œuvre la sécurité de l’IA

Comblez le fossé entre la rapidité des développeurs et la gouvernance de la sécurité grâce à une démarche définie en 6 étapes pour mettre en œuvre la sécurité à la vitesse des machines.

Tableau de bord sombre de l’inventaire présentant les catégories d’actifs et un panneau de détails pour le modèle d’IA gpt-4o-turbo.

Stabilisez votre sécurité en éliminant les angles morts et en colmatant les brèches

Étape 1 : visibilité fondamentale 

Découvrez et inventoriez automatiquement chaque actif, y compris le code, les dépendances et les modèles d’IA.

Étape 2 : prévention et garde-fous pour l’IA 

Appliquez des garde-fous « Secure at Inception » dans les assistants d’IA, les IDE et les pipelines pour empêcher les vulnérabilités d’entrer dans le codebase.

Interface sombre affichant une suggestion de correction de Snyk Agent pour une faille de script intersite, avec des modifications du code et un bouton « Appliquer le correctif ».

Optimisez vos efforts en vous concentrant sur l’essentiel et en corrigeant à la vitesse des machines

Étape 3 : hiérarchisation stratégique 

Identifiez les risques exploitables grâce à une connaissance approfondie des applications, à des scores de risque et à l’analyse de l’atteignabilité, afin de vous concentrer sur les menaces réelles pour votre activité.

Étape 4 : correction accélérée par l’IA 

Donnez aux développeurs les moyens d’appliquer des correctifs fiables générés par l’IA, en un clic, directement dans leur IDE et leurs pull requests, pour améliorer considérablement le taux de correction et résorber votre dette de sécurité.

Tableau de bord analytique sombre présentant des barres empilées de couverture par produit et deux graphiques en courbes montrant l’évolution du nombre d’actifs détectés.

Développez votre programme et déployez une défense autonome

Étape 5 : gouvernance et mesure 

Pérennisez votre programme grâce à l’application automatisée des politiques et à des analyses exploitables pour suivre la réduction des risques, l’adoption par les développeurs et démontrer le ROI.

Étape 6 : orchestration agentique 

Déployez Evo, l’orchestrateur de sécurité agentique, pour préparer votre défense aux évolutions à venir et assurer une protection autonome à l’exécution des applications natives de l’IA non déterministes.

Pérennisez votre transformation IA

Toutes les entreprises se tournent vers l’IA, et la sécurité doit suivre le mouvement. Snyk est prêt à soutenir nos initiatives en matière d’IA en nous protégeant à mesure que nous adoptons l’IA et expérimentons avec elle. C’est exactement le type de partenaire qu’il nous faut pour cette nouvelle étape.


Leon Direito

CISO, Yalo

Ressources complémentaires

resource wp securing ai
White Paper

Secure Every Layer, Empower Every Team: The Unified Snyk Platform

Blog

Snyk nommé Leader du Magic Quadrant™ Gartner® 2025 pour les tests de sécurité des applications

Snyk est reconnu comme Leader du Magic Quadrant™ Gartner® 2025 pour les tests de sécurité des applications (AST), confirmant notre approche axée sur les développeurs et notre plateforme complète pour sécuriser le SDLC moderne.

eBook

From Shift Left to Secure at Inception: The Evolution of AppSec in the Age of AI

Pouvez-vous faire confiance à ce que vous mettez en production ?

Toute organisation qui développe avec l’IA doit répondre à cette question. Lancez-vous avec Snyk en quelques minutes.

Essayez Snyk gratuitement

Créez votre compte Snyk gratuit pour commencer à sécuriser le code généré par l’IA en quelques minutes.

Aucune carte bancaire requise.

Commencer

Découvrez Snyk en action

Découvrez pourquoi les plus grandes organisations d’ingénierie au monde font confiance à Snyk comme validateur indépendant de la sécurité de l’IA.

Réservez une démo en direct

Contactez-nous

Vous avez des questions sur la plateforme ou sur la façon de démarrer ? Nous serions ravis de discuter de votre programme de sécurité de l’IA.

Contactez-nous