Le modèle de responsabilité partagée pour la sécurité du cloud
Écrit par

0 minutes de lecture
Qu’est-ce que le modèle de responsabilité partagée ?
La sécurité du cloud est une responsabilité partagée entre les fournisseurs de services cloud et leurs clients. Le modèle de responsabilité partagée dépend du fournisseur et des services utilisés. En général, le client est responsable de la sécurité de ses données, de son système d’exploitation et de son réseau côté client, tandis que le fournisseur cloud est responsable de l’infrastructure utilisée pour exécuter les services cloud.
Quel est l’objectif du modèle de responsabilité partagée pour la sécurité du cloud ?
Le cloud offre d’importants avantages en matière de sécurité, car il évite aux organisations de devoir sécuriser l’intégralité de leur centre de données. Dans le modèle du cloud computing, une partie de cette responsabilité est transférée au fournisseur cloud, mais pas la totalité. Le modèle de responsabilité partagée vise à garantir que les deux parties, le fournisseur cloud et le client, connaissent les aspects de l’environnement dont elles sont responsables, afin de réduire au minimum les failles et les vulnérabilités de sécurité.
Quelles sont les responsabilités du client dans le modèle de responsabilité partagée ?
Les responsabilités du client dépendent du fournisseur cloud et du type de déploiement cloud. Par exemple, avec une solution logicielle en tant que service (SaaS), le client est uniquement responsable de ses données et des contrôles d’accès à ses applications. Avec une solution d’infrastructure en tant que service (IaaS), il assume davantage de responsabilités en matière de sécurité des applications, de sécurité réseau et de système d’exploitation.
Exemples du modèle de responsabilité partagée dans le cloud
Tous les grands fournisseurs de cloud public appliquent un modèle de responsabilité partagée. Voici quelques exemples de leurs approches respectives :
AWS
AWS indique : « AWS est responsable de la protection de l’infrastructure qui exécute tous les services proposés dans le cloud AWS. Cette infrastructure comprend le matériel, les logiciels, le réseau et les installations qui exécutent les services du cloud AWS. » Pour en savoir plus sur la sécurité AWS, cliquez ici.
Azure
Microsoft Azure est responsable de la sécurité des hôtes physiques, du réseau et du centre de données, tandis que les clients restent responsables des données, des appareils et des comptes. La responsabilité des applications, des contrôles réseau et des systèmes d’exploitation dépend du type de modèle cloud.
Google Cloud
Dans son livre blanc sur la sécurité, Google indique qu’il assure une sécurité de premier ordre pour son infrastructure. Google applique lui aussi un modèle de responsabilité partagée : « Vous êtes toujours responsable de la sécurité de vos données, et nous sommes responsables de la sécurité de l’infrastructure sous-jacente. »
Chaque fournisseur a sa propre vision de la responsabilité partagée, mais la répartition des responsabilités dans ce modèle va au-delà d’un fournisseur particulier. Ce schéma de la matrice des responsabilités montre comment les rôles et les responsabilités varient selon le modèle cloud, quel que soit le fournisseur utilisé.
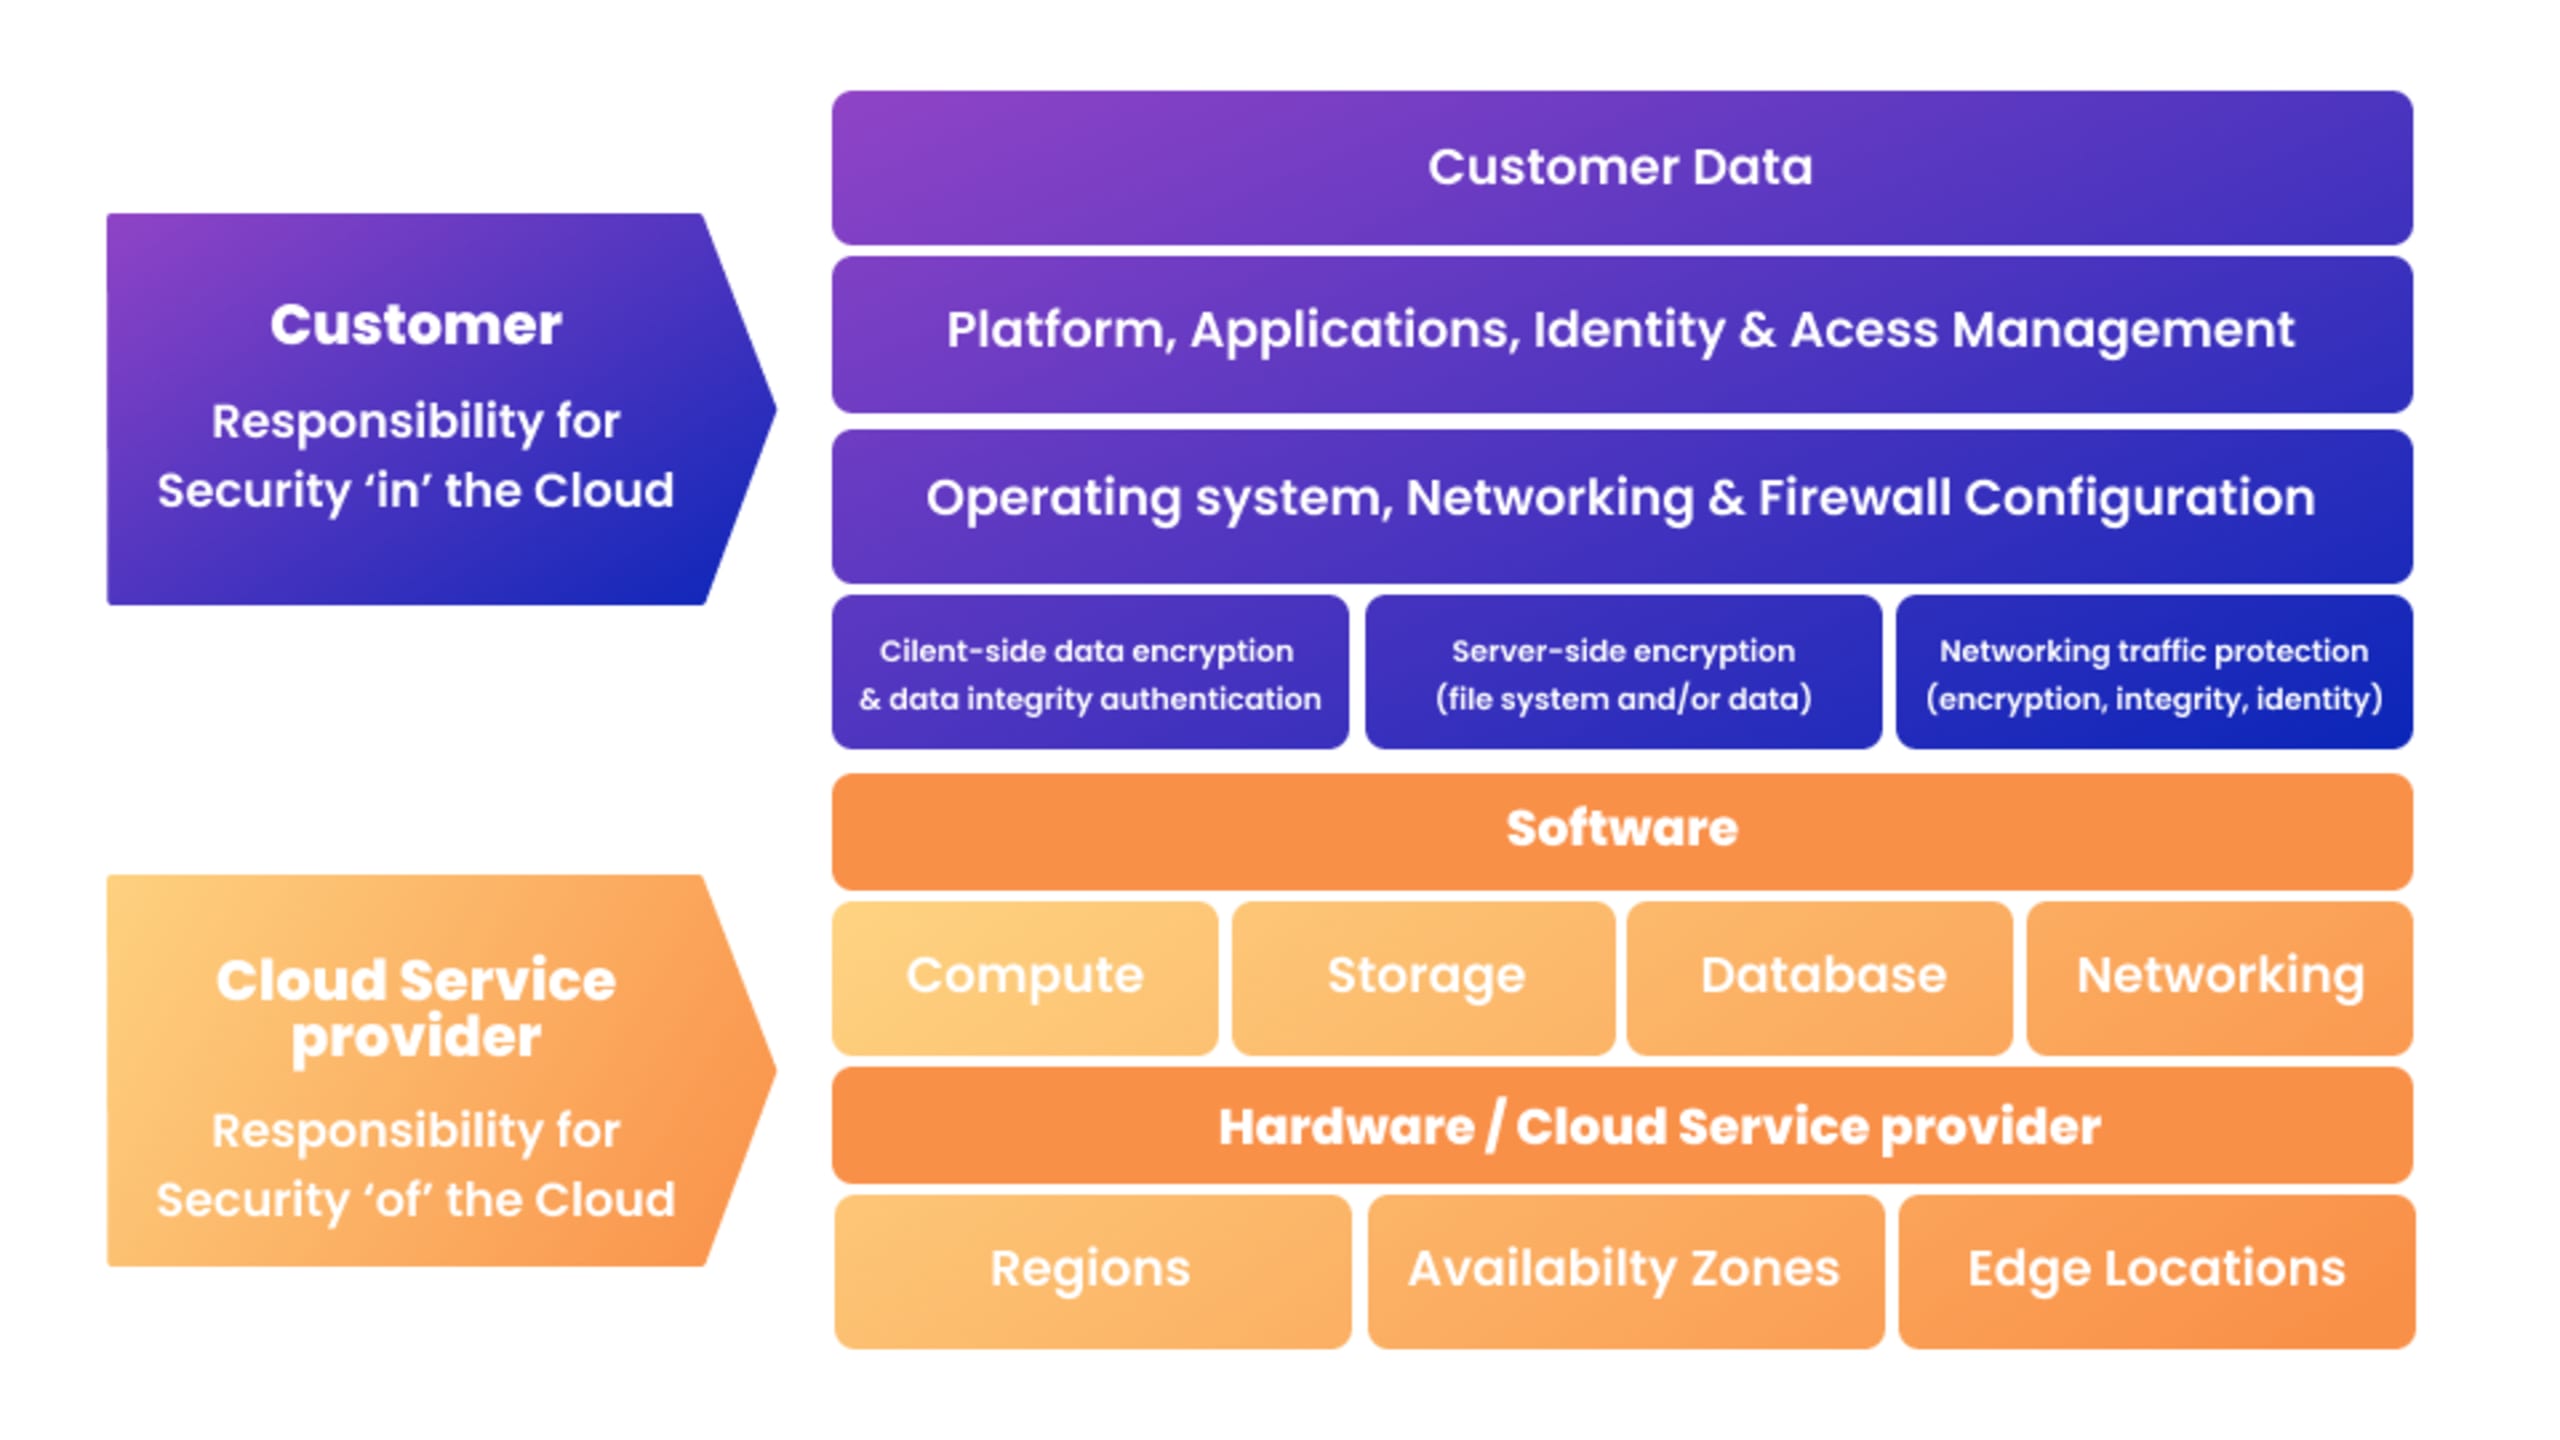
Responsabilité partagée dans les modèles IaaS, PaaS, CaaS et IaaS
Outre les considérations liées au fournisseur, le modèle de responsabilité partagée en matière de sécurité dépend du type de solution de cloud computing. Ces solutions comprennent l’infrastructure en tant que service (IaaS), la plateforme en tant que service (PaaS), les conteneurs en tant que service (CaaS) et le logiciel en tant que service (SaaS).
IaaS
L’IaaS permet aux organisations d’augmenter ou de réduire rapidement leurs ressources de calcul, sans devoir investir dans des ressources sur site ni les maintenir. Le fournisseur cloud exploite et gère l’infrastructure sur laquelle les services s’exécutent. Amazon EC2 et Google Compute Engine (GCE) sont des exemples d’IaaS.
Responsabilités du fournisseur cloud : contrôles de sécurité physique de l’infrastructure
Responsabilités du client cloud : applications, système d’exploitation et données
Responsabilités partagées : contrôles réseau et infrastructure hôte
PaaS
Le PaaS fournit un environnement de développement complet pour créer des outils et des applications. Ces ressources comprennent l’infrastructure sous-jacente (comme avec l’IaaS), ainsi que des outils de développement et la gestion de bases de données.
Responsabilités du fournisseur cloud : contrôles réseau et infrastructure hôte
Responsabilités du client cloud : applications et données
Responsabilités partagées : gestion des accès et contrôles des applications
CaaS
Les conteneurs sont désormais un outil de développement courant, avec plus de 78 % des charges de travail en production déployées sous forme de conteneurs ou en serverless. Les offres CaaS, comme Amazon Elastic Container Service (ECS) et Azure Container Instances (ACI), facilitent l’exécution d’applications dans le cloud avec des conteneurs, sans avoir à configurer ni à gérer l’infrastructure sous-jacente. Elles ressemblent au PaaS, mais ne se limitent pas à une pile technologique spécifique.
Responsabilités du fournisseur cloud : infrastructure sous-jacente
Responsabilités du client cloud : code de l’application et images de conteneur
Responsabilités partagées : contrôles réseau et chaîne d’approvisionnement
SaaS
Les applications SaaS sont fournies via Internet, ce qui permet aux organisations de les utiliser dans un navigateur. Le fournisseur est responsable de la maintenance des serveurs et de l’infrastructure sous-jacents.
Responsabilités du fournisseur cloud : tout, de la sécurité de l’infrastructure physique aux contrôles des applications.
Responsabilités du client cloud : données sensibles
Responsabilités partagées : gestion des accès et de l’authentification
Zones d’ombre du modèle de responsabilité partagée
Quel que soit le type de déploiement cloud, le fournisseur cloud assume probablement une partie des responsabilités en matière de sécurité. Il est important de repérer et d’examiner attentivement les zones d’ombre où les responsabilités de sécurité ne sont pas clairement définies. Elles peuvent notamment concerner :
Applications
Les environnements basés sur des serveurs vous permettent d’installer et d’exécuter des applications, mais leur sécurité reste de la responsabilité du client.
Réseau
Le fournisseur cloud ne peut sécuriser que les réseaux qui sont directement sous son contrôle.
Gestion des accès
Les solutions PaaS fournissent un plan de contrôle pour la configuration. Il incombe au client de définir des contrôles d’accès appropriés.
Comment protéger votre environnement cloud
Nous avons présenté les bases du modèle de responsabilité partagée pour la sécurité du cloud. Il s’agit maintenant de l’appliquer à votre cas d’usage.
Tout d’abord, les développeurs sont de plus en plus souvent chargés de configurer les environnements dans lesquels leurs applications s’exécutent, y compris les conteneurs et l’infrastructure sous-jacente, de plus en plus définie à l’aide de l’Infrastructure as Code (IaC). Ils doivent donc tenir compte à la fois de la sécurité des applications qu’ils développent et des aspects de la sécurité du cloud concernés par le modèle de responsabilité partagée.
Enfin, ils ont besoin d’un moyen de surveiller en continu les applications et les environnements en production afin de détecter les nouvelles vulnérabilités ou erreurs de configuration.
En intégrant la sécurité au développement, en configurant correctement les environnements et en surveillant en continu les charges de travail en production, les organisations peuvent sécuriser leurs environnements cloud de manière complète.
Sécurisez vos configurations, de l’IDE aux environnements cloud en production.
Donnez aux développeurs les moyens de concevoir une infrastructure cloud sécurisée et de corriger les problèmes dans le code source IaC.
Comment Snyk peut vous aider à sécuriser vos environnements cloud
Les outils de sécurité de Snyk, conçus pour les développeurs, contribuent à renforcer la sécurité dans le cloud en donnant aux développeurs les informations nécessaires pour détecter, hiérarchiser et corriger les problèmes potentiels dans les applications ou l’infrastructure cloud.
Cette approche de sécurité qui consiste à intégrer la sécurité en amont est essentielle pour plusieurs raisons.
Tout d’abord, le processus de développement a évolué. Avec les méthodes de développement Agile, la sécurité doit être intégrée en continu au processus de développement (« DevSecOps »).
Ensuite, la structure des applications elle-même a changé. Les développeurs assemblent désormais leurs applications à partir d’un mélange de code propriétaire et open source, puis exécutent ce code dans des conteneurs déployés à l’aide de l’IaC.
Enfin, l’infrastructure traditionnelle a évolué. Les centres de données sur site ont été remplacés par du code qui définit où et comment une application s’exécute.
Snyk propose plusieurs outils pour aider à gérer les risques de sécurité liés à ces changements :
Snyk Open Source : détecte les vulnérabilités open source et suggère des correctifs directement dans les outils que les développeurs utilisent déjà.
Snyk Code : un outil d’analyse statique de la sécurité des applications (SAST) qui permet aux développeurs d’effectuer des contrôles de sécurité dès la première ligne de code.
Snyk Container : un outil d’analyse des conteneurs qui aide à choisir une image de base sécurisée et à détecter les vulnérabilités avant la mise en production. Le partenariat de Snyk avec Sysdig étend la sécurité des conteneurs à l’exécution.
Snyk IaC : un outil de sécurité de l’IaC et du cloud qui détecte les erreurs de configuration dans le code IaC avant la mise en production, surveille les configurations en production pour détecter les écarts, simplifie les tests de conformité et permet aux équipes de résoudre rapidement les problèmes liés au cloud en les reliant automatiquement au code source IaC correspondant.
La suite d’outils de Snyk est un choix naturel pour les développeurs cloud-native : elle répond aux enjeux de sécurité propres aux applications modernes et s’intègre aux pratiques de développement actuelles, comme le DevSecOps. Les organisations disposent ainsi de nouveaux moyens pour préserver leur niveau de sécurité dans le cadre d’un modèle de responsabilité partagée.
Sécurisez vos configurations, de l’IDE aux environnements cloud en production.
Donnez aux développeurs les moyens de concevoir une infrastructure cloud sécurisée et de corriger les problèmes dans le code source IaC.