Aide-mémoire
Explorez toutes les ressources
Aide-mémoire
5 Reasons Security Fixes Don't Get Merged | Snyk
Lire le rapportVidéo
Snyk & Anthropic: Preparing for the Coming Wave of Autonomous Attacks
Lire le rapportRapport
The Automated AI Attacks Playbook: How to Prepare for the Coming Wave
Lire le rapport
Affichage 49 - 60 sur 60 ressources
Cheat Sheet
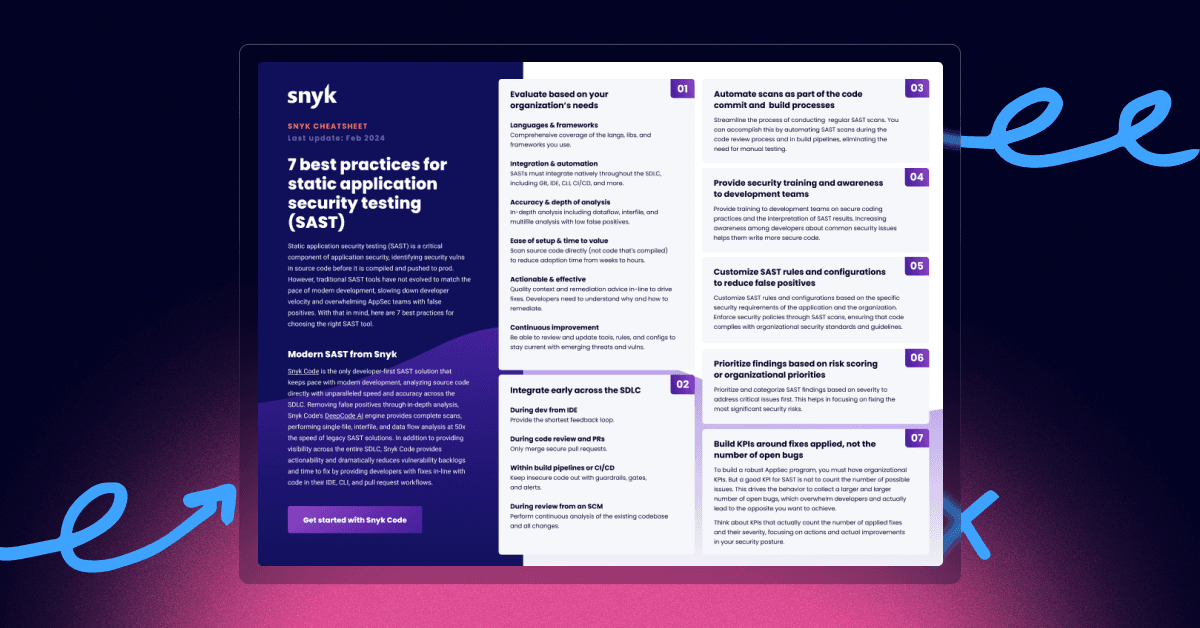
7 Best Practices for Static Application Security Testing
L’analyse statique de la sécurité des applications (SAST) joue un rôle essentiel dans la sécurité des applications en détectant les vulnérabilités du code source avant sa compilation et son déploiement. Téléchargez cette antisèche et découvrez comment optimiser votre processus de sécurité.
Cheat Sheet
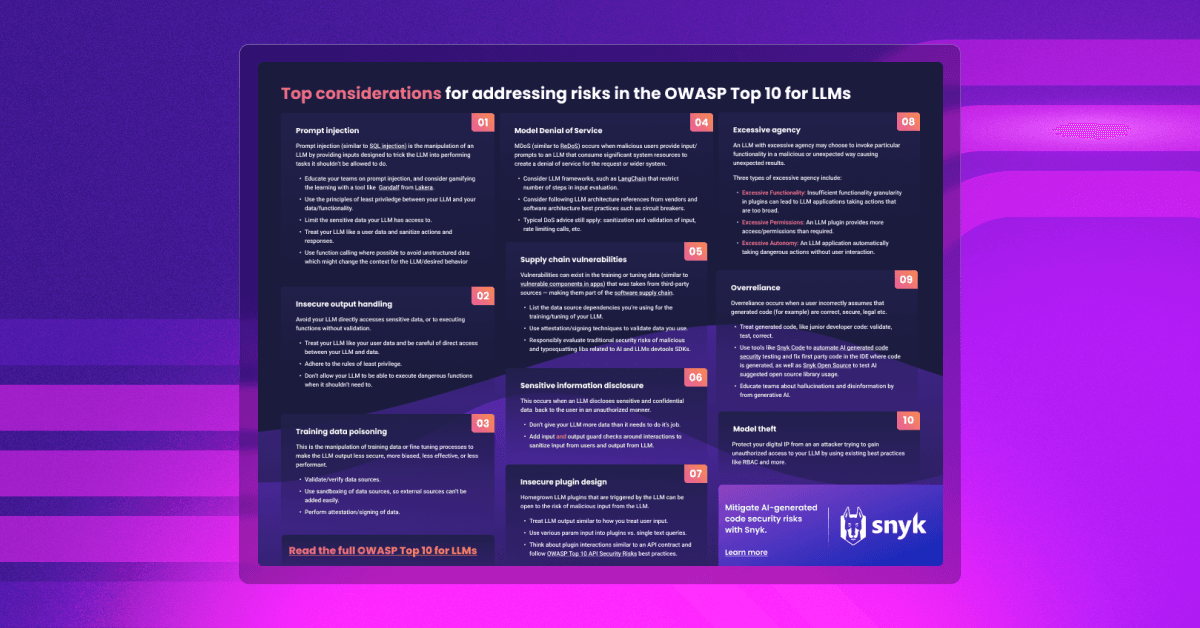
Best Practices for AI in the SDLC
L’IA est au cœur de l’actualité depuis les récents gros titres consacrés à ChatGPT, une IA basée sur un grand modèle de langage (LLM) dotée d’une interface simple. Si l’IA permet de gagner en efficacité tout au long du processus de développement, elle introduit également de nouvelles menaces pour la sécurité. Téléchargez cette antisèche dès aujourd’hui pour découvrir les bonnes pratiques à adopter afin d’utiliser l’IA en toute sécurité dans votre SDLC.
Cheat Sheet
6 Steps for Scaling Risk-Based AppSec Programs
Vous souhaitez renforcer votre posture de sécurité applicative à grande échelle ? Découvrez comment définir, gérer et déployer votre programme de sécurité applicative, avec une visibilité de bout en bout sur vos applications, votre couverture et votre gouvernance, en suivant ces 6 étapes clés.