Snyk et HashiCorp

Sécurisez votre infrastructure dès le début du développement

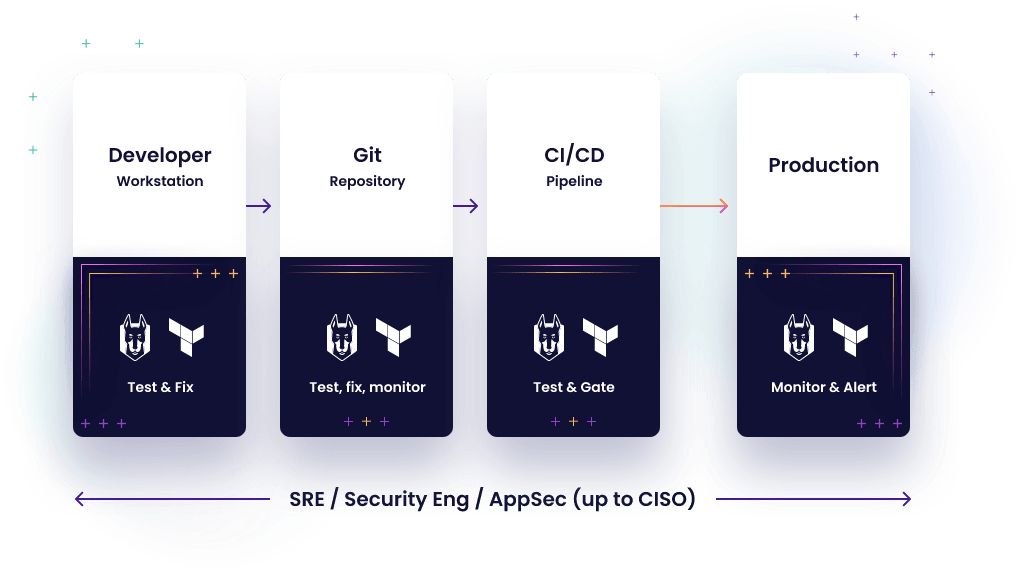
L’intégration de Snyk à HashiCorp Terraform Cloud permet de détecter et de corriger les erreurs de configuration de sécurité dans votre infrastructure cloud tout au long du cycle de développement logiciel, avant leur mise en production.

Éliminez les erreurs de configuration. Appliquez les politiques. Automatisez la conformité.

Avec Snyk et HashiCorp, intégrez et automatisez la sécurité tout au long du cycle de vie de Terraform Cloud afin de réduire les risques sans ralentir vos équipes.

Sécuriser les infrastructures gérées par les développeurs

Donnez aux développeurs les moyens de maîtriser le calendrier de développement de leur pipeline. Fournissez-leur rapidement des retours sur les problèmes de sécurité afin de détecter et de corriger les mauvaises configurations avant leur mise en œuvre.

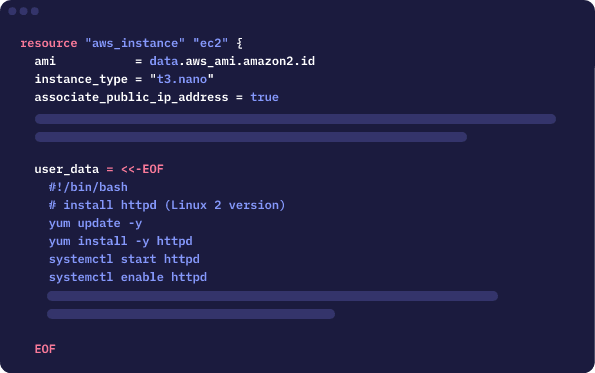
Configuration Terraform illustrée montrant une ressource d’instance AWS EC2 et des commandes de données utilisateur pour installer et démarrer httpd.

Sécurisez les configurations IaC dès les premières étapes du cycle de vie Terraform

Snyk s’intègre à Terraform Cloud et Terraform Enterprise entre les étapes plan et apply, afin que vous puissiez tester les modèles de configuration Terraform Cloud au fur et à mesure de leur rédaction, puis à nouveau lors de leur exécution dans vos pipelines CI/CD.
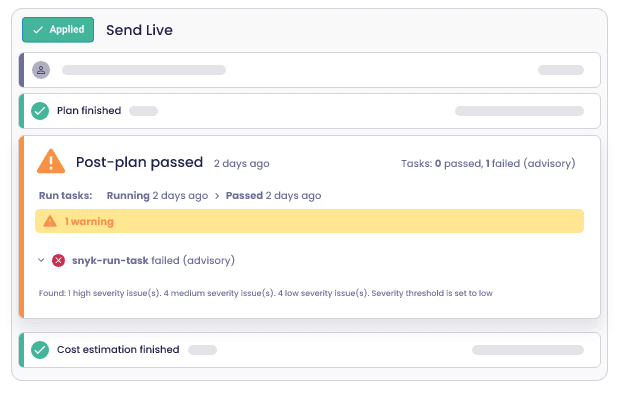
Interface d’état d’un plan HashiCorp affichant un plan appliqué, une estimation des coûts terminée et un avertissement de conseil après le plan

Veillez à configurer correctement vos plans

Lancez les analyses dès l’IDE pour obtenir un retour immédiat, puis depuis votre CLI pour bénéficier d’un retour interactif. Comparez vos configurations à plus de 400 règles de sécurité Snyk afin de détecter et corriger rapidement les problèmes sur AWS, Azure, GCP et Kubernetes.

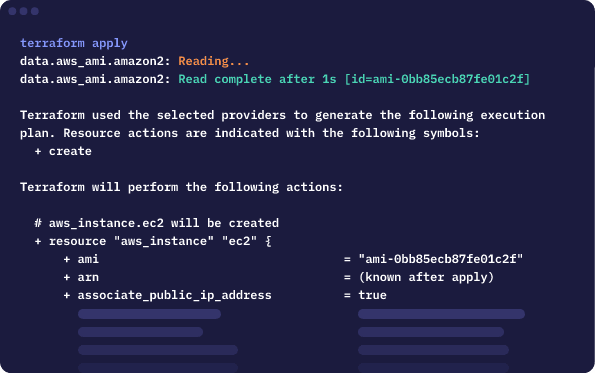
Sortie du terminal Terraform apply montrant une ressource d’instance AWS EC2 dont la création est prévue, avec une adresse IP publique

Répondez aux exigences de votre équipe de sécurité dès le départ

Les corrections de configuration et les conseils de sécurité sont fournis lors de l’étape de planification Terraform afin de détecter les problèmes avant la soumission du code pour révision.

Prévenez les erreurs de configuration

Snyk s’intègre entre les étapes plan et apply pour accélérer les corrections avant l’étape apply.

Du contenu et de la rapidité pour les développeurs

Les problèmes de configuration sont signalés directement dans le code, ce qui évite aux développeurs de devoir deviner et leur permet de les corriger plus rapidement.

Mettez en œuvre des correctifs concrets et une gouvernance efficace

Appliquez les politiques de sécurité Snyk et vos politiques personnalisées, et détectez si les changements proposés introduisent de nouvelles vulnérabilités.

Ressources complémentaires

feature hashicorp snyk
Blog

Partenaire de l’année 2022 pour la collaboration : Snyk

Cette semaine, lors de HashiConf 2022, Snyk a été distingué par HashiCorp comme partenaire de l’année dans la catégorie des technologies de collaboration.

feature synk iac terraform magenta
Cheat Sheet

5 bonnes pratiques pour sécuriser vos configurations Terraform

Simplifiez la sécurité de votre IaC et vos politiques en tant que code avec Snyk et HashiCorp.