Évitez les fuites de données grâce à la détection des secrets


16 septembre 2024
0 minutes de lectureEn tant que développeur logiciel, vous devez avant tout veiller à la sécurité de vos applications. La gestion des secrets et l’utilisation d’un outil de détection des secrets sont essentielles à cette tâche. Les secrets désignent ici des données sensibles, comme les clés API, les identifiants de base de données, les clés de chiffrement et d’autres informations confidentielles. Leur accès ou leur divulgation non autorisés peuvent avoir des conséquences catastrophiques, notamment des fuites de données et de lourdes pertes pour l’entreprise.
Les secrets codés en dur sont fréquents en développement. Ils permettent de s’authentifier rapidement et facilement auprès de services externes, de bases de données ou d’autres composants qui nécessitent un contrôle d’accès. Par exemple, il n’est pas rare de voir des clés API ou des identifiants de base de données directement codés en dur dans des applications, surtout aux premières étapes du développement.
Cette approche peut sembler faire gagner du temps, mais elle entraîne de nombreux risques de sécurité qu’il est facile d’éviter grâce à la détection des secrets.
Et si vous pouviez éviter une fuite de données en détectant les secrets dès les premières étapes du développement ? Voici une capture d’écran de l’extension Snyk pour l’IDE IntelliJ, qui détecte les secrets codés en dur et d’autres identifiants de base de données utilisés dans une application JavaScript :
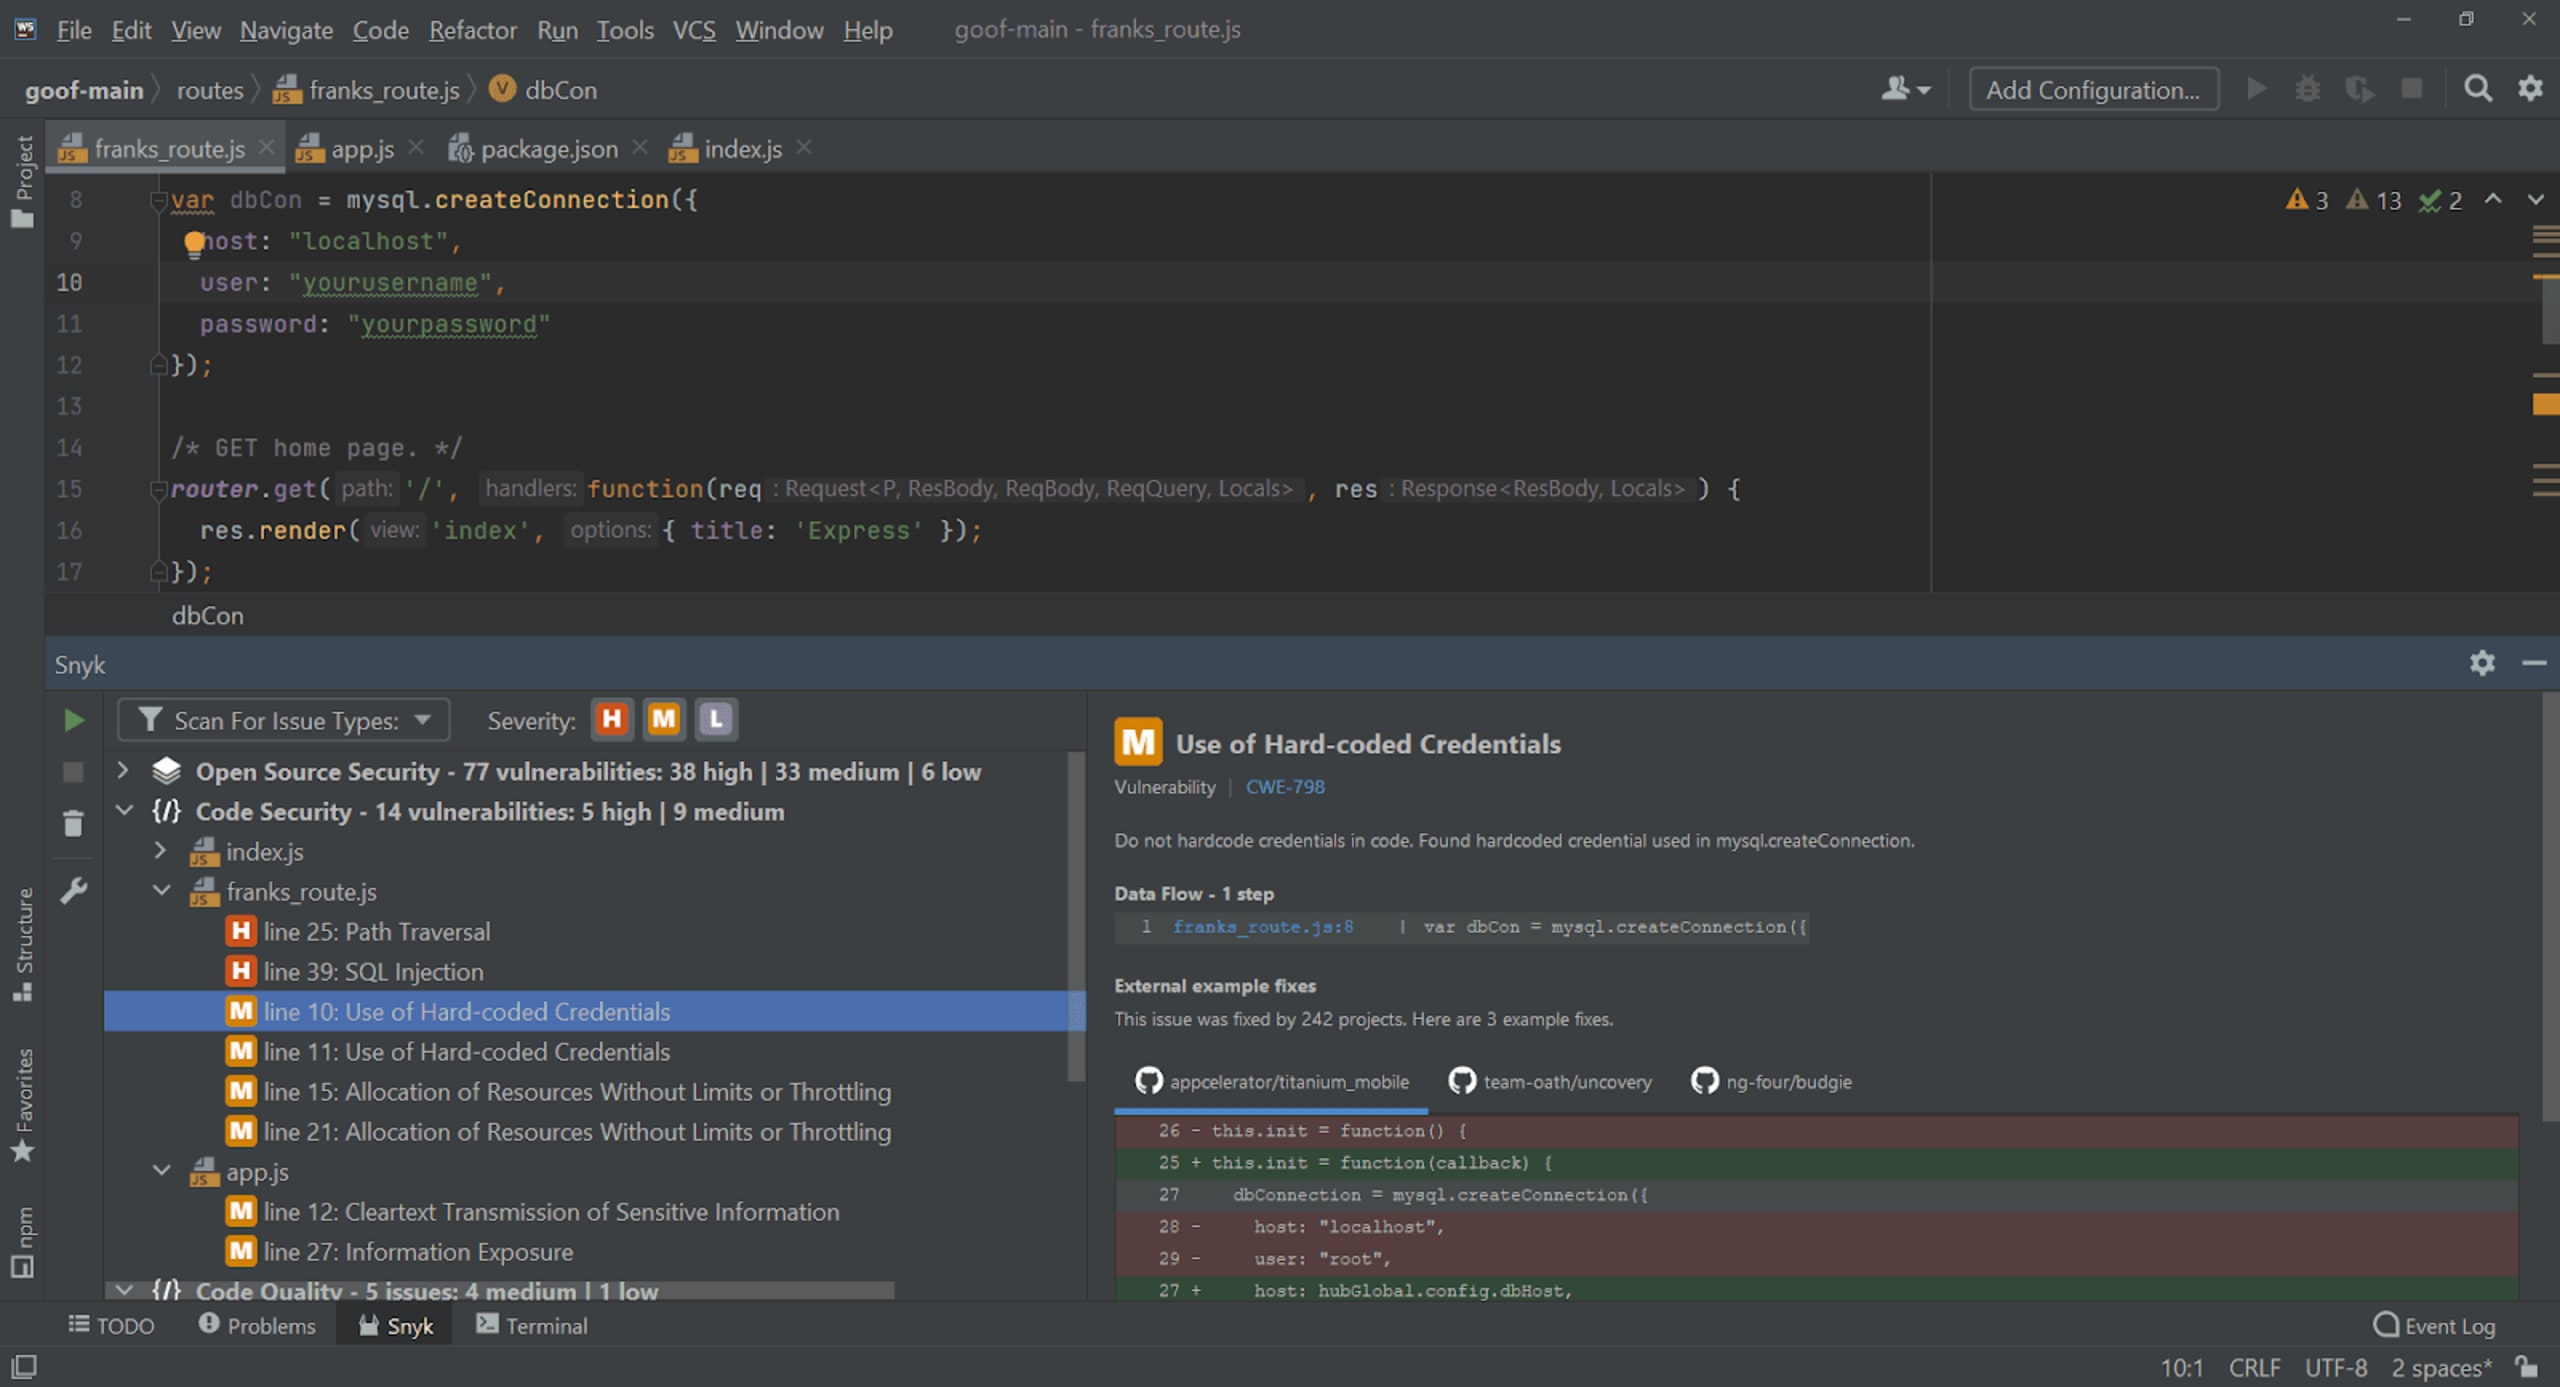
Les développeurs, les équipes DevOps et les professionnels de la sécurité s’efforcent en permanence de protéger, de contrôler et de surveiller correctement les secrets tout au long de leur cycle de vie. Cependant, à mesure que les architectures applicatives gagnent en complexité et en distribution, la gestion sécurisée et efficace des secrets devient un défi de taille.
Que sont les secrets dans le développement logiciel ?
Dans le domaine du développement logiciel, le terme « secrets » désigne des données sensibles dont la divulgation peut entraîner un accès non autorisé aux systèmes et aux données, ainsi que leur utilisation abusive. Ces secrets peuvent inclure :
Mots de passe : phrases secrètes ou chaînes de caractères utilisées pour authentifier les utilisateurs, prouver leur identité ou leur donner accès à une ressource.
Clés API : identifiants uniques utilisés pour authentifier un utilisateur, un développeur ou un programme appelant auprès d’une API.
Jetons : données créées par le serveur qui peuvent contenir des informations permettant d’identifier un utilisateur, de préciser la validité du jeton et son heure d’émission. Les JSON Web Tokens (JWT) en sont un bon exemple.
Erreurs courantes des développeurs dans la gestion des secrets
Les développeurs commettent souvent certaines erreurs dans la gestion des secrets. En voici quelques-unes :
Secrets codés en dur : les développeurs codent souvent les secrets en dur dans le code source de l’application. Cette pratique est très peu sécurisée, car toute personne ayant accès à la base de code peut potentiellement récupérer ces secrets.
Stockage inapproprié des secrets : stocker des secrets dans des fichiers texte brut, des fichiers de configuration ou des bases de données sans aucun chiffrement est une autre erreur courante.
Rotation insuffisante des secrets : changer ou renouveler régulièrement les secrets est une bonne pratique de sécurité. Pourtant, de nombreux développeurs négligent cette mesure et conservent les mêmes secrets pendant de longues périodes.
Conséquences d’une mauvaise gestion des secrets
Les conséquences d’une mauvaise gestion des secrets sont graves et étendues, ce qui souligne l’importance d’intégrer des mécanismes de détection des secrets à votre cycle de développement logiciel.
Fuites de données : la conséquence la plus immédiate et la plus dangereuse d’une mauvaise gestion des secrets est le risque de fuite de données. Un attaquant qui accède à des secrets exposés peut facilement s’infiltrer dans vos systèmes, accéder à des données sensibles et même prendre le contrôle de votre infrastructure. Par exemple, il peut utiliser des clés API pour se faire passer pour votre application, des identifiants de base de données pour voler ou manipuler des données, ou des certificats pour contourner le chiffrement mis en place. Les fuites de données peuvent entraîner d’importantes pertes financières, nuire à votre réputation et avoir des conséquences juridiques.
Non-conformité réglementaire : à l’heure où les réglementations en matière de confidentialité et de sécurité des données se durcissent, une mauvaise gestion des secrets peut entraîner des problèmes de conformité. Toute violation de réglementations telles que le RGPD, le CCPA et l’HIPAA peut donner lieu à de lourdes amendes et sanctions juridiques.
Perte de compétitivité : les secrets donnent souvent accès à des algorithmes propriétaires, à la logique métier et à des données stratégiques. Leur divulgation peut entraîner une perte d’avantage concurrentiel et un vol de propriété intellectuelle.
Voici un exemple montrant à quel point il est facile d’exposer un secret dans un dépôt Git :
Même si le secret a été supprimé dans le deuxième commit, il est toujours présent dans l’historique du dépôt et peut être récupéré par toute personne qui y a accès.
Pour éviter ces conséquences et renforcer votre posture de sécurité applicative, il est essentiel d’utiliser des solutions de détection et de gestion des secrets. Des outils comme Snyk peuvent vous aider à repérer les secrets exposés dans votre base de code dès les premières étapes du développement, lorsque les développeurs installent l’extension Snyk pour IDE, ou dans le pipeline CI/CD, lorsque vous intégrez les fonctionnalités de détection des secrets de Snyk.
Fonctionnement de la détection des secrets
La détection des secrets consiste à identifier les informations confidentielles, ou « secrets », comme les clés API, les mots de passe et les jetons, qui pourraient être exposés dans votre base de code. L’exposition ou l’utilisation abusive de ces secrets pourrait entraîner un accès non autorisé ou des fuites de données.
La détection des secrets est essentielle pour prévenir les fuites de données : elle permet de repérer et de signaler les secrets potentiellement exposés avant qu’ils ne soient exploités. Par exemple, si un secret est accidentellement envoyé dans un dépôt public, il peut être détecté et supprimé avant que des acteurs malveillants ne le découvrent. Pour détecter efficacement les secrets, il faut utiliser des outils d’analyse automatisés capables de parcourir votre base de code afin de localiser et de signaler les secrets potentiels. Pour ce faire, on peut notamment utiliser des expressions régulières (regex) et des modèles connus.
Par exemple, une clé API peut être détectée à l’aide d’un modèle comme celui-ci :
Cet exemple est simplifié, mais le principe est le même : rechercher des modèles connus permet d’identifier les secrets potentiels dans votre code. Dans des situations réelles, les outils de détection des secrets comme Snyk utilisent des techniques bien plus sophistiquées.

Intégrer la détection des secrets au pipeline CI/CD
Pour tirer pleinement parti de la détection des secrets, intégrez-la à votre pipeline d’intégration et de déploiement continus (CI/CD). Vous pourrez ainsi repérer les secrets potentiels dès les premières étapes du processus de développement.
Par exemple, vous pouvez configurer votre pipeline CI/CD pour qu’il lance une analyse de détection des secrets à chaque nouvel envoi de commit. Si des secrets sont détectés, le pipeline peut échouer et alerter l’équipe.
Dans cet exemple, la commande snyk code test lance une analyse de détection des secrets dès la première étape du pipeline. Si des secrets sont détectés, le pipeline échoue et les étapes de build et de déploiement ne sont pas exécutées.
Mettre en œuvre la détection des secrets avec Snyk
Les fuites de données peuvent avoir des conséquences désastreuses : elles nuisent à votre réputation et à la confiance de vos clients, et peuvent entraîner des sanctions financières. S’ils sont exposés, les secrets tels que les clés API, les jetons et les mots de passe peuvent permettre aux acteurs malveillants d’accéder facilement à votre système. L’une des méthodes efficaces pour vous en protéger consiste à intégrer la détection des secrets à votre pipeline de développement. Ce chapitre vous explique comment utiliser SAST de Snyk pour éviter de commiter des secrets et prévenir les fuites de données potentielles.
Présentation des fonctionnalités de détection des secrets de Snyk
Snyk propose une détection des secrets robuste dans le cadre de son offre complète de sécurité applicative. La solution analyse vos dépôts de code à la recherche de secrets potentiels et vous signale ces détections en toute sécurité. Cette fonctionnalité est intégrée au produit Snyk Code, qui fournit des commentaires et des suggestions en temps réel pendant que vous codez.
La fonctionnalité de détection des secrets de Snyk s’appuie sur des modèles et des heuristiques sophistiqués, conçus pour repérer dans votre code les secrets potentiels susceptibles d’être exploités par des attaquants.
Configurer les extensions Snyk pour IDE afin de détecter les secrets en temps réel
Pour commencer à utiliser les fonctionnalités de détection des secrets de Snyk, vous devez configurer l’extension Snyk pour IDE. Elle intègre directement les fonctionnalités de Snyk à votre environnement de développement et vous fournit des commentaires et des suggestions en temps réel pendant que vous codez.
Pour configurer l’extension pour IDE :
Accédez à la section Extensions de votre IDE (Visual Studio Code, IntelliJ, etc.).
Recherchez « Snyk ».
Installez l’extension Snyk.
Lancez le plugin ou redémarrez votre IDE.
Une fois l’extension Snyk installée, elle analyse automatiquement votre code à la recherche de secrets potentiels pendant le développement.
Bonnes pratiques pour éviter de commiter des secrets avec Snyk
Lorsque vous utilisez Snyk pour détecter les secrets, il est important de suivre quelques bonnes pratiques.
Ne commitez jamais de secrets dans vos dépôts de code. Même si vous utilisez des dépôts privés, il existe toujours un risque d’exposition. Si Snyk détecte un secret, veillez à le supprimer de votre code et à le révoquer si possible.
Utilisez des variables d’environnement pour stocker les secrets. Au lieu de coder les secrets en dur, utilisez des variables d’environnement. La gestion des secrets s’en trouve simplifiée et le risque de les commiter dans votre dépôt de code est réduit.
Analysez régulièrement vos dépôts de code avec Snyk. Des analyses régulières permettent de vérifier qu’aucun secret ne passe entre les mailles du filet. Vous pouvez configurer des analyses automatisées avec Snyk pour simplifier cette tâche.
Sensibilisez votre équipe à l’importance de la gestion des secrets. Chaque membre de votre équipe doit comprendre les risques liés au commit de secrets et l’importance d’utiliser les fonctionnalités de détection des secrets de Snyk.
En suivant ces bonnes pratiques et en utilisant Snyk, vous pouvez réduire considérablement le risque d’exposition de secrets et de fuites de données. N’oubliez pas que la sécurité n’est pas une tâche ponctuelle, mais un processus continu. Commencez à renforcer votre sécurité en vous inscrivant à Snyk ici.
Consultez les ressources d’apprentissage de Snyk pour en savoir plus sur la gestion des secrets, les outils et les bonnes pratiques.
Stratégies avancées de gestion des secrets
Dans le domaine de la sécurité applicative et du développement logiciel, la gestion des secrets comme les clés API, les mots de passe et les certificats est une tâche importante. Une gestion efficace des secrets contribue à la conformité et prévient les fuites de données. Découvrez ici des stratégies avancées pour renforcer vos pratiques de gestion des secrets.
Utiliser des variables d’environnement pour gérer les secrets
Les variables d’environnement sont une méthode sécurisée de gestion des secrets. Disponibles dans de nombreux langages de programmation, elles vous permettent de séparer les secrets de votre base de code. C’est essentiel pour éviter toute exposition accidentelle des secrets, notamment dans les projets open source.
Voici un exemple en Python :
Dans cet exemple, SECRET_KEY est une variable d’environnement qui stocke la clé secrète. La fonction os.environ.get() récupère la valeur de la variable d’environnement. Si celle-ci est introuvable, la fonction renvoie None.
Utiliser des outils et des services de gestion des secrets
L’utilisation d’outils et de services de gestion des secrets peut considérablement renforcer leur sécurité. Des outils comme HashiCorp Vault et des services cloud comme AWS Secrets Manager ou Azure Key Vault permettent de stocker les secrets en toute sécurité et de contrôler strictement les accès.
Voici un exemple de récupération d’un secret depuis AWS Secrets Manager à l’aide du SDK AWS pour Python :
Dans cet exemple, my_secret est le nom du secret stocké dans AWS Secrets Manager. La fonction get_secret_value() récupère ce secret.
Automatiser la rotation des secrets
La rotation automatisée des secrets est un aspect essentiel de leur gestion. Changer régulièrement les secrets peut empêcher un attaquant potentiel d’utiliser un ancien secret pour obtenir un accès non autorisé.
Cette opération peut être effectuée à l’aide de services de gestion des secrets tels qu’AWS Secrets Manager, qui prend en charge la rotation automatique des secrets pour Amazon RDS, Amazon DocumentDB et Amazon Redshift.
Voici un exemple de configuration de la rotation automatique des secrets dans AWS Secrets Manager :
Dans cet exemple, my_secret est le nom du secret à faire tourner, my_lambda_function est la fonction AWS Lambda qui effectue la rotation, et AutomaticallyAfterDays indique la fréquence de rotation en jours.
Pour renforcer la sécurité de vos applications, envisagez d’utiliser un produit de sécurité comme Snyk. Snyk propose une fonctionnalité de détection des secrets qui permet d’identifier les secrets dans votre base de code et d’éviter qu’ils ne soient exposés. Vous pouvez vous inscrire à Snyk ici.
Les stratégies présentées ici ne sont que quelques-unes des nombreuses façons d’améliorer la gestion des secrets. En les associant à d’autres mesures de sécurité proactives, vous pouvez renforcer considérablement la protection de votre application contre les menaces et garantir la sécurité et l’efficacité de vos efforts de développement logiciel et de conformité.
Fuites de données historiques dues à l’exposition de secrets
Les fuites de données constituent un problème persistant dans le domaine de la sécurité des applications et du développement logiciel. Les secrets ou identifiants exposés en sont une cause fréquente, entraînant des accès non autorisés et des fuites de données. Dans cette section, nous examinerons quelques fuites de données historiques dues à l’exposition de secrets, puis aborderons les enseignements à en tirer et l’importance de la détection des secrets.
Fuite de données Uber : les conséquences d’identifiants exposés
En 2016, Uber a subi une importante fuite de données, exposant les données de 57 millions de clients et de chauffeurs. La cause ? Des identifiants AWS exposés dans un dépôt GitHub privé utilisé par ses développeurs. Les attaquants ont obtenu ces identifiants, puis ont accédé au compte AWS d’Uber et téléchargé une grande quantité de données sensibles.
Cet incident souligne l’importance de stocker les identifiants de manière sécurisée et les risques liés au stockage de tels secrets dans des dépôts de code, même privés.
Cloudflare : les conséquences du vol d’un jeton d’authentification Okta
En 2019, Cloudflare a été victime d’une importante fuite de données. Celle-ci a été causée par le vol sur GitHub d’un jeton d’authentification Okta appartenant à un employé de Cloudflare. L’attaquant s’est servi de ce jeton pour accéder aux systèmes internes de Cloudflare et exposer des données sensibles de clients.
Cet incident illustre les risques potentiels liés au stockage de clés secrètes, telles que des jetons d’authentification, dans des dépôts de code, même lorsqu’ils sont considérés comme sécurisés.
Codecov : comment des secrets codés en dur ont provoqué une fuite massive
En 2021, Codecov, une plateforme utilisée par les développeurs pour générer des rapports de couverture de code, a subi une importante fuite de données. Les attaquants ont exploité un bogue dans son processus de création d’images Docker, qui a entraîné l’exposition de secrets codés en dur. Ils s’en sont servis pour modifier le script Bash Uploader de Codecov et extraire des données sensibles des environnements des utilisateurs.
La leçon à retenir ? Les secrets codés en dur représentent un risque important. Pour l’atténuer, mieux vaut utiliser des outils comme Snyk pour détecter et gérer les secrets.
Sumo Logic : les enseignements à retenir
En 2023, Sumo Logic, une entreprise de gestion des journaux basée sur le cloud, a annoncé une faille de sécurité impliquant la compromission de son compte AWS, détectée le 3 novembre 2023. Malgré un accès non autorisé au moyen d’identifiants compromis, l’entreprise a confirmé que ses réseaux et ses systèmes n’avaient pas été affectés et que les données des clients restaient chiffrées de manière sécurisée. En réponse, Sumo Logic a sécurisé l’infrastructure touchée et mis à jour les identifiants potentiellement exposés.
GitHub : le cas d’une clé privée SSH exposée
Dans l’un des incidents les plus ironiques, GitHub, la plateforme largement utilisée pour héberger du code, a subi une fuite de données à cause de l’exposition d’une clé privée SSH. Cette clé a été accidentellement ajoutée à un dépôt public et utilisée par un utilisateur non autorisé pour accéder aux systèmes internes de GitHub.
Comme de nombreux incidents évoqués ci-dessus, celui-ci souligne l’importance d’une gestion et d’une détection adéquates des secrets pour prévenir les fuites de données.