Transformez votre programme AppSec grâce à la puissance de Snyk Analytics

11 juin 2025
0 minutes de lectureDémontrer la confiance dans l’IA avec Snyk Analytics
Alors que le code généré par l’IA continue d’améliorer la productivité des développeurs — et d’augmenter le nombre de vulnérabilités dans le code —, une approche programmatique de la sécurité est essentielle dans un contexte où l’IA est pleinement intégrée.
La confiance et la gouvernance de l’IA sont les nouvelles normes de l’ère de l’IA. Elles reposent sur la visibilité, la priorisation et les politiques. Dans cette optique, Snyk a progressivement enrichi sa plateforme de rapports et d’analyses afin de répondre à ce besoin.
Aujourd’hui, dans le cadre du lancement de la plateforme Snyk AI Trust, Snyk Analytics propose un tout nouvel ensemble de fonctionnalités et d’améliorations pour transformer votre programme AppSec. Les responsables AppSec disposent désormais d’un accès centralisé aux informations de reporting, de nouveaux éclairages sur la sécurité des développeurs et de tableaux de bord personnalisables. Ils peuvent ainsi améliorer la productivité, répondre aux exigences en matière de politiques et de conformité, et prendre plus rapidement des décisions éclairées pour renforcer leurs programmes de sécurité des applications.
Découvrez dès aujourd’hui la plateforme de confiance en l’IA de Snyk.
L’innovation en IA commence par la confiance. Et la confiance en l’IA commence avec Snyk.
Améliorer la productivité des développeurs grâce aux informations de sécurité
L’un des principaux défis de la sécurité des applications consiste à s’assurer que les développeurs prennent systématiquement en compte les enjeux de sécurité. Dans le cadre de la Snyk AI Trust Platform, Snyk propose de nouveaux rapports axés sur les développeurs, qui indiquent aux responsables AppSec dans quelle mesure Snyk est utilisé au sein de leur organisation :
Gagner en visibilité sur l’utilisation des tests dans les pipelines CI/CD
Le rapport sur l’utilisation des tests dans les pipelines CI/CD permet aux responsables AppSec de voir où Snyk est intégré à leurs workflows CI/CD. Cette visibilité est essentielle pour évaluer les pratiques actuelles de sécurité des développeurs et repérer les points à améliorer.
Suivre les efforts de remédiation assistés par l’IA
Snyk Agent Fix permet aux développeurs de tirer parti du moteur d’IA de Snyk pour corriger les problèmes directement lors de la revue des pull requests. Grâce aux données liées à cette fonctionnalité, le nouveau rapport sur la visibilité des PR de correction permet de suivre le nombre de pull requests (PR) ouvertes, fusionnées et fermées générées par Snyk.
En surveillant ces indicateurs, les responsables AppSec peuvent évaluer l’efficacité de leurs efforts de remédiation en matière de sécurité. Par exemple, un nombre élevé de PR ouvertes peut révéler des goulots d’étranglement dans le processus de revue, tandis qu’un nombre élevé de PR fusionnées peut indiquer que les développeurs s’attaquent activement aux problèmes de sécurité. Ces données vous aident à rationaliser vos workflows et à veiller à ce que la sécurité ne ralentisse pas le développement.
Mesurer l’adoption de l’approche shift left
Snyk Analytics propose également des rapports supplémentaires sur la productivité des développeurs, qui fournissent des indicateurs utiles pour suivre l’adoption de Snyk dans les IDE et les outils CLI locaux. Les responsables AppSec peuvent s’appuyer sur ces rapports pour repérer les équipes qui appliquent particulièrement bien l’approche shift left et s’en inspirer pour les autres équipes.
À l’inverse, les équipes qui n’adoptent pas Snyk en local peuvent bénéficier de formations et d’un accompagnement supplémentaires pour les encourager à adopter une meilleure approche shift left. Cette méthode améliore non seulement la sécurité globale, mais aide aussi les développeurs à travailler plus efficacement et avec davantage d’assurance dans leurs pratiques de sécurité.

Simplifier la conformité grâce aux rapports en temps réel
Les rapports en temps réel sont essentiels pour simplifier la conformité et permettre aux organisations de suivre l’évolution des exigences réglementaires. De nouvelles menaces apparaissant chaque jour, il est indispensable de pouvoir surveiller les problèmes de conformité et y répondre en temps réel.
Les tableaux de bord de Snyk Analytics simplifient le suivi de la conformité en offrant aux équipes de sécurité une plateforme unifiée et conviviale pour contrôler le respect des normes de conformité au sein de leur organisation. Le lancement de la Snyk AI Trust Platform s’accompagne notamment d’un nouveau rapport sur la norme de sécurité des données de l’industrie des cartes de paiement (PCI-DSS) :
Rapports de conformité PCI-DSS
Le nouveau rapport PCI-DSS est une ressource précieuse pour les responsables AppSec. Il présente les tendances en matière de préparation à la conformité, des tableaux par organisation sur les catégories d’attaques et les vulnérabilités, ainsi que la possibilité de générer des rapports PDF. Ce niveau de précision et de flexibilité garantit aux parties prenantes des données précises et exploitables, et favorise une meilleure prise de décision ainsi que le respect des engagements de conformité.
Rapports sur les normes du secteur
Les rapports de conformité existants, tels que OWASP Top Ten, CWE Top 25, CWE Top 10 KEV et SLA Management, sont conçus pour s’aligner sur les politiques personnalisées propres à chaque organisation. Ils fournissent un cadre standardisé pour évaluer et gérer les risques de conformité, afin que les équipes puissent prioriser efficacement leurs efforts. Cette approche proactive contribue non seulement au respect des normes réglementaires, mais améliore aussi la sécurité et la résilience globales.

Personnaliser les tableaux de bord et les informations selon les besoins AppSec
Les nouveaux tableaux de bord personnalisés de Snyk Analytics offrent la visibilité et le contrôle nécessaires pour s’orienter dans un environnement de sécurité complexe.
La flexibilité des tableaux de bord personnalisés est une nouvelle fonctionnalité clé. Elle permet d’adapter les indicateurs aux différentes étapes du processus de développement :
Lors de la planification, l’accent peut être mis sur l’évaluation globale des risques et la vérification du respect des exigences réglementaires.
À mesure que le développement progresse, le tableau de bord peut être reconfiguré pour mettre en évidence les vulnérabilités du code et fournir un retour immédiat aux développeurs.
Lors de la phase de test, il peut fournir des rapports complets sur les résultats des tests de sécurité et mettre en évidence les domaines nécessitant un examen plus approfondi.
Associée à ces tableaux de bord personnalisés, la nouvelle interface a été conçue pour être simple et facile à utiliser. Les responsables AppSec peuvent facilement gérer la disposition, l’ordre et le contenu des widgets pour créer et enregistrer plusieurs configurations de tableau de bord.
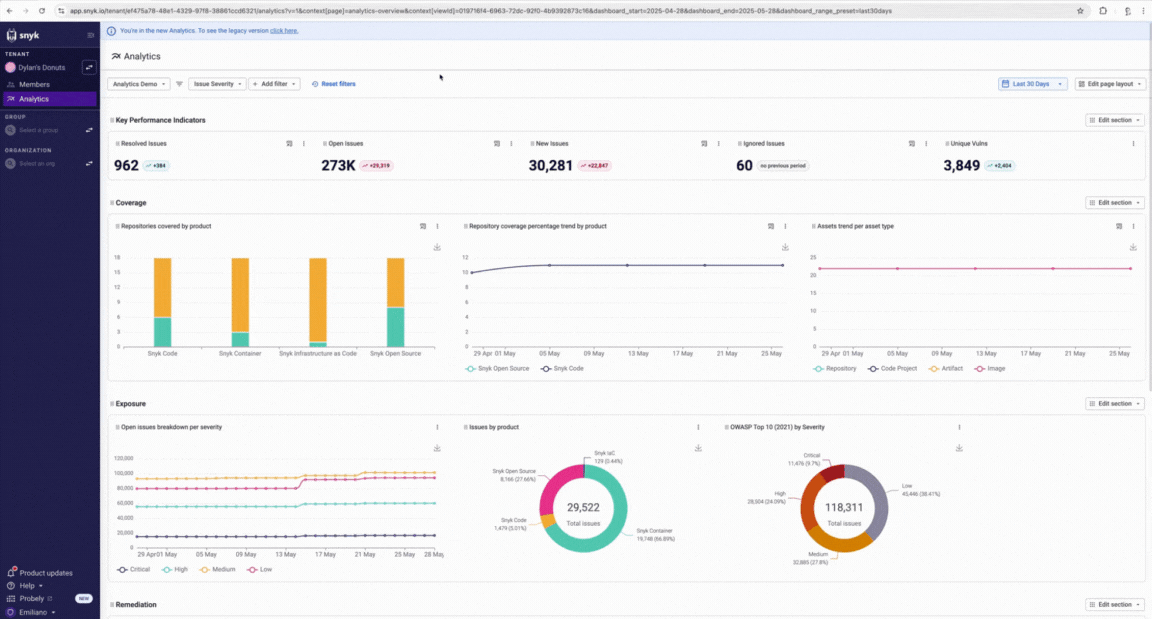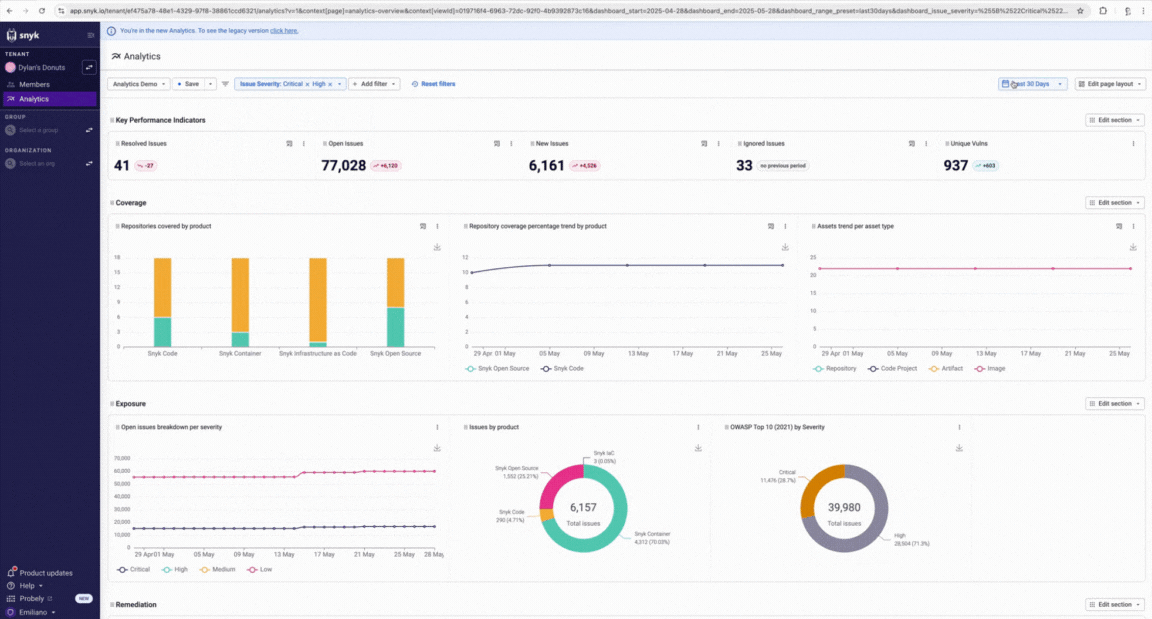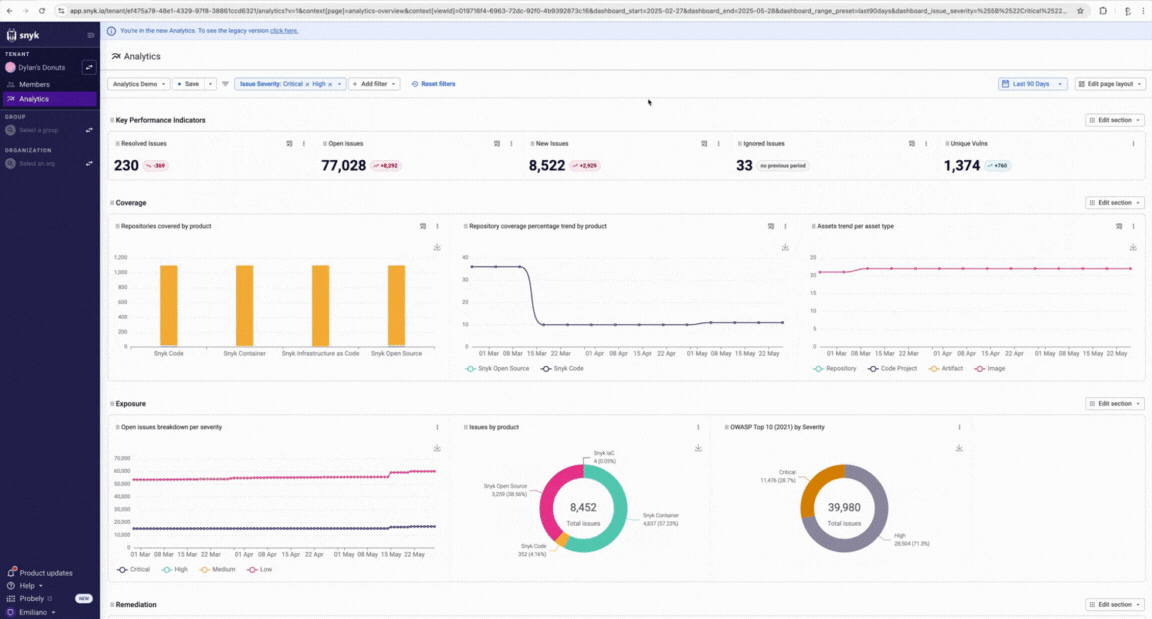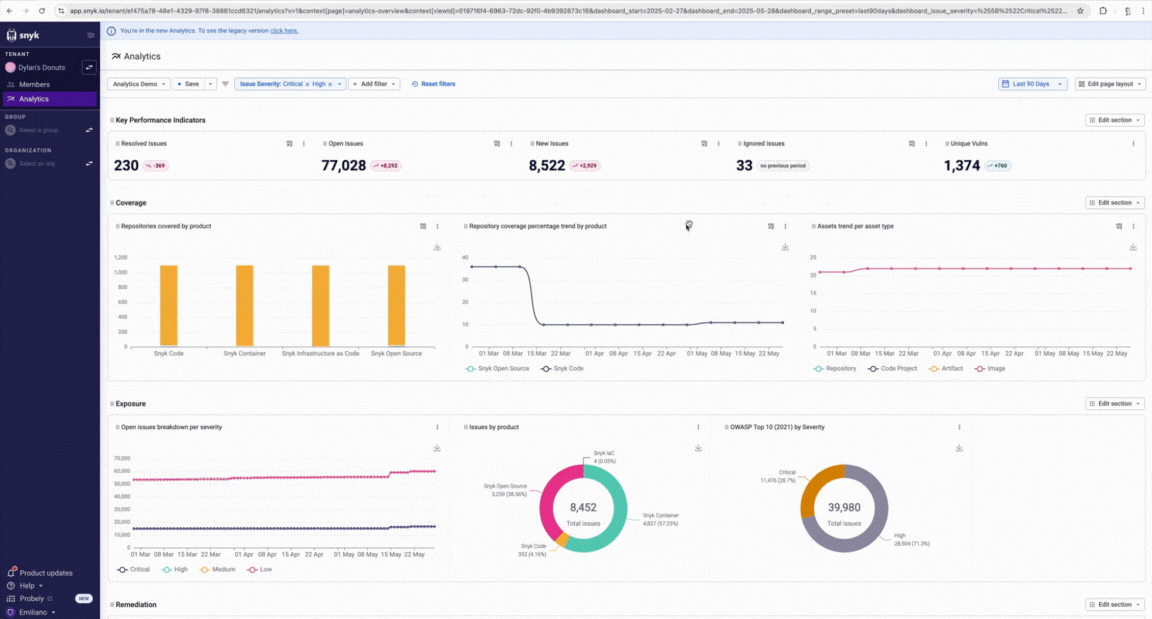
Cette fonctionnalité permet de créer des vues adaptées à chaque besoin, par exemple une vue d’ensemble complète pour les responsables de la sécurité et une vue plus ciblée sur les vulnérabilités pour les développeurs.
Les nombreux filtres disponibles pour chaque tableau de bord permettent d’analyser les données selon différents critères, notamment la gravité, le projet, le type de vulnérabilité et la période.

Ces filtres peuvent être enregistrés sous forme de vues personnalisées, ce qui facilite l’accès à des rapports préfiltrés répondant à des besoins précis.
Par exemple, un analyste de sécurité peut enregistrer une vue qui n’affiche que les vulnérabilités de gravité élevée d’un projet donné, afin d’accélérer son analyse et d’assurer la cohérence des rapports. Cette fonctionnalité est utile aux équipes qui effectuent régulièrement des analyses : elle leur fait gagner du temps et réduit le risque d’erreurs.
Exploiter l’extensibilité des données pour améliorer la stratégie de sécurité
Les stratégies fondées sur les données sont au cœur d’une sécurité efficace, et l’exploitation des bonnes données peut transformer votre approche de la sécurité. Les données de Snyk Analytics vous aident à prioriser les ressources, à mettre à jour les politiques et à déployer de nouvelles mesures de sécurité, afin que votre organisation garde une longueur d’avance sur les risques potentiels.
Intégrer les données de sécurité avec l’Export API
Pour renforcer encore la valeur stratégique des données de sécurité, Snyk a lancé une nouvelle Export API. Elle permet d’exporter par programmation les jeux de données de reporting Snyk et de simplifier leur intégration à d’autres outils et plateformes de sécurité utilisés par les organisations.
Les données peuvent être exportées au format CSV, idéal pour les utilisateurs qui souhaitent les analyser dans un tableur ou les intégrer à des lacs de données ou à des plateformes d’analyse. Cette flexibilité permet aux équipes de combiner les données de Snyk avec d’autres jeux de données de sécurité et d’obtenir ainsi une vision plus complète de leur posture de sécurité.
Créer des analyses personnalisées grâce à l’intégration Snowflake
Snyk permet également d’exporter les données vers Snowflake grâce à l’intégration Snyk Analytics for Snowflake, éliminant ainsi le besoin de répliquer les données ou de mettre en place des processus ETL complexes. Cette intégration par partage de données permet aux équipes de créer des analyses exploratoires et personnalisées à l’aide des nombreux outils compatibles avec Snowflake, comme les outils de BI PowerBI, Tableau et Looker Data Studio, ou encore des applications Streamlit personnalisées.
Les équipes peuvent même développer leur propre application Snowflake Cortex AI pour consulter les données avec le LLM de Snowflake, puis utiliser ses capacités de traitement du langage naturel pour obtenir des informations à partir d’une requête sur leurs données Snyk. Découvrez le partage de données Snowflake sur Snyk Learn ou consultez la documentation pour en savoir plus.
Libérez tout le potentiel de votre programme
Snyk Analytics fournit les outils et les informations nécessaires pour suivre l’évolution du paysage des menaces et mesurer la réussite de votre programme. En transformant les données brutes en rapports personnalisables et faciles à consulter, Snyk Analytics vous aide à développer et à faire mûrir vos pratiques de développement logiciel sécurisé avec l’IA. Découvrez comment Snyk peut vous aider à instaurer la confiance dans l’IA en explorant la Snyk AI Trust Platform.
Commencez à sécuriser le code généré par l’IA
Créez gratuitement votre compte Snyk pour commencer à sécuriser le code généré par l’IA en quelques minutes. Vous pouvez aussi réserver une démonstration avec un expert pour découvrir comment Snyk répond à vos besoins en sécurité des développeurs.