Les 3 meilleures pratiques de sécurité pour gérer les JWT

18 décembre 2023
0 minutes de lecture
Dans le développement web moderne, les JSON Web Tokens (JWT) sont devenus un moyen populaire de transmettre des informations de manière sécurisée entre différentes parties. Ils servent à l’authentification et à l’autorisation, et sont souvent utilisés pour stocker des informations sur les utilisateurs. Toutefois, leur utilisation croissante s’accompagne de risques de sécurité dont les développeurs doivent tenir compte.
En tant que développeur, il vous incombe de veiller à la sécurité de votre application et à la protection des données des utilisateurs. Dans cet article, nous présentons les trois meilleures pratiques de sécurité pour gérer les JWT. Nous proposons également des exemples pratiques en Python et vous montrons comment Snyk peut vous aider à détecter et à corriger les failles de sécurité de votre application.
À la fin de cet article, vous saurez mieux comment gérer les JWT de manière sécurisée dans vos applications et comprendrez l’importance d’utiliser des outils comme Snyk pour garantir la sécurité de votre code. Commençons !
Bonne pratique n° 1 : gardez les JWT secrets
Les JWT sont largement utilisés dans les applications web modernes à des fins d’authentification et d’autorisation. Cependant, s’ils ne sont pas correctement gérés, ils peuvent présenter un risque majeur pour la sécurité de votre application. Dans cette section, nous abordons l’importance de garder les JWT secrets et les moyens d’y parvenir.
Pourquoi est-il important de garder les JWT secrets ?
Les JWT sont essentiellement des objets JSON signés qui contiennent des informations sur un utilisateur. Ces informations peuvent inclure des données sensibles comme les identifiants utilisateur, les rôles et les autorisations. Si un attaquant met la main sur un JWT, il peut l’utiliser pour usurper l’identité de l’utilisateur et accéder à votre application sans autorisation.
Il est donc essentiel de garder les JWT secrets et de veiller à ce que seules les parties autorisées puissent y accéder. Pour comprendre l’importance de la confidentialité des JWT, pensez aux cookies de session d’une application web traditionnelle : si un attaquant vole vos cookies, il peut facilement usurper votre identité et semer le chaos !
Comment garder les JWT secrets
La première étape consiste à veiller à ce que leur transmission sur le réseau soit sécurisée. Pour cela, utilisez HTTPS pour toutes les communications entre le client et le serveur.
La deuxième étape consiste à stocker les JWT de manière sécurisée côté client. Pour ce faire, vous pouvez utiliser les indicateurs HttpOnly et Secure lors de l’envoi de cookies au client. L’indicateur HttpOnly empêche les scripts côté client d’accéder au cookie, tandis que l’indicateur Secure garantit que le cookie est transmis uniquement via HTTPS.
Une autre façon de stocker les JWT de manière sécurisée consiste à utiliser des mécanismes de stockage du navigateur, tels que sessionStorage ou localStorage. Ils permettent de stocker dans le navigateur des données inaccessibles aux autres domaines. Toutefois, procédez avec prudence. Si vos JWT sont stockés dans sessionStorage ou localStorage, ils seront accessibles au code JavaScript. Vous devez donc évaluer attentivement votre site web pour vous assurer qu’il n’est pas vulnérable aux attaques de type cross-site scripting (XSS), qui pourraient permettre à des attaquants de compromettre vos JWT.
Enfin, il est essentiel de veiller à ce que les JWT soient correctement validés côté serveur. Cela implique de vérifier la signature et le contenu du jeton.
Exemple pratique : comment Snyk peut détecter les problèmes de sécurité liés à la confidentialité des JWT
Snyk est un outil de sécurité destiné aux développeurs qui peut vous aider à détecter les problèmes de sécurité liés aux JWT. Par exemple, Snyk peut repérer si votre application utilise des algorithmes de chiffrement faibles ou si elle n’utilise pas les indicateurs HttpOnly ou Secure lors de l’envoi de cookies au client.
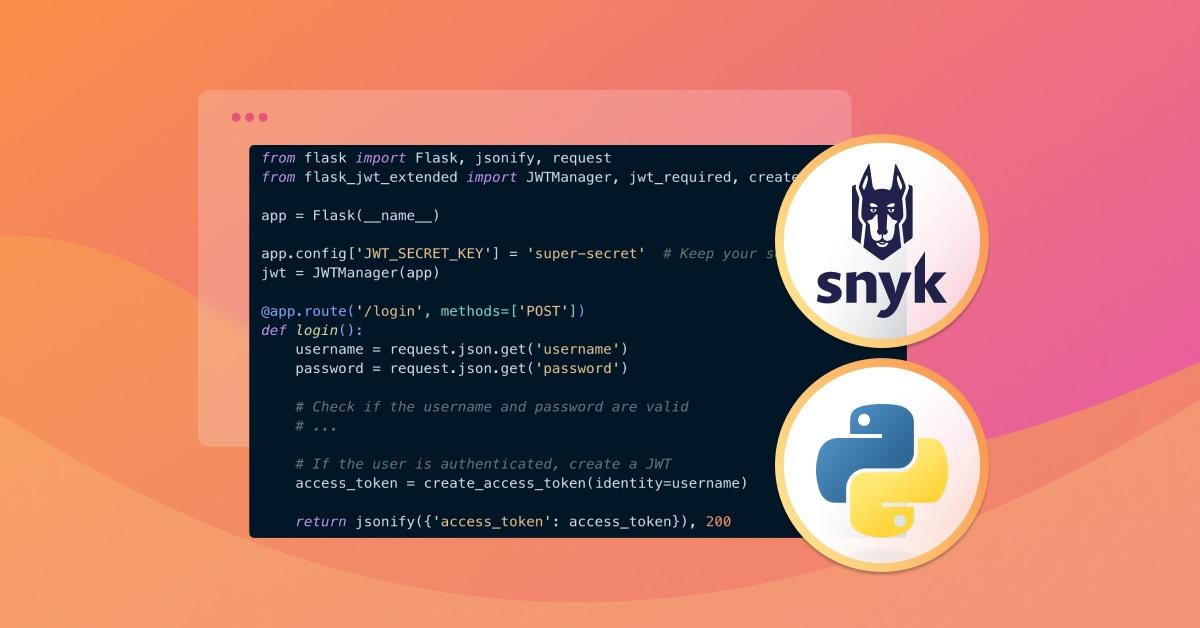
Examinons un extrait de code Python :
Dans cet exemple, nous utilisons la bibliothèque Flask-JWT-Extended pour créer et vérifier des JWT. Cependant, Snyk peut détecter si nous utilisons des algorithmes de chiffrement non sécurisés ou si nous ne validons pas correctement les JWT côté serveur.
En utilisant un outil comme Snyk, vous pouvez vous assurer que votre application est sécurisée et que vos JWT restent secrets.
Bonne pratique n° 2 : validez les JWT
Comme indiqué dans la section précédente, les JWT servent à l’authentification et à l’autorisation, et leur compromission peut entraîner des failles de sécurité. Il est donc essentiel de les valider avant de leur faire confiance.
Pourquoi est-il important de valider les JWT ?
La validation des JWT garantit que la requête entrante provient d’un utilisateur authentifié et autorisé. Elle confirme que le jeton n’a pas expiré ni été falsifié, et qu’il a été signé par la partie qui l’a émis. Si le JWT n’est pas correctement validé, des failles de sécurité peuvent survenir, notamment des accès non autorisés et des fuites de données.
Comment valider les JWT
Pour valider les JWT, procédez comme suit :
Analysez le JWT pour en extraire l’en-tête, la charge utile et la signature.
Vérifiez la signature à l’aide de la clé secrète ou de la clé publique.
Vérifiez les revendications de date d’expiration (
exp) et de date de début de validité (nbf) pour vous assurer que le JWT est valide.Vérifiez la revendication de l’émetteur (
iss) pour vous assurer que le JWT a été émis par une partie de confiance.Vérifiez la revendication de l’audience (
aud) pour vous assurer que le JWT est destiné au bon destinataire.
Python propose plusieurs bibliothèques pour valider les JWT, notamment PyJWT, une implémentation Python de la norme JWT. Voici un exemple de validation d’un JWT avec PyJWT :
Dans l’exemple ci-dessus, la méthode jwt.decode() sert à décoder et à valider le jeton. Le paramètre algorithms précise les algorithmes à utiliser pour vérifier la signature. Le paramètre options définit les contrôles supplémentaires à effectuer, par exemple la vérification de la date d’expiration, de l’émetteur et de l’audience.
Exemple pratique : comment Snyk peut détecter les problèmes de sécurité liés à la validation des JWT
Snyk propose un outil complet d’analyse de sécurité capable de détecter les problèmes liés à la validation des JWT. Par exemple, Snyk peut analyser votre base de code pour repérer des pratiques de validation non sécurisées, comme l’utilisation d’un algorithme non sécurisé ou l’absence de vérification des revendications d’émetteur ou d’audience. Snyk peut également détecter les vulnérabilités dans les bibliothèques tierces utilisées pour valider les JWT.
Avec Snyk, les développeurs peuvent s’assurer que leur base de code ne présente aucune faille de sécurité liée à la validation des JWT. Pour commencer, les développeurs peuvent créer un compte gratuit et intégrer Snyk à leur workflow de développement.
Bonne pratique n° 3 : définissez une date d’expiration pour les JWT
Les JWT sont largement utilisés dans les applications web modernes pour transmettre des informations de manière sécurisée entre différentes parties. Cependant, s’ils ne sont pas correctement sécurisés, ils peuvent entraîner des failles susceptibles de compromettre toute l’application. Définir une date d’expiration pour les JWT est l’une des meilleures pratiques pour prévenir ces failles.
Pourquoi définir une date d’expiration pour les JWT ?
Définir une date d’expiration pour les JWT est important, car cela limite leur durée d’utilisation. Une fois cette date dépassée, le JWT n’est plus valide et l’utilisateur doit en obtenir un nouveau pour accéder à l’application. Les attaquants ne peuvent ainsi pas utiliser un ancien JWT pour accéder à l’application, même après la déconnexion de l’utilisateur.
Comment définir une date d’expiration pour les JWT
Pour définir une date d’expiration pour un JWT, ajoutez une revendication d’expiration à sa charge utile. La valeur de cette revendication (exp) est un horodatage Unix qui indique quand le JWT expirera. Lors de la vérification du JWT, le serveur peut contrôler la revendication exp pour s’assurer que le jeton est toujours valide.
Voici un exemple de définition d’une date d’expiration de 30 minutes pour un JWT en Python :
Exemple pratique : comment Snyk peut détecter les problèmes de sécurité
Snyk est un outil de sécurité destiné aux développeurs qui peut détecter les problèmes liés à la définition des dates d’expiration des JWT. Par exemple, Snyk Open Source peut analyser les dépendances de votre application à la recherche de vulnérabilités connues, notamment celles liées aux JWT.
Snyk Open Source peut également détecter si une application utilise une version obsolète ou non sécurisée d’une bibliothèque JWT. En gardant vos bibliothèques JWT à jour, vous pouvez vous assurer que les failles de sécurité qui leur sont liées sont corrigées.
Packages open source recommandés
Plusieurs packages open source permettent de définir des dates d’expiration pour les JWT en Python. PyJWT, par exemple, offre une interface simple pour encoder et décoder des JWT, notamment pour définir leur date d’expiration.
Pour installer PyJWT, vous pouvez utiliser pip :
Une fois PyJWT installé, vous pouvez l’utiliser pour définir la date d’expiration d’un JWT :
En conclusion, définir des dates d’expiration pour les JWT est une pratique de sécurité essentielle qui peut contribuer à prévenir les failles dans votre application. En utilisant des outils comme Snyk et des packages open source comme PyJWT, vous pouvez vous assurer que votre application est sécurisée et respecte les dernières bonnes pratiques de sécurité.
L’importance cruciale des bonnes pratiques de sécurité pour les JWT
En résumé, il est essentiel de respecter les bonnes pratiques de sécurité pour les JWT afin de garantir la sécurité et l’intégrité de vos applications web. Comme nous l’avons vu, une mauvaise gestion des JWT peut entraîner de graves failles et des violations de sécurité, avec pour conséquences des accès non autorisés, des fuites de données et une atteinte à la réputation. En suivant ces trois bonnes pratiques de sécurité pour gérer les JWT, les développeurs peuvent réduire considérablement ces risques.
Stockez les JWT de manière sécurisée : évitez de stocker les JWT dans le stockage local ou dans des cookies, et préférez des solutions plus sûres, comme les cookies HTTP-only ou la gestion des sessions côté serveur.
Validez et vérifiez les JWT : validez toujours les JWT dès leur réception et vérifiez leur signature pour vous assurer qu’ils n’ont pas été falsifiés. Gérez correctement les erreurs pour traiter les jetons invalides de manière sécurisée.
Utilisez des algorithmes et un chiffrement robustes : choisissez des algorithmes de chiffrement robustes comme RS256 et gérez vos clés privées de manière sécurisée pour empêcher la création et la modification non autorisées de jetons.
Renforcez la sécurité de vos applications avec Snyk
Pour renforcer encore la sécurité de vos applications web, pensez à vous inscrire à Snyk. Snyk est un puissant outil de sécurité destiné aux développeurs qui analyse votre code source, vos packages open source, vos images de conteneur et vos configurations cloud à la recherche de vulnérabilités. Avec Snyk Open Source, vous pouvez rapidement détecter et corriger les problèmes de sécurité dans vos projets Python et leurs dépendances.
Par exemple, Snyk peut vous aider à détecter si votre projet Python utilise une version obsolète ou vulnérable d’une bibliothèque JWT et vous proposer des recommandations concrètes pour passer à une version sécurisée.
Snyk peut vous avertir que la version 1.7.1 de pyjwt est vulnérable et vous suggérer de passer à une version plus sécurisée, comme 2.1.0.
En intégrant Snyk à votre workflow de développement, vous pouvez détecter et résoudre les problèmes de sécurité de manière proactive avant qu’ils ne deviennent critiques, et ainsi veiller à ce que vos applications restent sécurisées et conformes.
Passez à l’action dès aujourd’hui
Ne laissez pas la sécurité de vos applications web au hasard. Veillez à suivre les bonnes pratiques de gestion des JWT et inscrivez-vous à Snyk pour bénéficier d’une solution de sécurité complète qui vous aide à protéger vos applications contre les vulnérabilités et les risques. Avec Snyk, vous pouvez développer en toute confiance, en sachant que vos applications sont sécurisées et conformes aux normes du secteur. Créez votre compte gratuit dès aujourd’hui pour sécuriser vos applications web !