Les deux images Docker de base les plus populaires comptent chacune plus de 500 vulnérabilités

William Henry
17 avril 2019
0 minutes de lectureBienvenue dans le rapport sur la sécurité de Docker « Renforcer la sécurité Docker dès le début du développement ». Ce rapport se compose de plusieurs articles :
Les deux images Docker de base les plus populaires comptent chacune plus de 500 vulnérabilités
80 % des développeurs ne s’occupent pas de la sécurité Docker
Vous pouvez aussi télécharger notre rapport PDF soigneusement conçu, qui rassemble toutes ces informations et bien plus encore.
Vulnérabilités connues dans les images Docker
Docker Hub est la principale source d’images Docker accessibles au public. Docker recommande d’utiliser des images officielles ou certifiées Docker, conformément aux bonnes pratiques de sécurité. Pourtant, on constate que chacune des dix images Docker les plus populaires présente des vulnérabilités. Il s’agit dans tous les cas d’images officielles.
Nous avons donc décidé d’analyser dix des images les plus populaires à l’aide des fonctionnalités de gestion des vulnérabilités des conteneurs récemment lancées par Snyk.
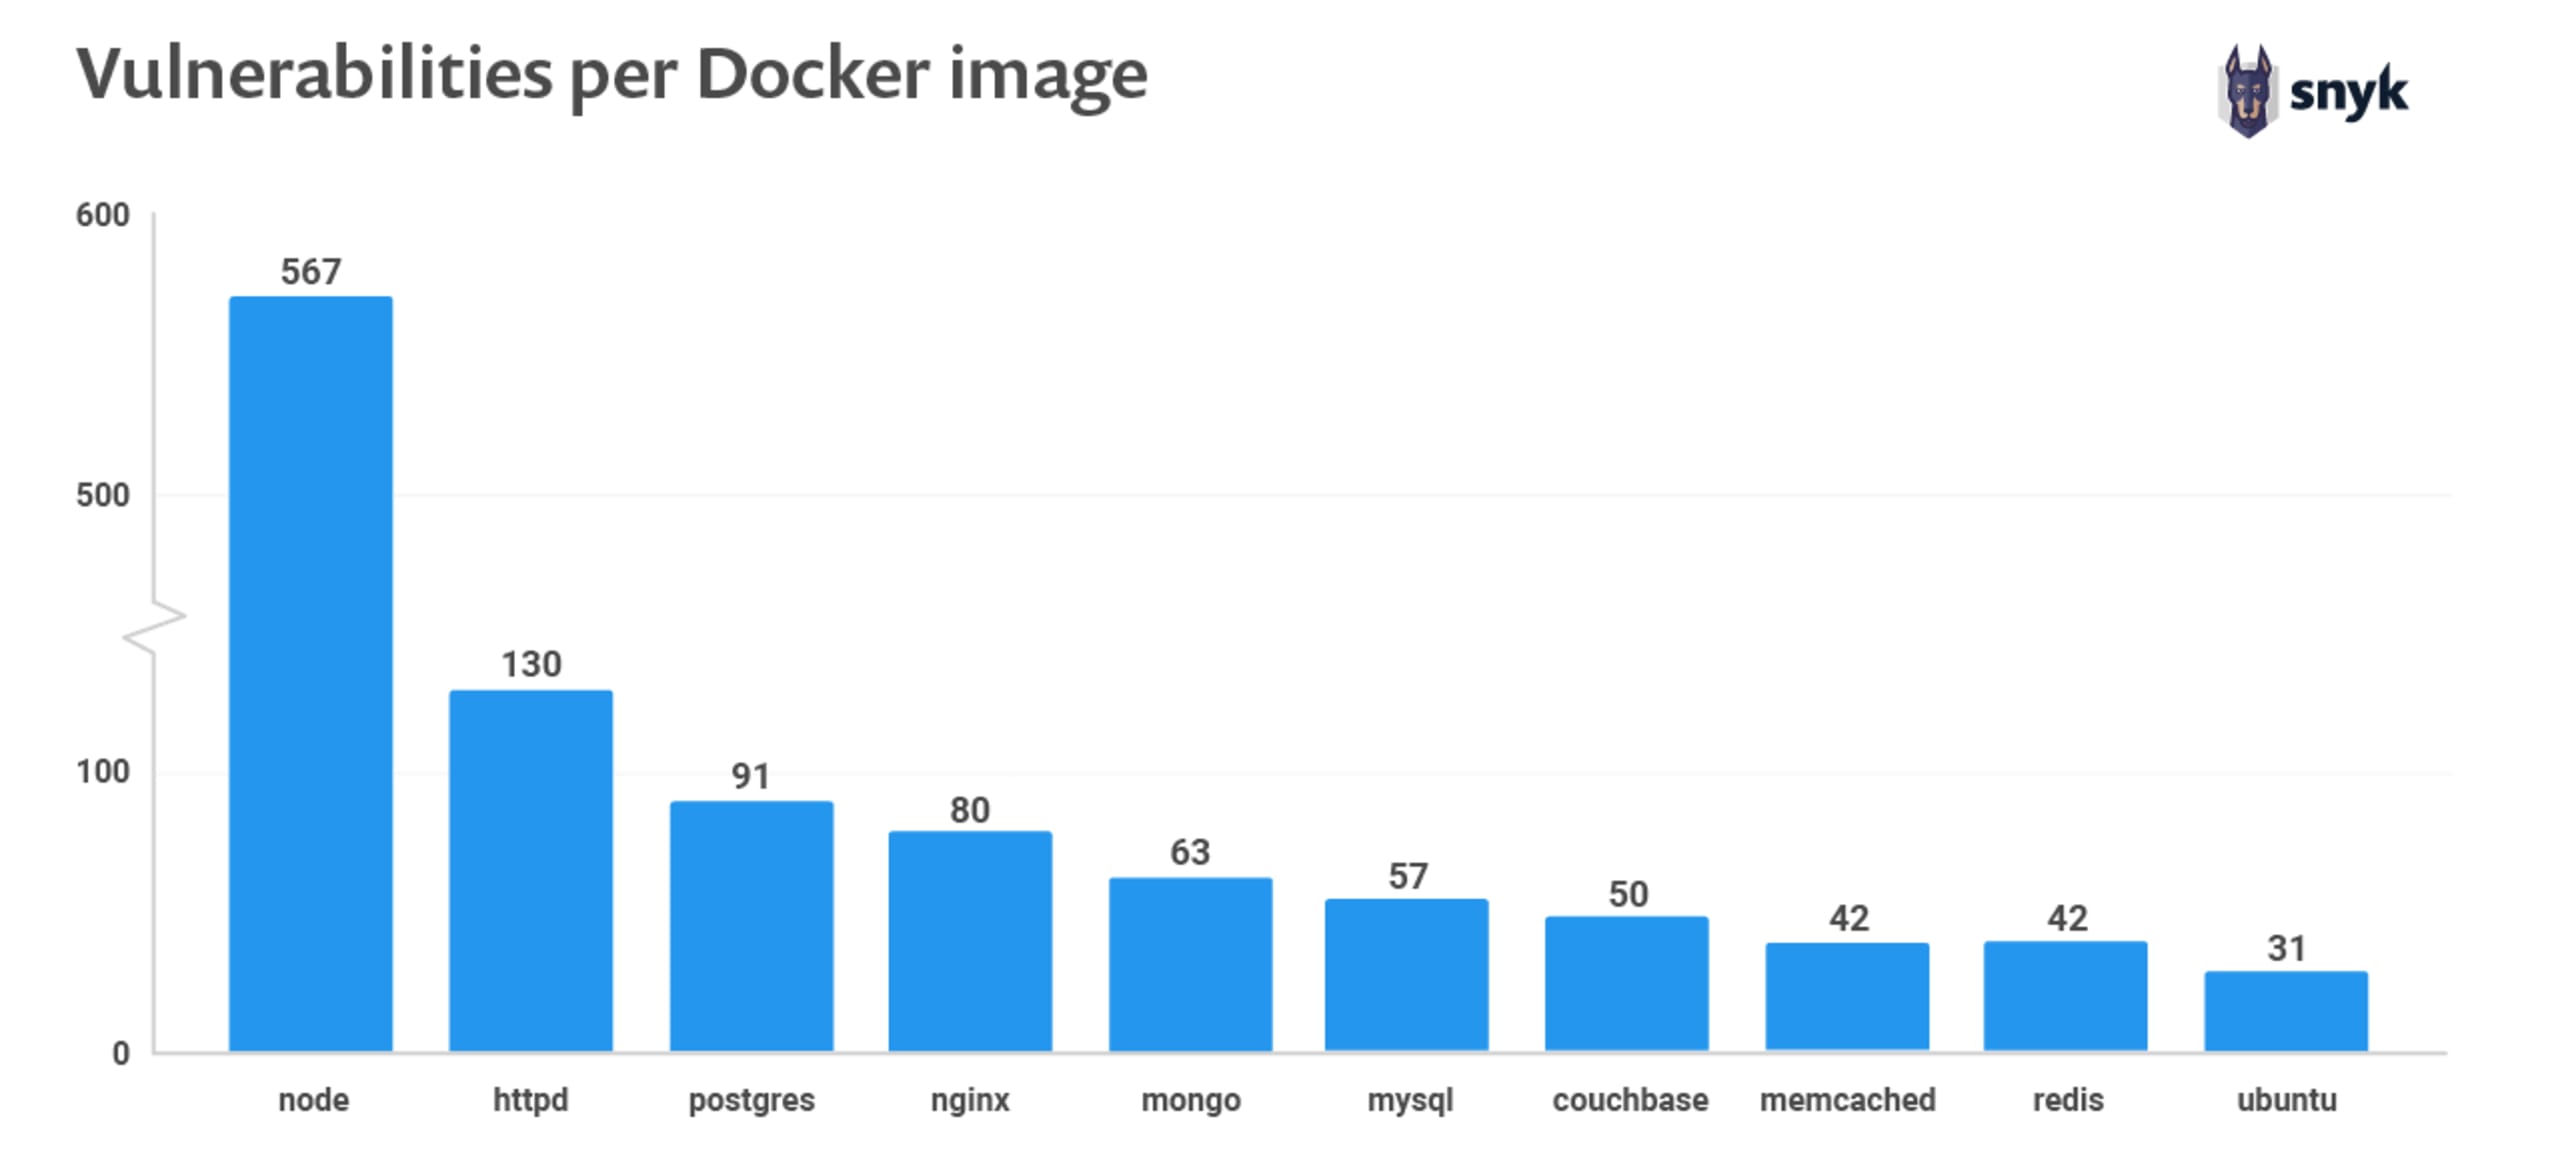
Pour chacune des images Docker analysées, nous avons trouvé des versions vulnérables de bibliothèques système. La dernière analyse, réalisée le 11 mars 2019, montre que l’image officielle Node.js intègre 567 bibliothèques système vulnérables. Chacune des neuf autres images présente au moins 31 vulnérabilités connues du public.
Vulnérabilités dans les images de base
La plupart des vulnérabilités se trouvent dans la couche du système d’exploitation (OS). Les images décrites dans la section précédente sont construites à partir d’une image de base. Il est donc essentiel de bien choisir son image de base pour réduire le nombre de vulnérabilités.
L’image Node est construite à partir de l’une des images buildpack-deps. Les images Docker buildpack-deps regroupent des dépendances de compilation courantes, utilisées pour installer divers modules et largement employées comme images de base pour en construire d’autres.
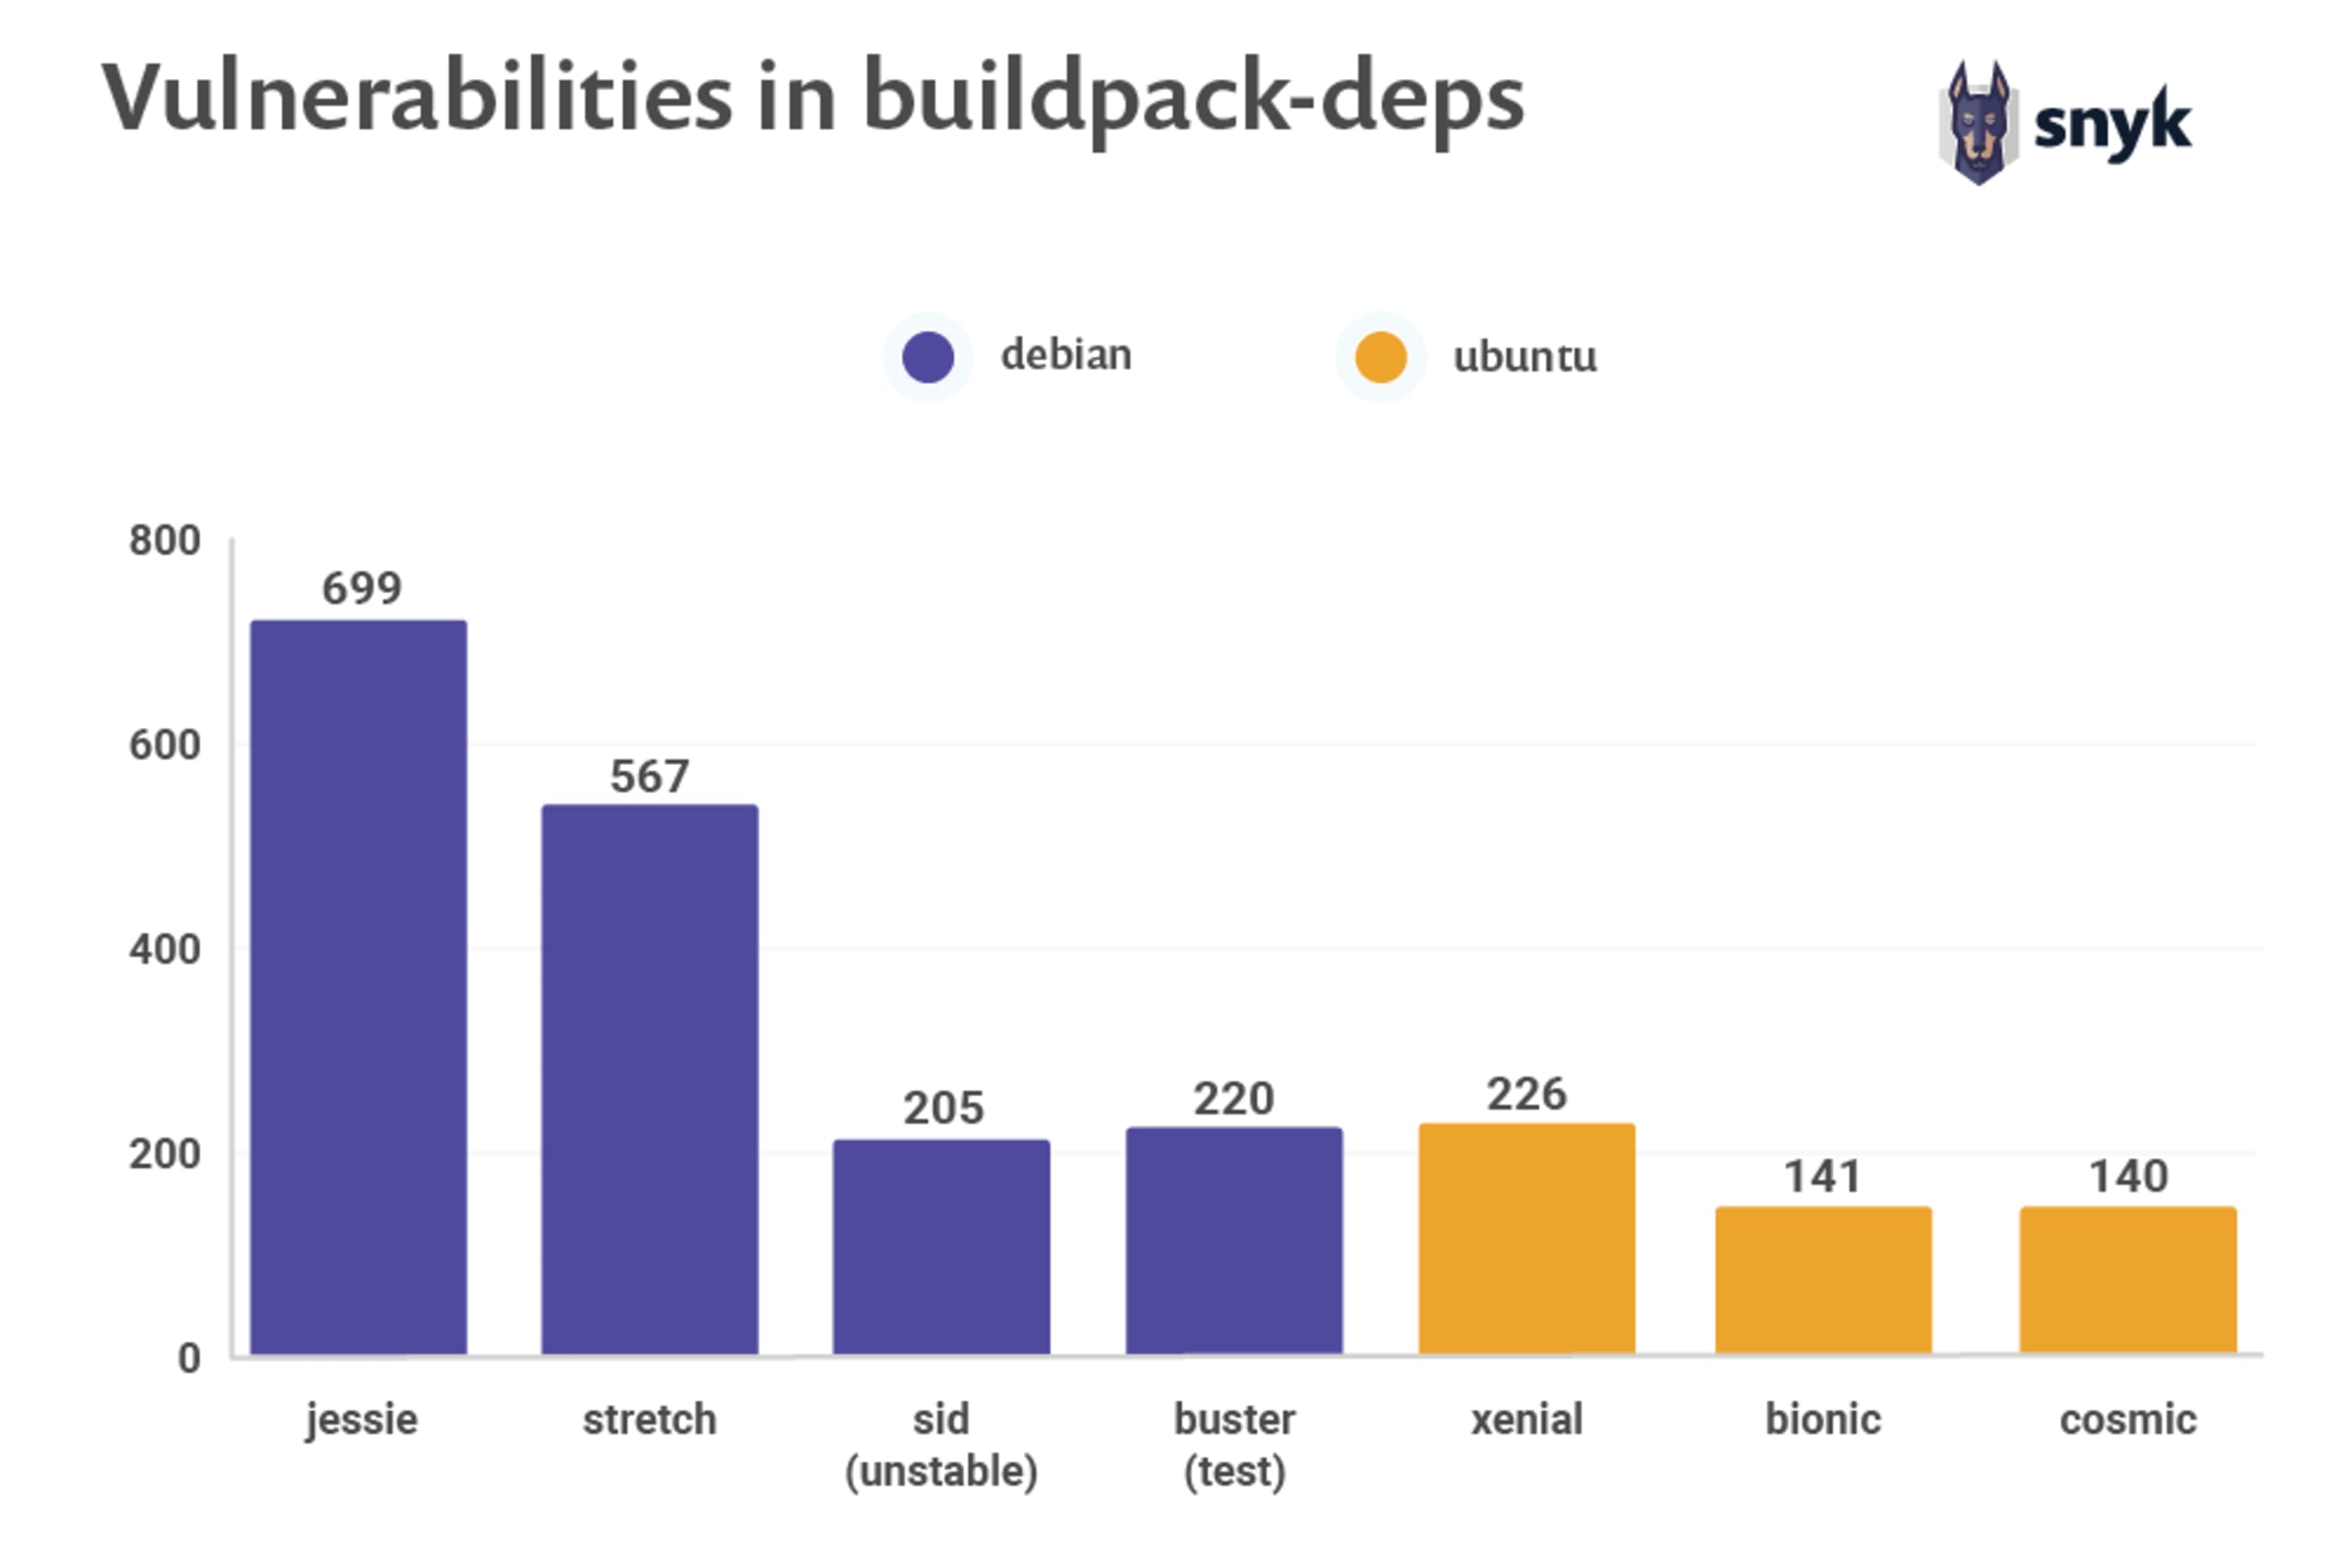
Actuellement, la version par défaut de buildpack-deps est stretch, du nom de la distribution Linux (distro) sur laquelle elle repose. Cette version Stretch contient 567 vulnérabilités, soit exactement le nombre recensé dans la dernière image Node qui utilise cette image buildpack-deps comme base. Il est frappant de constater que les trois images buildpack basées sur Ubuntu (xenial, biomic et cosmic) contiennent moins de vulnérabilités que celles basées sur Debian. Cela suggère qu’à l’heure actuelle, les images basées sur Ubuntu sont un meilleur choix du point de vue de la sécurité.
Poursuivez votre lecture :
Les deux images Docker de base les plus populaires comptent chacune plus de 500 vulnérabilités
80 % des développeurs ne s’occupent pas de la sécurité Docker