Annonce de Social Trends : exploitez les réseaux sociaux pour obtenir des renseignements de sécurité


28 juillet 2021
0 minutes de lectureNous sommes ravis d’annoncer la disponibilité de Social Trends, qui ajoute le renseignement issu des réseaux sociaux (SOCMINT) aux données de vulnérabilités de Snyk afin d’aider les équipes de développement et de sécurité à mieux prioriser les vulnérabilités.
Face au nombre considérable de vulnérabilités en attente dans les organisations aujourd’hui, repérer et corriger les vulnérabilités de sécurité en temps voulu est une tâche titanesque. Il n’y a tout simplement pas assez de personnes pour trier et traiter toutes les vulnérabilités de la liste. C’est là que la priorisation entre en jeu. Évaluez le risque, déterminez où concentrer vos ressources et corrigez les vulnérabilités qui présentent le plus grand risque. Puis recommencez.
Mais pour être efficace, la priorisation nécessite des renseignements de sécurité de premier ordre. Une vulnérabilité peut-elle être corrigée ou non ? Est-elle exploitable dans la nature et cet exploit est-il bien au point ? La vulnérabilité est-elle atteignable ? Quand a-t-elle été introduite pour la première fois ? Ne pas pouvoir répondre à ces questions, ou ne pas y répondre avec suffisamment de précision, peut vous amener à prendre une mauvaise décision de priorisation et, par conséquent, accroître les risques de sécurité pour votre organisation.
Les renseignements de sécurité de Snyk — sélectionnés, enrichis et élaborés par l’équipe de recherche en sécurité de Snyk — vous apportent l’expertise et le contexte nécessaires pour repérer les problèmes de sécurité dans vos applications, mais aussi pour prioriser facilement et rapidement leur correction. Avec Social Trends, ces renseignements gagnent considérablement en puissance et fournissent un signal supplémentaire pour aider les utilisateurs de Snyk à concentrer leurs efforts sur les vulnérabilités présentant le plus grand risque.
Le rôle des réseaux sociaux
Je passe juste déposer un 0day pour Chrome. Oui, vous avez bien lu.
@r4j0x00
C’est ainsi que le chercheur en sécurité Rajvardhan Agarwal a partagé un exploit pour une vulnérabilité d’exécution de code à distance (RCE) de type zero-day qui touchait Chrome et d’autres navigateurs web populaires, sur Twitter en avril dernier.
Agarwal n’est pas un cas isolé. Une simple recherche de hashtags comme #0day, #zerodaytoday, #CVE et #exploit révèle que les discussions sur les vulnérabilités de sécurité sont monnaie courante sur Twitter parmi les acteurs du secteur de la sécurité. Les réseaux sociaux comme Twitter et Reddit sont de plus en plus utilisés pour partager des informations sur les vulnérabilités, les exploits et les logiciels malveillants. Nombre de ces discussions ont lieu au début du cycle de vie d’une vulnérabilité, parfois avant sa divulgation publique.
Un rapport de recherche publié en 2020 a examiné les CVE évoquées sur les réseaux sociaux entre 2015 et 2017 et a constaté qu’elles étaient mentionnées en moyenne 87 jours avant leur ajout à la NVD, sur Twitter, Reddit et GitHub. Par exemple, la vulnérabilité CVE-2017-0144, exploitée lors des attaques WannaCry et NotPetya en 2017, a été évoquée sur Twitter trois jours avant son ajout à la NVD.

D’autres vulnérabilités sont évoquées sur les réseaux sociaux un peu plus tard dans leur cycle de vie, après leur divulgation publique, mais avant qu’un exploit soit disponible. Les exploits de preuve de concept, tout comme les exploits plus aboutis, sont également souvent abordés. Pour des raisons évidentes, plus une vulnérabilité est grave, plus elle attire l’attention : davantage de discussions, d’interactions et d’engagement.
Ces discussions contiennent des informations précieuses qui aident les analystes et les professionnels de la sécurité à mieux protéger leurs organisations, mais elles attirent également des acteurs malveillants, qui peuvent tirer parti des mêmes informations. L’équipe de recherche en sécurité de Snyk a constaté une forte corrélation entre l’activité sur les réseaux sociaux autour des vulnérabilités et leur probabilité d’exploitation : 80 % des vulnérabilités tendance identifiées par Snyk se sont révélées associées à un exploit ou à une preuve de concept disponible dans la nature. En fait, 85 % de ces exploits n’avaient pas été publiés officiellement dans des bases de données d’exploits connues, ni avant ni pendant la période où ils étaient tendance.
Une prise de connaissance précoce de ces signaux sur les réseaux sociaux, souvent désignés par le terme « renseignement issu des réseaux sociaux », peut donc grandement aider les organisations à déterminer quelles vulnérabilités traiter en priorité.
Comment utiliser Social Trends de Snyk
Social Trends de Snyk a été conçu pour permettre aux utilisateurs de savoir si une vulnérabilité donnée est tendance sur Twitter.
Comment Snyk détermine-t-il qu’une vulnérabilité est tendance ? Les données sont récupérées via l’API publique de Twitter, puis filtrées pour ne retenir que les discussions mentionnant des CVE. À l’aide de modèles statistiques élaborés et testés sur la base de données de vulnérabilités de Snyk, Snyk mesure ensuite le niveau d’engagement humain autour d’une discussion donnée, en tenant compte du nombre de mentions J’aime, de republications et du niveau d’interaction. Cette étape est essentielle pour garantir des résultats précis : Twitter comporte beaucoup de « bruit », notamment dû à l’activité des bots, qui peut générer un signal erroné.
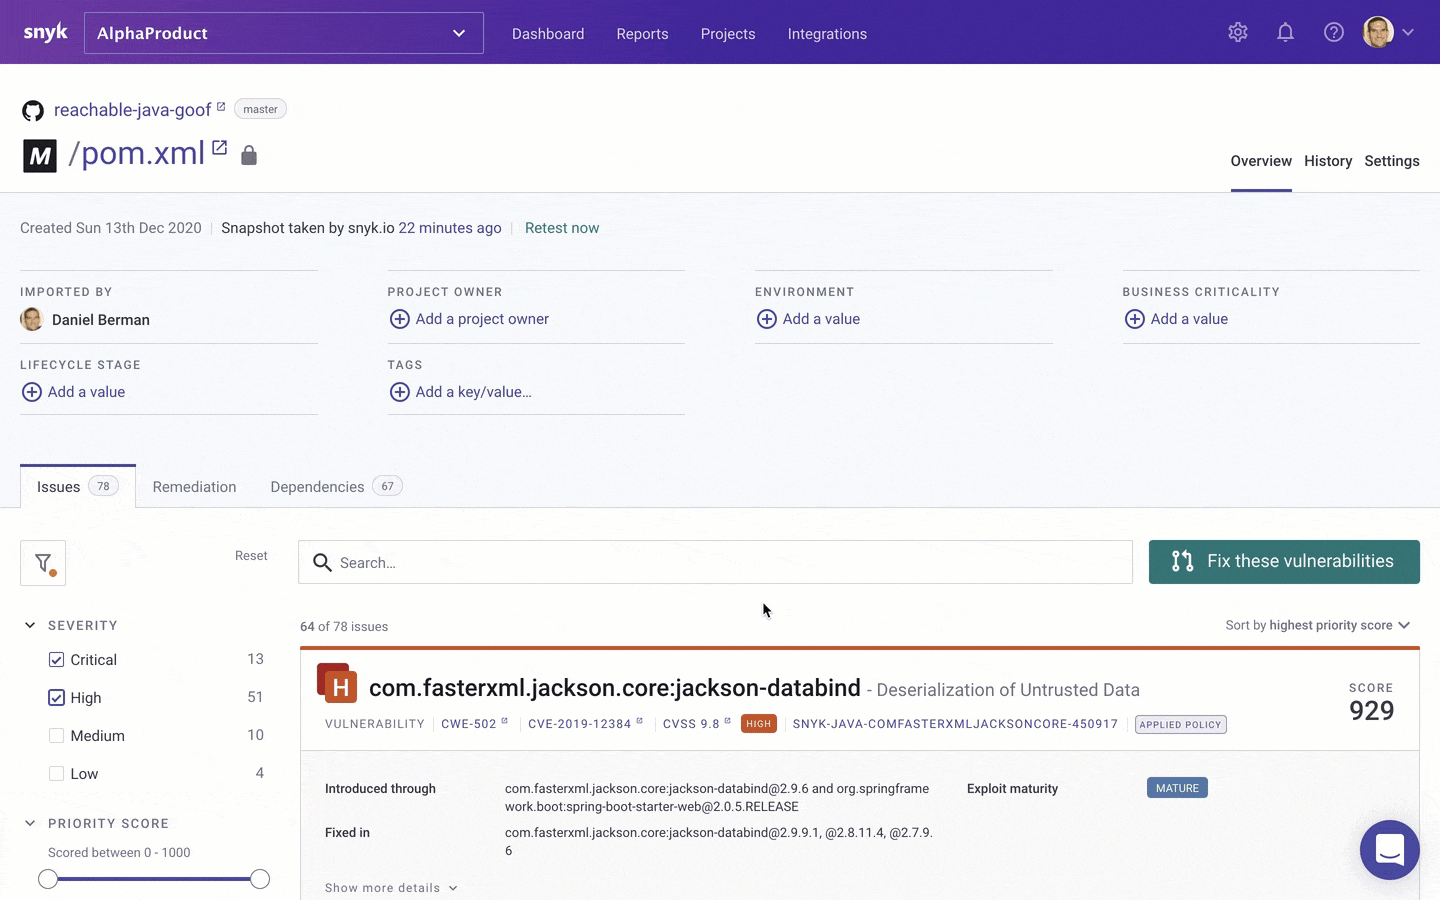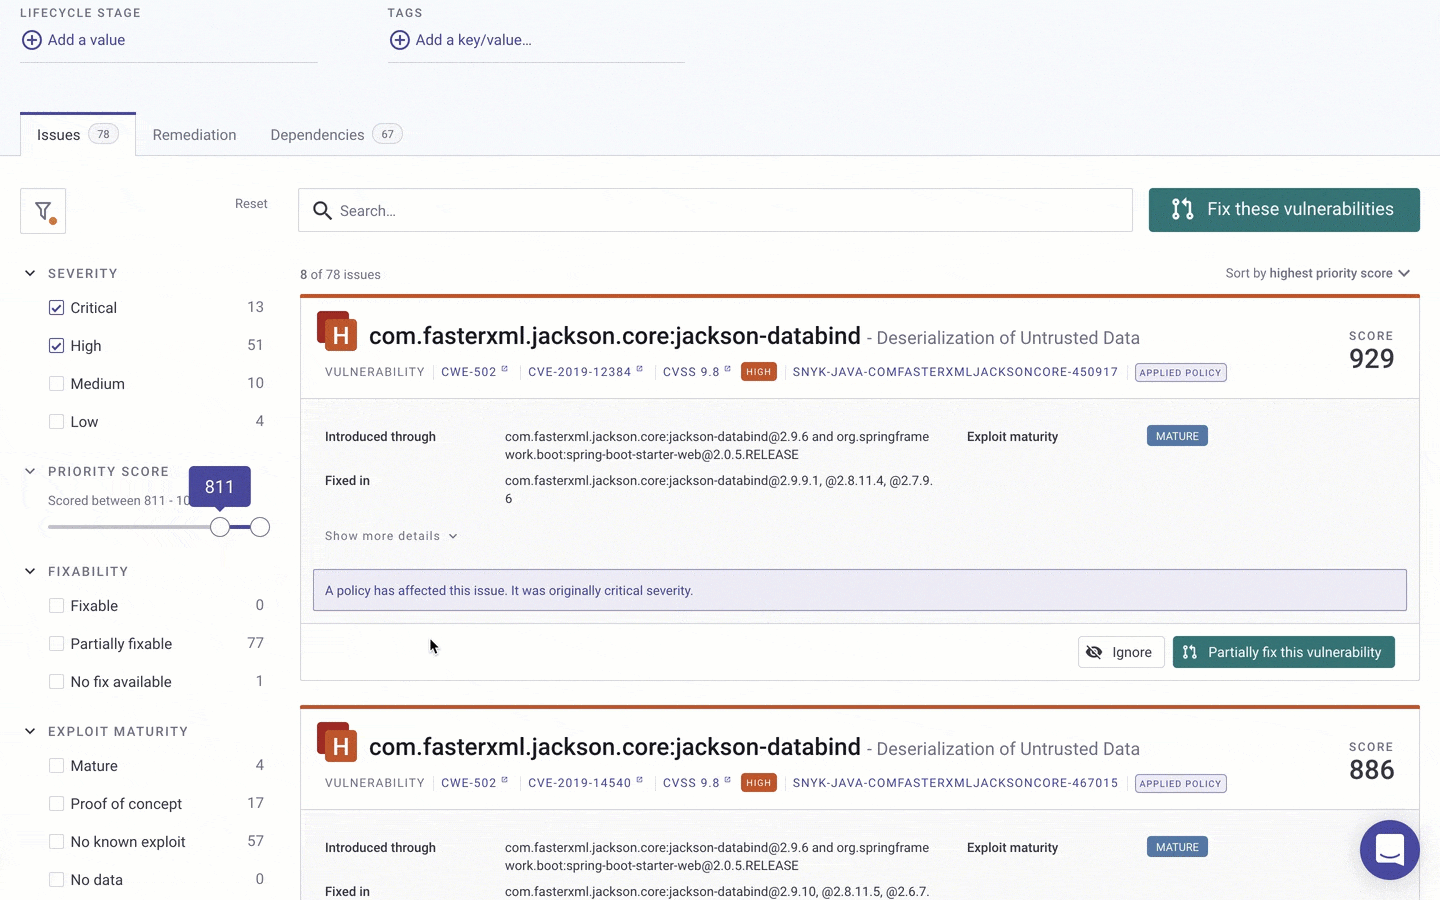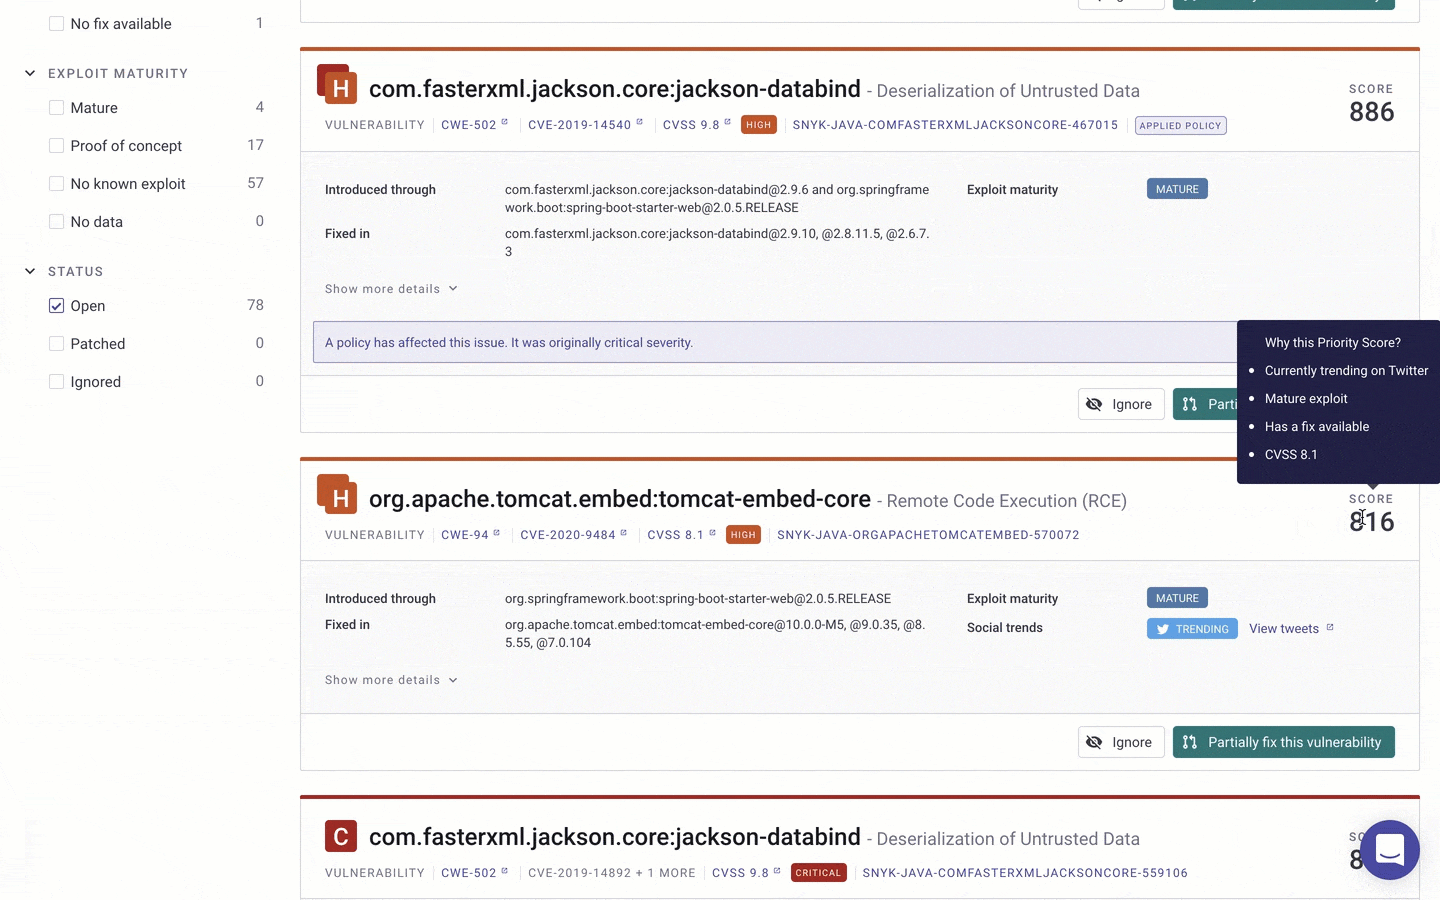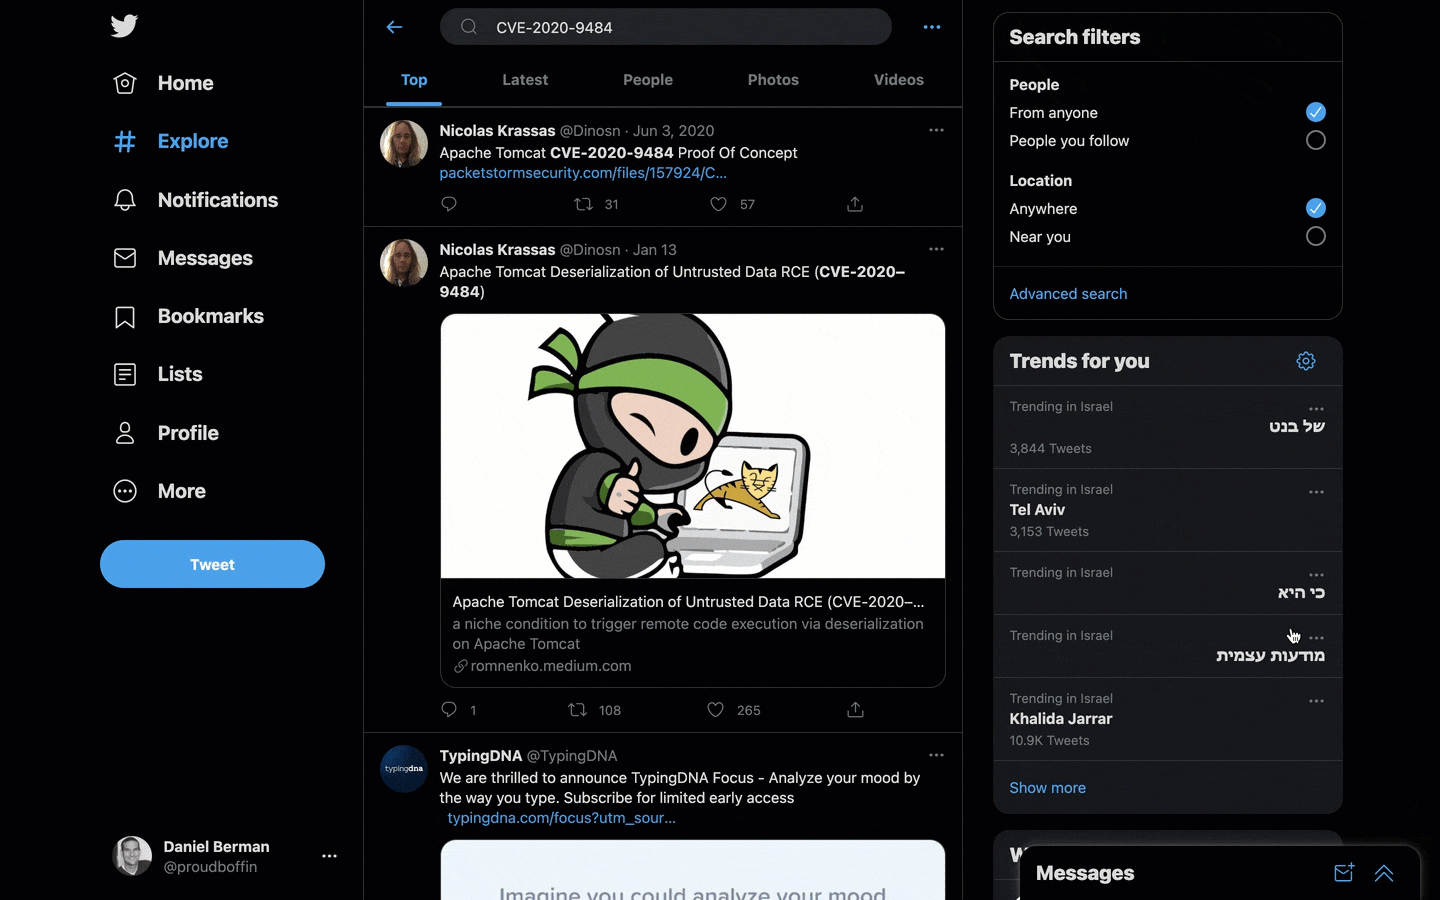
Lorsqu’une vulnérabilité tendance est identifiée, elle est prise en compte dans le Priority Score de Snyk, un système de notation qui évalue le score CVSS d’une vulnérabilité, la disponibilité d’un correctif, les exploits connus, sa nouveauté, son accessibilité et, désormais, le fait qu’elle soit tendance. Ce score, compris entre 1 et 1 000, est calculé pour les vulnérabilités de sécurité et les problèmes de licence, puis affiché dans le coin supérieur droit de chaque problème dans l’interface Snyk.
Lors du triage, vous pouvez utiliser le filtre Priority Score à gauche pour réduire rapidement la liste des vulnérabilités et vous concentrer sur celles qui obtiennent le score le plus élevé. Un champ Social Trends apparaît sur la fiche de la vulnérabilité, aux côtés des autres renseignements de sécurité fournis par Snyk, avec un lien vers la discussion correspondante sur Twitter :
Si vous utilisez l’API Snyk pour intégrer les données de vulnérabilités de Snyk, vous pourrez également exploiter Social Trends en intégrant ces informations à vos rapports et tableaux de bord, afin de mieux visualiser les vulnérabilités dans les outils et les workflows que vous utilisez déjà.
Comme toute tendance, celles-ci finissent par s’essouffler. Snyk détecte ce changement et supprime le champ Social Trends de l’interface Snyk.
Priorisez facilement
La qualité des renseignements de sécurité dont vous disposez a une incidence directe sur la priorisation. S’ils ne sont pas suffisamment précis, vous risquez de prioriser les mauvaises vulnérabilités. S’ils ne sont pas accessibles dans une interface conviviale, vous aurez du mal à les exploiter pour agir. Et s’ils ne sont pas suffisamment à jour ou complets, vous ne pourrez pas prioriser rapidement les vulnérabilités.
L’équipe de recherche en sécurité de Snyk, notre technologie et les contributions de la communauté veillent à ce que nos renseignements de sécurité vous aident à prioriser et à corriger facilement et rapidement les vulnérabilités détectées dans vos applications. Social Trends est le dernier signal ajouté à ces renseignements, mais certainement pas le dernier. Nous étudions continuellement de nouvelles façons de vous aider à prendre des décisions de priorisation plus efficaces dans votre organisation.
Comme toujours, vos commentaires sont les bienvenus. Twitter est actuellement la première source de données utilisée par Social Trends, mais nous envisageons également d’autres réseaux sociaux, comme Reddit et Discord. Votre avis nous aidera à comprendre comment faire évoluer cette fonctionnalité. Alors, si ce n’est pas déjà fait, inscrivez-vous à Snyk pour l’essayer. Bien sûr, comme toutes les vulnérabilités ne sont pas tendance, il est possible que Social Trends n’apparaisse pas comme signal dans vos projets.
Social Trends est disponible dans toutes les offres Snyk, y compris l’offre Free, pour les vulnérabilités dans tous les langages de programmation pris en charge par Snyk Open Source, ainsi que pour les vulnérabilités Linux dans Snyk Container.
Apprécié par les développeurs. Les équipes de sécurité lui font confiance.
Les outils Snyk, conçus pour les développeurs, offrent une sécurité intégrée et automatisée qui répond à vos exigences de gouvernance et de conformité.