Comment Snyk aide à respecter les recommandations de la Maison-Blanche en matière de cybersécurité

Jason Lane
23 mars 2022
0 minutes de lectureNotre monde numérique moderne nous a montré que les tensions internationales ne se limitent pas au champ de bataille. Face à la multiplication des cyberattaques internationales et du protestware, l’administration Biden-Harris (la Maison-Blanche) a demandé aux institutions américaines, grandes et petites, de redoubler de vigilance face aux activités cybermalveillantes. En représailles aux lourdes sanctions économiques imposées par les États-Unis et d’autres dirigeants mondiaux à la Russie en mars 2022, après l’invasion injustifiée de l’Ukraine, de nouveaux renseignements laissent penser que la Russie pourrait envisager des cyberattaques.
Dans sa déclaration, la Maison-Blanche a publié une fiche d’information présentant une longue liste de bonnes pratiques de sécurité que toutes les organisations publiques et privées devraient « appliquer sans tarder » afin de renforcer la cybersécurité et de protéger les données et les infrastructures critiques.
Utilisez l’authentification multifacteur sur tous les systèmes
Mettez en œuvre les dernières technologies de détection des menaces
Veillez à la sécurité des systèmes et changez fréquemment les mots de passe
Planifiez des sauvegardes récurrentes des données hors ligne
Créez et testez des plans de reprise après sinistre
Chiffrez toutes les données critiques afin qu’elles ne puissent pas être utilisées en cas de vol
Sensibilisez les employés aux tactiques courantes de cyberattaque, comme les e-mails d’hameçonnage
Établissez des relations avec le FBI et consultez le site de la CISA
Décryptage des bonnes pratiques
La fiche d’information présentait également les recommandations suivantes en matière de sécurité logicielle. Comme la mission de Snyk est d’aider les entreprises à sécuriser leurs logiciels, nous avons pensé qu’il serait utile de montrer comment les fonctionnalités de nos produits répondent à chacune de ces recommandations.
1. Intégrez la sécurité à vos produits dès leur conception — « intégrez-la, ne la greffez pas après coup » — afin de protéger votre propriété intellectuelle et la vie privée de vos clients.
Lors du développement de logiciels, il est important de surveiller chaque étape du cycle de vie du développement logiciel (SDLC). Des vulnérabilités peuvent être introduites et découvertes à tout moment du processus. Snyk propose des intégrations avec les IDE, outils CI/CD et outils Git les plus populaires, une CLI complète et la possibilité de surveiller les conteneurs en production dans n’importe quel environnement. Les développeurs et les ingénieurs DevOps peuvent ainsi créer facilement des applications sécurisées dès le départ.
2. Développez vos logiciels uniquement sur un système hautement sécurisé, accessible seulement aux personnes qui travaillent réellement sur le projet. Il sera ainsi beaucoup plus difficile pour un intrus de passer d’un système à l’autre et de compromettre un produit ou de voler votre propriété intellectuelle.
En complément des systèmes de sécurité des terminaux et des politiques de mots de passe de votre organisation, les produits Business et Enterprise de Snyk prennent en charge l’authentification unique (SSO) afin que seules les personnes que vous désignez puissent accéder à vos projets.
3. Utilisez des outils modernes pour détecter les vulnérabilités connues et potentielles. Les développeurs peuvent corriger la plupart des vulnérabilités logicielles, à condition d’en être informés. Des outils automatisés peuvent analyser le code et repérer la plupart des erreurs de programmation avant la livraison du logiciel et avant qu’un acteur malveillant n’en tire parti.
Snyk est une plateforme moderne de sécurité des applications qui permet aux développeurs et aux professionnels de la sécurité de détecter, corriger et surveiller automatiquement les vulnérabilités de leurs logiciels.
Contrairement aux produits traditionnels de tests statiques de sécurité des applications (SAST), principalement conçus pour permettre aux équipes de sécurité de tester les applications après leur développement, Snyk Code adopte une approche révolutionnaire, pensée d’abord pour les développeurs, extrêmement précise et suffisamment rapide pour s’intégrer aux workflows en temps réel. Les équipes peuvent ainsi détecter les vulnérabilités logicielles courantes dans leur code propriétaire, notamment celles répertoriées dans le Top 10 de l’OWASP.
Snyk Open Source et Snyk Container sont des produits d’analyse de la composition logicielle (SCA) qui analysent les dépendances open source et signalent les packages vulnérables. Snyk analyse les dépendances directes et transitives et les présente sous forme d’arbre, avec la liste de tous les packages et leurs versions respectives. Les vulnérabilités détectées sont classées par priorité à l’aide d’une base de données de référence qui prend en compte divers facteurs, notamment les tendances observées dans la communauté, les scores CVE et la maturité des exploits. Ces données permettent d’attribuer un score de priorité afin que les développeurs puissent commencer par corriger les vulnérabilités les plus importantes.
Snyk Infrastructure as Code (Snyk IaC) aide les développeurs à écrire des configurations sécurisées pour HashiCorp Terraform, AWS CloudFormation, Kubernetes et Azure Resource Manager (ARM), avant leur déploiement en production. L’approche de Snyk, pensée d’abord pour les développeurs, s’intègre à leurs outils et propose des correctifs qui peuvent être directement fusionnés dans le code.
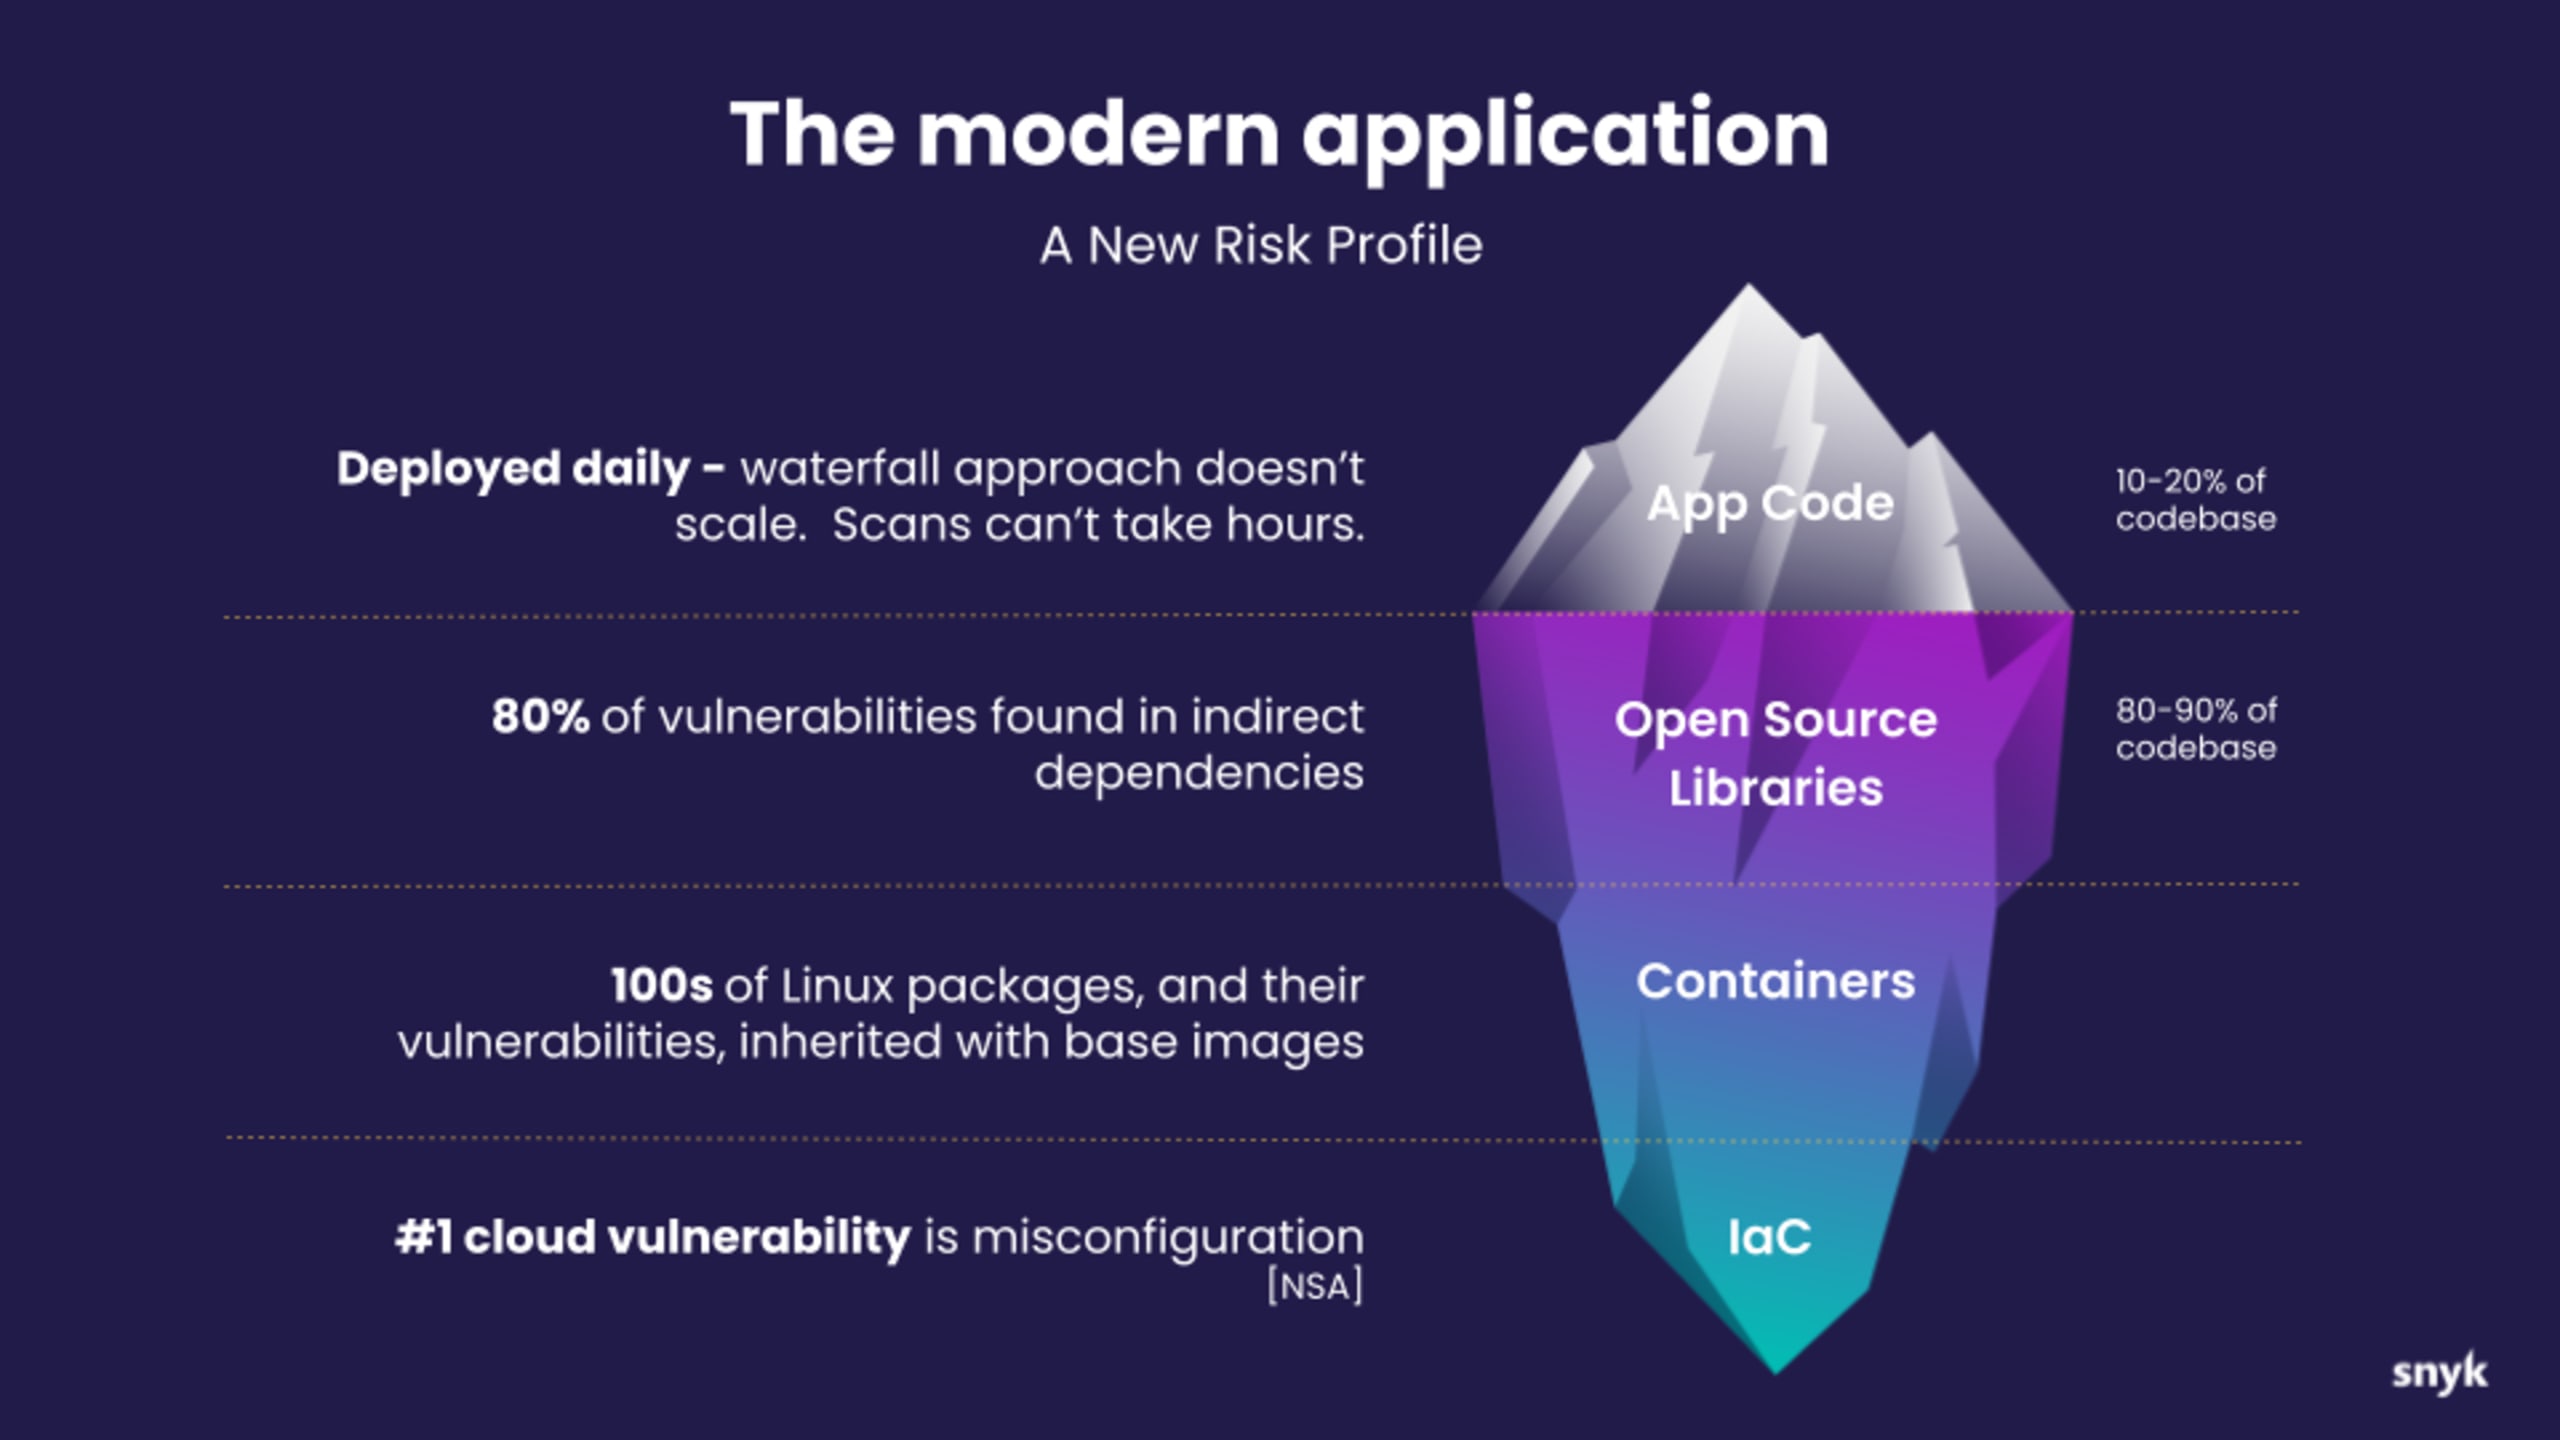
4. Les développeurs logiciels sont responsables de tout le code utilisé dans leurs produits, y compris le code open source. La plupart des logiciels sont conçus à partir de nombreux composants et bibliothèques, dont beaucoup sont open source. Veillez à ce que les développeurs connaissent la provenance (c’est-à-dire l’origine) des composants qu’ils utilisent et disposent d’une « nomenclature logicielle » (SBOM), afin de pouvoir corriger rapidement le problème si l’un de ces composants est un jour reconnu comme vulnérable.
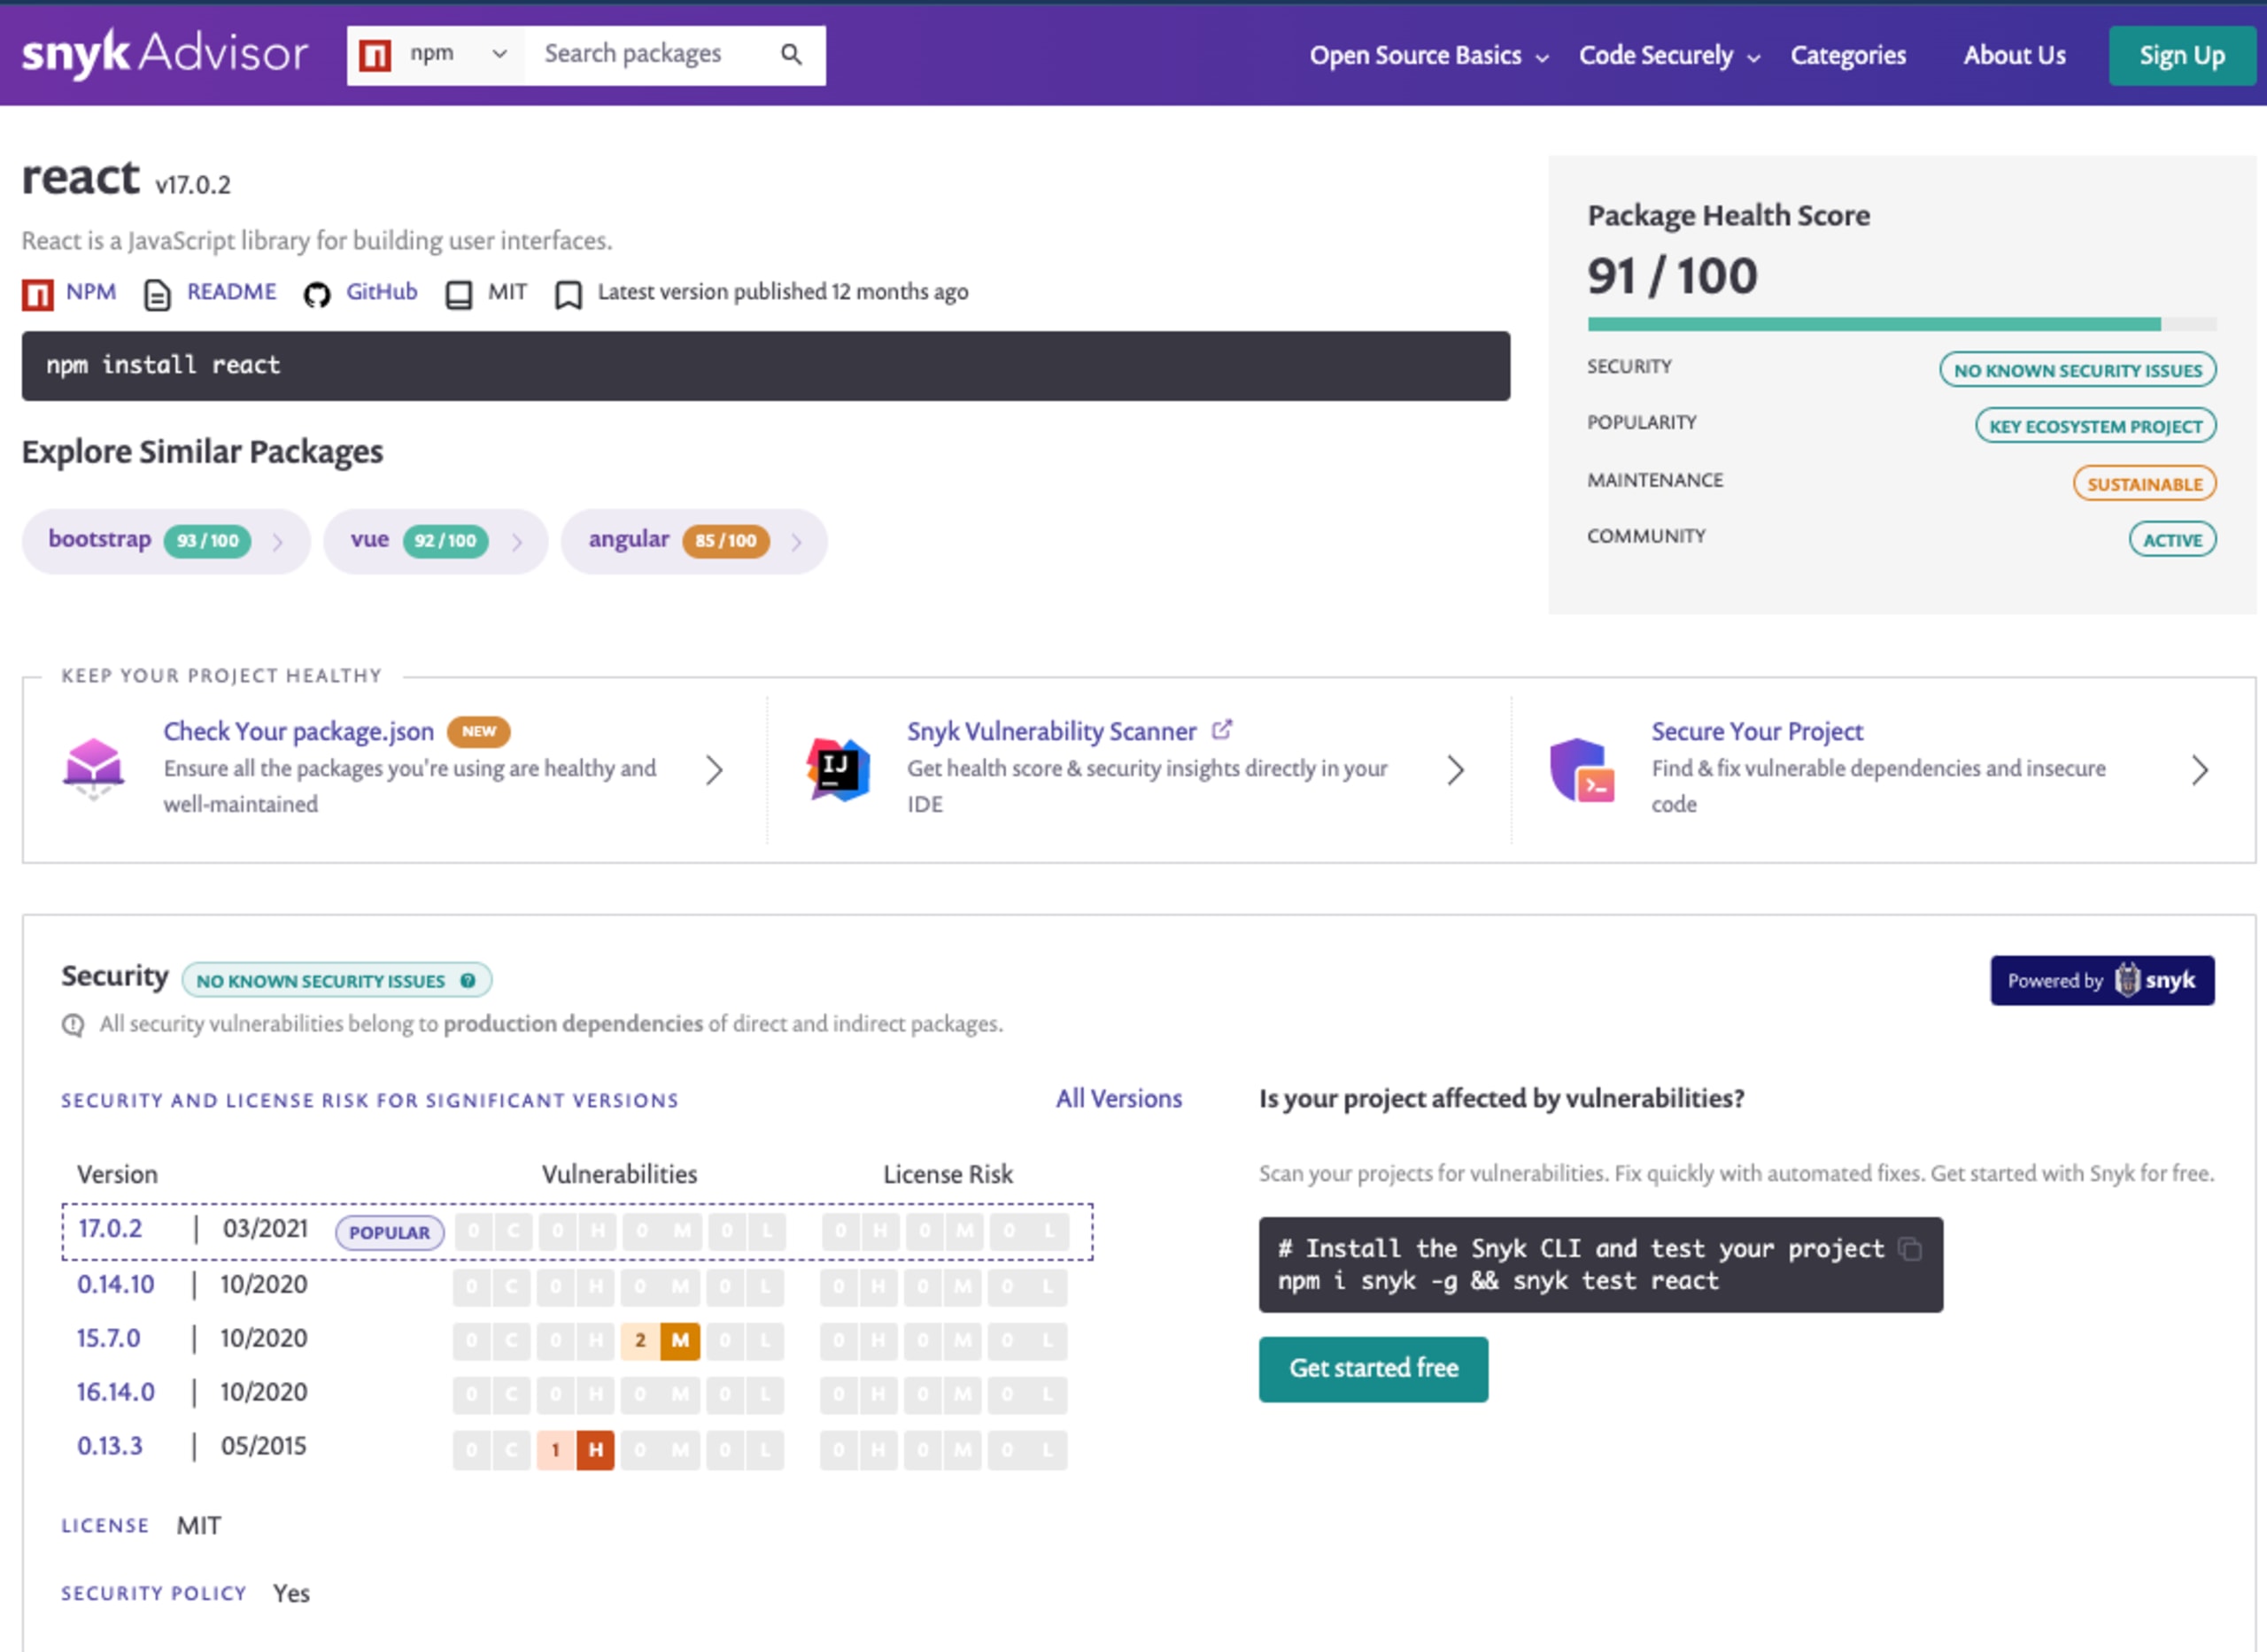
Pour trouver les bons packages open source, Snyk Advisor accompagne les développeurs en leur permettant de rechercher facilement et de manière proactive des packages sécurisés. La base de données compte actuellement plus d’un million de packages open source et continue de s’enrichir. Voici quelques-uns des principaux critères utilisés pour évaluer les packages.
Popularité - Évaluez la popularité d’un package open source à l’aide d’indicateurs tels que le nombre de téléchargements et d’étoiles attribuées au dépôt de code source.
Maintenance - Obtenez des informations sur l’état de santé d’une dépendance open source et évaluez la pérennité du projet.
Communauté - La communauté d’un package open source utilisé dans votre projet est-elle active ou s’est-elle essoufflée ? Évaluez sa situation à l’aide des indicateurs du projet.
Sécurité (vulnérabilités et licences uniquement pour le moment) - Évaluez rapidement le niveau de sécurité d’un projet open source et de ses versions antérieures. De plus, en connectant votre projet à Snyk, vous bénéficiez de recommandations de correction et d’automatisations qui permettent d’assurer la sécurité à grande échelle et rapidement.
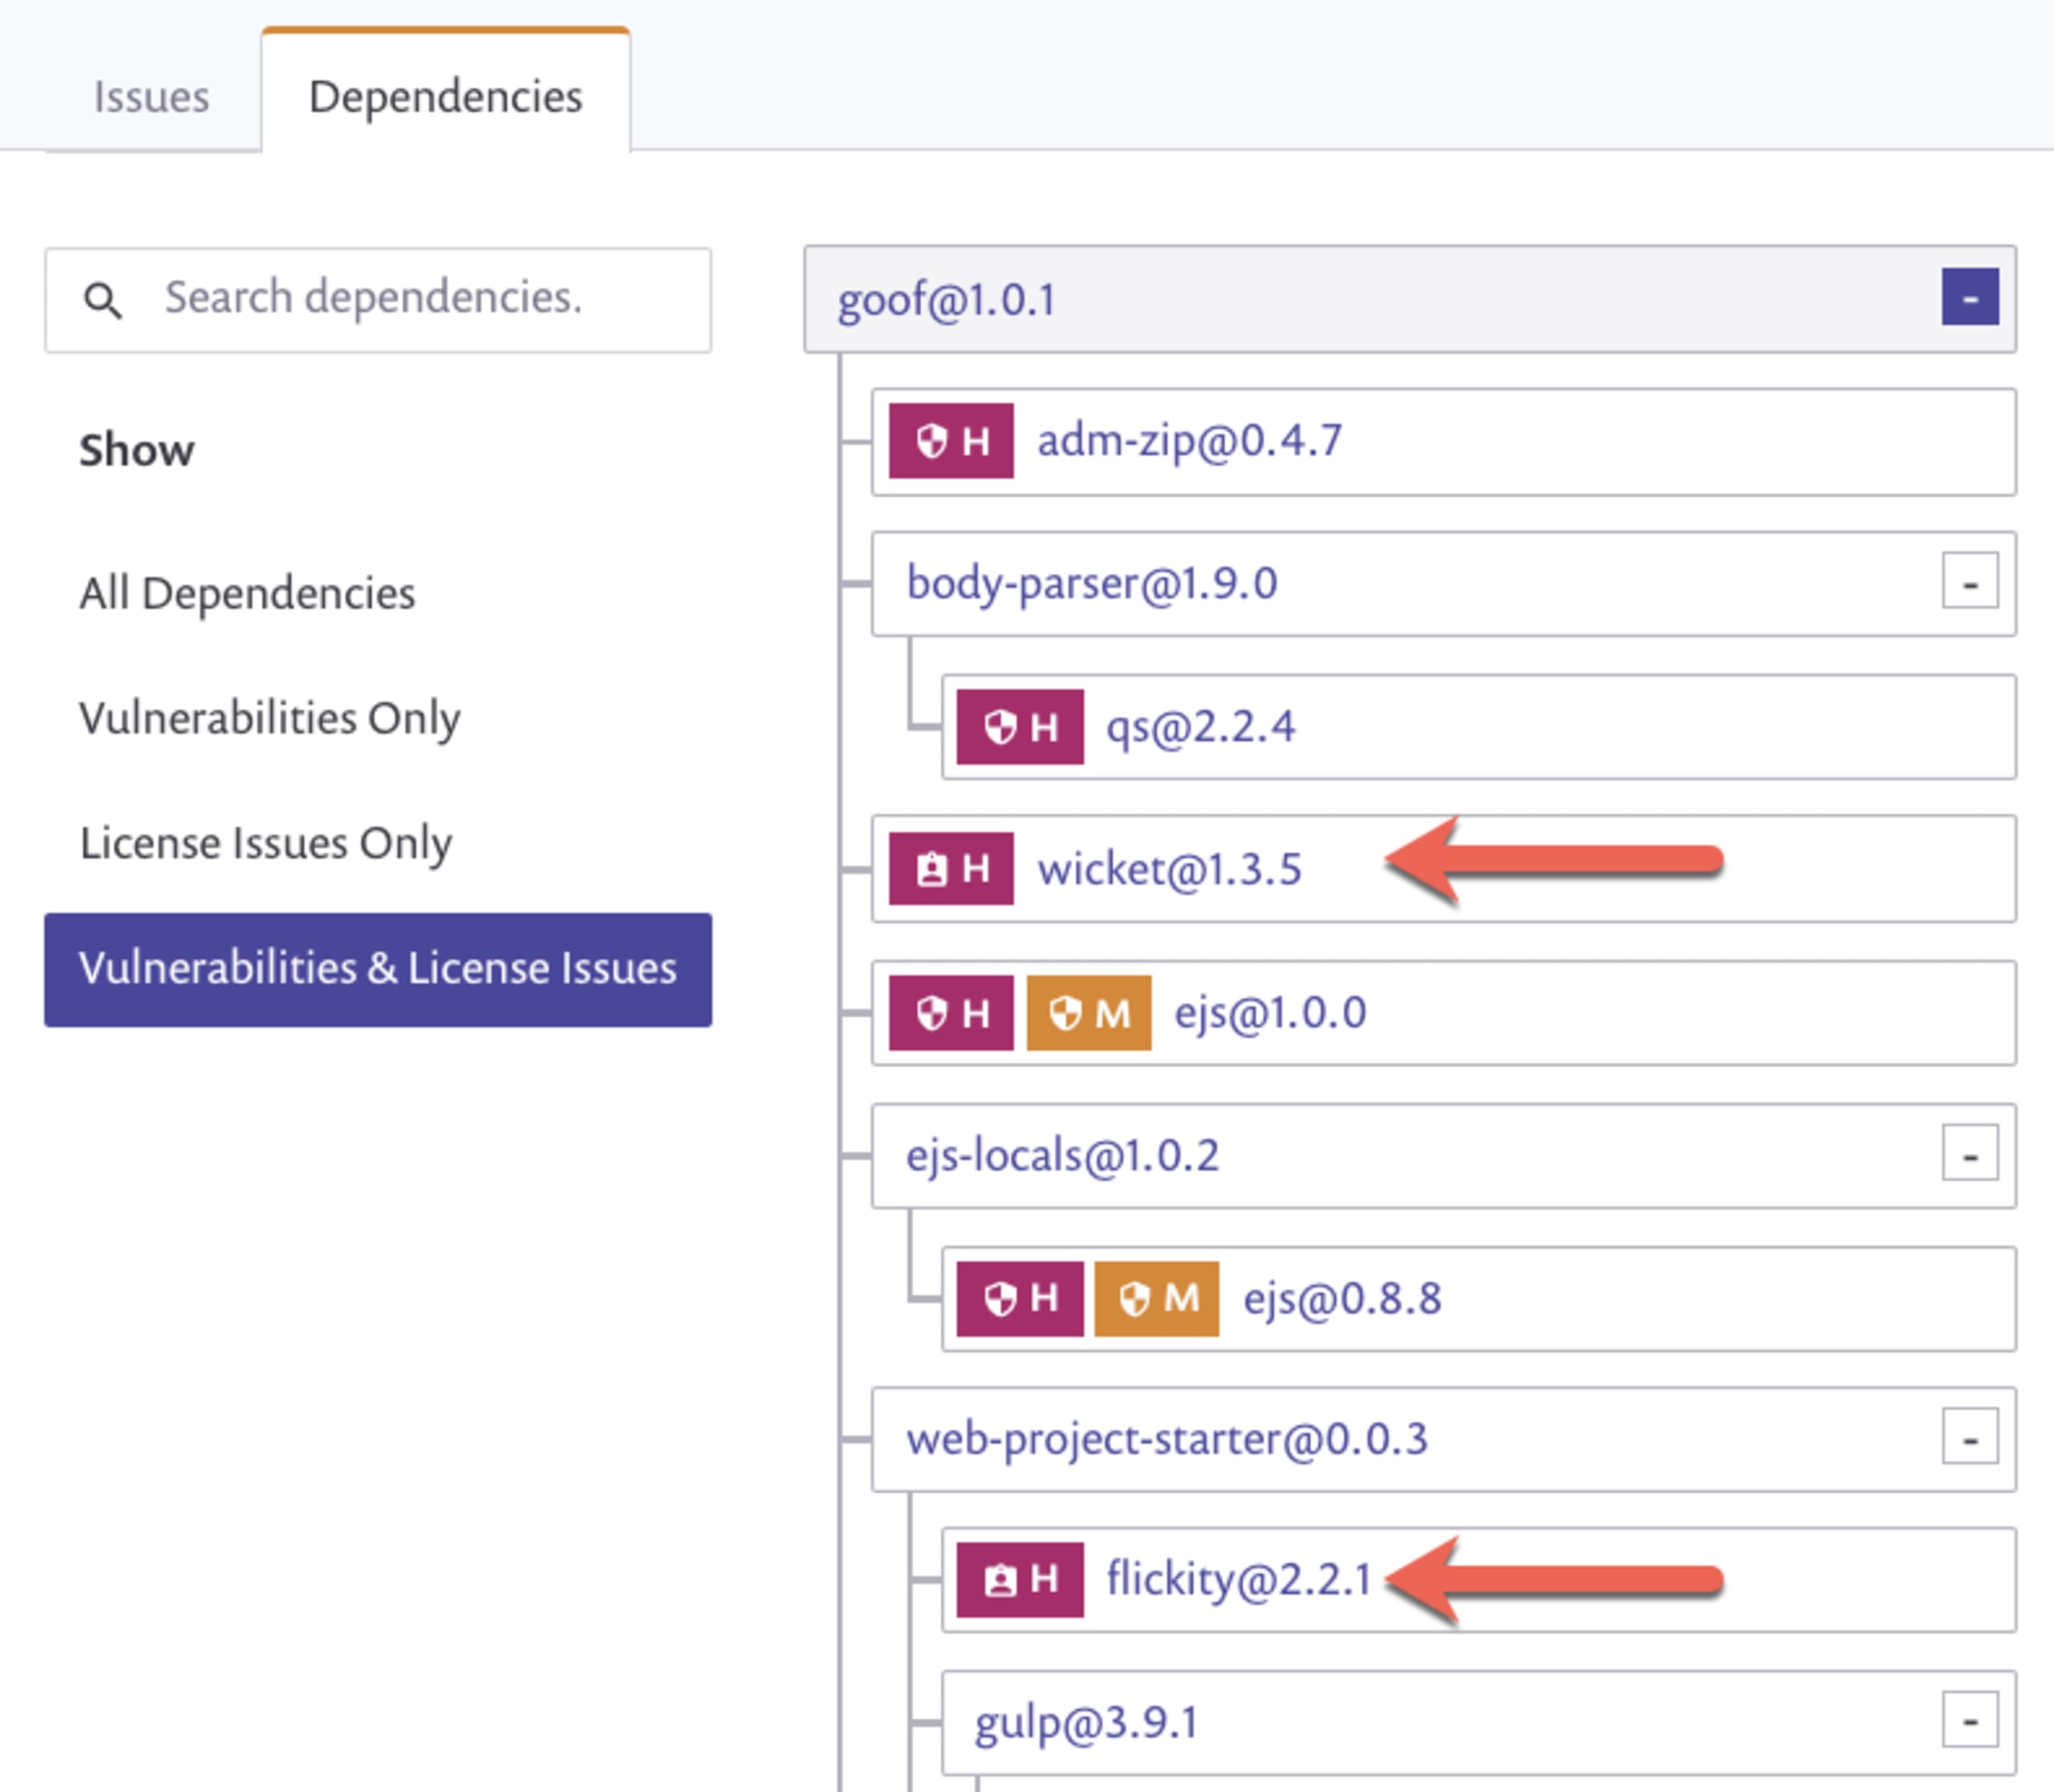
Le graphe des dépendances Snyk répertorie l’ensemble des dépendances open source directes et transitives intégrées à une application. Cette liste est accessible depuis le tableau de bord utilisateur, la CLI ou peut même être exportée au format standard SPDX lorsqu’un client ou un partenaire souhaite connaître les composants de votre logiciel. Snyk propose également un projet expérimental, snyk2spdx, que les clients peuvent utiliser.
5. Appliquez les pratiques de sécurité imposées par le décret présidentiel intitulé « Améliorer la cybersécurité de notre nation ». En vertu de ce décret, tous les logiciels achetés par le gouvernement américain doivent désormais respecter des normes de sécurité concernant leur conception et leur déploiement. Nous vous encourageons à appliquer ces pratiques plus largement.
Après la publication du décret en 2021, nous avons examiné en détail chacun de ces domaines, notamment les SBOM, les environnements et processus de développement sécurisés, l’intégrité de l’open source, l’autonomisation des développeurs, l’automatisation du SDLC, la sécurité du code, l’attestation et les rapports au niveau des composants.
Restez vigilants face aux cyberattaques
Aujourd’hui plus que jamais, les organisations du monde entier doivent protéger leurs services et leurs infrastructures contre les cyberattaques. La sécurité mondiale exige un effort collectif, des grandes entreprises aux contributeurs open source indépendants. Utilisez les meilleurs outils, suivez les recommandations les plus pertinentes et restez vigilants et en sécurité.
Snyk soutient le décret présidentiel et est là pour aider chacun à contribuer à la sécurisation des logiciels de son organisation et à protéger le monde contre l’une des menaces les plus déterminantes de notre époque. Inscrivez-vous gratuitement.