Sécuriser l’écosystème des compétences pour agents : comment Snyk et Vercel sécurisent la nouvelle chaîne d’approvisionnement logicielle

17 février 2026
0 minutes de lectureSi vous suivez de près l’actualité des outils de développement basés sur l’IA, vous avez sans doute remarqué un grand changement : les agents IA ne sont plus de simples chatbots qui vous aident à écrire du code. Ils deviennent des systèmes autonomes à part entière, capables de lire vos e-mails, de déployer vos applications, de gérer votre infrastructure et d’exécuter des commandes arbitraires dans un shell sur votre machine. Cette évolution offre une formidable occasion d’accélérer l’innovation agentique, à condition que le secteur parvienne en parallèle à maîtriser les risques liés à la chaîne d’approvisionnement logicielle.
Aujourd’hui, je suis ravi de vous annoncer notre partenariat avec Vercel : Snyk intègre directement ses renseignements sur les menaces dans la nouvelle marketplace skills.sh de Vercel, un écosystème ouvert de compétences pour agents qui devient rapidement la bibliothèque standard des agents IA. Chaque fois qu’une nouvelle compétence d’agent est installée à l’aide de l’outil npx skills, l’infrastructure de Vercel appelle l’API à haut débit de Snyk pour analyser en profondeur la compétence avant même qu’elle n’atteigne la machine d’un développeur.
Mais avant d’entrer dans les détails de cette intégration, permettez-moi de vous expliquer pourquoi elle est si importante.
L’essor des compétences pour agents (et pourquoi vous devriez vous y intéresser)
Le 20 janvier 2026, Vercel a lancé skills, un outil CLI et un écosystème ouvert permettant d’installer et de gérer des packages de compétences pour agents IA. Voyez cela comme npm, mais au lieu d’installer des bibliothèques JavaScript, vous installez des fonctionnalités que votre agent IA peut exécuter pour vous. L’annuaire skills.sh sert de registre central et de classement pour ces packages.
L’adoption a été fulgurante. Six heures après le lancement, la compétence la plus populaire avait déjà été installée plus de 20 000 fois. L’utilitaire find-skills à lui seul totalise plus de 235 000 installations hebdomadaires. Des acteurs majeurs comme Stripe ont publié leurs propres compétences en quelques heures. L’écosystème prend désormais en charge de nombreux agents, dont Claude Code, Cursor, Windsurf, Goose, GitHub Copilot, Gemini CLI et bien d’autres.

Voici le point essentiel : lorsque vous exécutez npx skills add <package>, vous n’installez pas simplement une bibliothèque. Vous donnez à un agent IA la capacité d’exécuter des opérations pour votre compte.
Le modèle de confiance est fondamentalement différent de tout ce que nous avons connu avec la gestion traditionnelle des packages. Une compétence ne se limite pas à du code dans votre répertoire node_modules, en attente d’être importé : elle contient du code et des instructions en langage naturel qu’un agent autonome interprétera et exécutera, avec potentiellement accès à votre système de fichiers, à vos variables d’environnement, à vos clés API et à votre infrastructure de production. C’est précisément ce qui rend le partenariat entre Snyk et Vercel si puissant.
Fonctionnement de l’intégration Snyk + Vercel

Vercel lance un classement de sécurité sur skills.sh afin que les développeurs puissent connaître immédiatement le niveau de sécurité des compétences qu’ils installent. Snyk est l’un des principaux partenaires de lancement de cette initiative et fournit le moteur d’audit de sécurité automatisé qui évalue les compétences soumises à grande échelle.
Voici les grandes lignes de l’architecture :
Analyse au moment de la soumission : lorsqu’une nouvelle compétence d’agent est installée à l’aide de l’outil
npx skills, l’infrastructure de Vercel déclenche un appel à l’API d’analyse à haut débit de Snyk. Tout se fait automatiquement, sans intervention de l’auteur de la compétence ni de l’utilisateur final.Analyse approfondie à plusieurs niveaux : notre scanner ne se contente pas de rechercher des chaînes suspectes. Il s’appuie sur le moteur d’analyse agent-scan (également appelé mcp-scan), qui combine plusieurs modèles LLM spécialisés jouant le rôle d’évaluateurs et des règles déterministes. Cette approche hybride est essentielle : les compétences pour agents sont des artefacts composites. Il faut analyser le code exécutable avec des méthodes classiques, mais aussi comprendre le langage pour repérer les injections de prompt et les logiciels malveillants en langage naturel dissimulés dans les instructions SKILL.md.
Compréhension contextuelle : nous analysons à la fois la logique d’exécution et les instructions en langage naturel afin de détecter ce que nous appelons des « flux toxiques », c’est-à-dire des situations où un prompt apparemment inoffensif peut déclencher une action malveillante. Un outil d’analyse statique classique examinerait le code sans rien détecter d’anormal. Notre système comprend l’intention des instructions et la manière dont elles interagissent avec les capacités de l’agent.
Indicateurs de vérification de sécurité : les résultats de l’analyse sont affichés directement sur la page de la compétence sous la forme d’un badge « Sécurité vérifiée ». La communauté peut ainsi voir d’un coup d’œil que la compétence a été rigoureusement examinée pour détecter les schémas malveillants dans nos 8 catégories de politiques de sécurité.
Surveillance continue : il ne s’agit pas d’une vérification ponctuelle. Les compétences sont réévaluées à mesure que nos capacités de détection s’améliorent et que de nouvelles menaces apparaissent. Le paysage des menaces évolue rapidement, et notre infrastructure d’analyse est conçue pour suivre le rythme.
L’innovation technique clé réside dans le fait que nos détecteurs de niveau CRITICAL atteignent un taux de rappel de 90 à 100 % sur les compétences malveillantes confirmées, tout en maintenant un taux de faux positifs de 0 % sur les 100 compétences légitimes les plus populaires de skills.sh. Cette capacité à distinguer les menaces permet de mettre en place un contrôle automatisé dès la soumission : les compétences réellement malveillantes peuvent être bloquées sans gêner les développeurs qui font les choses correctement.
Nous avons analysé 3 984 compétences pour agents. Voici ce que nous avons découvert.
Chez Snyk, nous investissons massivement dans la recherche sur la sécurité de l’IA agentique, notamment grâce à l’acquisition d’Invariant Labs, un cabinet de recherche en sécurité de l’IA reconnu dans le monde entier. Issu de l’ETH Zurich, il a été précurseur dans les travaux sur l’empoisonnement des outils, les vulnérabilités MCP et la détection à l’exécution des systèmes agentiques.
Dans le cadre de cet investissement, notre équipe de recherche a récemment réalisé le premier audit de sécurité complet de l’écosystème des compétences pour agents IA. Nous avons analysé 3 984 compétences issues de grandes marketplaces comme skills.sh et publié nos conclusions dans un rapport technique : Exploring the Emerging Threats of the Agent Skill Ecosystem détaillé.
Pourquoi c’est important pour l’ensemble de l’écosystème
Si vous travaillez dans le secteur des logiciels depuis assez longtemps, cette situation vous semblera probablement familière. L’écosystème actuel des compétences pour agents rappelle les débuts de npm et de PyPI : une croissance explosive, un fort enthousiasme de la communauté et un niveau de sécurité qui n’a pas suivi le rythme de l’adoption. Nous avons déjà vu ce scénario avec les attaques par confusion de dépendances, les campagnes de typosquattage et les logiciels de protestation dans les registres de packages traditionnels.
Mais les compétences pour agents diffèrent des packages traditionnels à plusieurs égards essentiels. Tout d’abord, leur rayon d’impact est plus vaste. Les packages npm traditionnels peuvent exécuter du code, mais dans un environnement généralement assez restreint. En revanche, une compétence pour agent hérite de toutes les autorisations de l’agent lui-même — et les agents modernes ont souvent accès à votre système de fichiers, à votre shell, à vos clés API, à vos e-mails, à votre infrastructure cloud et bien plus encore.
Ensuite, la surface d’attaque est inédite. Les compétences pour agents font du langage naturel un vecteur d’attaque. Les outils SAST traditionnels ne peuvent pas détecter les injections de prompt. Les expressions régulières ne permettent pas de repérer les « flux toxiques ».
Enfin, le modèle de confiance est inversé. Avec les packages traditionnels, le développeur décide consciemment d’importer et d’appeler certaines fonctions. Avec les compétences pour agents, c’est l’agent qui décide quand et comment utiliser une compétence, en fonction d’instructions en langage naturel. L’humain n’intervient plus directement dans la décision d’exécution : l’agent devient donc la nouvelle cible des attaques.
C’est pourquoi Snyk investit autant dans ce domaine. Nous avons acquis Invariant Labs précisément parce que son équipe, issue du département d’informatique de l’ETH Zurich, avait développé les technologies fondamentales permettant de comprendre et de sécuriser les systèmes agentiques. Sa technologie Guardrails fournit une couche de sécurité transparente au niveau des LLM et des agents. Elle combine informations contextuelles, analyses statiques, surveillance à l’exécution, annotations humaines et bases de données d’incidents au sein d’un tissu de sécurité unifié.
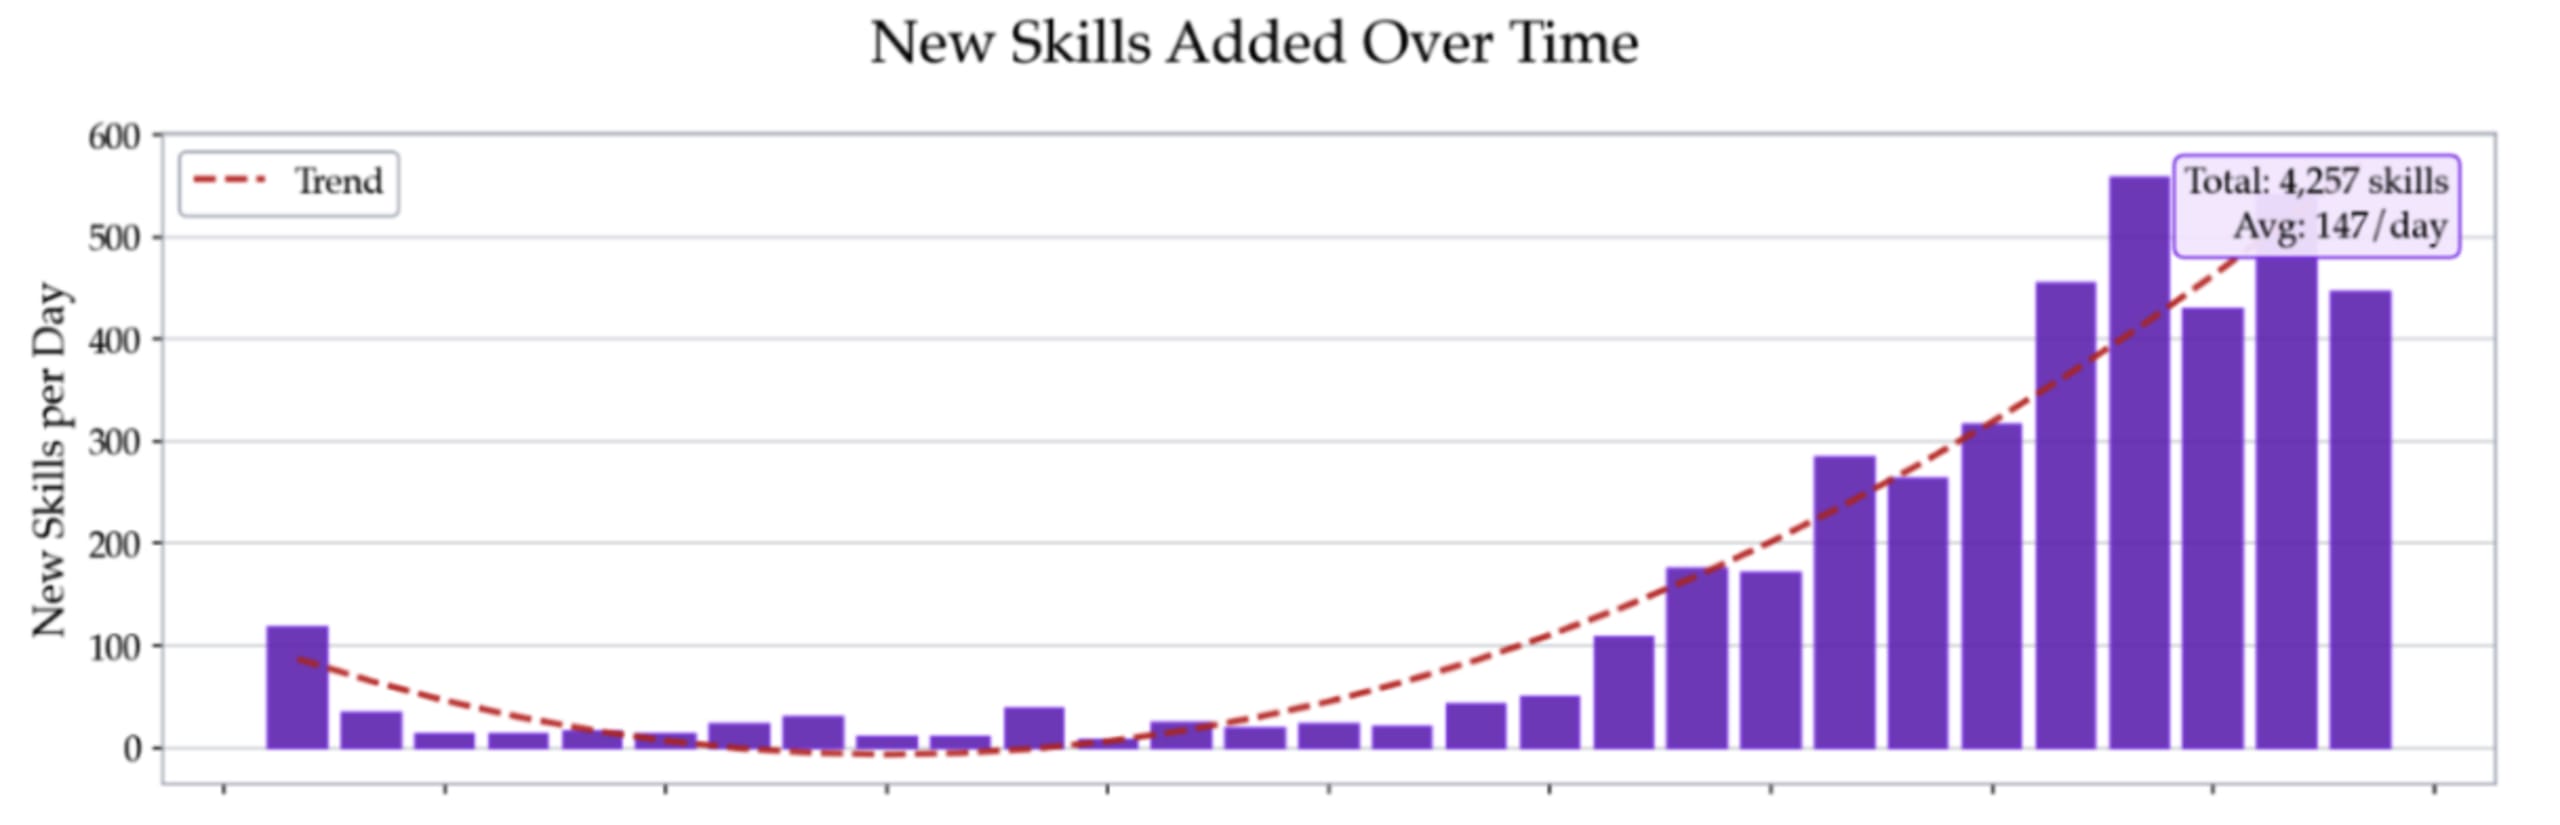
Le partenariat avec Vercel s’inscrit naturellement dans cette démarche. À mesure que l’écosystème des compétences se développe — avec en moyenne 147 nouvelles compétences par jour —, la seule stratégie viable consiste à intégrer la sécurité directement dans l’infrastructure de la plateforme. Les examens manuels ne passent pas à l’échelle. Les signalements de la communauté arrivent trop tard. Il faut une analyse automatisée, continue et complète, qui comprend à la fois le code et le langage, et qui intervient dès la soumission.
Ce que vous pouvez faire dès maintenant
La bonne nouvelle, c’est que vous n’avez pas à attendre que quelqu’un d’autre sécurise vos workflows agentiques. Nous mettons notre technologie d’analyse à votre disposition par plusieurs moyens, tous gratuits dès aujourd’hui.
Essayez Agent Scan - Skill Inspector : le même moteur d’analyse que celui utilisé par l’intégration Vercel, proposé sous la forme d’un site en libre-service. Collez une compétence pour obtenir immédiatement une évaluation de sécurité dans nos 8 catégories de menaces. C’est gratuit, rapide et idéal pour vérifier les compétences avant de les installer.

Utilisez Agent Scan CLI sur GitHub : si vous préférez la ligne de commande (et, soyons honnêtes, c’est le cas de la plupart d’entre nous), notre outil open source mcp-scan peut détecter automatiquement vos configurations MCP, vos outils d’agent et vos compétences installées, puis les analyser pour repérer les injections de prompt, le code malveillant, les téléchargements suspects et bien plus encore. Vous pouvez aussi l’utiliser comme proxy pour surveiller et sécuriser le trafic MCP en temps réel. Exécutez uvx mcp-scan@latest --skills pour analyser dès maintenant les compétences que vous avez installées.
Découvrez Snyk Labs : c’est dans notre pôle de recherche que nous publions nos nouvelles expériences, nos outils et nos découvertes. Si les dernières avancées de la recherche en sécurité de l’IA vous intéressent — de l’analyse des flux toxiques à la détection des vulnérabilités des serveurs MCP —, c’est ici qu’il faut vous rendre.
Pour les équipes d’entreprise : Evo by Snyk met en œuvre les innovations de notre Labs sous la forme de fonctionnalités agentiques prêtes pour l’entreprise, qui s’intègrent directement à la Snyk AI Security Platform. Evo offre la visibilité, l’application des politiques et l’orchestration nécessaires pour gouverner les systèmes d’IA dans tous les environnements. La prise en charge des compétences dans Evo sera bientôt disponible.
Pour en savoir plus sur notre méthodologie de recherche et nos conclusions, avec des exemples documentés de compétences malveillantes découvertes dans la nature, consultez notre rapport technique : Exploring the Emerging Threats of the Agent Skill Ecosystem.
En résumé
L’écosystème des compétences pour agents se développe rapidement : il compte déjà 4 257 compétences, avec une moyenne de 147 nouvelles publications par jour. Cette croissance est enthousiasmante et promet d’offrir aux développeurs des gains de productivité considérables. Mais la surface d’attaque s’étend tout aussi rapidement.
Chez Snyk, nous sommes convaincus que la sécurité doit être au cœur de chaque écosystème logiciel. Les compétences pour agents ne font pas exception. Le partenariat avec Vercel nous rapproche d’un standard où la sécurité est « intégrée par défaut » à l’ère agentique, plutôt que reléguée au second plan.
Nous n’en sommes qu’aux débuts. Les menaces sont bien réelles, les enjeux sont considérables et les technologies permettant de s’en défendre évoluent encore. Mais s’il y a une chose que j’ai apprise après vingt ans de travail dans la sécurité, c’est qu’intégrer la sécurité aux fondations le plus tôt possible est bénéfique pour tout le monde.
Alors, analysez vos compétences. Vérifiez la configuration de vos agents. Et si vous repérez quelque chose de suspect, faites-le-nous savoir. Nous sommes tous concernés.
GUIDE
Unifier le contrôle de l’IA agentique avec Evo by Snyk
Evo by Snyk offre aux responsables de la sécurité et de l’ingénierie une orchestration unifiée en langage naturel pour la sécurité de l’IA. Découvrez comment Evo coordonne des agents spécialisés pour assurer une protection de bout en bout tout au long du cycle de vie de votre IA.