Les utilisateurs de Snyk n’ont pas à s’inquiéter des retards du NVD

Hadas Bloom

13 mars 2024
0 minutes de lectureNote de la rédaction : 19 septembre 2024
Mise à jour : les retards du NVD restent importants.
355 CVE publiées dans la base de données Snyk Security en 2024 n’ont pas encore été analysées par le NVD.
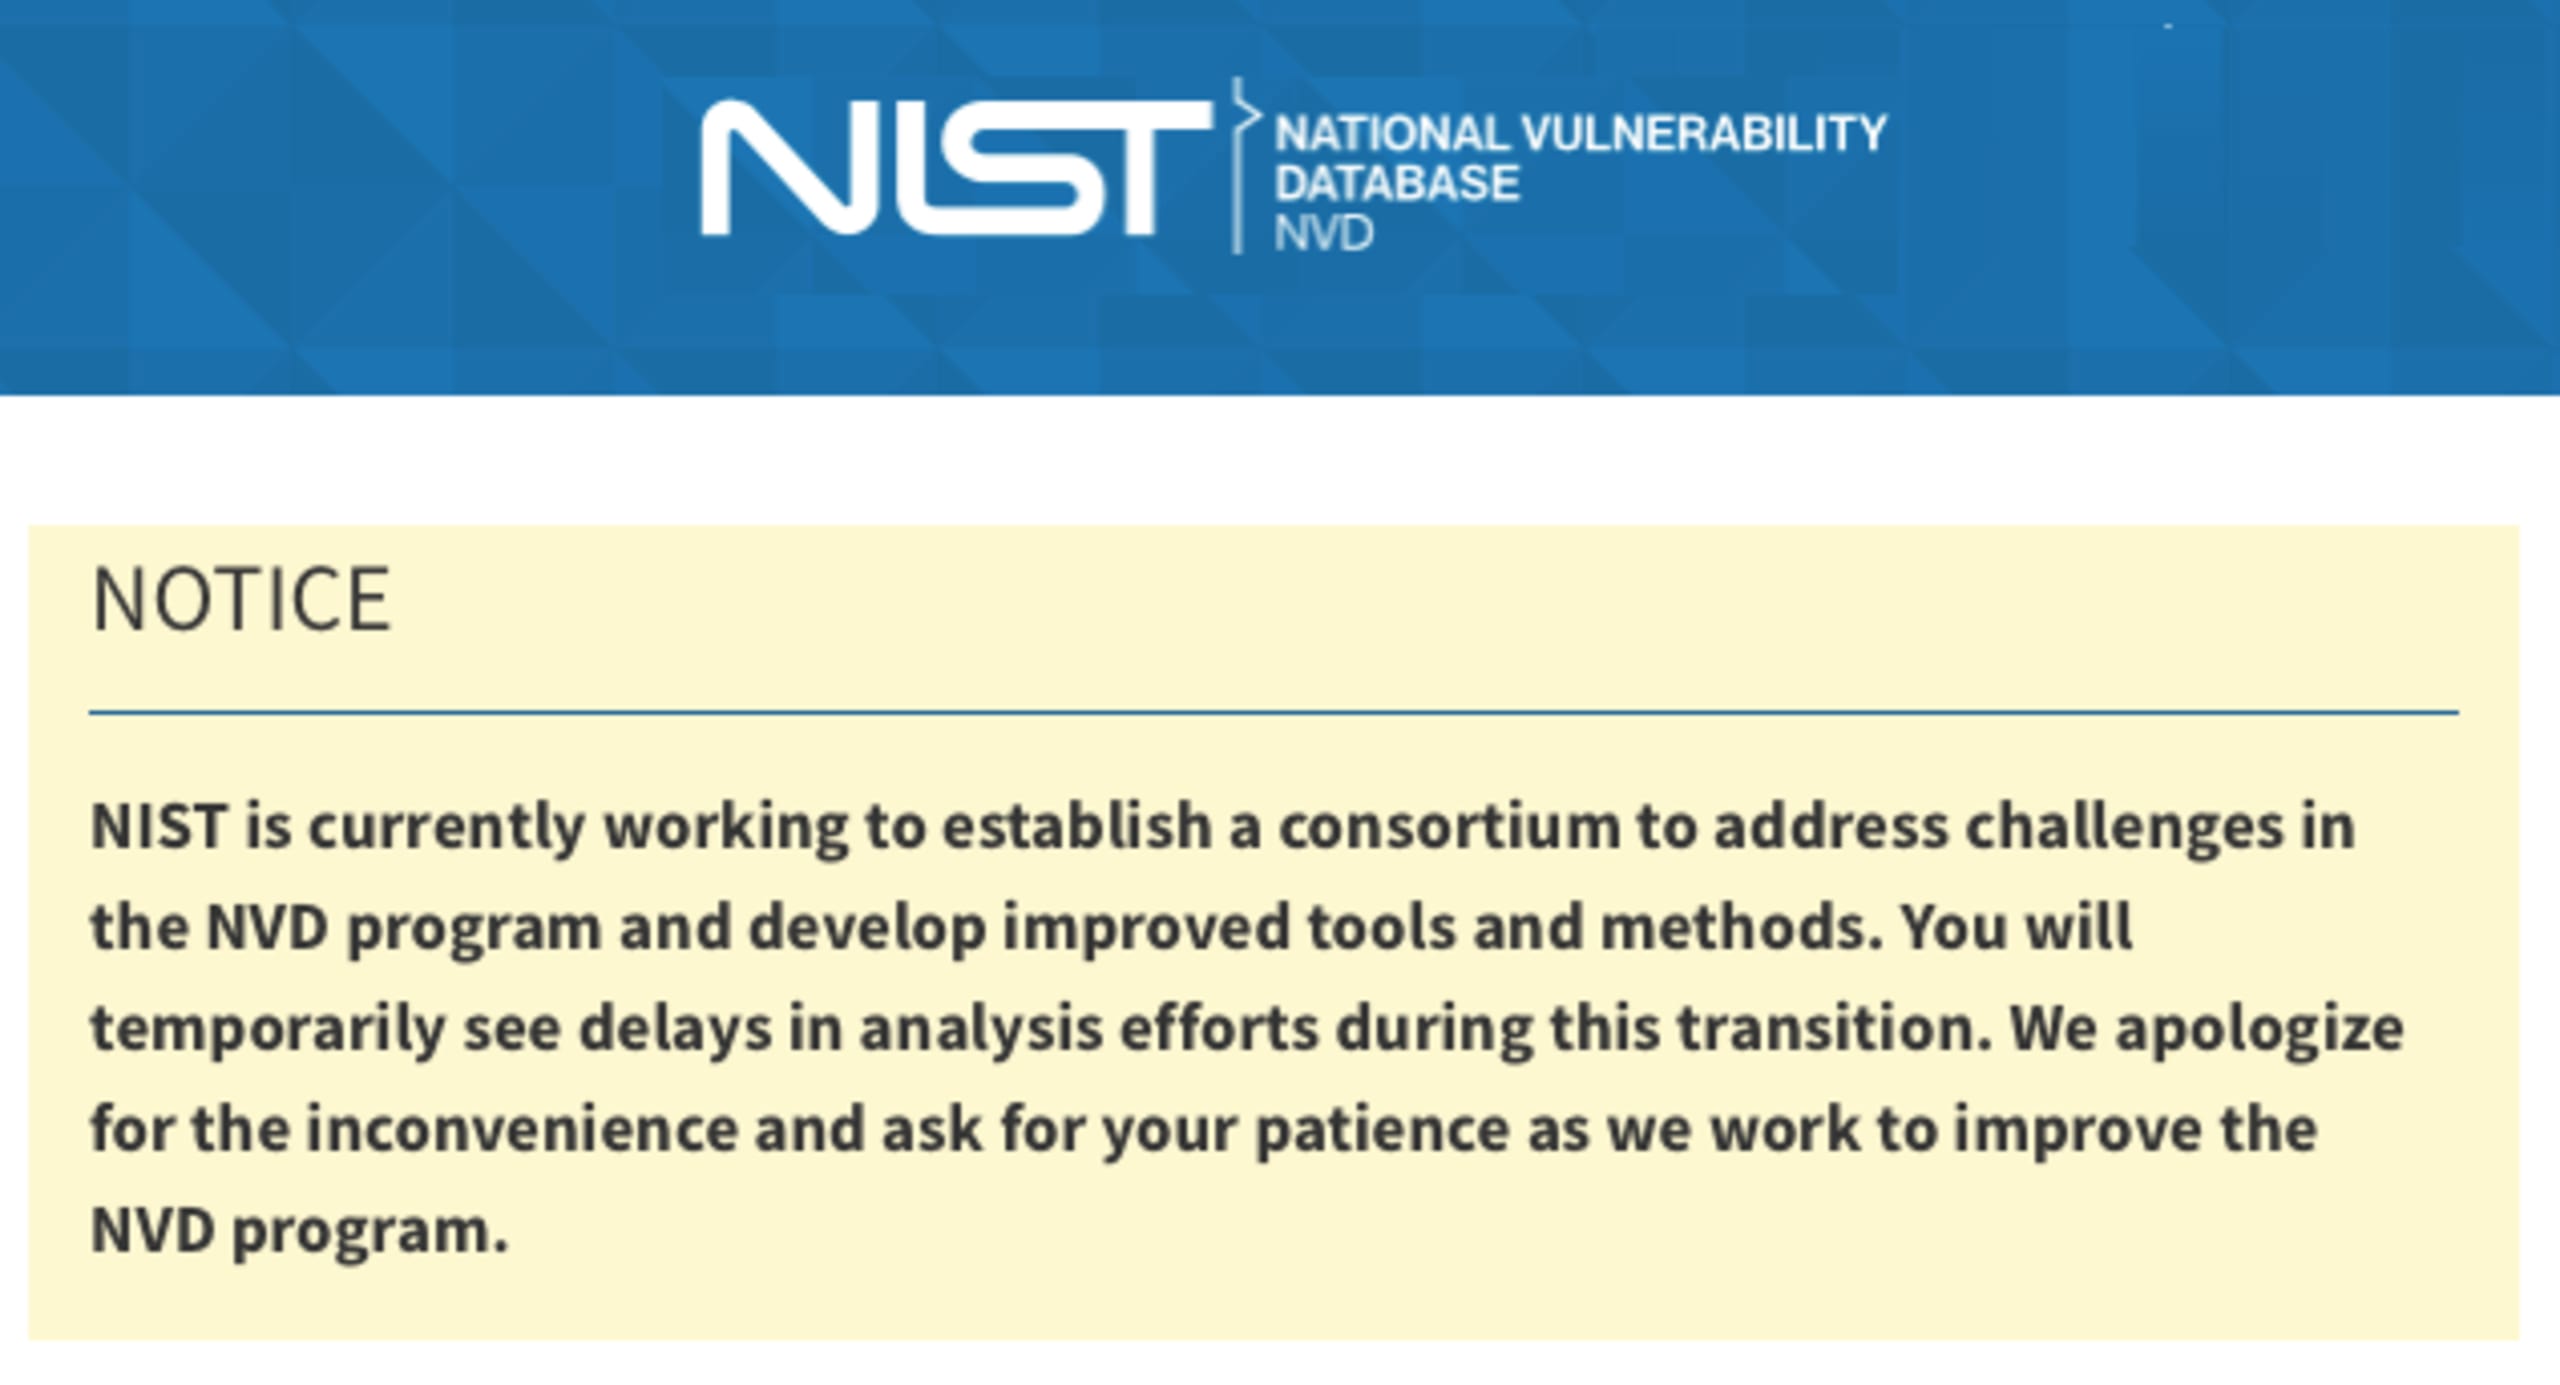
Vous avez peut-être vu les récentes discussions et l’avis officiel du NVD (National Vulnerability Database) au sujet des retards dans son processus d’analyse. Ce message a été publié le 13 février :
Nous tenons à vous assurer que ces retards ne compromettent ni l’intégrité ni l’efficacité des données de veille sur les menaces de Snyk, notamment celles de Snyk Vulnerability Database.
Qu’est-ce qui alimente la veille de sécurité de Snyk ?
Snyk Vulnerability Database (VulnDB) tire sa force d’une équipe dédiée d’analystes en sécurité, appuyée par des technologies de pointe. Cette équipe interdisciplinaire d’analystes, de chercheurs, de responsables produit et d’ingénieurs est à l’avant-garde de toutes les initiatives liées à la sécurité chez Snyk. De la recherche sur les vulnérabilités zero-day à l’agrégation de sources de vulnérabilités structurées et non structurées, son travail est essentiel pour préserver l’intégrité et l’exactitude de Snyk Vulnerability Database.
Comment fonctionnent l’analyse et le triage chez Snyk ?
Chaque jour, les analystes en sécurité de Snyk examinent minutieusement de nombreux événements liés aux vulnérabilités afin de publier de nouveaux avis contenant des informations précises et exploitables.
Le processus de collecte comprend plusieurs types de sources :
Des bases de données structurées issues des communautés et des écosystèmes, comme RubySec Advisory DB.
Des bases de données et avis officiels, comme le NVD.
La découverte de vulnérabilités non publiées grâce à des algorithmes d’apprentissage automatique qui repèrent les vulnérabilités non répertoriées dans les forums publics ou les dépôts de code source.
Les divulgations de la communauté et du milieu universitaire, notamment grâce à la collaboration avec des chercheurs indépendants et des établissements universitaires.
La recherche propriétaire et l’analyse des tendances en matière de vulnérabilités pour détecter les vulnérabilités zero-day et identifier les exploits, comme dans la récente recherche Leaky Vessels (vulnérabilités permettant de s’échapper des conteneurs Docker et runc).
L’expertise humaine, renforcée par l’IA, guide le processus décisionnel : elle permet de vérifier qu’une menace potentielle correspond bien à une vulnérabilité réelle et d’y ajouter tous les détails exploitables. C’est grâce à nos recherches approfondies que les organisations font confiance à Snyk.
Les avis de Snyk Open Source ne dépendent pas du NVD
Tous les avis de Snyk sur les vulnérabilités open source font l’objet d’une évaluation rigoureuse par les analystes en sécurité de Snyk, indépendamment de l’analyse du NVD — et souvent avant celle-ci. Lorsque les données du NVD sont disponibles, elles sont présentées avec l’analyse de Snyk. Toutefois, la diffusion et la qualité de nos données sur les vulnérabilités ne sont pas directement affectées par des incidents externes, comme les retards d’analyse du NVD.
Plus précisément, chaque avis sur les logiciels open source ajouté à Snyk Vulnerability Database est accompagné de coordonnées de package exactes, de plages de versions vulnérables, de vecteurs CVSS et d’analyses détaillées, quelles que soient les informations fournies par les autres sources. De plus, alors que le NVD n’analyse que les vulnérabilités dotées d’un identifiant CVE, l’équipe de sécurité de Snyk analyse les vulnérabilités, qu’elles aient ou non reçu un identifiant CVE.
Avis de Snyk Container
Pour les avis sur les conteneurs, Snyk utilise un processus semi-automatisé qui prend en compte plusieurs sources d’évaluation. Les informations des avis sur les conteneurs reposent principalement sur les données et les évaluations fournies par les distributions Linux elles-mêmes, car elles connaissent le mieux les problèmes propres à leur environnement. Par conséquent, les coordonnées de package et les plages de versions vulnérables de ces avis ne sont pas non plus affectées par les retards du NVD.
Les niveaux de gravité et les scores CVSS sont attribués à partir des meilleures évaluations disponibles, en tenant compte de celles des distributions Linux et du NVD. Pour en savoir plus sur la méthode, consultez notre documentation. Les avis pour lesquels la distribution Linux ne fournit pas sa propre évaluation CVSS ni son niveau de gravité (« Relative Importance »), et s’appuie plutôt sur l’évaluation du NVD ou la relaie, subiront des retards d’évaluation CVSS en raison de cet incident.
Allez au-delà du NVD avec Snyk
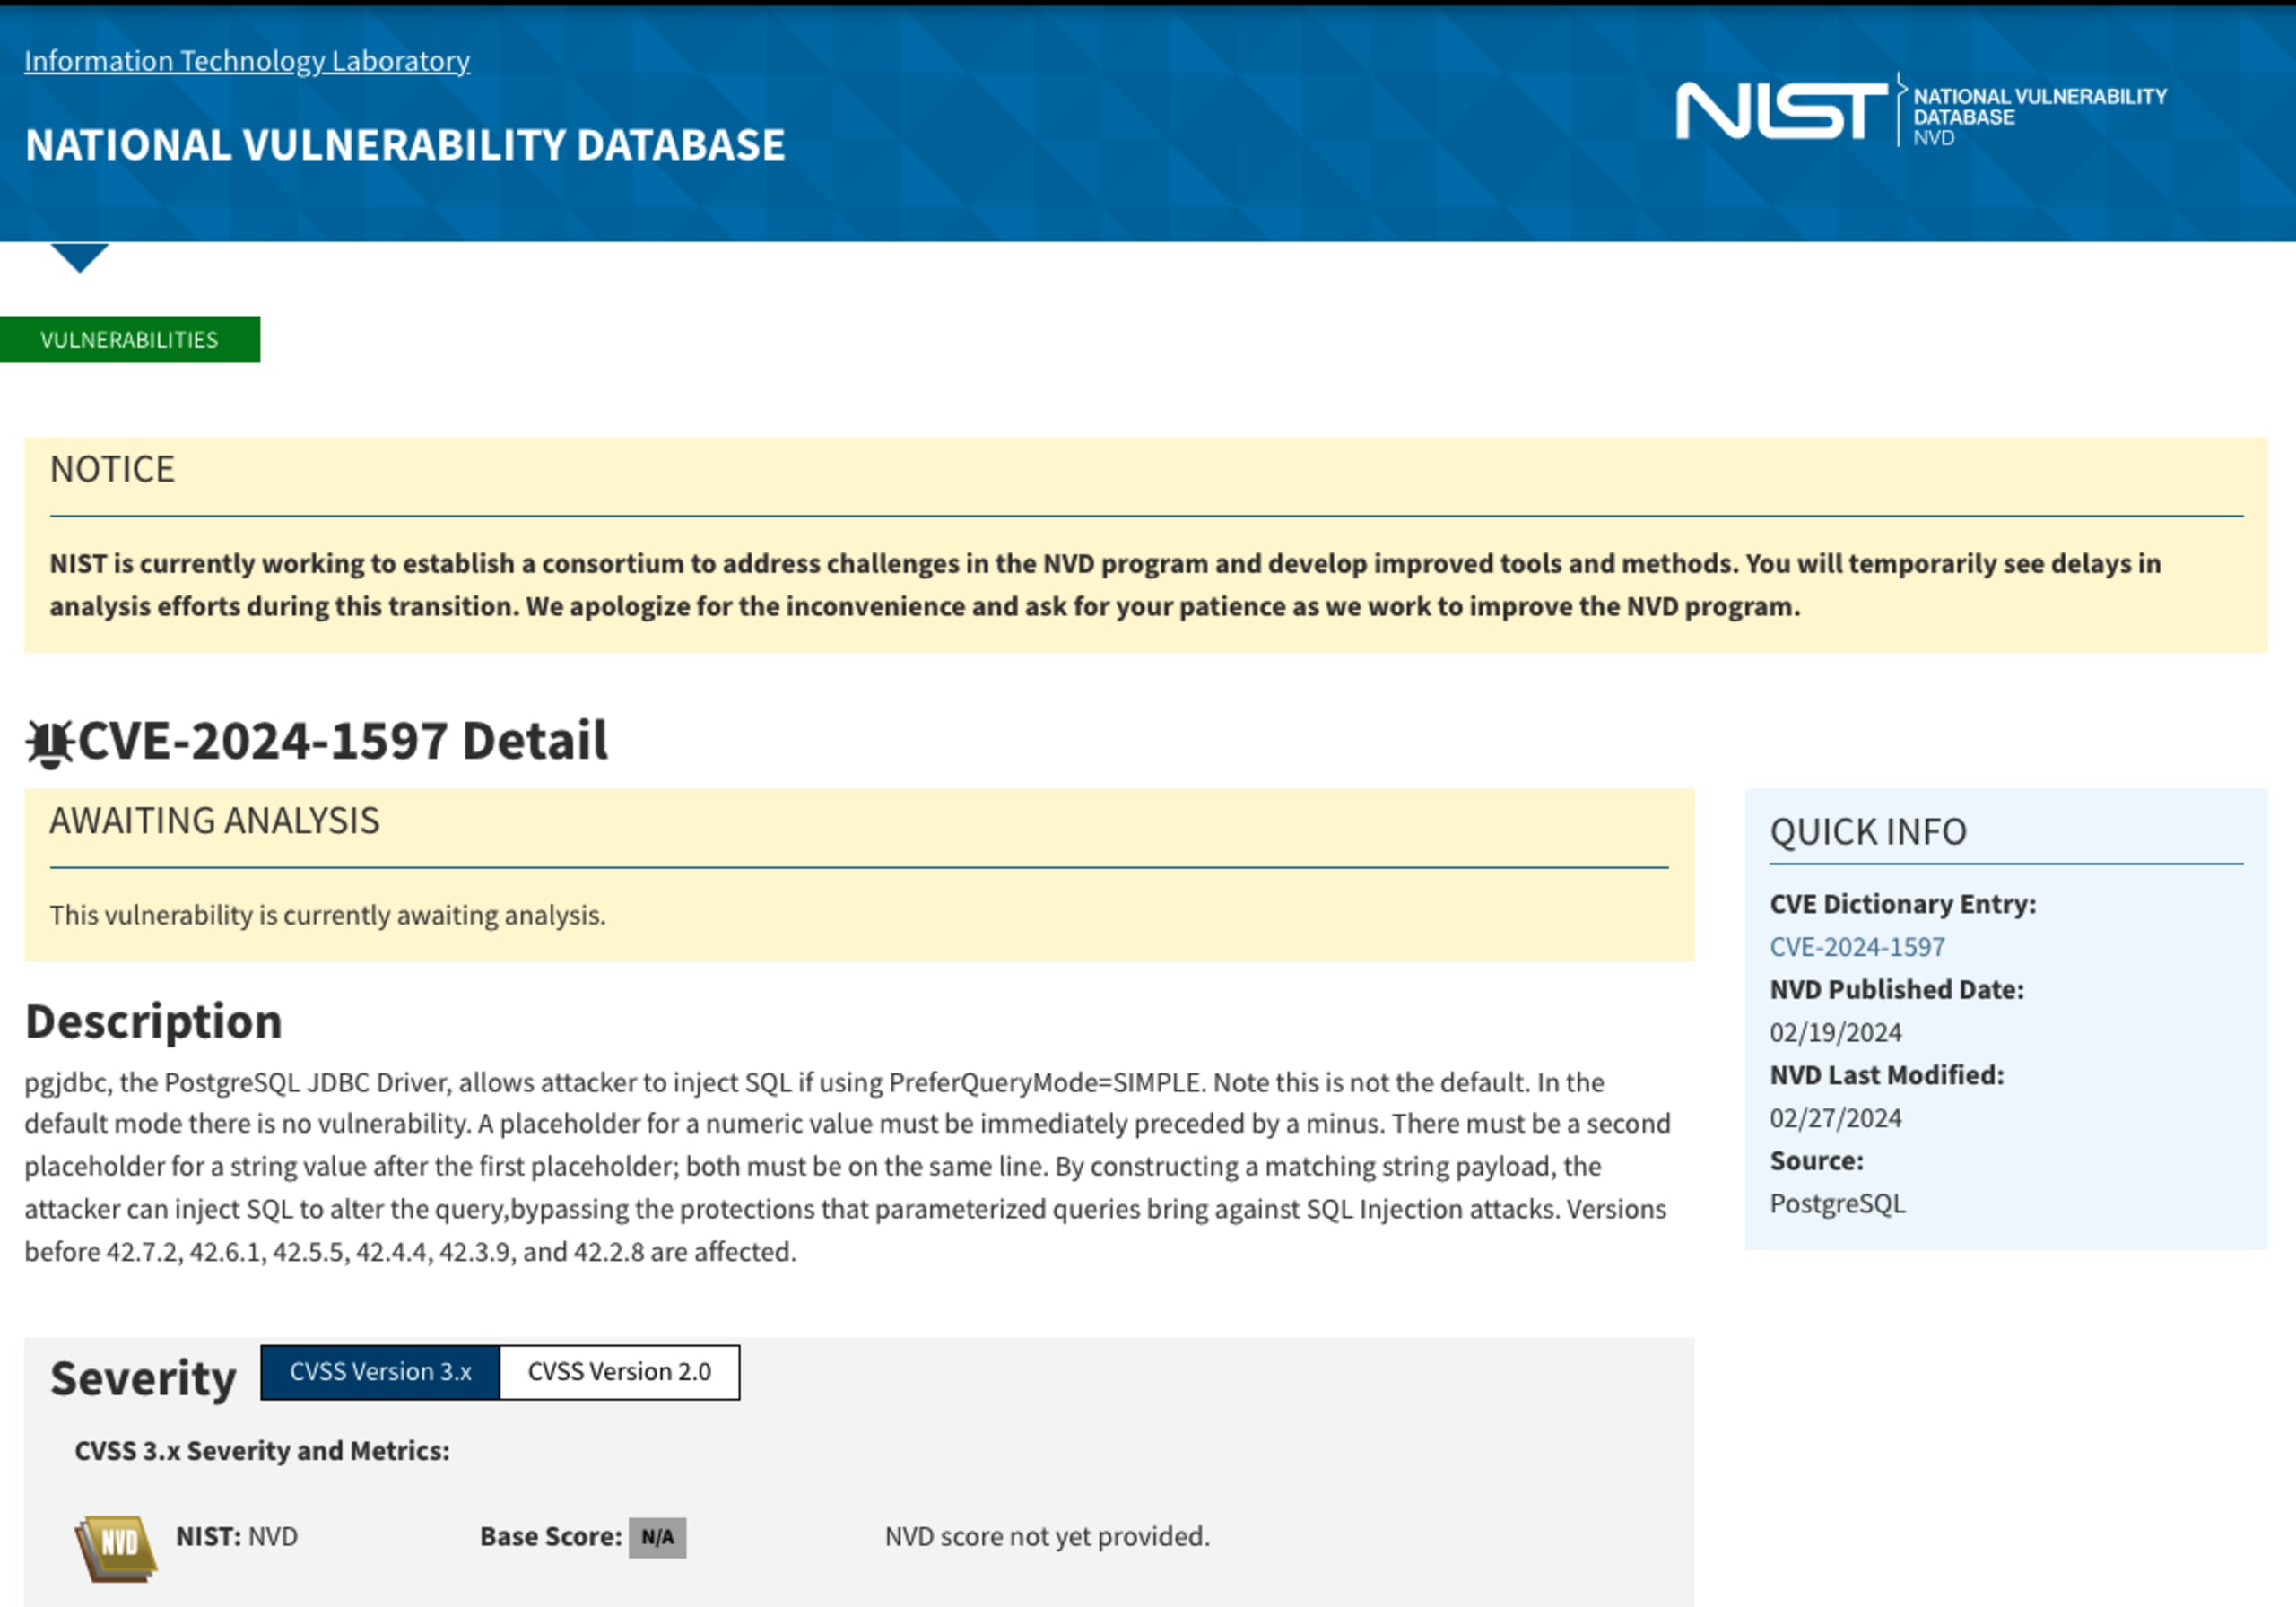
Les données de Snyk sur les vulnérabilités vont bien au-delà de celles du NVD et, pour les vulnérabilités open source, sont souvent disponibles avant celles du NVD. Les utilisateurs de Snyk n’ont donc pas à s’inquiéter des retards du NVD. Au 12 mars 2024, plus de 500 CVE uniques publiées dans Snyk Vulnerability Database en 2023 et 2024 n’avaient pas encore été analysées par le NVD. Certaines présentent un niveau de gravité élevé ou critique selon les analystes en sécurité de Snyk. C’est le cas, par exemple, de CVE-2024-22243 (redirection ouverte de gravité élevée dans Spring) et de CVE-2024-1597 (injection SQL de gravité critique dans PostgreSQL), toutes deux publiées et analysées dans Snyk Vulnerability Database trois semaines auparavant.
Exemple d’un avis de gravité critique en attente d’analyse :
La mission de Snyk est de rendre le monde plus sûr — y compris le monde open source — et d’aider les développeurs et les équipes AppSec à prendre activement part à la sécurisation de leurs bases de code. Notre objectif : fournir des données de veille sur les menaces aussi rapides, complètes, exploitables et précises que possible, pour alimenter toute la plateforme Snyk, sans dépendre uniquement de sources externes. Réservez une démonstration avec un expert dès aujourd’hui pour en savoir plus sur nos données de veille sur les menaces.