Corrigez les problèmes SCA à grande échelle depuis votre terminal avec Snyk Remediation Agent dans la CLI


29 mai 2026
0 minutes de lectureLa détection a pris de l’avance sur la correction
Snyk détecte désormais six vulnérabilités pour chaque vulnérabilité corrigée. Le NIST a signalé une hausse de 33 % des soumissions de CVE au premier trimestre 2026. Selon Gartner, le délai moyen pour corriger une vulnérabilité élevée ou critique est de 55 jours (Gartner, « How to Respond to the 2026-2027 Threat Landscape », 28 mai 2026).
Les tâches de sécurité en attente doivent être traitées plus rapidement, car elles s’accumulent sous l’effet simultané de trois facteurs :
Les modèles de pointe peuvent combiner des vulnérabilités de faible gravité, auparavant négligeables, pour créer des exploits zero-day inédits et opérationnels. Les problèmes que votre équipe pouvait considérer sans risque comme acceptables il y a six mois ne peuvent plus être ignorés en toute sécurité.
Les assistants de programmation basés sur l’IA produisent davantage de code, plus rapidement : 65 à 70 % du code en production est désormais généré par l’IA, et près de la moitié contient des vulnérabilités exploitables. Les nouveaux problèmes apparaissent à un rythme effréné, et les équipes de sécurité ne peuvent plus les trier manuellement.
La détection par l’IA révèle un volume de problèmes uniques que les équipes de sécurité et de développement ne sont pas équipées pour corriger efficacement.
Les risques augmentent simultanément du côté des attaques, de la chaîne d’approvisionnement et de la détection : la détection n’est donc pas le goulot d’étranglement. Les équipes de sécurité n’ont pas besoin d’un outil supplémentaire pour repérer les risques, mais d’outils capables d’agir sur les problèmes identifiés et de résorber les retards.
La solution de facilité semble évidente : transmettre les résultats d’analyse directement à un assistant de programmation et lui demander de « corriger les vulnérabilités ». Mais c’est un piège. Les modèles d’IA peuvent repérer le problème, mais ils ne savent pas quelle version adopter, si la mise à niveau risque de casser la compilation, si le chemin de code vulnérable est réellement accessible ni si le package vers lequel vous effectuez la mise à niveau est toujours maintenu. Résultat : des corrections qui compilent sans nécessairement résoudre la CVE, des mises à niveau qui font échouer les tests ou des PR qui introduisent plus de problèmes qu’elles n’en résolvent. Les workflows « autonomes », censés faire gagner du temps, en font désormais perdre encore davantage aux développeurs, qui doivent surveiller chaque action de l’IA.
C’est précisément cette lacune que Remediation Agent de Snyk vise à combler. En associant les capacités de raisonnement des modèles de pointe à Snyk Security Intelligence, les développeurs peuvent corriger davantage de problèmes avec plus de confiance, pour un plus grand nombre de types d’analyses et en utilisant moins de jetons. Les tests de référence montrent une amélioration d’environ 14 % du taux de correction des problèmes SAST et d’environ 94 % pour les problèmes SCA lorsque l’expertise de Snyk est intégrée au contexte d’un modèle de pointe.
Aujourd’hui, nous lançons une nouvelle expérience expérimentale en CLI de Snyk Remediation Agent, destinée à nos partenaires de conception. C’est la première étape vers le lancement d’une correction à grande échelle, entièrement autonome et guidée par l’intelligence.
Corriger avec Snyk
Snyk a été un pionnier de la sécurité pensée pour les développeurs. Snyk Remediation Agent constitue la prochaine étape de cette aventure.
Nous avons commencé avec Fix PRs. Ces suggestions déterministes, fondées sur des règles, aident les développeurs à corriger les problèmes de la chaîne d’approvisionnement en abandonnant les versions vulnérables. Des millions de corrections sont ainsi déployées chaque année, et cette approche reste d’actualité. Mais à l’ère de l’IA et du développement agentique, elle ne suffit plus.
Puis Snyk Agent Fix a apporté des corrections SAST validées par l’IA dans l’IDE et les PR. Nous avons récemment mis à niveau l’architecture de Snyk Agent Fix pour améliorer le taux de correction. À lui seul, Claude Sonnet 4.6 obtient un score d’environ 72 % pour sa capacité à fournir des corrections SAST à la fois sécurisées et fonctionnelles. Le même modèle, enrichi du contexte de Snyk par Agent Fix, fournit aux développeurs environ 82 % de corrections « prêtes à être fusionnées ».
Lancée plus tôt ce mois-ci auprès de partenaires de conception, la commande /snyk-fix a marqué une nouvelle étape : une boucle de correction guidée par l’intelligence que vous pouvez lancer depuis n’importe quel environnement de développement agentique, comme Cursor, Claude Code ou Windsurf. Snyk analyse le code et transmet le contexte pertinent à votre LLM, qui s’appuie sur ces données propriétaires pour produire une correction ciblée. Un développeur l’examine et la fusionne. Cette approche avec intervention humaine permet des corrections fluides et synchrones. Elle nous permet également de valider l’efficacité de nos recommandations avant de créer une solution nécessitant une plus grande confiance de la part des développeurs.
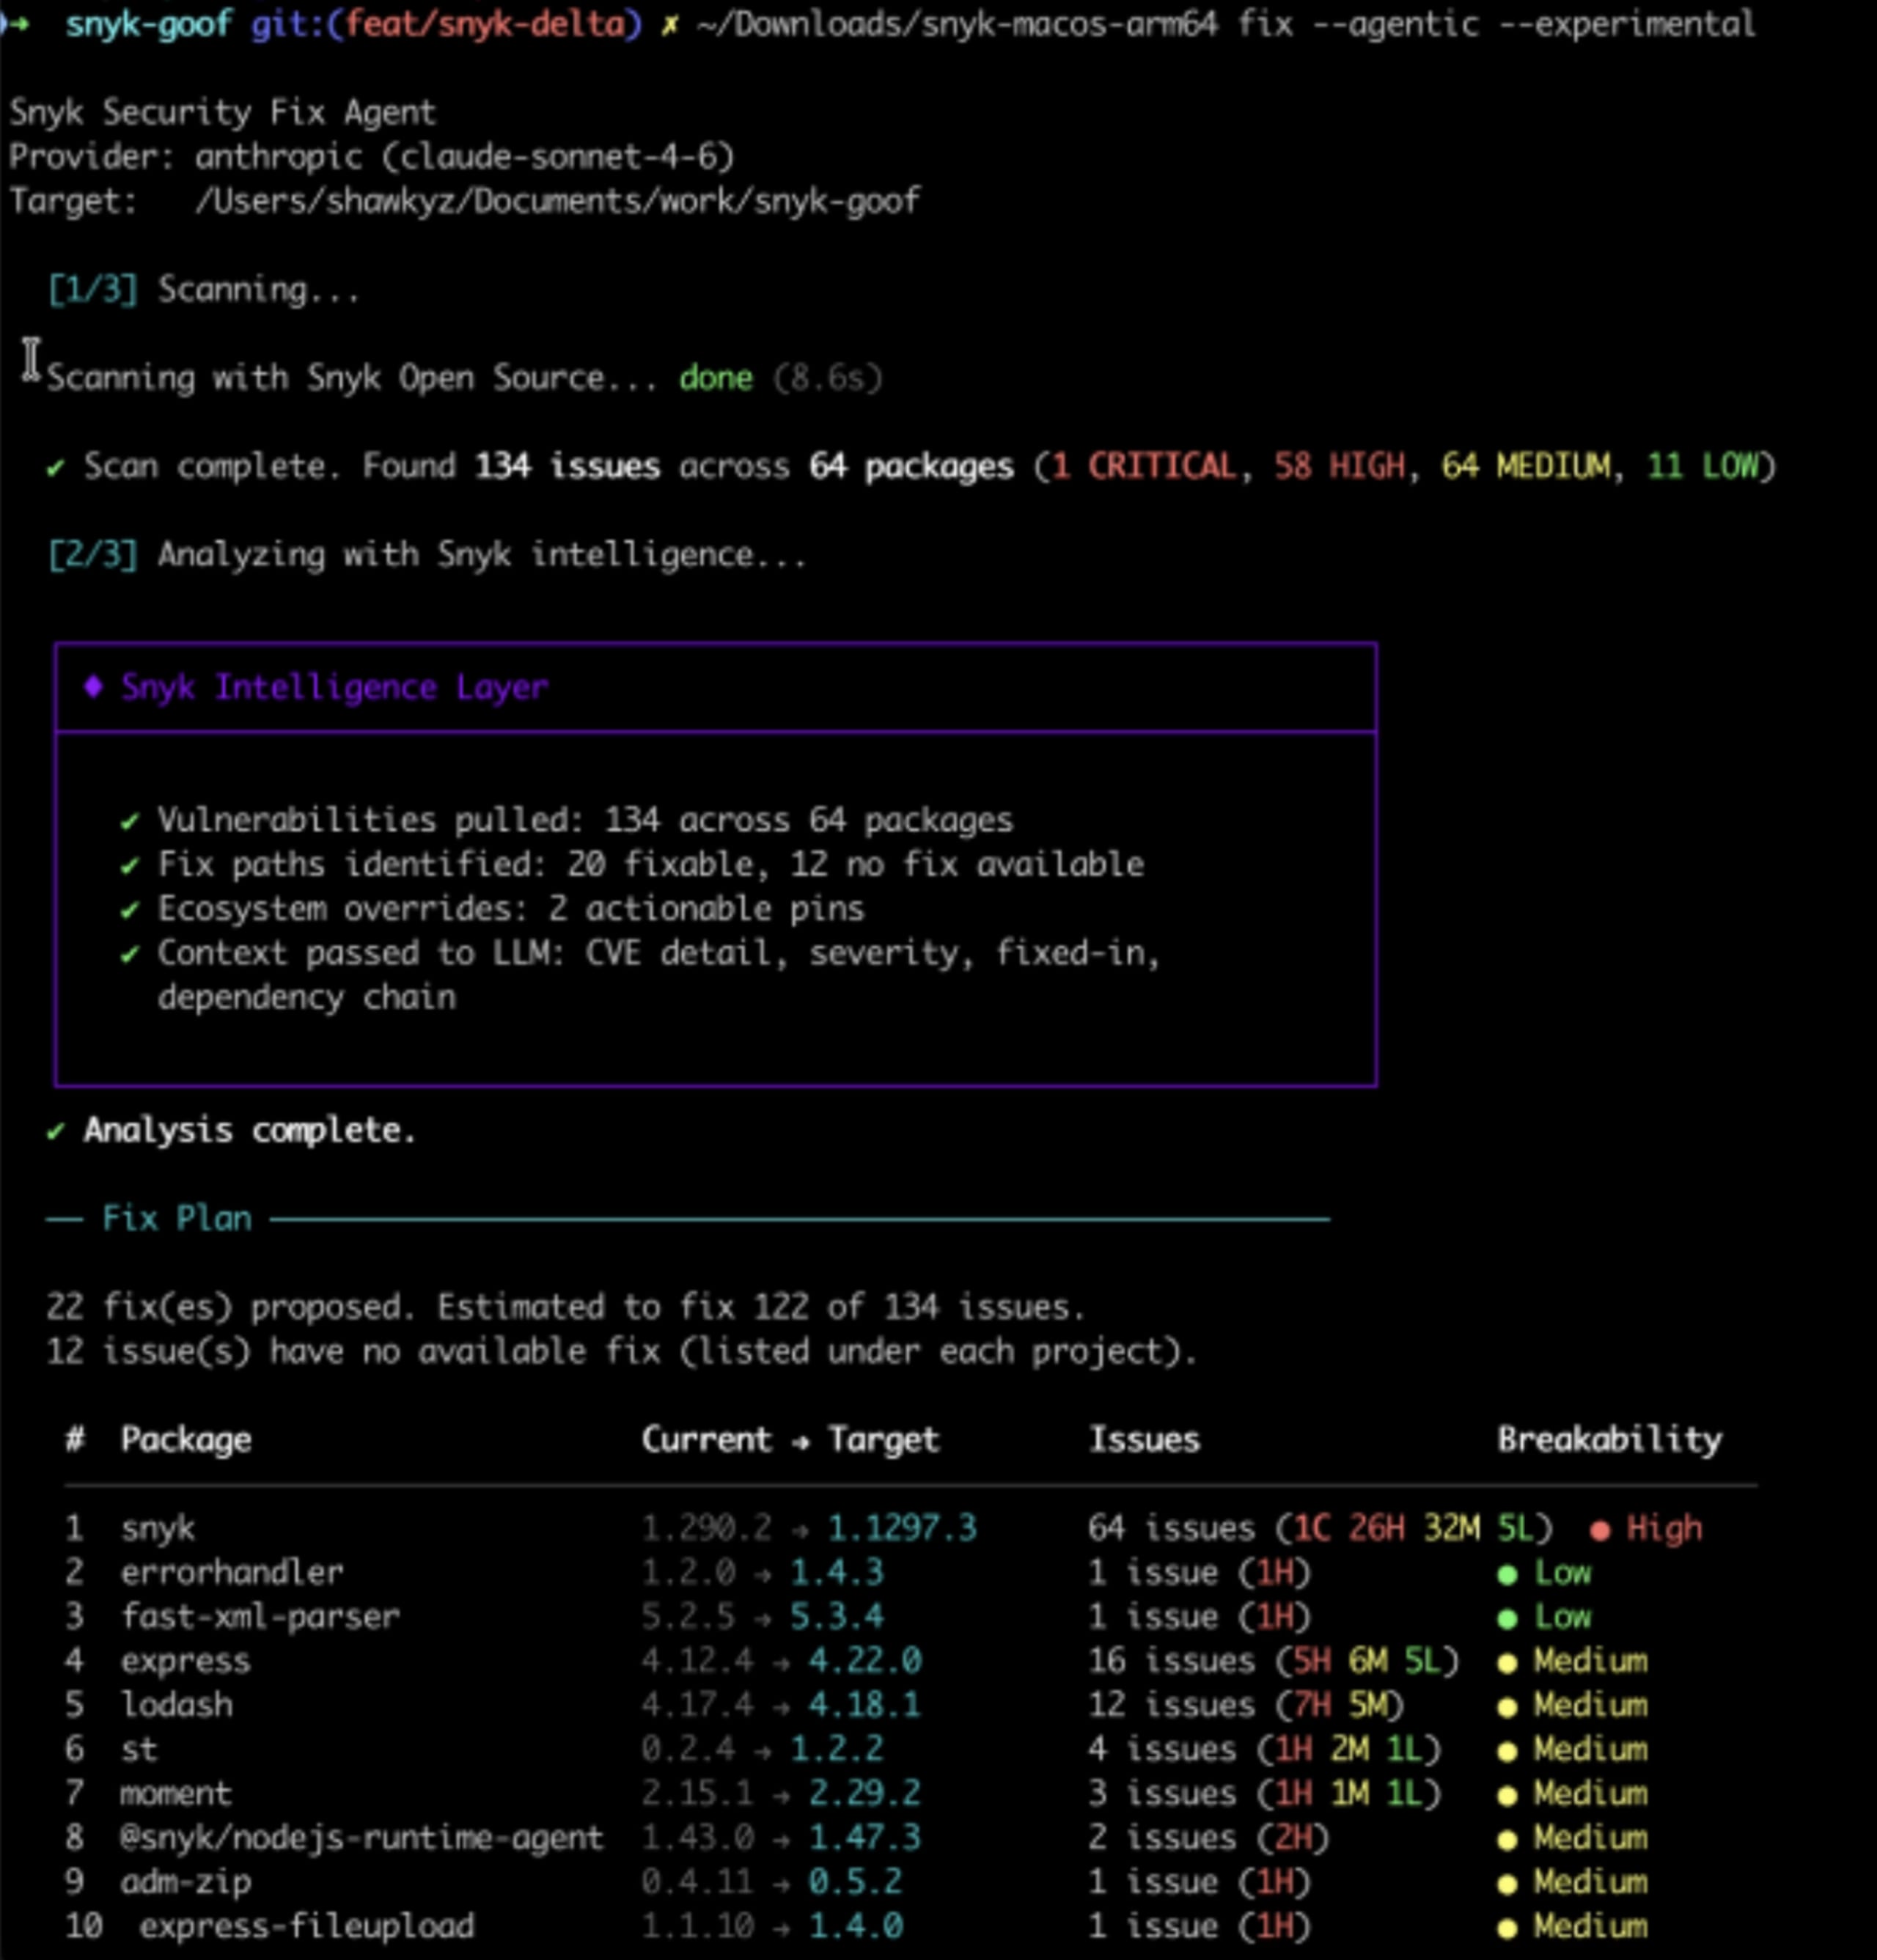
La version CLI d’aujourd’hui étend cette boucle de correction à votre terminal. Le nouveau Remediation Agent de Snyk peut être exécuté localement, avec des modèles de pointe ou hébergés localement, pour corriger des problèmes en masse. Votre agent s’appuie sur Snyk Security Intelligence et ses recommandations pour corriger davantage de problèmes, avec plus de fiabilité et d’efficacité.

Et ensuite :
Un Remediation Agent asynchrone qui s’exécute sans sollicitation d’un développeur, selon un filtre de backlog, et génère des PR entièrement validées et prêtes à être fusionnées.
Une expérience AppSec permettant aux équipes de sécurité de lancer des campagnes de correction sans ajouter de tickets à la charge des développeurs
Comment les clients de Snyk passent à la vitesse supérieure :
Nos clients les plus performants ont adopté une approche progressive pour résorber les retards. Ils commencent par un tri manuel, passent à une assistance par l’IA avec intervention humaine, puis adoptent l’automatisation asynchrone complète. Cette version CLI se situe délibérément à mi-chemin. Vous gardez le contrôle et approuvez chaque modification. À mesure que vos équipes de développement gagnent en confiance et utilisent Snyk et les LLM pour corriger les problèmes, nous évoluerons et nous adapterons avec vous.
C’est pourquoi nous pensons que cette étape est importante pour nos clients comme pour nous : nous mettons cette phase à profit pour perfectionner la couche d’intelligence avant de demander à quiconque de confier une fusion à un agent autonome.
Ce que propose la CLI aujourd’hui
Lorsque vous exécutez la CLI expérimentale sur un dépôt, voici ce qui se passe en coulisses :
Snyk analyse le projet et génère une série de résultats.
La couche d’intelligence est activée. Située entre les résultats bruts de l’analyse et le LLM, c’est elle qui apporte la majeure partie des données de sécurité de Snyk. Pour chaque résultat, elle fournit :
La cible exacte fixedIn — elle indique quelle dépendance mettre à niveau, vers quelle version et dans l’ensemble du fichier manifeste
L’analyse des risques de rupture — la probabilité que la mise à niveau rompe votre build, et comment y remédier
L’accessibilité — si le chemin de code vulnérable est réellement appelé
L’état du package — si la version cible est maintenue, adoptée et fiable, ou s’il vaut mieux changer de package
Le contexte d’analyse préalable fourni par security.snyk.io
Les différences du journal des modifications pour la plage de mise à niveau
… structurées pour le raisonnement des LLM, et non sous forme de dumps JSON bruts
Votre LLM se charge du travail. L’agent exécute une boucle itérative — proposer une correction, analyser à nouveau, affiner — et vous examinez chaque modification. L’expérience actuelle est indépendante du LLM : vous pouvez donc utiliser le modèle de votre choix, même si les performances varient selon le modèle.
Snyk vérifie. Une correction n’est considérée comme telle que lorsqu’une nouvelle analyse confirme que la vulnérabilité est résolue.
Ce que montrent les tests de référence
Nous avons réalisé un test de référence contrôlé sur des dépôts open source publics et constaté qu’ajouter les outils et la couche d’intelligence de Snyk à claude-haiku-4-5 :
a presque doublé le taux de correction (d’environ 23 % à 45 % en moyenne, tous écosystèmes confondus)
a amélioré le taux de correction des problèmes de gravité critique, élevée et moyenne, qui est passé d’environ 44 % à 91 %
a réduit d’environ 61 % le coût en jetons par correction
Grâce à l’intelligence de Snyk, l’agent n’a pas besoin de découvrir les vulnérabilités ni de déterminer comment les corriger. Il reçoit également des indications sur les mises à niveau susceptibles d’entraîner des changements incompatibles.
Un compte rendu plus détaillé, avec la méthodologie, des graphiques pour chaque écosystème, les modèles les plus récents et les données sous-jacentes, sera publié prochainement.
Ce que signifie vraiment « expérimental »
Nous tenons à être transparents sur l’état actuel de Snyk Remediation Agent.
La solution fonctionne. Nous l’avons testée sur des dépôts internes de Snyk et auprès de nos premiers partenaires de conception. Les résultats sont suffisamment bons pour que nous soyons prêts à vous la proposer. Mais elle n’en est qu’à ses débuts. L’interface va évoluer et nous continuons d’enrichir notre couche d’intelligence. La version d’aujourd’hui couvre le SCA ; le SAST, Container et IaC sont en cours de développement. Certains écosystèmes sont mieux pris en charge que d’autres, et la version asynchrone qui génère des PR n’est pas encore disponible.
Nous parlons de version expérimentale parce que nous préférons vous le dire plutôt que de vous laisser le découvrir par vous-même. Cette phase prend la forme d’un programme de partenariat de conception, car nous souhaitons surtout améliorer des aspects comme l’expérience utilisateur, la priorisation des signaux, la couverture des écosystèmes et le choix des paramètres LLM par défaut en nous appuyant sur de vraies équipes qui l’utilisent sur de vrais dépôts. Nous nous engageons à itérer rapidement et à nous adapter à l’évolution du secteur et de ses exigences.
Participez
Si vous souhaitez réduire votre backlog et êtes prêt à échanger régulièrement sur ce qui fonctionne ou non, contactez votre équipe de compte Snyk pour rejoindre le programme de partenariat de conception de Remediation Agent. Aucune fonctionnalité payante n’est requise : il vous suffit d’essayer la CLI sur votre propre code, de nous faire part de vos commentaires en toute franchise et de contribuer à définir la suite.
L’ensemble du parcours de correction, des corrections guidées par l’intelligence d’aujourd’hui aux PR entièrement autonomes et prêtes à être fusionnées de demain, sera conçu avec nos partenaires de conception. Nous serions ravis de vous compter parmi nous.
Commencez à sécuriser le code généré par l’IA
Créez gratuitement votre compte Snyk pour commencer à sécuriser le code généré par l’IA en quelques minutes. Vous pouvez aussi réserver une démonstration avec un expert pour découvrir comment Snyk répond à vos besoins en sécurité des développeurs.