Snyk Log Sniffer : des insights sur les journaux d’audit grâce à l’IA, pour les responsables de la sécurité



26 novembre 2025
0 minutes de lectureSnyk aide les organisations à développer rapidement tout en restant sécurisées. À mesure que les équipes de sécurité et d’ingénierie étendent l’utilisation de Snyk dans toute l’entreprise, il devient essentiel de comprendre ce qui se passe au sein de vos groupes et de vos organisations : intégrations d’API, habitudes d’accès des utilisateurs, changements de politiques et événements de sécurité.
Cependant, les journaux d’audit bruts peuvent être difficiles à interpréter et générer une quantité écrasante d’informations. Les responsables de la sécurité ont besoin d’une visibilité instantanée sur les événements critiques, les tendances en matière de risques et l’activité des utilisateurs. Les responsables de l’ingénierie ont besoin d’informations claires sur l’utilisation des API, l’état des intégrations et les tendances opérationnelles pour éclairer leurs décisions. L’analyse traditionnelle des journaux prend du temps et nécessite souvent une expertise spécialisée pour en tirer des enseignements pertinents.
Découvrez Log Sniffer, une solution open source innovante qui transforme les journaux d’audit Snyk en informations exploitables et offre une vue claire de votre posture de sécurité grâce à l’IA. Conçu pour les responsables de la sécurité et de l’ingénierie, Log Sniffer associe la récupération des données en temps réel via l’API Snyk à l’analyse par IA de Google Gemini pour vous offrir :
Des synthèses destinées aux dirigeants, générées automatiquement, qui mettent en évidence les événements critiques, les risques et les recommandations exploitables
Des insights basés sur l’IA qui répondent à vos questions de sécurité en langage naturel
La surveillance en temps réel des événements d’audit dans toute votre organisation Snyk
Un filtrage intelligent qui fait ressortir les informations les plus importantes pour votre équipe
Ne vous laissez plus submerger par les journaux. Prenez des décisions éclairées avec Log Sniffer.
Pourquoi l’analyse des journaux d’audit est essentielle pour l’AppSec et l’ingénierie
Les journaux d’audit constituent un historique fiable des activités, qui facilite les enquêtes sur les incidents et l’analyse des causes profondes. Dans les plateformes de sécurité des applications, ils permettent aussi de vérifier la conformité aux politiques, notamment en matière de fréquence des analyses et d’application des contrôles de sécurité.
Cependant, rechercher la cause profonde dans les journaux d’audit d’une plateforme utilisée simultanément par de nombreux développeurs peut revenir à chercher une aiguille dans une botte de foin. Parcourir manuellement d’immenses fichiers JSON n’est pas une approche efficace.
C’est pourquoi nous avons créé LogSniffer : un moyen plus intelligent de faire le tri, de trouver rapidement les causes profondes et même de détecter les problèmes encore insoupçonnés avant qu’ils ne surviennent.
Principaux atouts de Log Sniffer
1. Des synthèses pour les dirigeants en temps réel, générées par l’IA
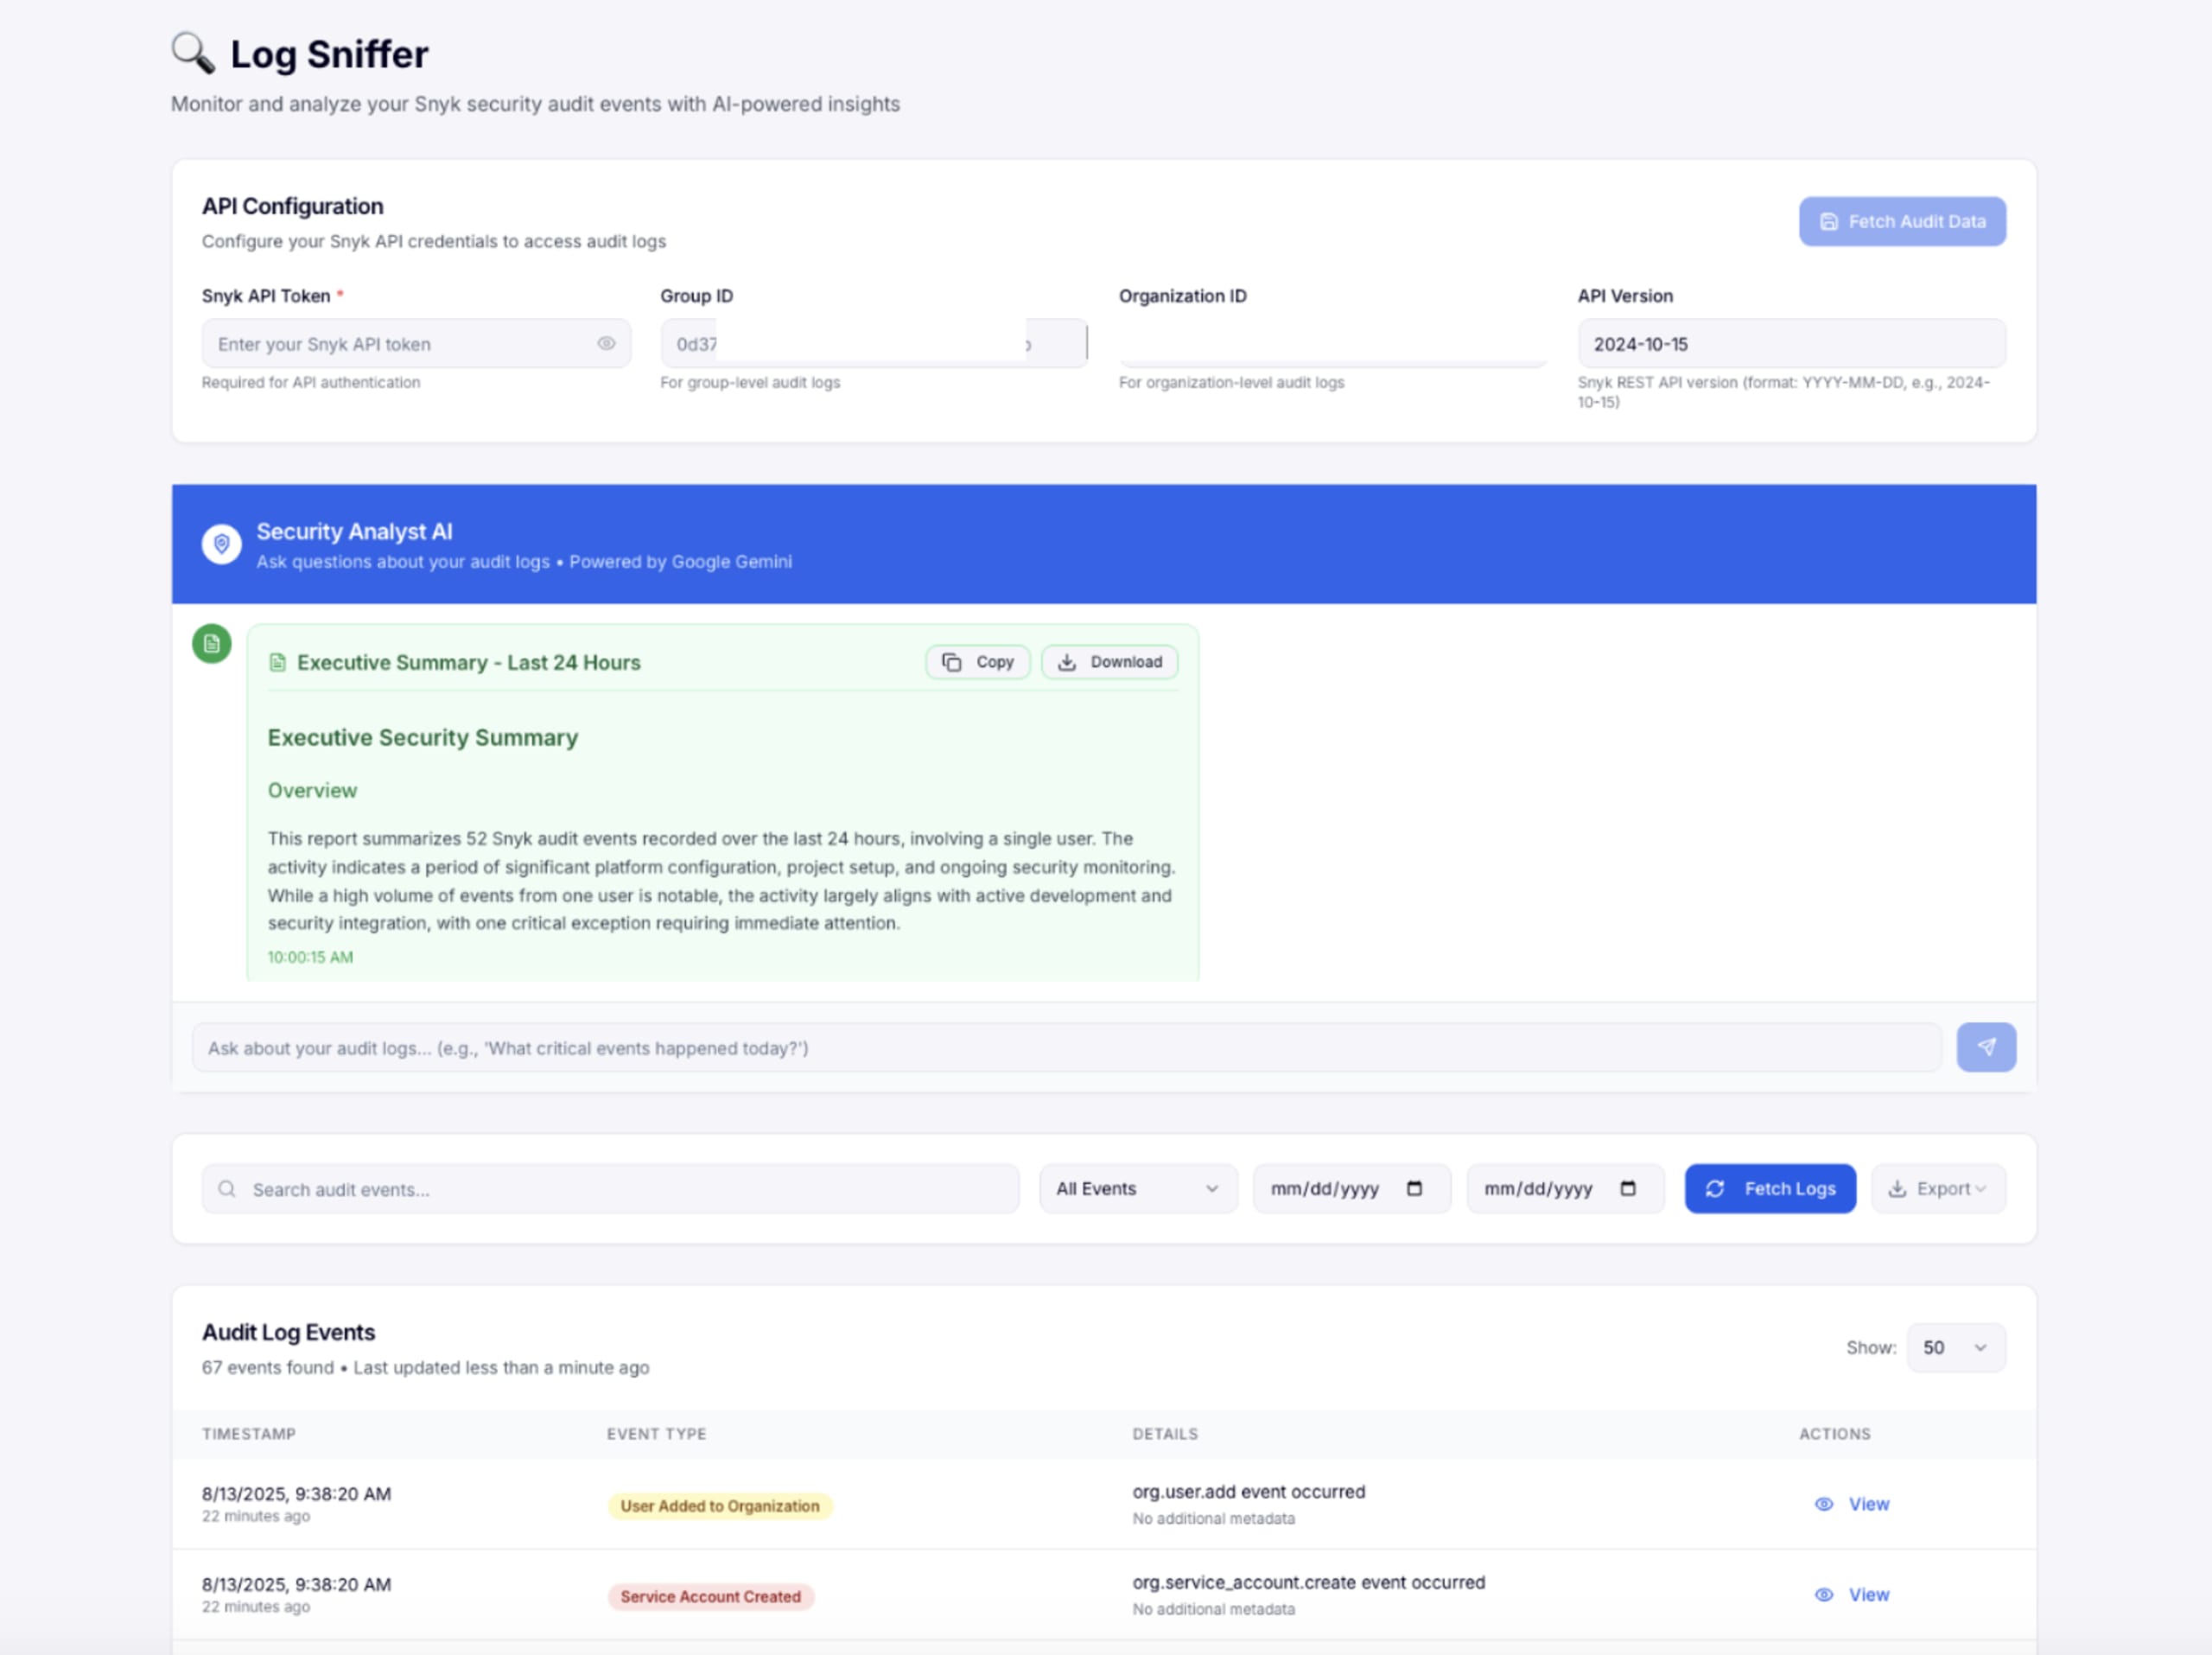
LogSniffer fournit en temps réel des synthèses pour les dirigeants, générées par l’IA, qui offrent aux responsables AppSec et ingénierie des informations exploitables instantanément. Ces synthèses complètes font automatiquement ressortir l’essentiel des données de sécurité.
Grâce à l’analyse en temps réel de jusqu’à 500 journaux d’audit des dernières 24 heures via l’API Snyk, chaque synthèse offre une vue d’ensemble complète : posture de sécurité, événements critiques nécessitant une intervention immédiate, analyse des risques mettant en évidence les vulnérabilités potentielles, habitudes d’activité des utilisateurs, recommandations de correction fondées sur les données et indicateurs clés pour suivre les progrès au fil du temps.
Grâce aux fonctions intégrées de téléchargement et de copie, les responsables peuvent facilement intégrer ces insights générés par l’IA à leurs rapports, présentations et communications avec les parties prenantes. Les données d’audit brutes deviennent ainsi des informations stratégiques en quelques secondes plutôt qu’en plusieurs heures.
2. Des insights de sécurité optimisés par le modèle d’IA Google Gemini
Les insights de sécurité optimisés par le modèle d’IA Google Gemini révolutionnent la façon dont les équipes interagissent avec les données de sécurité grâce à une analyse intelligente et conversationnelle. En intégrant le modèle d’IA Gemini avancé de Google, la plateforme permet de poser des questions en langage naturel et d’obtenir des insights sous forme de conversation, rendant les événements de sécurité complexes accessibles aux parties prenantes techniques comme non techniques.
Au lieu de parcourir manuellement les journaux d’audit bruts et les données d’événements, les équipes peuvent simplement poser des questions en langage courant et recevoir des réponses contextualisées qui mettent en évidence l’essentiel. L’IA analyse les tendances, établit des corrélations entre les événements, évalue la gravité des risques et fournit des informations exploitables pour aider les équipes à comprendre non seulement ce qui s’est passé, mais aussi pourquoi c’est important et quoi faire. En transformant les données de sécurité brutes en insights conversationnels et contextualisés, les équipes peuvent prendre des décisions plus rapidement et atténuer les risques plus efficacement dans toute l’organisation.
3. Une intégration transparente à l’API Snyk
Log Sniffer se connecte directement à la plateforme principale de Snyk grâce à son intégration native à l’API, vous donnant instantanément accès aux journaux d’audit de tout votre écosystème Snyk. Conçue pour prendre en charge l’évolution de l’architecture de l’API Snyk, l’application s’adapte aux différentes structures de données et versions de l’API. Elle garantit ainsi une interopérabilité fiable à mesure que votre environnement Snyk évolue.
La sécurité est intégrée dès la conception grâce à l’authentification par jeton et à une gestion sécurisée de la configuration. Vos identifiants restent protégés tandis que vous bénéficiez d’une visibilité sans précédent sur votre activité Snyk. Configurez simplement votre jeton d’API une fois : Log Sniffer se charge du reste — récupération, analyse syntaxique et analyse de vos données d’audit en temps réel — afin que vous puissiez vous concentrer sur l’essentiel : prendre des décisions de sécurité éclairées.
Innovation technique et opportunités pour les utilisateurs de Snyk
Log Sniffer ouvre de nouvelles perspectives pour les outils de sécurité en associant l’analyse par l’IA à la gestion traditionnelle des journaux d’audit. La solution comble ainsi le fossé entre les données de sécurité brutes et la prise de décisions éclairées. Propulsée par Gemini de Google, elle transforme les événements d’audit complexes en insights conversationnels que les parties prenantes techniques comme non techniques peuvent comprendre et exploiter immédiatement.
Reposant sur une pile technologique moderne pensée pour les développeurs (React, TypeScript, Express et PostgreSQL), Log Sniffer est conçu pour évoluer rapidement et favoriser l’innovation portée par la communauté. Que vous ayez besoin d’une logique de filtrage personnalisée, de nouvelles visualisations ou d’une intégration à d’autres outils de sécurité, son architecture épurée et ses technologies familières facilitent les contributions des développeurs de tous niveaux.
Les opportunités pour les utilisateurs de Snyk
Bénéficiez d’une intelligence avancée sur les journaux d’audit, prête à l’emploi et facile à intégrer à vos workflows de sécurité existants. Au lieu de créer des solutions d’analyse personnalisées à partir de zéro ou d’analyser manuellement les journaux, les équipes peuvent déployer Log Sniffer et commencer immédiatement à en tirer parti : gagner en productivité, réduire le délai d’obtention des insights et, au final, limiter les risques de sécurité dans toute l’organisation.
Comment démarrer et adopter une approche plus intelligente de la sécurité
Log Sniffer illustre le potentiel de l’IA pour transformer la façon dont les équipes de sécurité et d’ingénierie interagissent avec les journaux d’audit. La solution dépasse les limites de l’analyse traditionnelle des journaux et offre une approche proactive et intelligente pour comprendre les événements de sécurité complexes. Il est temps d’adopter une approche de la sécurité plus intelligente, portée par l’IA, avec Log Sniffer.
Vous avez hâte de découvrir LogSniffer ? Vous aurez besoin d’une clé API Gemini, de votre clé API Snyk et de Node.js v18 ou version ultérieure. Le code est open source sur GitHub. Suivez les étapes d’installation du fichier README pour lancer votre serveur en quelques minutes.
GUIDE PRATIQUE
Sécurisez dès la conception : un guide pratique du codage assisté par l’IA
Mettez en place les garde-fous adaptés pour innover sans compromettre la confiance.