Simplifiez l’intégration de Snyk et AWS avec notre dernier AWS Quick Start

Jay Yeras
22 septembre 2020
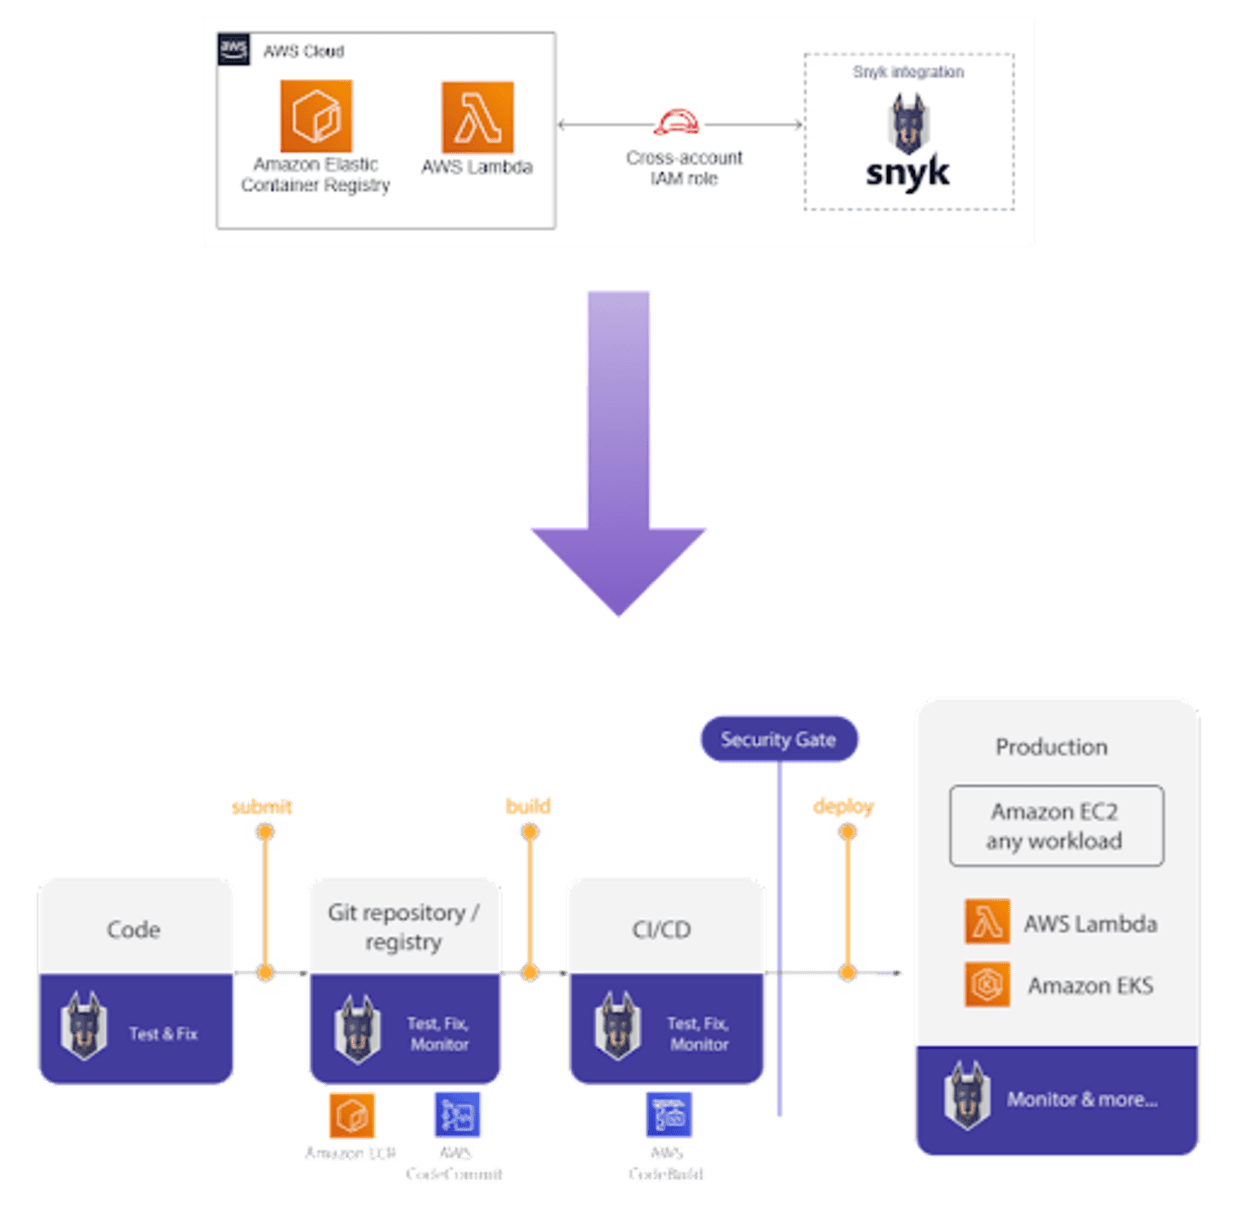
0 minutes de lectureL’un des grands avantages d’AWS est de pouvoir automatiser presque toutes vos opérations. Cela ne se limite pas aux services AWS : les partenaires de son écosystème, comme Snyk, sont également concernés. Nous sommes ravis d’annoncer notre deuxième AWS Quick Start, qui vous permet de connecter Snyk à Amazon Elastic Container Registry (ECR) et à AWS Lambda en un clic.
Oubliez les étapes manuelles et passez directement à l’essentiel
Pour intégrer Snyk à ECR et Lambda, vous devez configurer des rôles compatibles avec les services AWS et Snyk. Ce n’est pas très compliqué, mais passer d’une interface à l’autre et copier des valeurs d’une console à une autre n’a rien d’agréable. Le Quick Start Snyk: Developer-first Security on the AWS Cloud vous propose trois options :
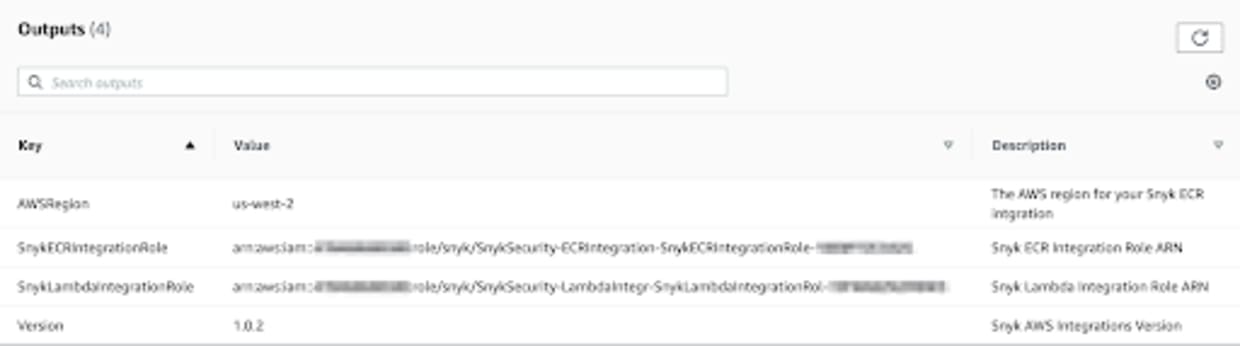
Une fois le déploiement effectué, vous pouvez récupérer rapidement les valeurs restantes de votre ARN et de votre région AWS dans les résultats de la console CloudFormation, comme illustré ci-dessous :
Intégration de Snyk Container et AWS ECR
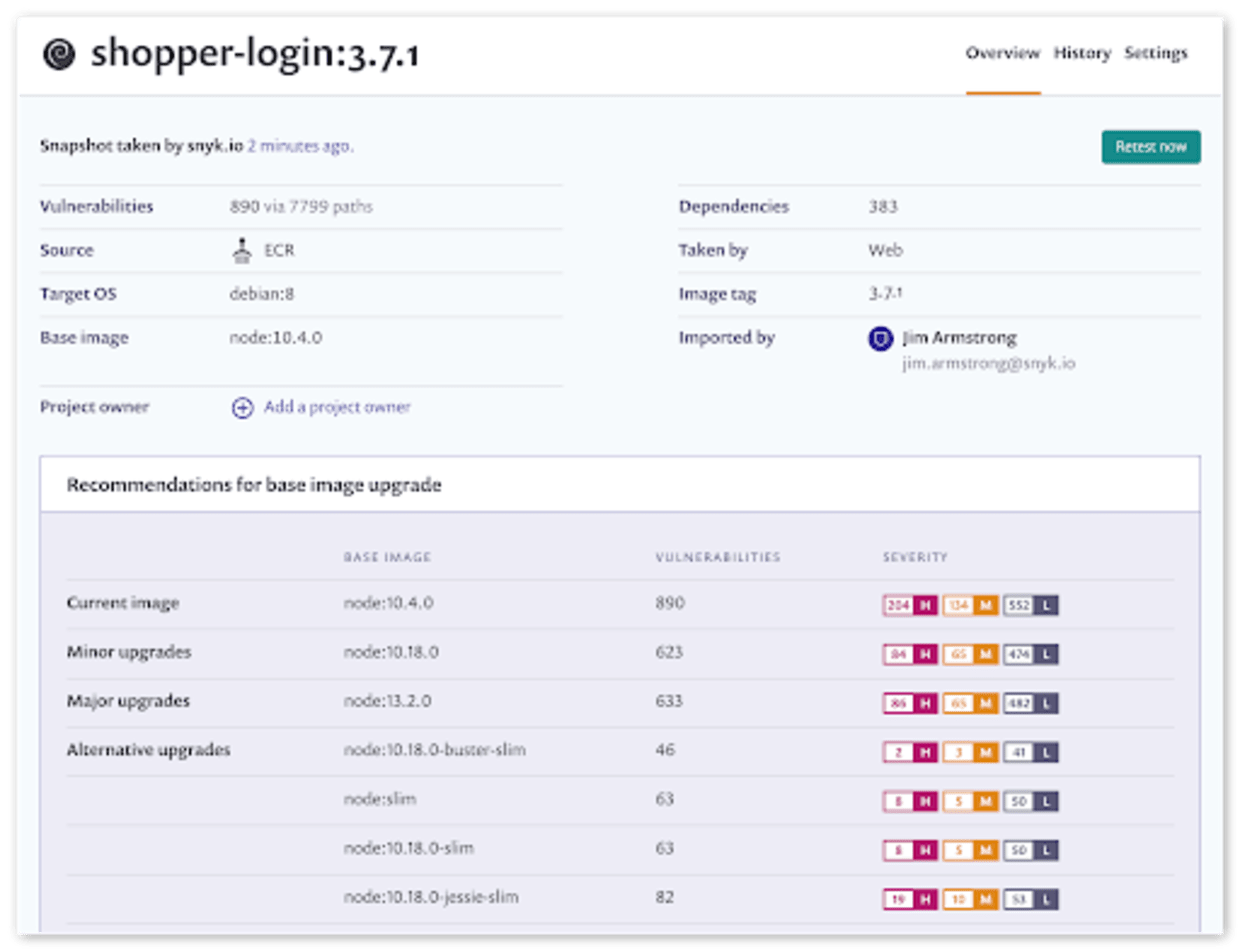
Pour l’intégration avec ECR, nous créons un rôle IAM qui permet à Snyk Container d’accéder aux images de conteneurs stockées dans ECR afin d’y rechercher des vulnérabilités. Nous créons un rôle en lecture seule, doté de toutes les autorisations décrites dans notre documentation, puis configurons l’intégration de service nécessaire entre Snyk et votre région AWS. Vous pouvez ensuite lancer l’analyse des images de conteneurs stockées dans vos registres ECR. Snyk vous aide à choisir des images de base sécurisées et à corriger les vulnérabilités de l’image et de ses dépendances de code.
Intégration de Snyk Container et AWS Lambda
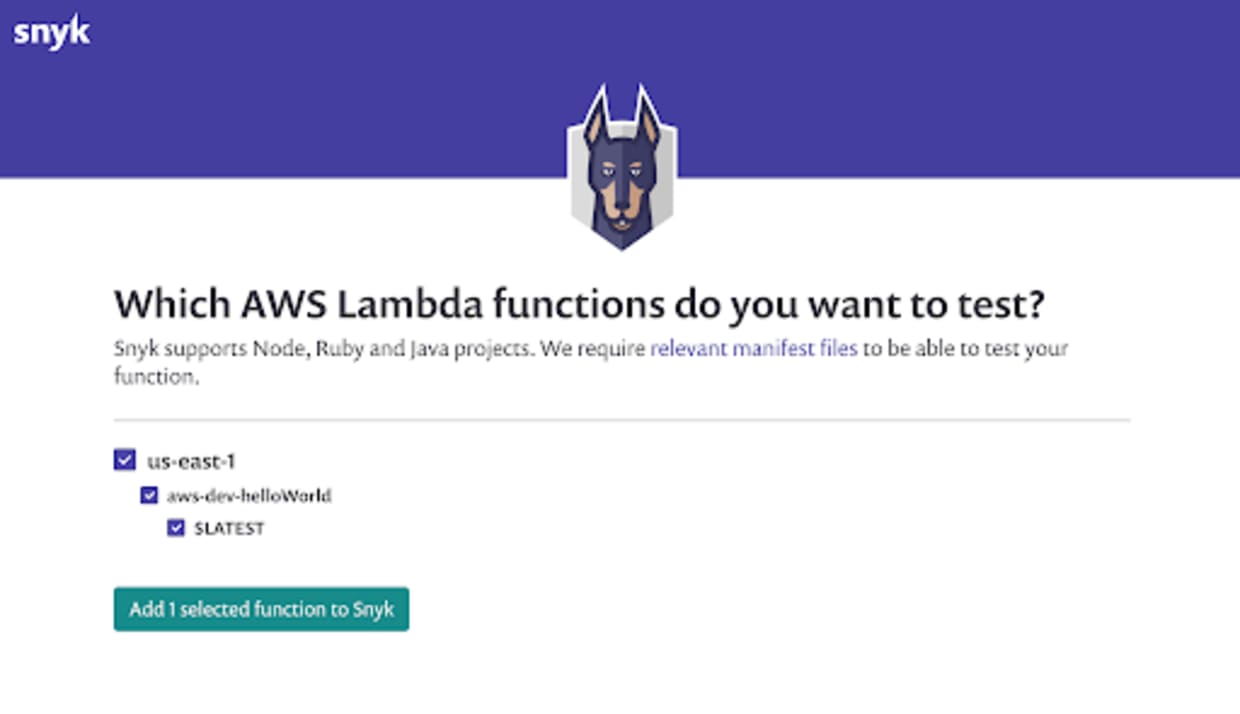
L’intégration de Snyk Open Source à Lambda fonctionne comme celle de Snyk Container avec ECR. Nous créons un rôle IAM en lecture seule adapté, conformément à notre configuration documentée, puis configurons les services Snyk Open Source et Lambda pour qu’ils communiquent. Vous pouvez alors analyser et surveiller votre code Lambda afin de détecter les dépendances vulnérables. Snyk vous signale les problèmes et vous aide à les corriger pour garantir la sécurité de vos fonctions.
Faites-nous part de vos commentaires
Pour nous faire part de vos commentaires, proposer des fonctionnalités ou signaler des bugs, rendez-vous dans la section Issues du dépôt GitHub de ce Quick Start. Pour proposer du code, veuillez consulter le guide de contribution au Quick Start.
Vous pouvez accéder à Snyk en créant un compte gratuit. Nos offres payantes Snyk Open Source et Snyk Container sont disponibles à l’achat sur AWS Marketplace, ainsi que par le biais d’offres privées et de contrats personnalisés.


