Snyk Container certifié « VMware PKS Partner Ready » pour détecter et corriger les vulnérabilités des workloads conteneurisés

17 avril 2020
0 minutes de lectureNous sommes ravis de vous annoncer que Snyk Container est désormais certifié pour VMware PKS et disponible sur le VMware Marketplace. Le monitoring Kubernetes de Snyk, qui fait partie du produit Snyk Container, s’intègre à vos clusters VMware Enterprise PKS. Vous pouvez ainsi surveiller les workloads nouvellement déployés ou mis à jour, et repérer les vulnérabilités dans les images de conteneurs et les configurations associées qui pourraient compromettre leur sécurité.
Détectez les problèmes dans les conteneurs en développement et en production
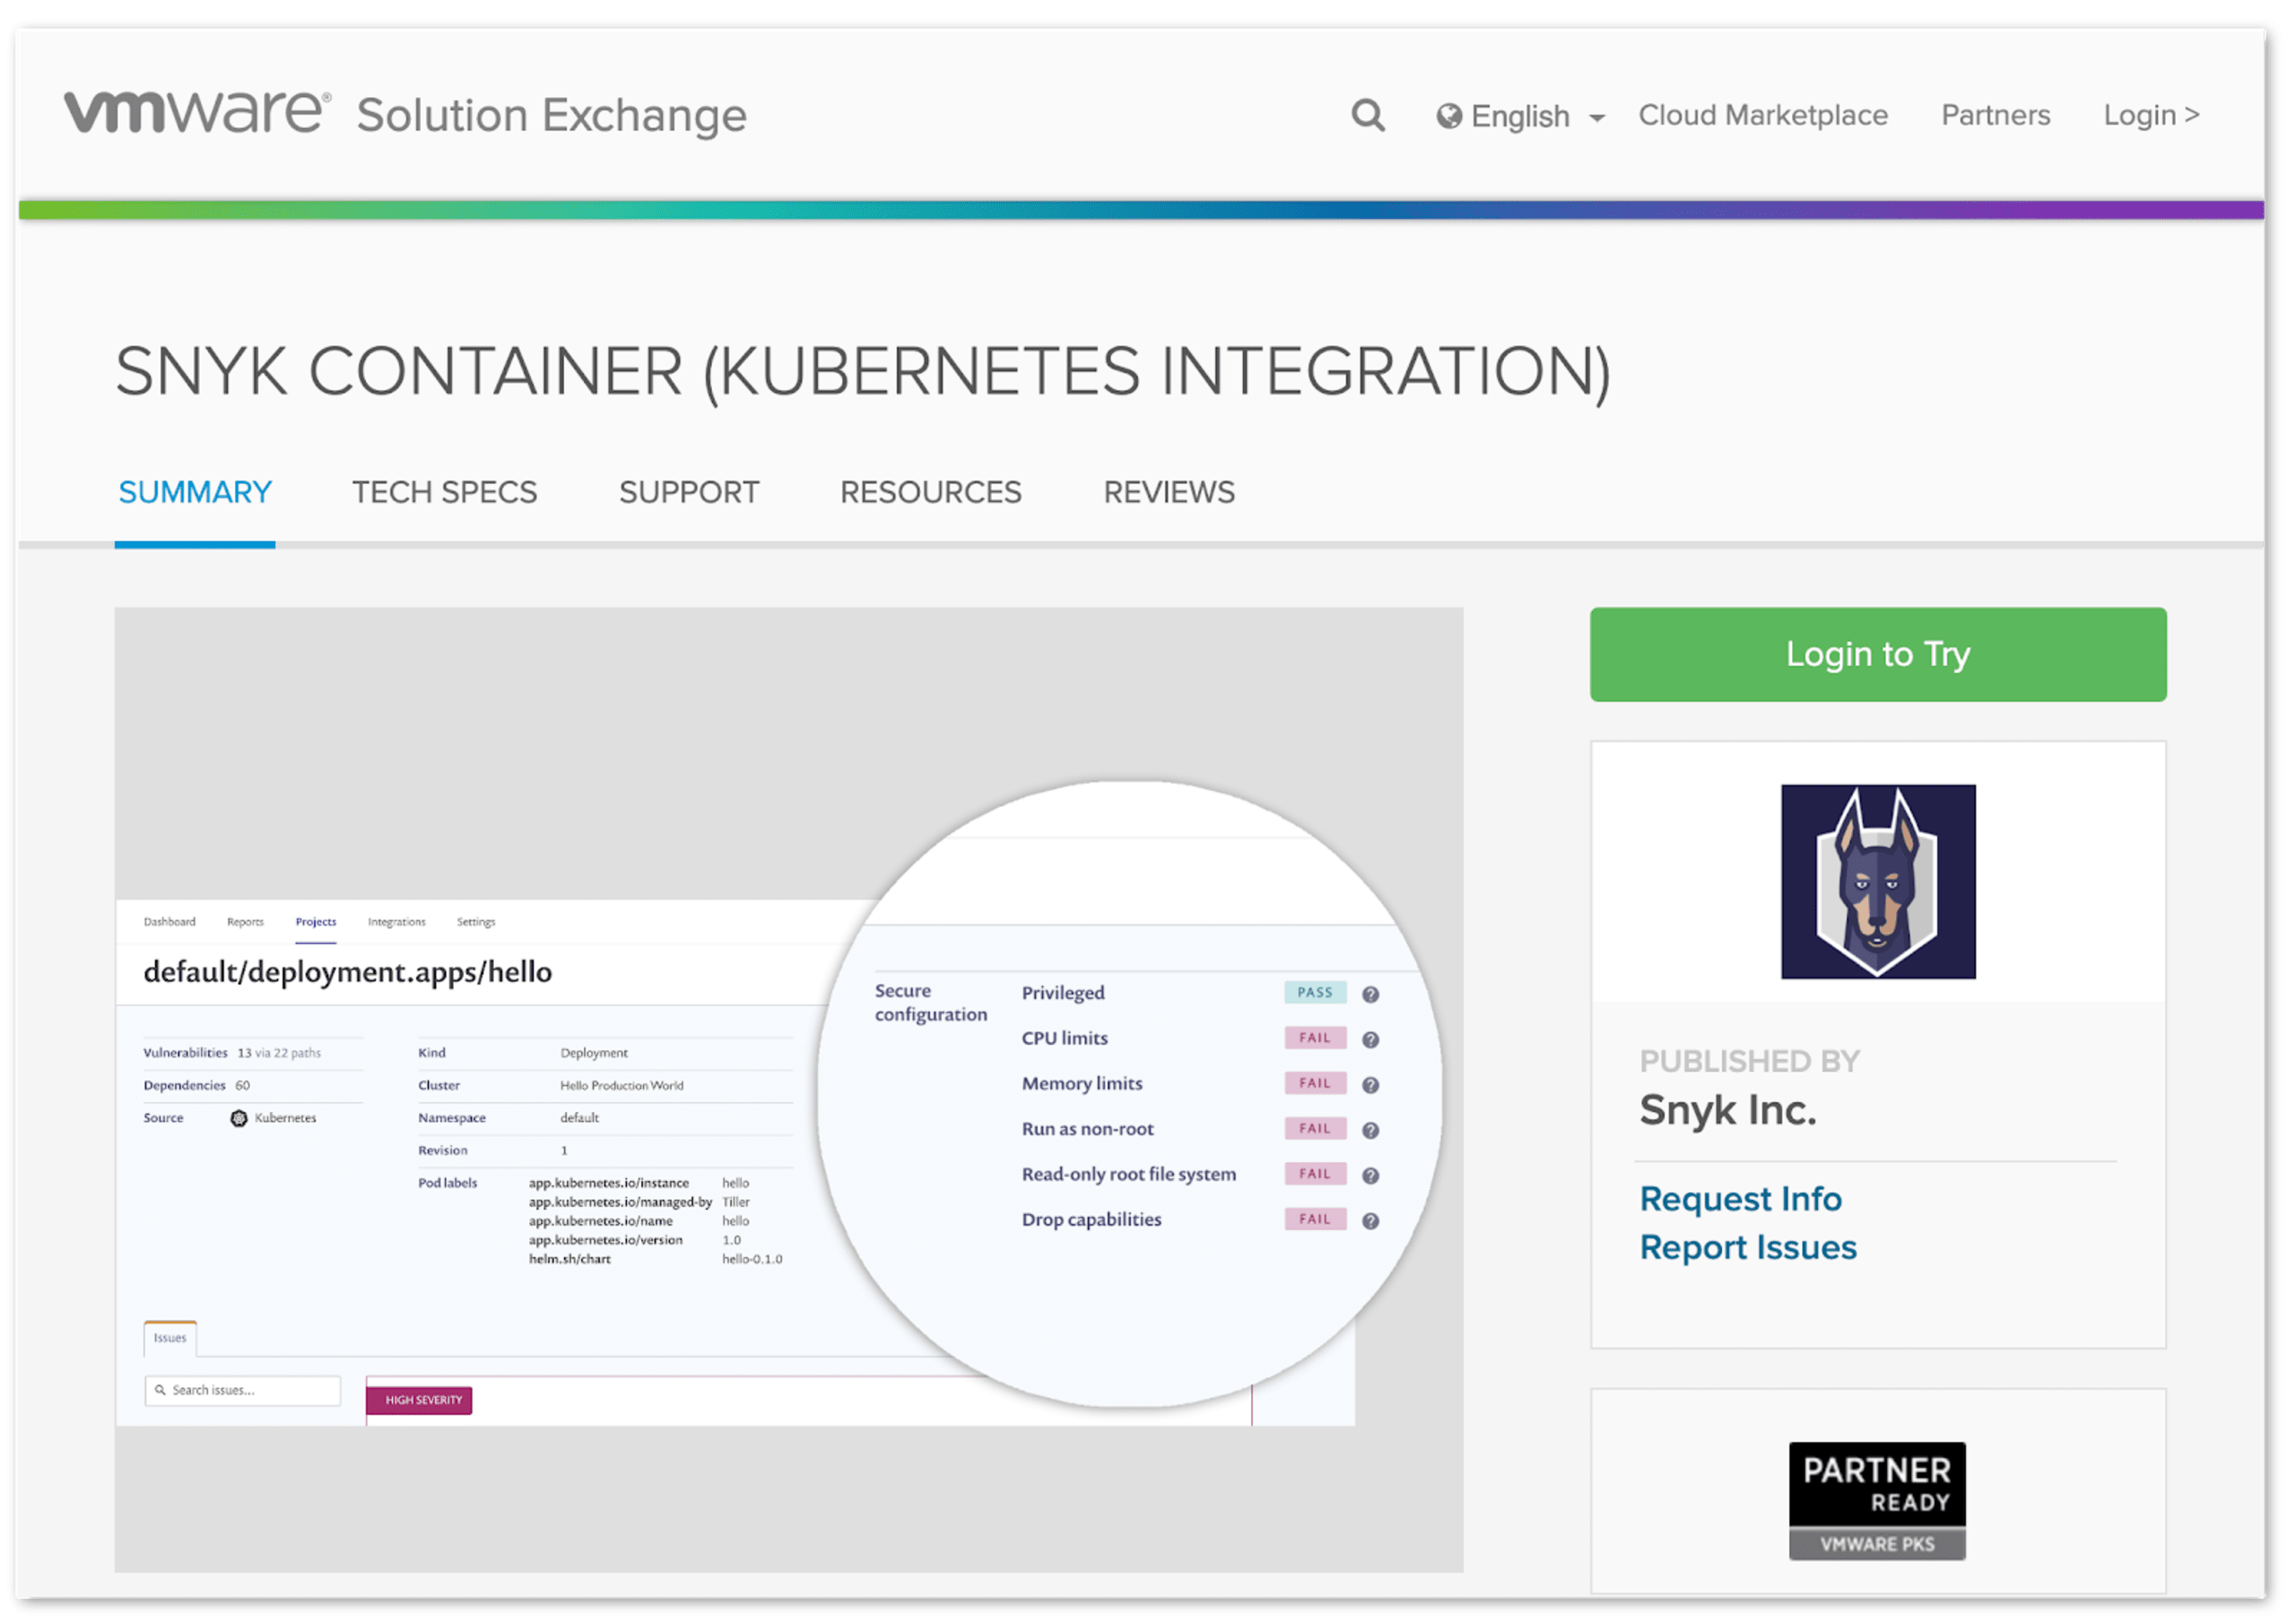
Lorsque des workloads sont déployés ou modifiés dans vos clusters PKS, Snyk détecte et analyse les images de conteneurs sous-jacentes à la recherche de vulnérabilités. Il fournit également des informations sur les problèmes de configuration des pods en cours d’exécution qui pourraient compromettre la sécurité de ces workloads. Snyk assure une protection continue après l’analyse des workloads : vous disposez ainsi toujours d’informations à jour sur les vulnérabilités de vos applications en production. De plus, les détails de configuration des pods vous aident à déterminer où concentrer vos efforts de correction. L’intégration de Snyk Container aux clusters PKS rend ces rapports faciles à comprendre, comme le montre l’exemple ci-dessous.

Avant leur déploiement dans vos clusters PKS, les images de conteneurs peuvent être analysées avec Snyk Container à plusieurs autres étapes : sur les postes de travail des développeurs, dans vos pipelines CI/CD et dans les registres de conteneurs, comme le montre le schéma ci-dessous.

Des conseils de correction des vulnérabilités des conteneurs adaptés aux développeurs
L’approche de Snyk, centrée sur les développeurs, va au-delà du simple signalement des vulnérabilités pour faciliter la résolution des problèmes de sécurité. Snyk détecte les vulnérabilités et fournit aux développeurs des conseils immédiatement exploitables pour corriger les problèmes liés aux conteneurs. Pour commencer, Snyk recommande des mises à niveau de l’image de base du conteneur :

Snyk fournit également des informations sur les couches et les dépendances, ainsi que le contexte du Dockerfile pour les couches utilisateur des images de conteneurs, afin de vous aider à comprendre rapidement où des composants vulnérables ont pu être introduits dans vos images :

Corrigez les vulnérabilités des dépendances open source grâce à la remédiation automatisée
Enfin, et surtout, les éléments les plus importants qui s’exécutent dans vos conteneurs sont le code de vos applications, qui dépend probablement de plus en plus de composants open source. Snyk vous aide également à repérer rapidement les problèmes de sécurité dans vos dépendances open source et peut automatiser leur correction grâce à une intégration directe avec vos dépôts de code source.

Pour démarrer avec Snyk sur PKS
Toutes ces fonctionnalités sont dès maintenant disponibles pour les clients VMware PKS !
Si vous n’avez pas encore de compte Snyk, vous pouvez vous inscrire gratuitement et utiliser Snyk pour analyser des images de conteneurs et des dépendances open source.
Retrouvez les instructions et les détails sur l’intégration de Snyk à vos clusters PKS sur le VMware Marketplace.
Vous souhaitez voir une démo ou poser des questions ? Nous serions ravis d’échanger avec vous.
Restez en sécurité !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.