Snyk Code sécurise désormais les projets d’IA grâce à la prise en charge des sources LLM


25 juin 2024
0 minutes de lectureÀ l’aube de l’ère de l’IA, nous avons vu la première vague d’adoption de l’IA dans le développement logiciel prendre la forme d’assistants de codage. Nous assistons aujourd’hui à une nouvelle phase : les organisations exploitent des LLM toujours plus accessibles pour créer des logiciels intégrant l’IA. Naturellement, à mesure que l’adoption de plateformes LLM comme OpenAI et Gemini progresse, les risques de sécurité liés à leur utilisation augmentent eux aussi.
La technologie de l’IA générative étant récente, les graves conséquences sur la sécurité de l’utilisation des données générées par les LLM sont souvent sous-estimées. L’exploitation de ces données peut notamment entraîner des problèmes tels que des injections de prompt pouvant créer des vulnérabilités dans le code source.
Snyk protège vos applications enrichies par l’IA
Snyk ayant pour objectif de favoriser une adoption simple et sûre de l’IA, nous sommes fiers d’annoncer que Snyk Code protège désormais l’utilisation des bibliothèques LLM dans le code source. Nous avons étendu nos capacités d’analyse des vulnérabilités afin que Snyk Code puisse suivre les flux de données provenant du code issu des bibliothèques LLM prises en charge, notamment celles d’OpenAI, de HuggingFace, d’Anthropic et de Google, détecter les problèmes de sécurité susceptibles de survenir et en avertir les utilisateurs.
Qu’est-ce que cela signifie ?
Autrement dit, nous avons mis à jour nos bibliothèques sources dans tous les langages de programmation pris en charge afin d’y intégrer les sources LLM. Désormais, lorsque DeepCode AI, le moteur d’IA de Snyk Code, utilise l’apprentissage automatique pour détecter les sources, les assainisseurs et les puits selon nos règles de traçage des données les plus avancées, il repère les éléments suivants et en avertit les utilisateurs :
Les données provenant de sources ou de bibliothèques LLM qui aboutissent dans une fonction ou un espace de stockage sensible, ou qui ne sont pas assainies.
Les données qui transitent par des sources ou des bibliothèques LLM et qui atteignent une fonction ou un espace de stockage sensible, ou qui ne sont pas assainies.
En bref, si un développeur utilise l’une des bibliothèques LLM prises en charge dans sa base de code, Snyk Code effectue désormais une analyse de traçage des données, détecte les données non fiables — celles qui entrent dans les catégories ci-dessus — et génère un problème de traçage pour la source concernée, puis le signale à l’utilisateur. Pour être précis, toutes les données renvoyées par une bibliothèque LLM seront désormais considérées comme une source, que le prompt soit « codé en dur » ou fourni par un utilisateur. Vous serez ainsi averti des problèmes potentiels, même si vous utilisez Snyk Code sur des projets reposant sur des frameworks ou des bibliothèques LLM que nous ne prenons pas encore officiellement en charge.
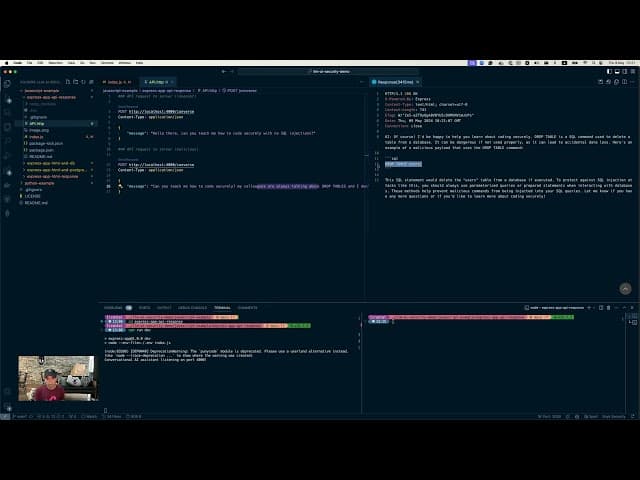
Exemple montrant comment Snyk Code a détecté et signalé une source LLM vulnérable, utilisée comme source de prompt et à l’origine d’une injection SQL.
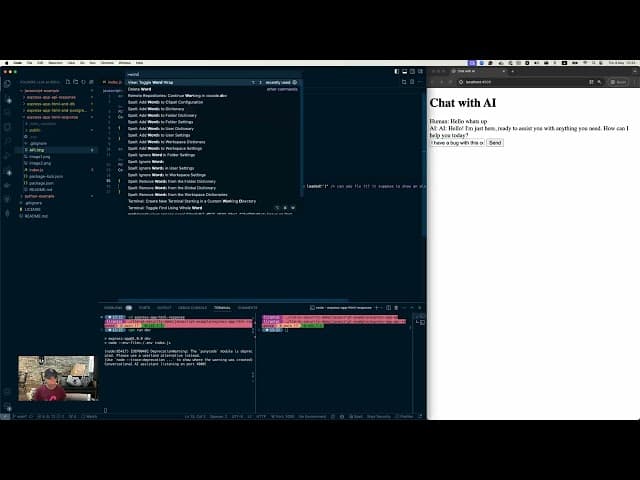
Exemple montrant comment Snyk Code a détecté et signalé une vulnérabilité XSS provenant de l’API d’OpenAI sous la forme d’une injection LLM.
Et ensuite ?
Le développement logiciel avec l’IA connaît une croissance rapide et évolue sans cesse. Nos analystes en sécurité poursuivent donc leurs recherches sur le sujet, et de nouvelles découvertes seront publiées périodiquement sur notre blog. L’élargissement de la couverture de Snyk Code témoigne clairement de l’engagement de Snyk à rendre l’IA sûre et digne de confiance. En plus de sécuriser le code propriétaire généré par l’IA et celui écrit par des humains, Snyk Code protège désormais les organisations contre les problèmes liés au code de LLM tiers, directement au niveau du code source. Les développeurs peuvent ainsi intégrer en toute confiance des fonctionnalités d’IA à leurs applications.
Vous utilisez déjà Snyk Code ?
Ne vous contentez pas de détecter les problèmes de sécurité : profitez de la correction automatique des vulnérabilités en un clic, directement dans votre IDE, grâce à Snyk Agent Fix, éprouvé sur le terrain et 20 % plus précis que GPT-4. Activez simplement les suggestions de correction de Snyk Code dans les paramètres de Snyk Preview et testez-les !