Découvrez le guide de sécurité Snyk et Docker pour les développeurs

18 novembre 2020
0 minutes de lectureVous voyez peut-être vos premiers résultats d’analyse des vulnérabilités de conteneurs et avez sans doute déjà découvert quelques problèmes… voire plus que quelques-uns ! Face à une liste de dizaines, voire de centaines de vulnérabilités détectées dans une image, il y a de quoi se sentir dépassé. Pas de panique ! pour poser les bases de la gestion de ces problèmes. Nous sommes ravis d’annoncer la publication du Guide de sécurité des conteneurs pour les équipes de développement.
Snyk Container vous aide à déterminer ce que contiennent vos images de conteneur, comment un développeur — qui n’est pas forcément expert des pièges liés à la sécurité des conteneurs et des systèmes d’exploitation — peut corriger ces problèmes, et où concentrer vos efforts parmi les nombreuses vulnérabilités susceptibles d’être détectées.
Un guide pratique conçu pour les développeurs
Il existe de nombreuses listes de bonnes pratiques pour créer des conteneurs sécurisés, mais elles se contentent généralement d’une puce du type « Recherchez les vulnérabilités dans vos conteneurs ». L’idée est bonne, mais que faire une fois toutes ces vulnérabilités découvertes ? D’ailleurs, la question de la marche à suivre ne se limite pas aux vulnérabilités des conteneurs. C’est l’une des raisons pour lesquelles notre entreprise s’appelle Snyk : « So Now You Know... » !
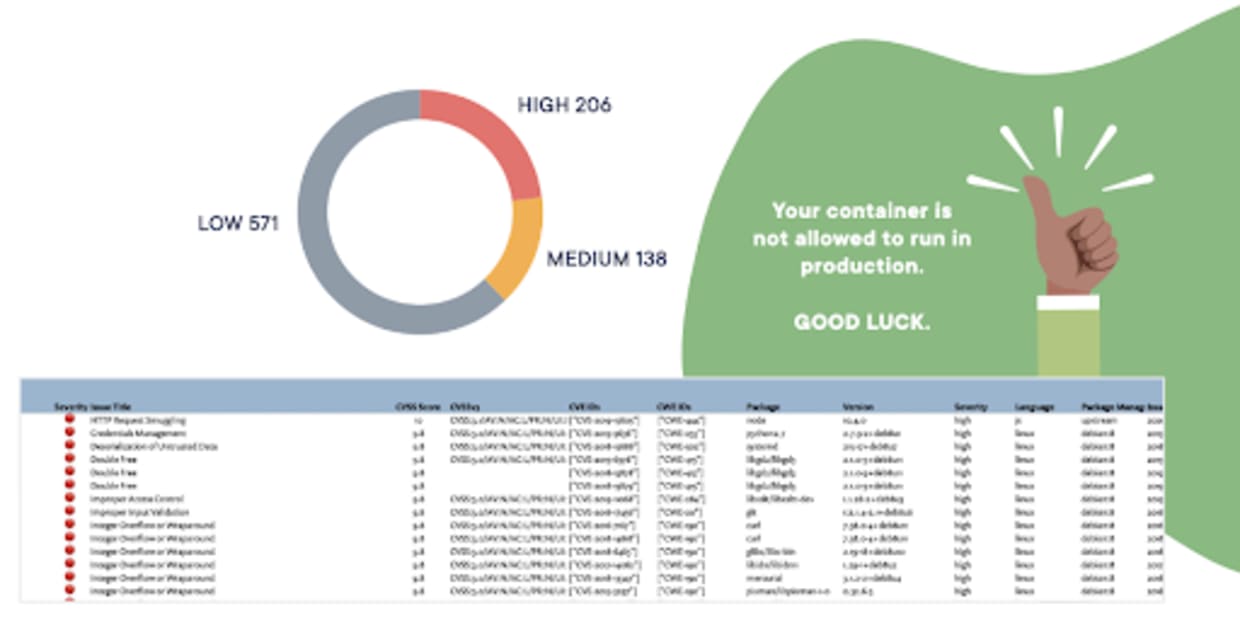
Vous savez maintenant que vos conteneurs présentent des vulnérabilités… qu’allez-vous faire ?
Nous pensons que nos produits permettent de surmonter certains obstacles techniques. Cependant, l’accompagnement pédagogique des personnes et des processus ne s’intègre pas aussi facilement à un produit : c’est là que ce guide intervient. Il vous propose un point de départ pour mettre en place un processus de gestion des vulnérabilités des conteneurs, quels que soient les outils utilisés pour créer ou analyser vos images de conteneur.
Nous présentons une vue d’ensemble de la sécurité des conteneurs, puis approfondissons la sécurité des images de conteneur. Nous décrivons ensuite un processus de traitement des vulnérabilités dans les conteneurs, ainsi que des exemples de workflows DevSecOps mis en œuvre avec succès par d’autres organisations pour créer des images sécurisées en équipe. Nous expliquons également comment protéger votre propre code dans un conteneur, pourquoi utiliser les images officielles Docker et comment choisir les meilleures images de base du point de vue de la sécurité.
Astuce : nos produits vous seront d’une grande aide !
Et pas de panique ! Ce guide ne se limite pas à un manuel de processus : il contient aussi de nombreux exemples et du code.
Dites-nous ce que vous en pensez
Nous espérons que ce Guide de sécurité des conteneurs pour les équipes de développement vous sera utile pour commencer à mettre en place vos pratiques d’analyse des images de conteneur. Ce guide présente les bonnes pratiques, et les retours de nos utilisateurs sont indispensables pour les faire évoluer !
Si vous connaissez une bonne pratique que nous devrions présenter, n’hésitez pas à nous contacter sur le site de la Snyk Community.
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.