Découvrez Snyk et GitHub en action à GitHub Universe
Sarah Conway

13 novembre 2019
0 minutes de lectureChez Snyk, nous nous engageons à créer des outils de sécurité qui aident les développeurs à intégrer la sécurité le plus tôt possible dans le cycle de développement, et ce, avec autant de simplicité et d’efficacité que possible.
Avec la récente version bêta de GitHub Actions, nous avons cherché comment aider les utilisateurs de GitHub à adopter de meilleurs contrôles de sécurité pour leurs workflows DevOps et CI/CD. C’est pourquoi nous sommes ravis d’annoncer un ensemble deGitHub Actions permettant d’analyser vos projets à la recherche de vulnérabilités.
Voici un exemple d’utilisation des Actions pour tester un projet Node.js :
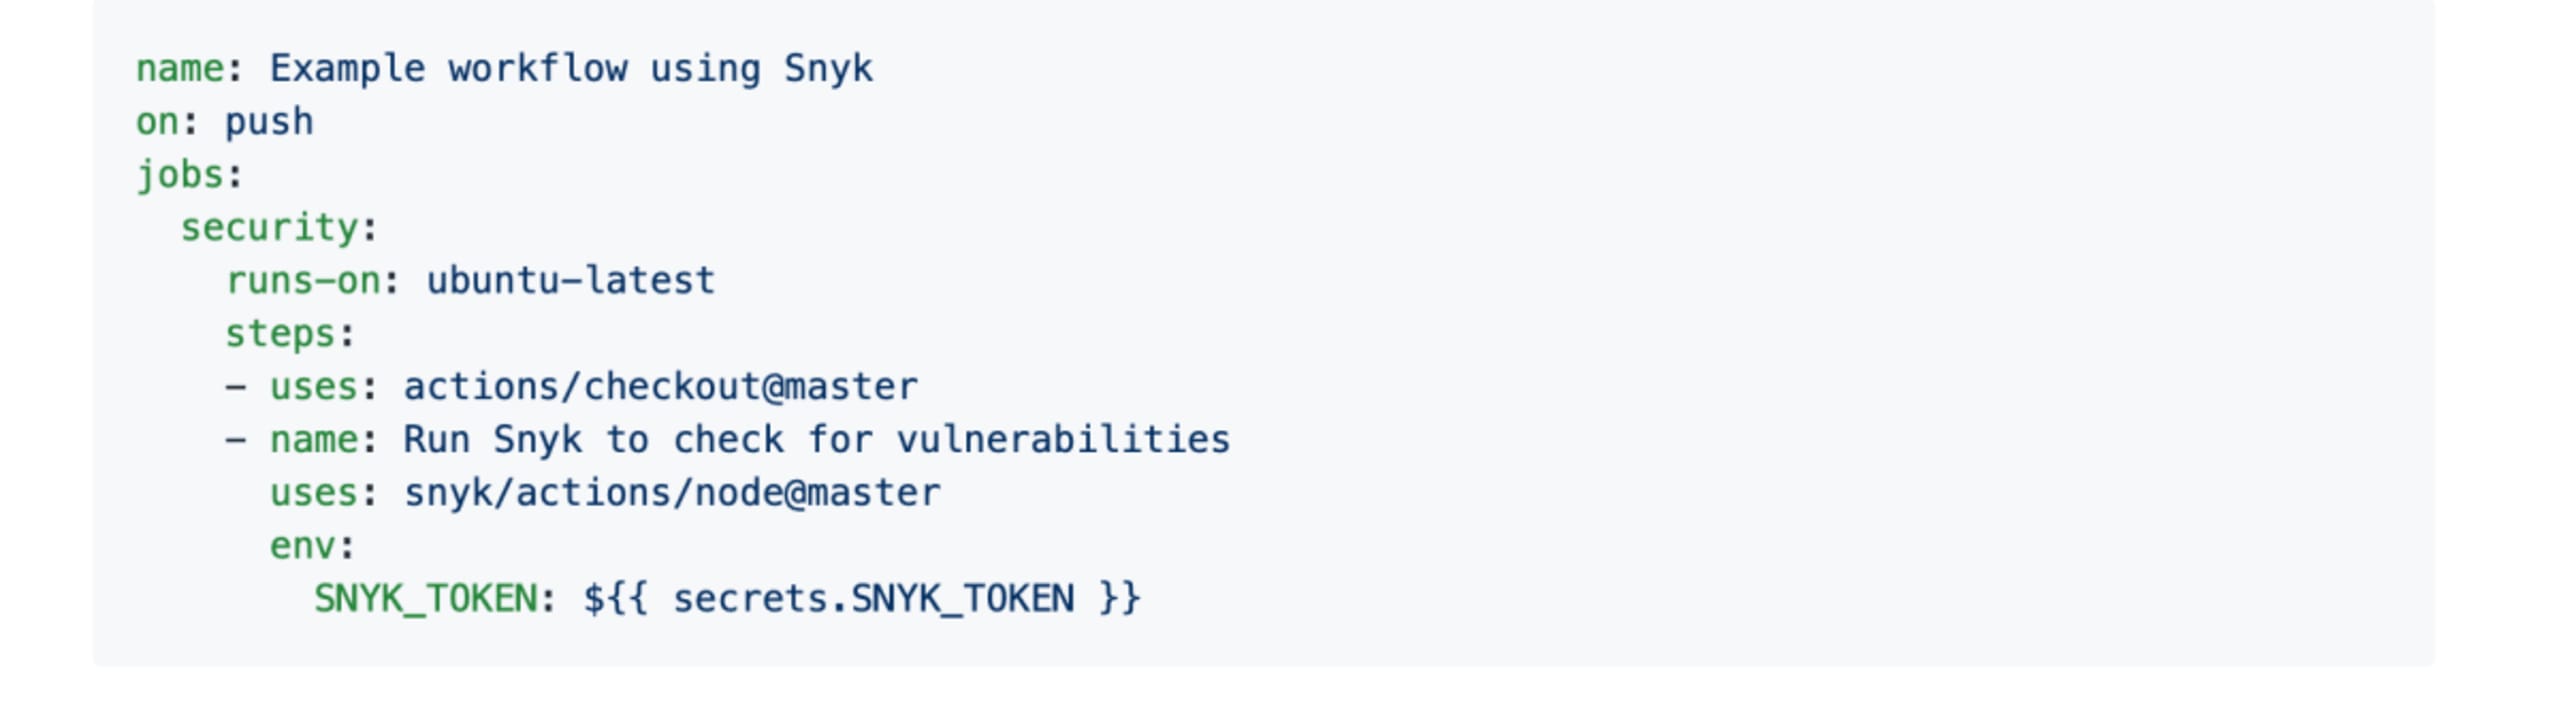
Les Actions ci-dessus exécutent un test de vulnérabilité ponctuel sur votre projet Node.js. Pour surveiller votre code en continu, vous pouvez utiliser la commande monitor. Elle crée un instantané des dépendances actuelles, envoie les résultats à l’interface Snyk et active la surveillance continue.
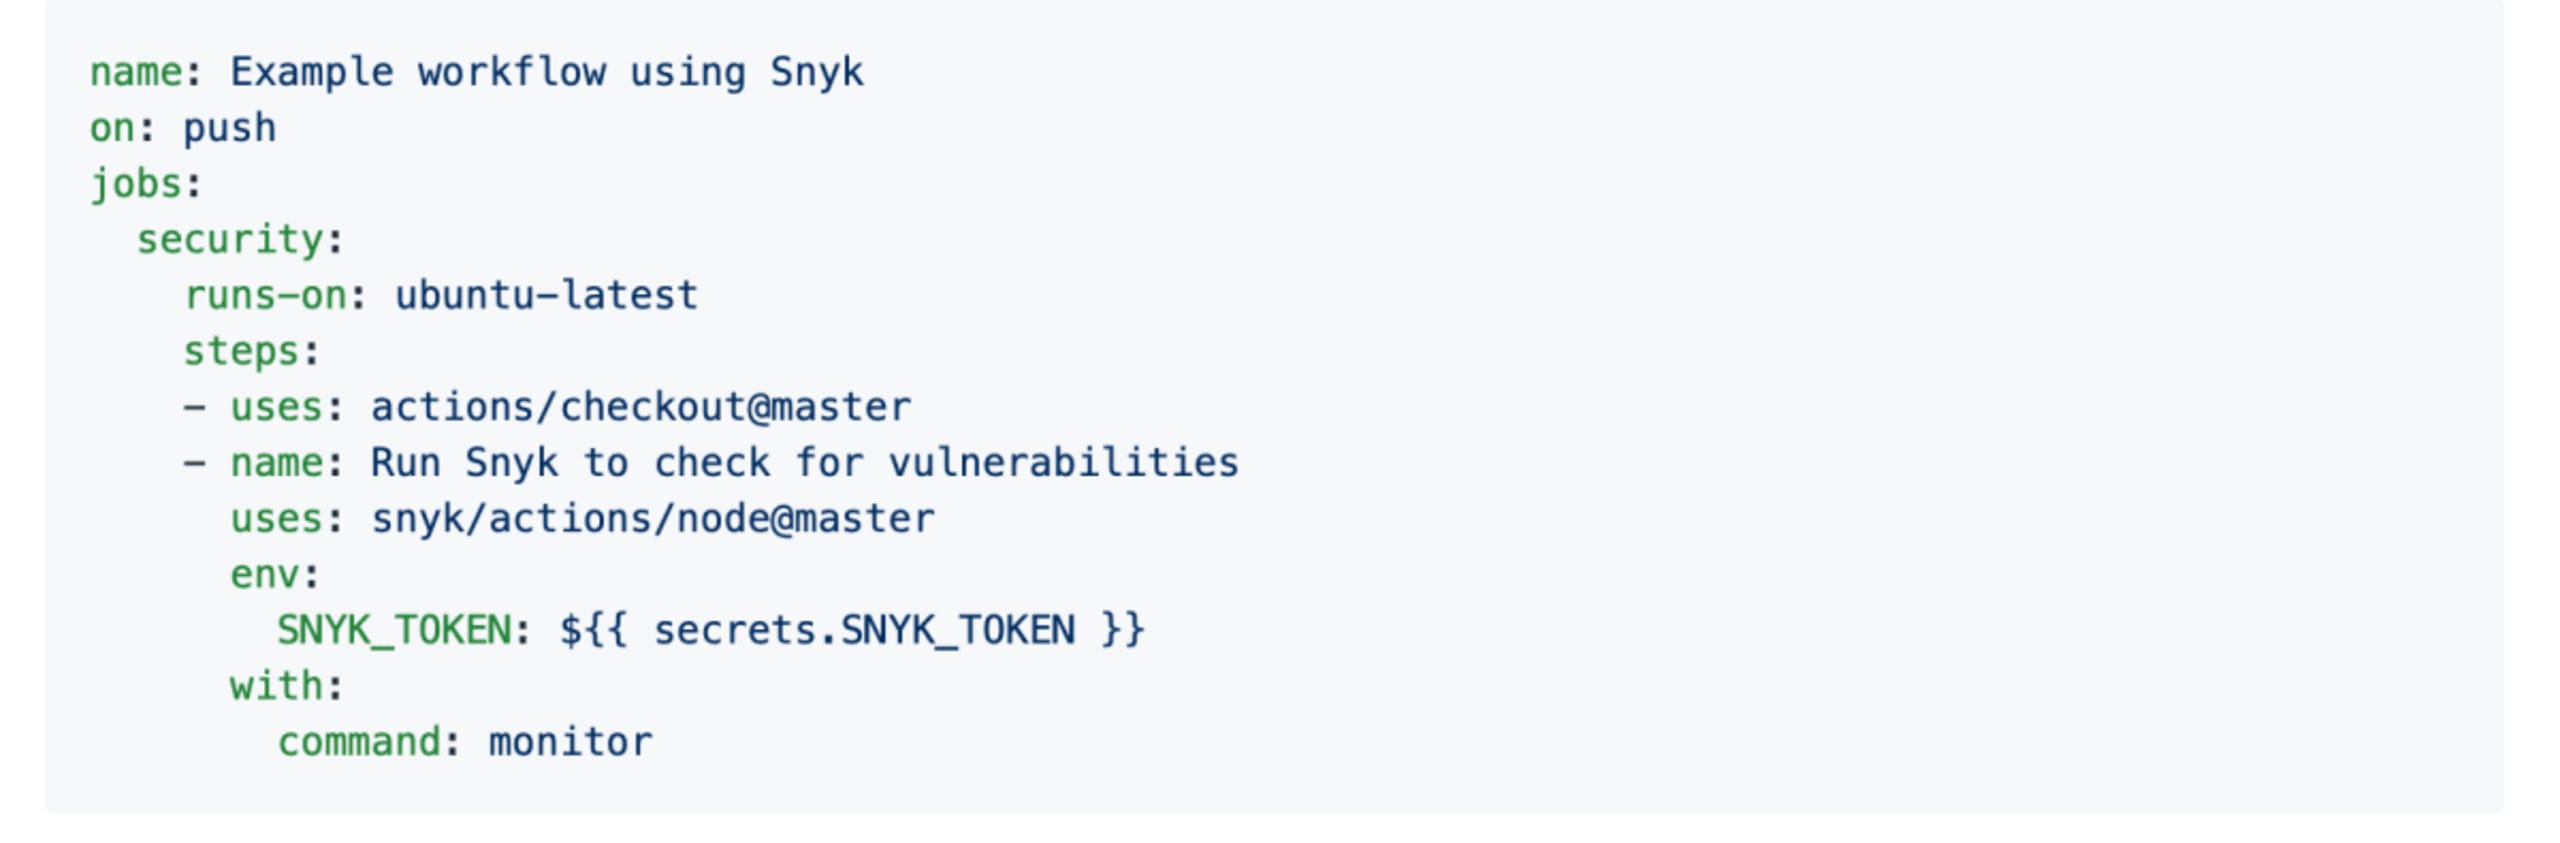
En plus de Node.js, nous proposons actuellement des Actions pour vous aider à tester vos applications avec :
Snyk à GitHub Universe Nous espérons que vous pourrez rencontrer l’équipe Snyk à GitHub Universe, à San Francisco (13 et 14 novembre). Venez découvrir à quel point il est facile de détecter et de corriger les vulnérabilités connues tout au long du cycle de développement logiciel, directement dans votre dépôt GitHub, au sein de vos workflows et de vos builds CI/CD. Nous serions ravis de connaître votre avis sur GitHub Actions lors de l’événement ou à l’adressecontact@snyk.io.
Vous n’avez pas encore de compte Snyk gratuit ? Nous vous invitons à en créer un dès maintenant.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


