Sécurisez vos dépendances open source avec l’extension Snyk pour Visual Studio Code

23 novembre 2021
0 minutes de lectureNous sommes heureux d’annoncer de nouvelles fonctionnalités dans l’extension Snyk Vulnerability Scanner pour Visual Studio Code, qui permettent aux développeurs de détecter et de corriger plus facilement les vulnérabilités et les problèmes de licence dans leurs dépendances open source !
Pour aider les développeurs à mieux prendre en charge la sécurité de leurs applications, les outils de sécurité doivent s’intégrer parfaitement aux workflows existants et aux outils utilisés au quotidien. Utilisé par 71 % des développeurs, Visual Studio Code est l’un de ces outils.
Utiliser une extension pour détecter les vulnérabilités dans les dépendances open source intégrées à un projet et une autre pour repérer les problèmes de sécurité et de qualité du code des développeurs entraîne des changements de contexte et une perte de temps. En combinant l’analyse de la composition logicielle (SCA) et les tests de sécurité des applications statiques (SAST), l’extension Snyk Vulnerability Scanner pour Visual Studio Code permet aux développeurs d’obtenir une vue unifiée de tous les problèmes de sécurité et de qualité de leur code, et de sécuriser ainsi l’ensemble de leur base de code dès les premières étapes du développement.
Basée sur Snyk CLI, la nouvelle extension prend en charge tous les langages pris en charge par Snyk Open Source, notamment JavaScript, Java, .NET, Python, Go, Ruby, PHP, Swift et Objective-C.
Alors, comment commencer ? Rien de plus simple. Configurez l’extension depuis Visual Studio Code en deux étapes rapides : installez-la et connectez-vous !
Nous allons détailler tout cela dans cet article. Pour en savoir encore plus, nous vous recommandons de suivre en direct les sessions Créer des applications sécurisées dans VS Code sur YouTube ou Twitch, le 29 novembre à 14 h UTC.
Installer l’extension Snyk dans Visual Studio Code
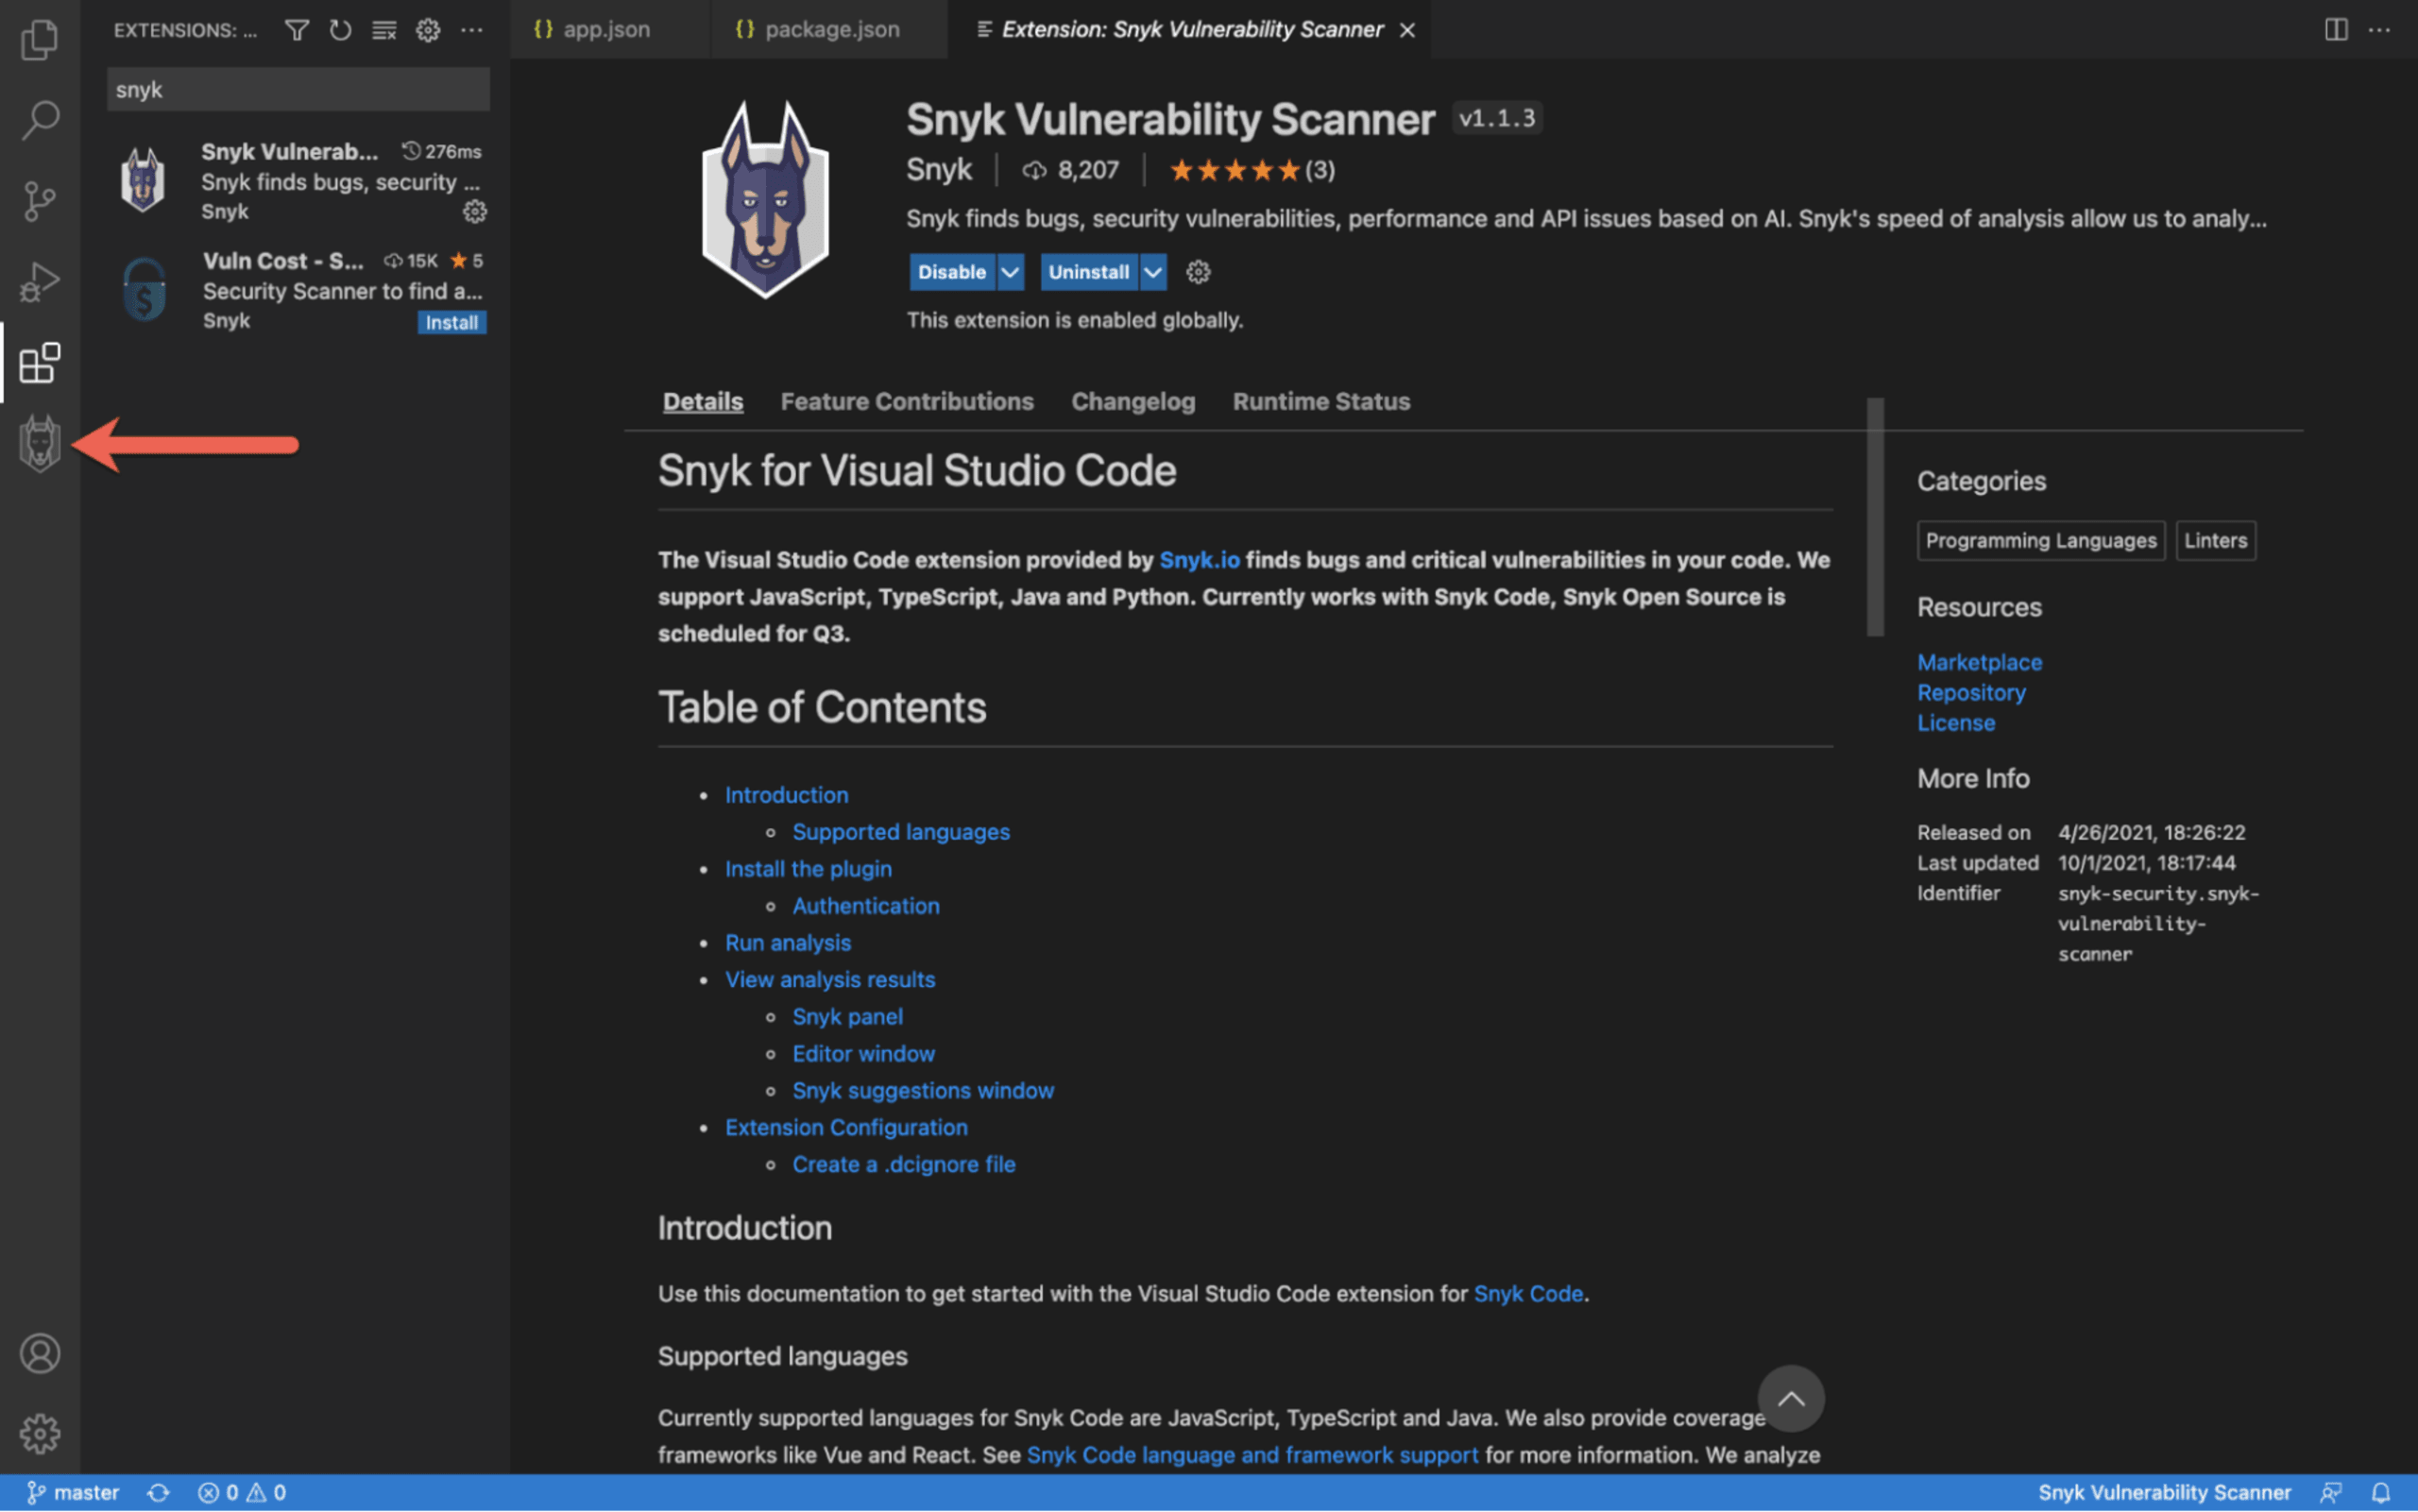
Tout d’abord, accédez à Préférences, Extensions (dans votre IDE), recherchez Snyk dans le Marketplace de Visual Studio Code, puis cliquez sur Installer pour télécharger et installer l’extension. L’opération ne prend que quelques secondes. L’extension apparaît ensuite dans la barre latérale.
Connecter Visual Studio Code à Snyk
Vous devez ensuite connecter l’extension à votre compte Snyk. Si vous n’en avez pas encore, créez votre compte Snyk gratuit .
Pour cela, cliquez sur l’icône Snyk dans la barre latérale, puis sur le bouton Connecter VS Code à Snyk dans la vue de l’extension.
Une fenêtre de navigateur s’ouvre automatiquement et vous invite à vous authentifier.
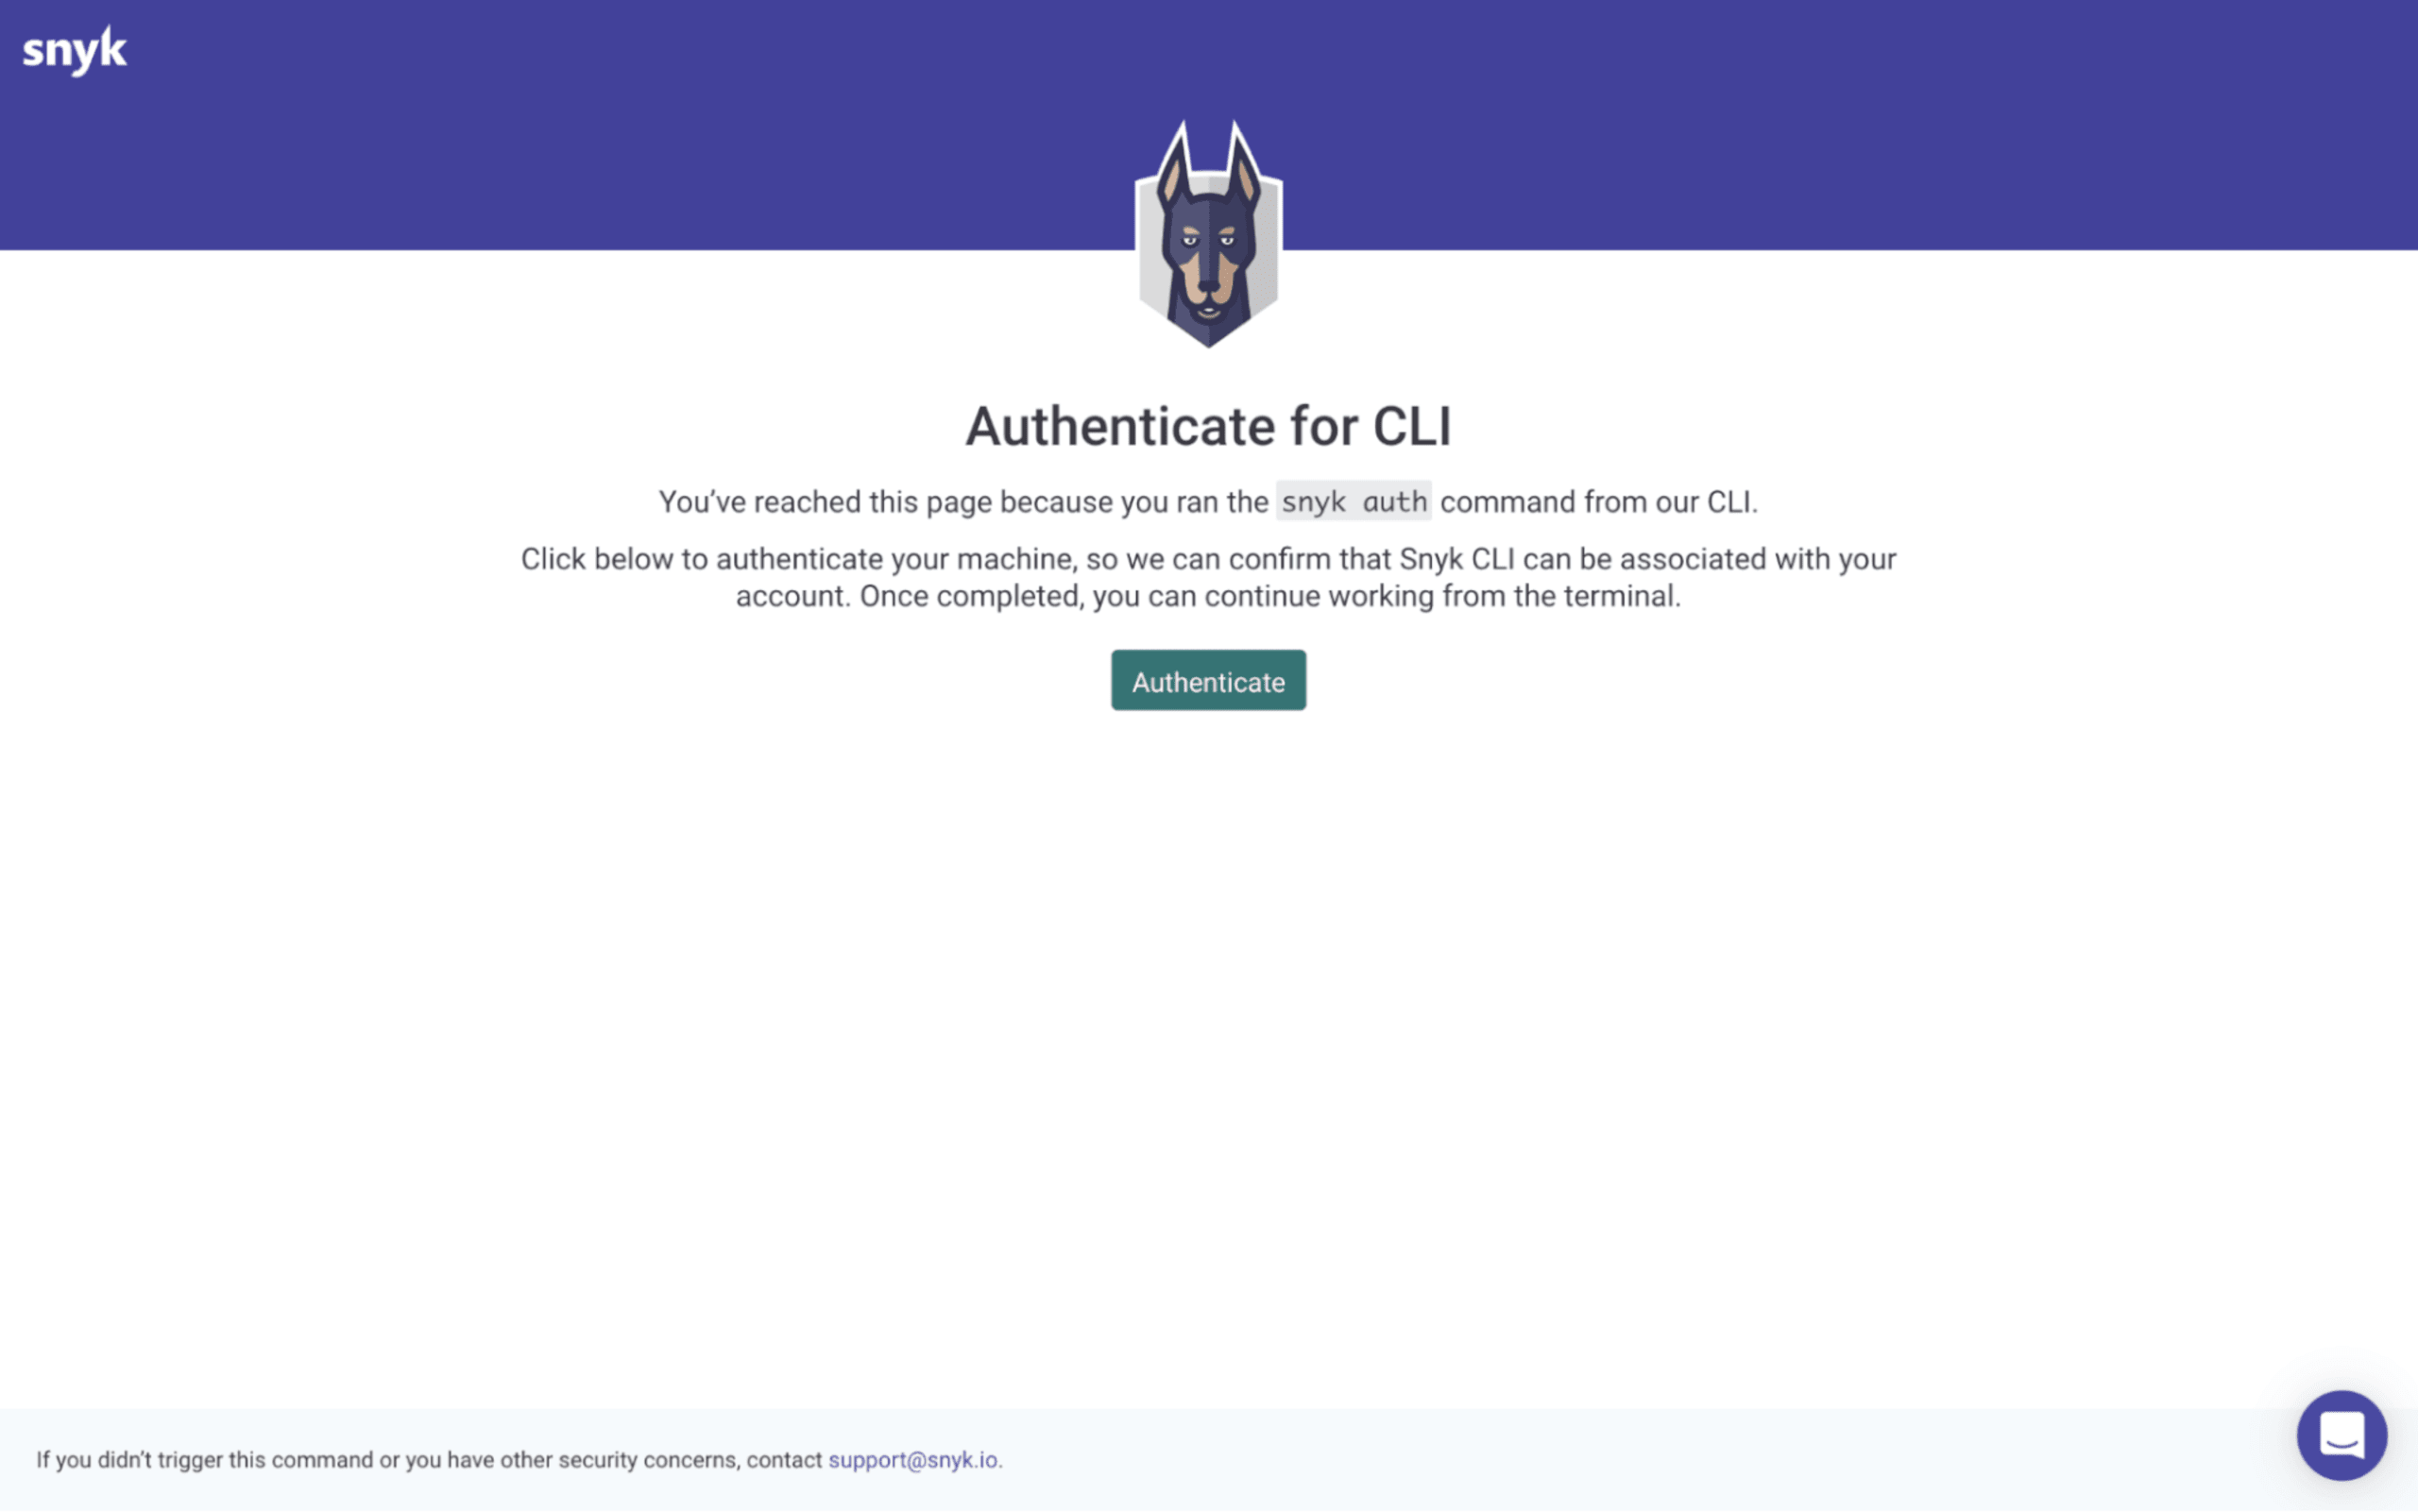
Cliquez sur S’authentifier pour terminer la procédure. Une fois la connexion établie, l’extension lance automatiquement votre première analyse Snyk dans Visual Studio Code :
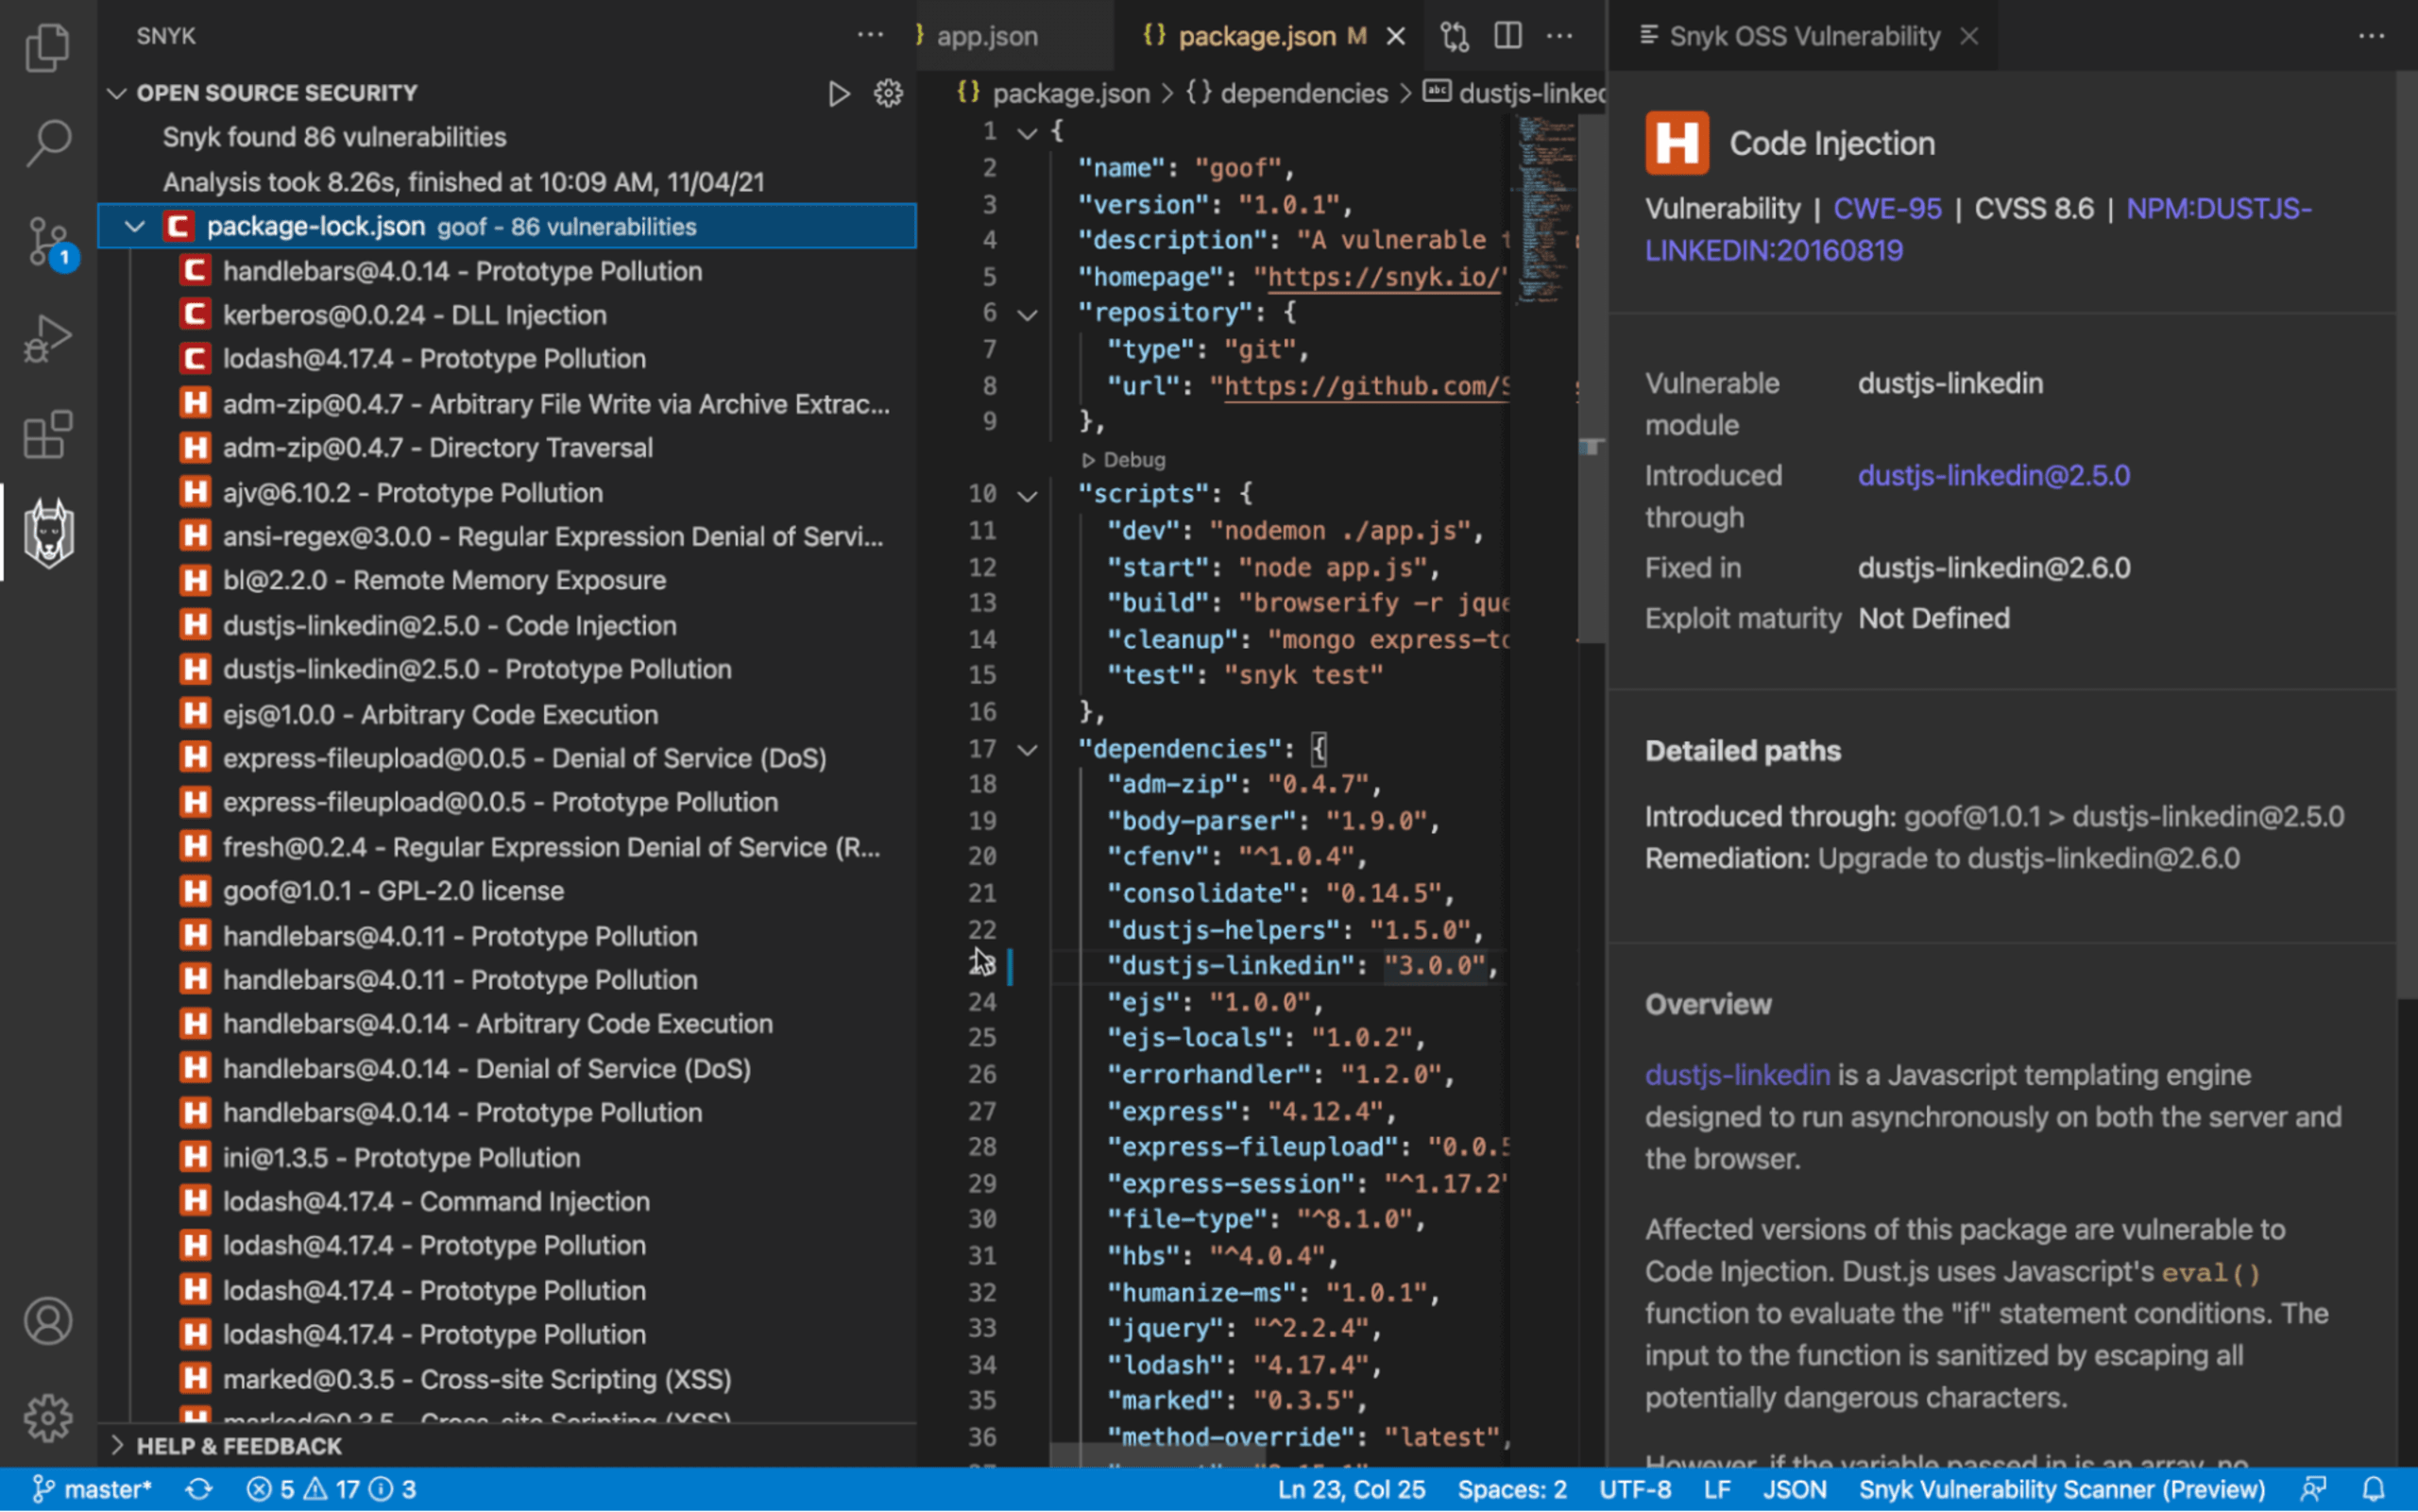
L’ensemble de la procédure ne devrait pas prendre plus d’une minute.
Corriger les problèmes dans vos dépendances open source
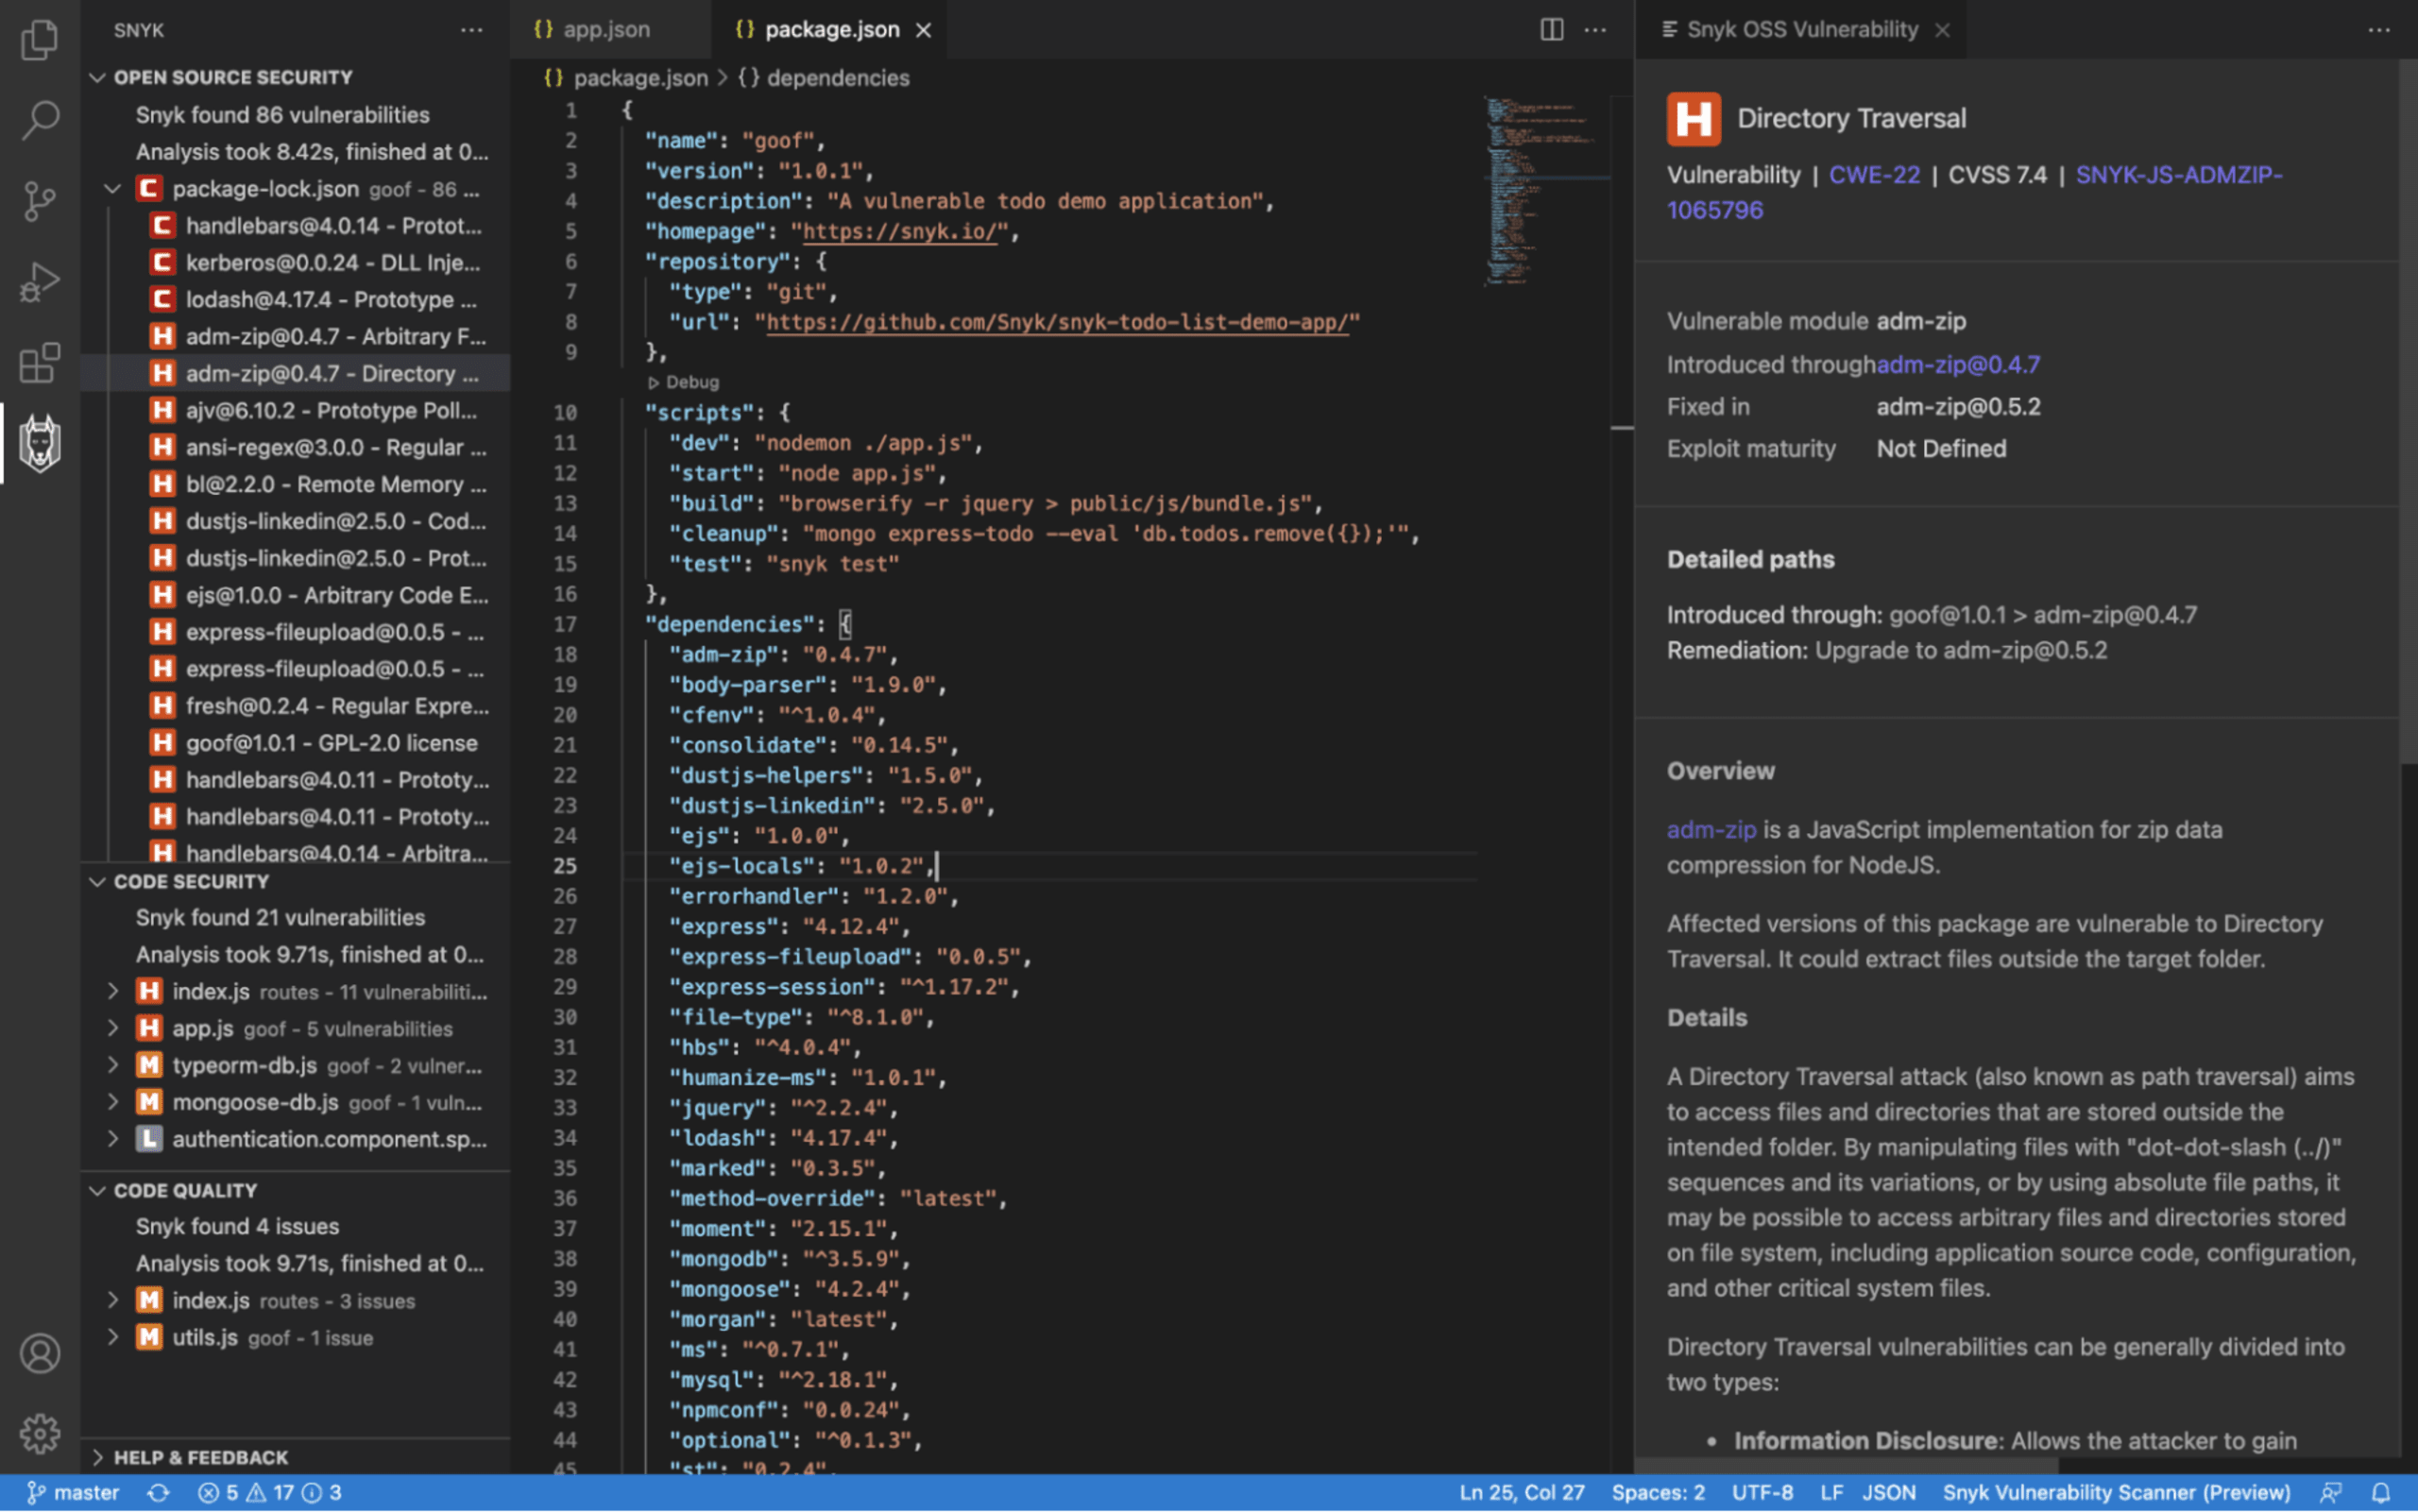
La nouvelle extension répertorie les différents types de problèmes détectés par Snyk, répartis en trois catégories :
Sécurité de l’open source Nouveauté ! Vulnérabilités connues dans les dépendances open source directes et indirectes (transitives) intégrées à votre projet
Sécurité du code : failles de sécurité détectées dans votre propre code
Qualité du code : problèmes de qualité dans votre propre code
À l’aide de … dans l’angle supérieur droit de la vue de l’extension, vous pouvez choisir de vous concentrer sur une seule catégorie de problèmes.
Nous allons nous intéresser à la nouvelle catégorie prise en charge par l’extension — Sécurité de l’open source — qui signale les vulnérabilités dans les dépendances open source. Pour chaque vulnérabilité détectée, l’extension affiche de nombreuses informations pour vous aider à la corriger rapidement.
Sélectionnez une vulnérabilité pour afficher ces informations.
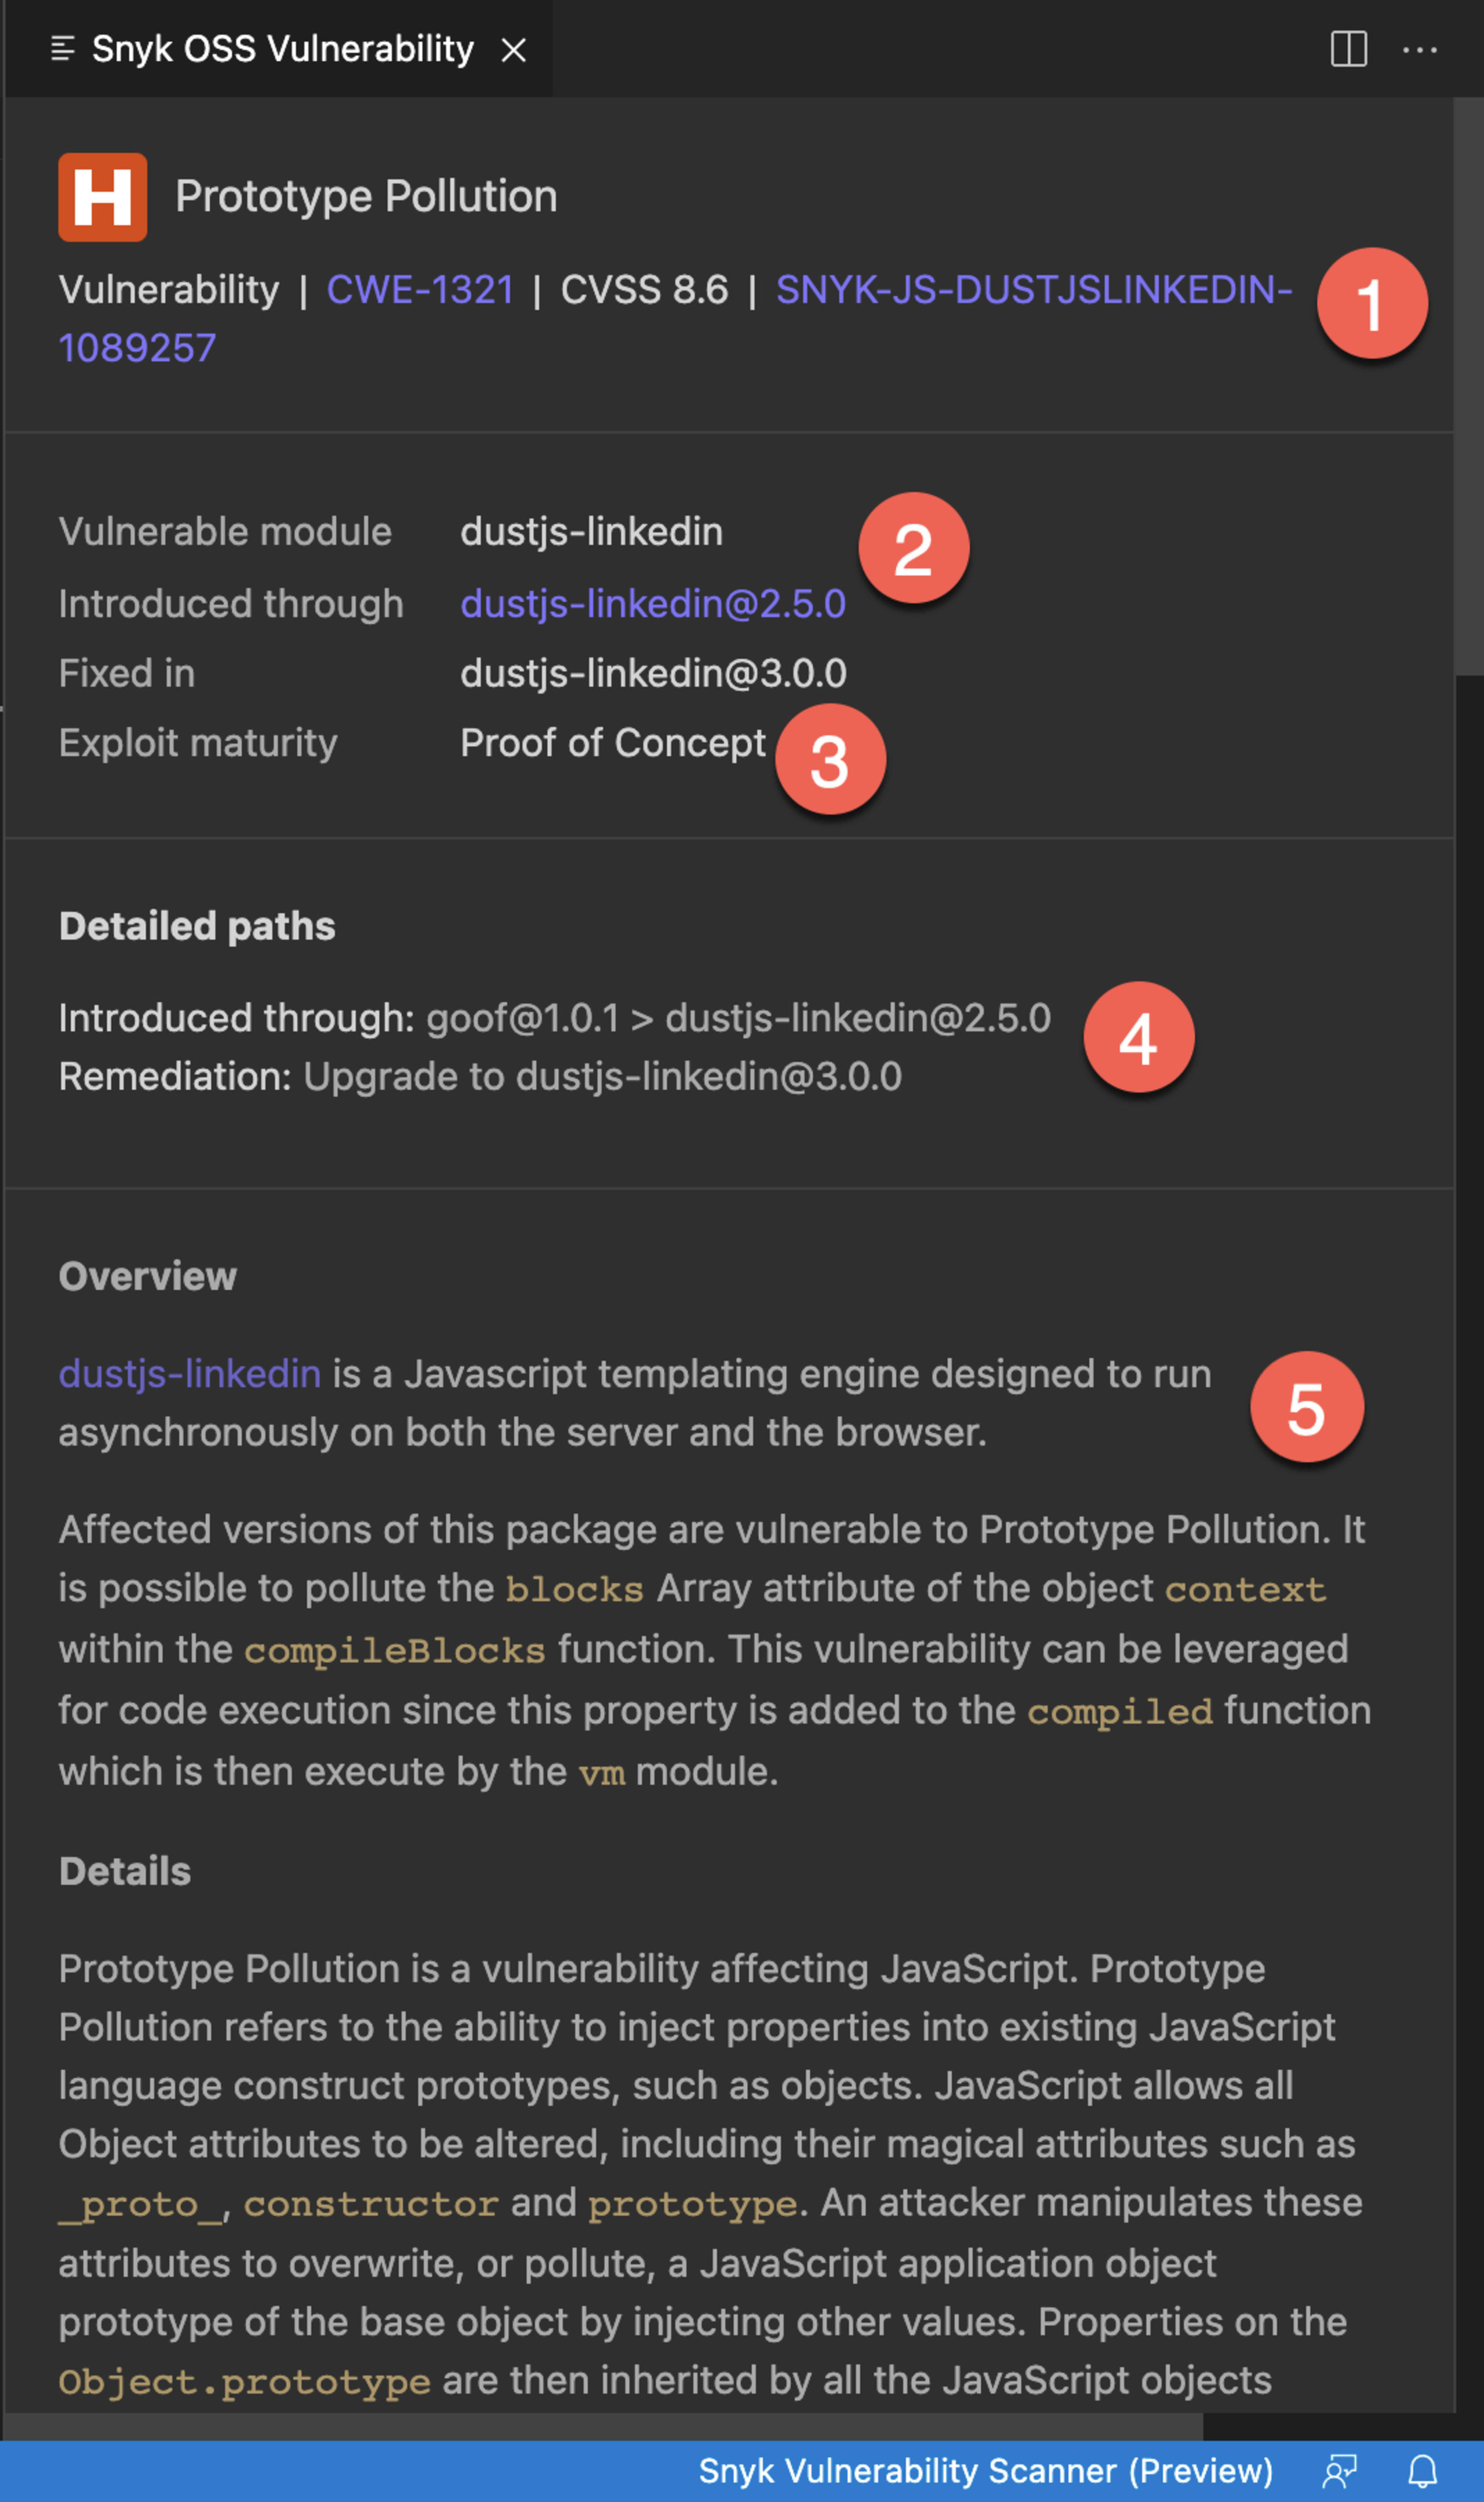
En haut de la vue de la vulnérabilité qui s’ouvre, vous trouverez les métadonnées de sécurité habituelles (1), notamment le CWE, le score CVSS et l’identifiant Snyk de la vulnérabilité.
L’extension explique ensuite comment la vulnérabilité a été introduite et indique comment y remédier, en recommandant la version vers laquelle mettre à niveau la dépendance (2).
L’extension précise également si la vulnérabilité fait l’objet d’un exploit connu et si celui-ci est mature ou non (3). Dans l’exemple ci-dessus, un exploit de preuve de concept est disponible pour le problème Prototype Pollution dans la dépendance dustjs-linkedin. Les vulnérabilités accompagnées d’exploits présentent un risque plus élevé, car elles sont plus faciles à exploiter.
Sous ces informations, l’extension affiche davantage de détails sur la façon dont une dépendance a été intégrée au projet et sur la marche à suivre pour y remédier (4).
Enfin, l’extension termine par une description détaillée de la vulnérabilité elle-même (5), des types d’attaque aux moyens de les prévenir.
Il ne vous reste plus qu’à mettre à jour la version de la dépendance dans le fichier manifeste — ici, pour l’application JavaScript utilisée, le fichier package.json.
Sécurisez TOUT votre code dès le départ
Comme indiqué plus haut, l’extension Snyk pour Visual Studio Code vous offre une vue d’ensemble de tous les problèmes de votre application et détecte également les problèmes de sécurité et de qualité dans votre propre code. Elle met en évidence des flux de données précis et indique les fichiers et les lignes concernés par le problème. En plus de montrer ce qui ne va pas dans le code, le plug-in vous propose des exemples de correctifs appliqués par d’autres pour vous aider à agir plus rapidement (vous trouverez plus d’informations sur l’utilisation de l’extension dans notre documentation).
Lorsque vous testez le code depuis un IDE, les problèmes sont signalés tôt dans le développement, avant que le code ne soit validé dans un système de gestion du code source. Plutôt que de découvrir une vulnérabilité critique plus tard dans le processus de développement logiciel et de devoir remanier le code à plusieurs reprises, tester le code dès son ajout est tout simplement plus efficace et productif.
Développer rapidement est une exigence métier. Mais il est tout aussi important de ne pas exposer le développeur ni son organisation à des risques de sécurité. La nouvelle extension Snyk pour Visual Studio Code aide les développeurs à répondre à ces deux exigences, sans faire de compromis. Installez dès aujourd’hui l’extension Snyk Vulnerability Scanner pour Visual Studio Code.
Pour en savoir plus sur l’utilisation de l’extension Snyk pour Visual Studio Code, suivez en direct les sessions Créer des applications sécurisées dans VS Code sur YouTube ou Twitch, le 29 novembre à 14 h UTC.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.

