Sécuriser un pipeline DevOps avec Snyk, Bitbucket et AWS
Sarah Conway
4 janvier 2022
0 minutes de lectureLes équipes de développement sont souvent soumises à une forte pression pour livrer rapidement des logiciels. Sans outils modernes permettant de créer, tester et déployer efficacement des applications, c’est difficile. C’est pourquoi Bitbucket Cloud d’Atlassian — un service cloud de dépôt de code source basé sur Git, qui fluidifie le développement logiciel des équipes collaboratives — a été conçu pour allier rapidité et efficacité.
Le défi auquel presque toutes les organisations sont confrontées consiste à concilier rapidité de développement et sécurité. Pour aider les développeurs à créer et à livrer des applications sécurisées, l’intégration de Snyk et Bitbucket leur permet de détecter, corriger et surveiller les vulnérabilités dans leurs dépendances open source et leurs images de conteneurs. Dans cet article, nous abordons l’intégration native de Snyk directement dans Bitbucket et la façon dont elle simplifie la sécurisation de votre pipeline DevSecOps.
Avec Atlassian, les développeurs peuvent commencer par consulter le nouvel onglet dédié à la sécurité dans Bitbucket pour repérer les risques présents dans les fichiers de dépendances, le code et les images de conteneurs, et les corriger avant que votre équipe de sécurité ne les signale.
Snyk propose plusieurs intégrations avec les services AWS tout au long du cycle de vie des applications, afin d’automatiser les contrôles de sécurité dans AWS CodeBuild, AWS CodePipeline, Amazon ECR, Amazon EKS et plusieurs autres services cloud. Ces intégrations permettent aux analystes de sécurité de votre équipe de repérer les vulnérabilités existantes et les problèmes de licences open source, pour mieux prioriser les corrections nécessaires.
Snyk et Bitbucket, main dans la main
Snyk et Atlassian partagent un même objectif : aider les développeurs à livrer des logiciels de qualité et sécurisés, plus rapidement et plus facilement que jamais. Grâce à ses nombreuses fonctionnalités collaboratives, Bitbucket Cloud aide les équipes de développement à créer, tester et déployer rapidement des logiciels, tandis que Snyk intègre la sécurité de manière fluide au workflow de développement.
Dans l’onglet Security de Bitbucket, les développeurs disposent d’une vue centralisée des vulnérabilités de leur code. Les équipes de développement peuvent ainsi prioriser les corrections de sécurité pendant le développement et intégrer la sécurité plus tôt dans le processus de livraison logicielle.
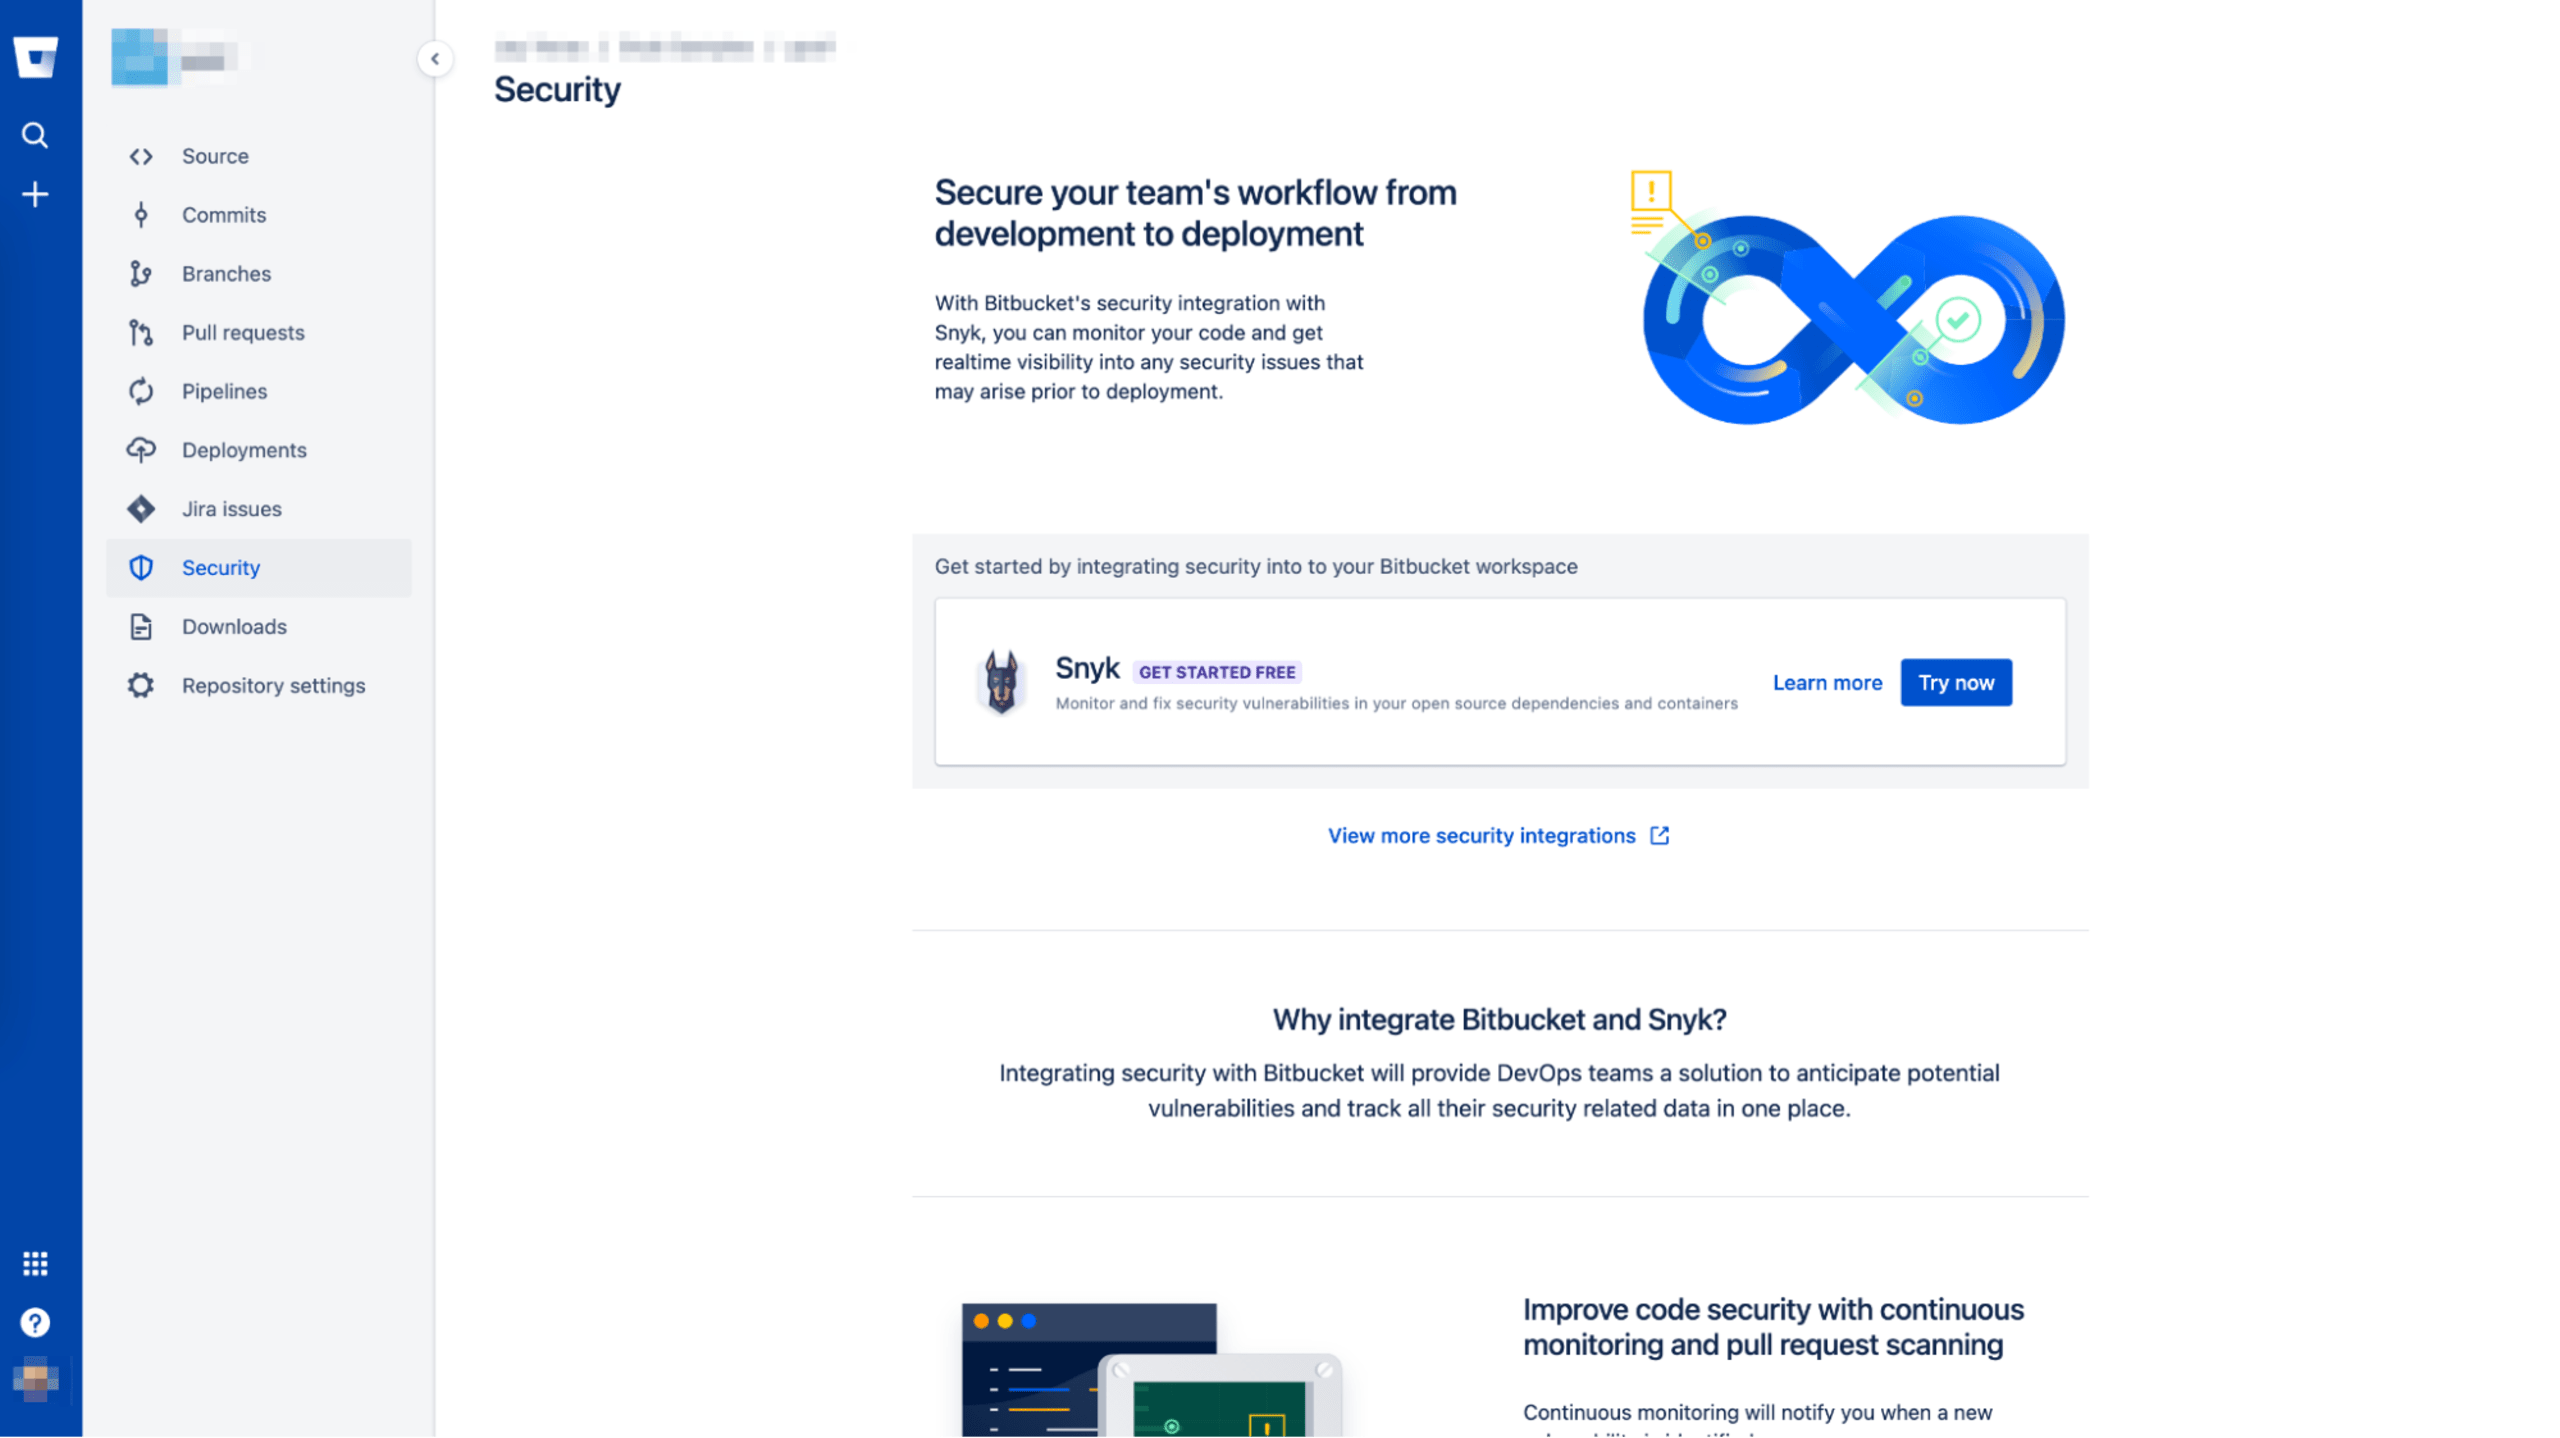
Bitbucket Pipelines est une fonctionnalité d’intégration et de livraison continues (CI/CD) pour Bitbucket Cloud. L’intégration Snyk Pipe offre aux développeurs une visibilité en temps réel sur les vulnérabilités open source dans le processus CI/CD.
Ces intégrations Snyk aident les organisations qui utilisent Bitbucket à adopter une approche DevSecOps de la livraison logicielle et à renforcer la sécurité de leurs applications.
Sécurisez Bitbucket avec Snyk
Grâce aux intégrations de Snyk avec Bitbucket et AWS, les équipes de développement bénéficient d’une visibilité en temps réel sur les problèmes de sécurité dans leur code et leurs conteneurs. Elles peuvent ainsi corriger les vulnérabilités dès les premières étapes du développement et surveiller les nouveaux risques après le déploiement des applications sur AWS.
Cette intégration vous permet d’aborder en toute confiance la sécurité cloud en combinant Bitbucket, AWS et Snyk, et d’ancrer la sécurité au cœur du cycle de développement logiciel.


