Azure Repos enrichi de fonctionnalités DevSecOps

Ariel Ornstein

1 mai 2019
0 minutes de lectureNous sommes ravis d’annoncer que, dès aujourd’hui, les développeurs peuvent tester, corriger et surveiller leurs projets Azure Repos pour détecter les vulnérabilités open source.
Détection native des vulnérabilités dans Azure Repos
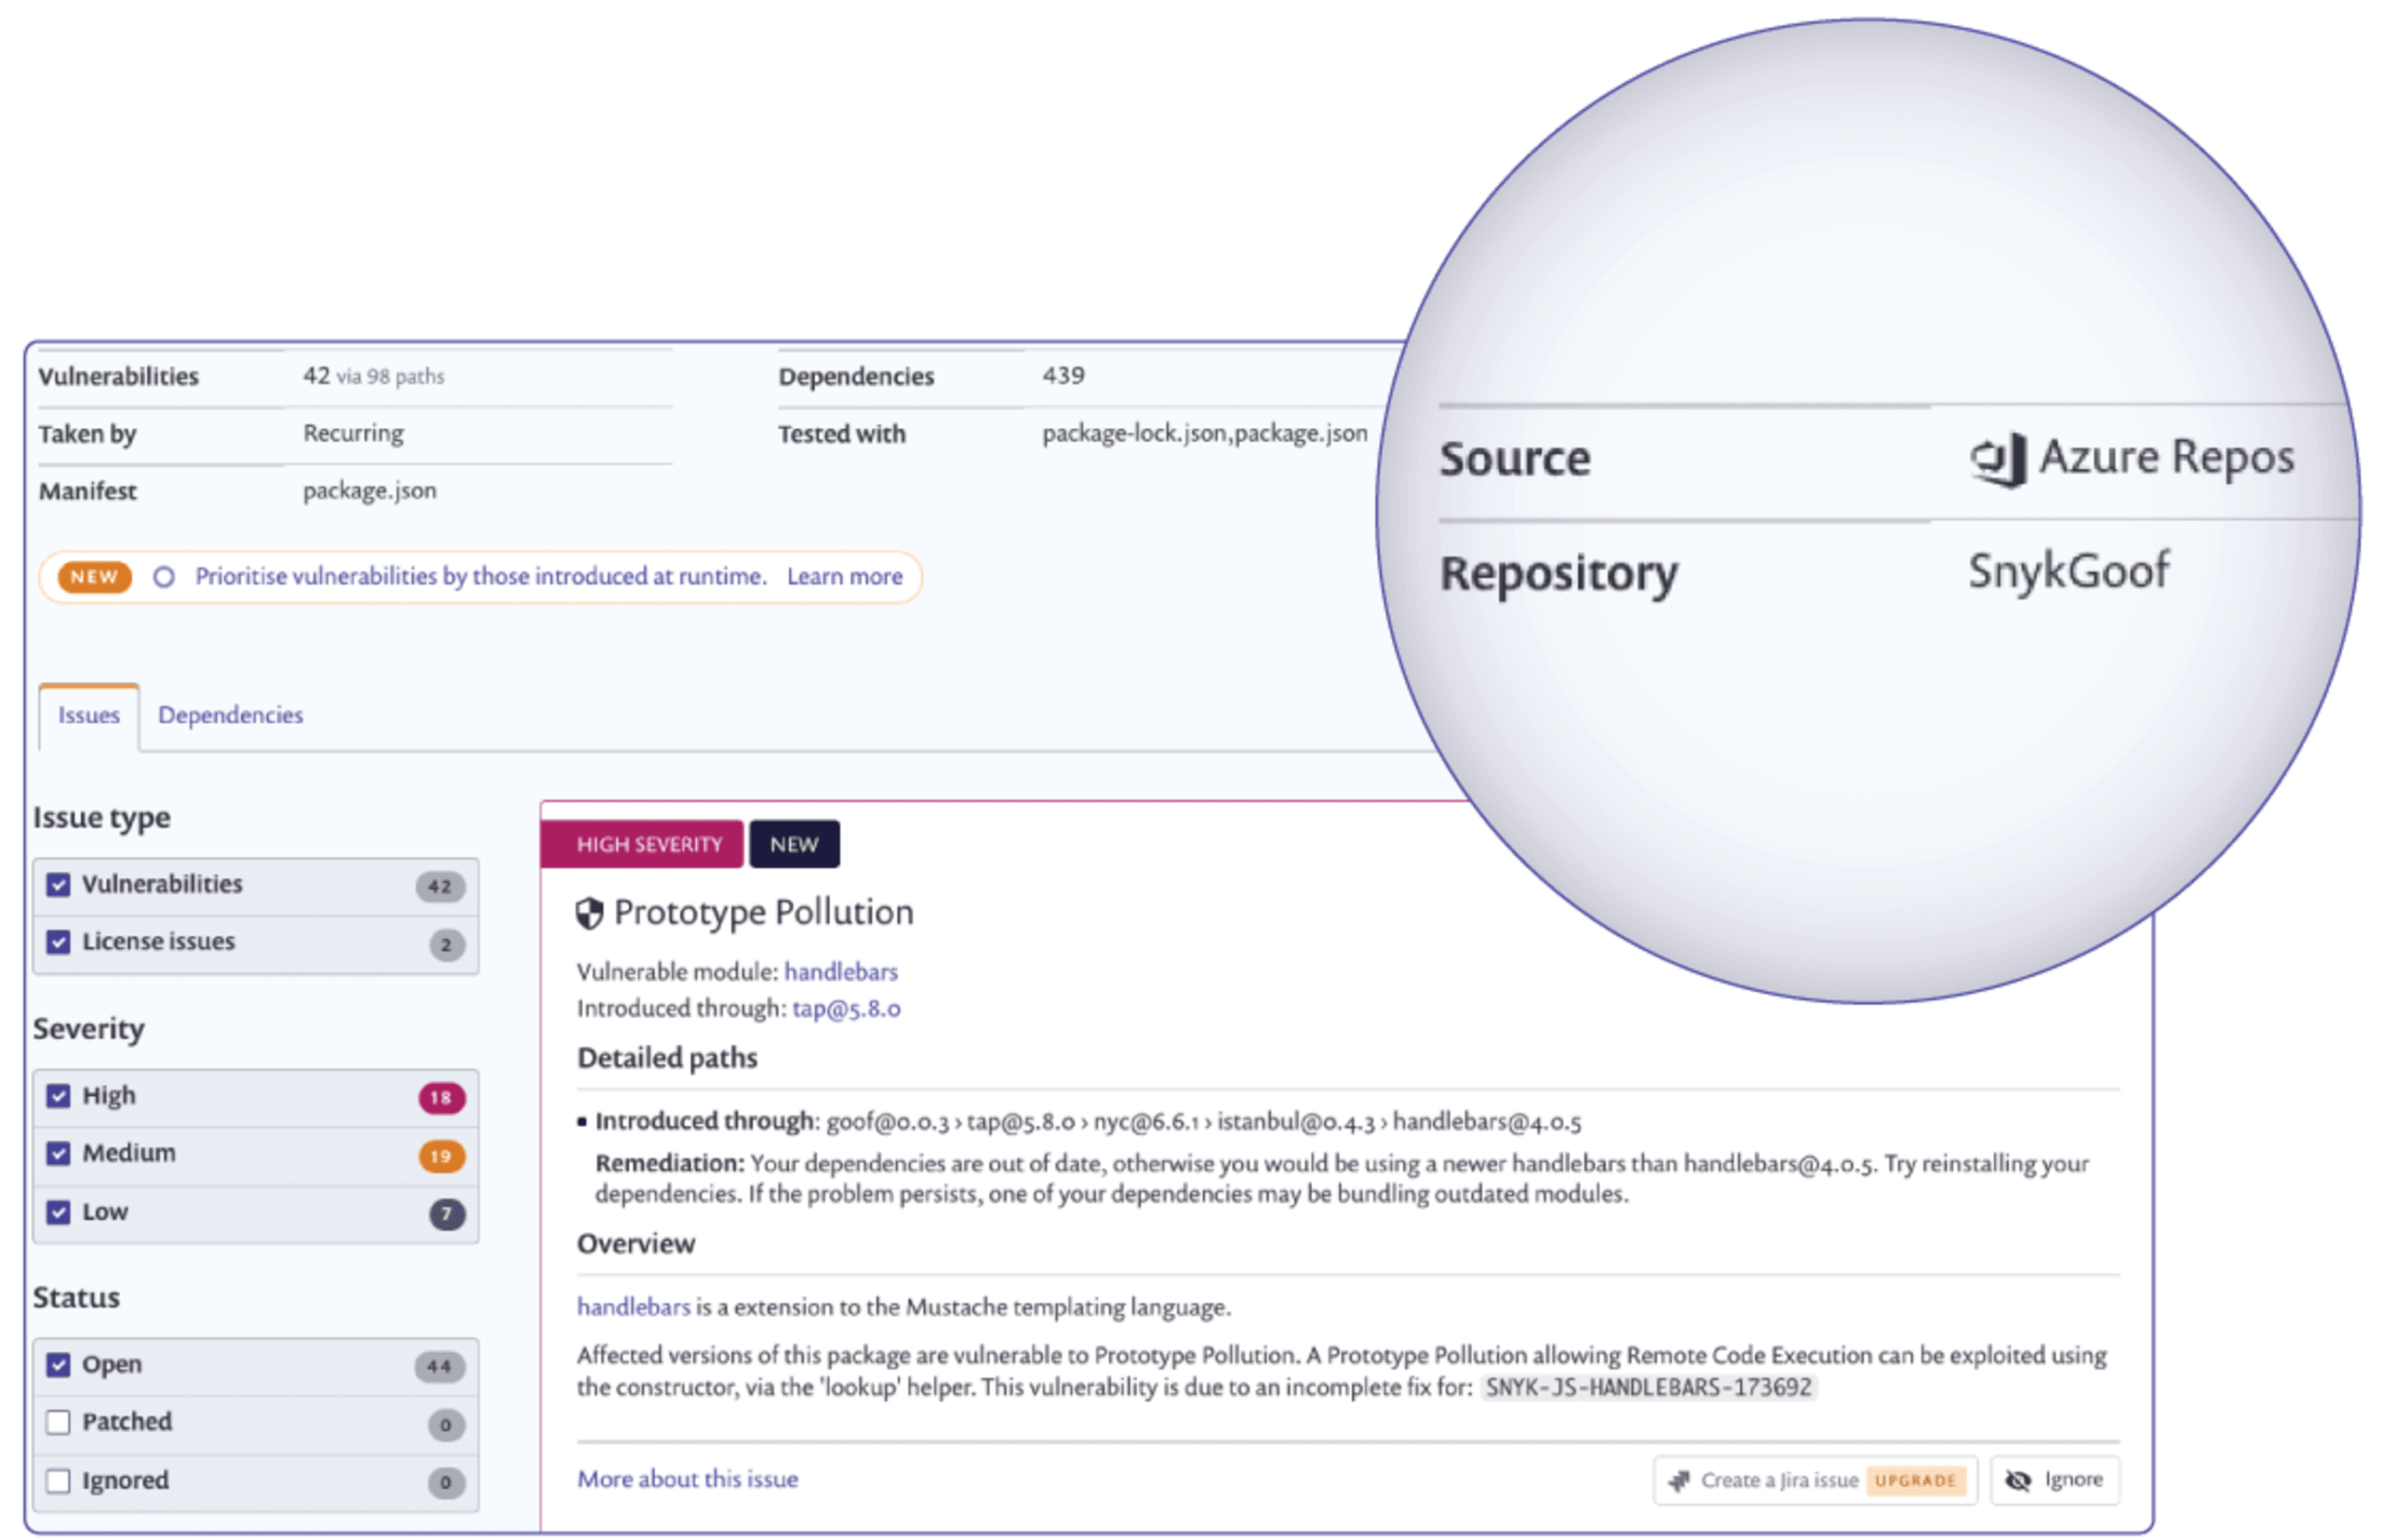
Snyk vous aide à détecter les vulnérabilités existantes dans vos projets en analysant vos dépôts Azure Repos. Cette analyse couvre tous les langages déjà pris en charge par les intégrations Git existantes de Snyk et Azure DevOps. Chaque vulnérabilité détectée est présentée avec des informations enrichies pour faciliter le triage, notamment le contexte de son introduction et la fonction vulnérable dans le package.
L’image ci-dessous montre, dans notre application, un projet Node.js importé depuis Azure Repos et les résultats de l’analyse des vulnérabilités :
Prévenir et surveiller les nouvelles vulnérabilités
Snyk veille à la sécurité du code des développeurs tout au long du cycle de vie du développement logiciel (SDLC). Après l’envoi du code vers Azure Repos, Snyk continue de surveiller chaque jour les projets importés et avertit les développeurs si de nouvelles vulnérabilités sont divulguées.
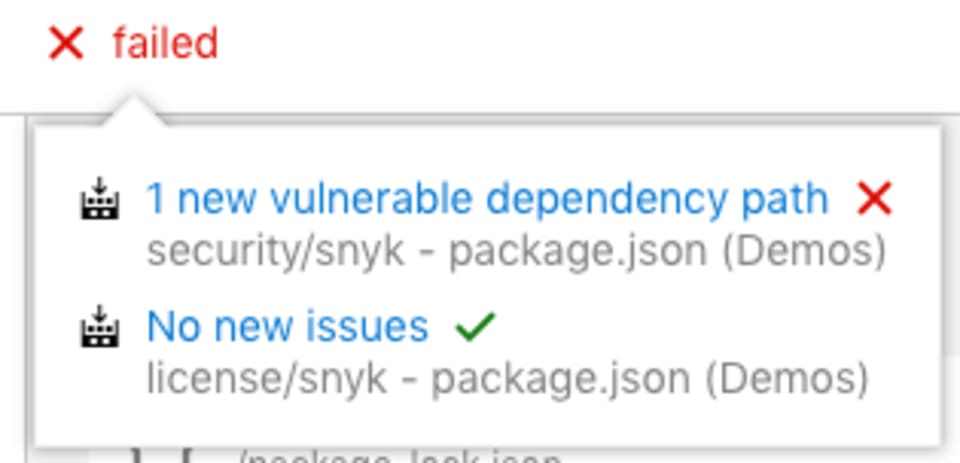
Snyk veille également à ce que les pull requests des développeurs n’introduisent pas de nouvelles vulnérabilités open source. Avant leur fusion, chaque nouvelle pull request est analysée dans Azure Repos afin de vérifier qu’elle n’introduit aucune nouvelle vulnérabilité. Des règles permettent de définir le niveau de gravité des vulnérabilités qui empêchent la fusion. L’image ci-dessous montre une pull request ayant échoué dans Azure Repos en raison des nouvelles vulnérabilités qu’elle aurait introduites :
La facilité d’action et l’automatisation accélèrent les corrections
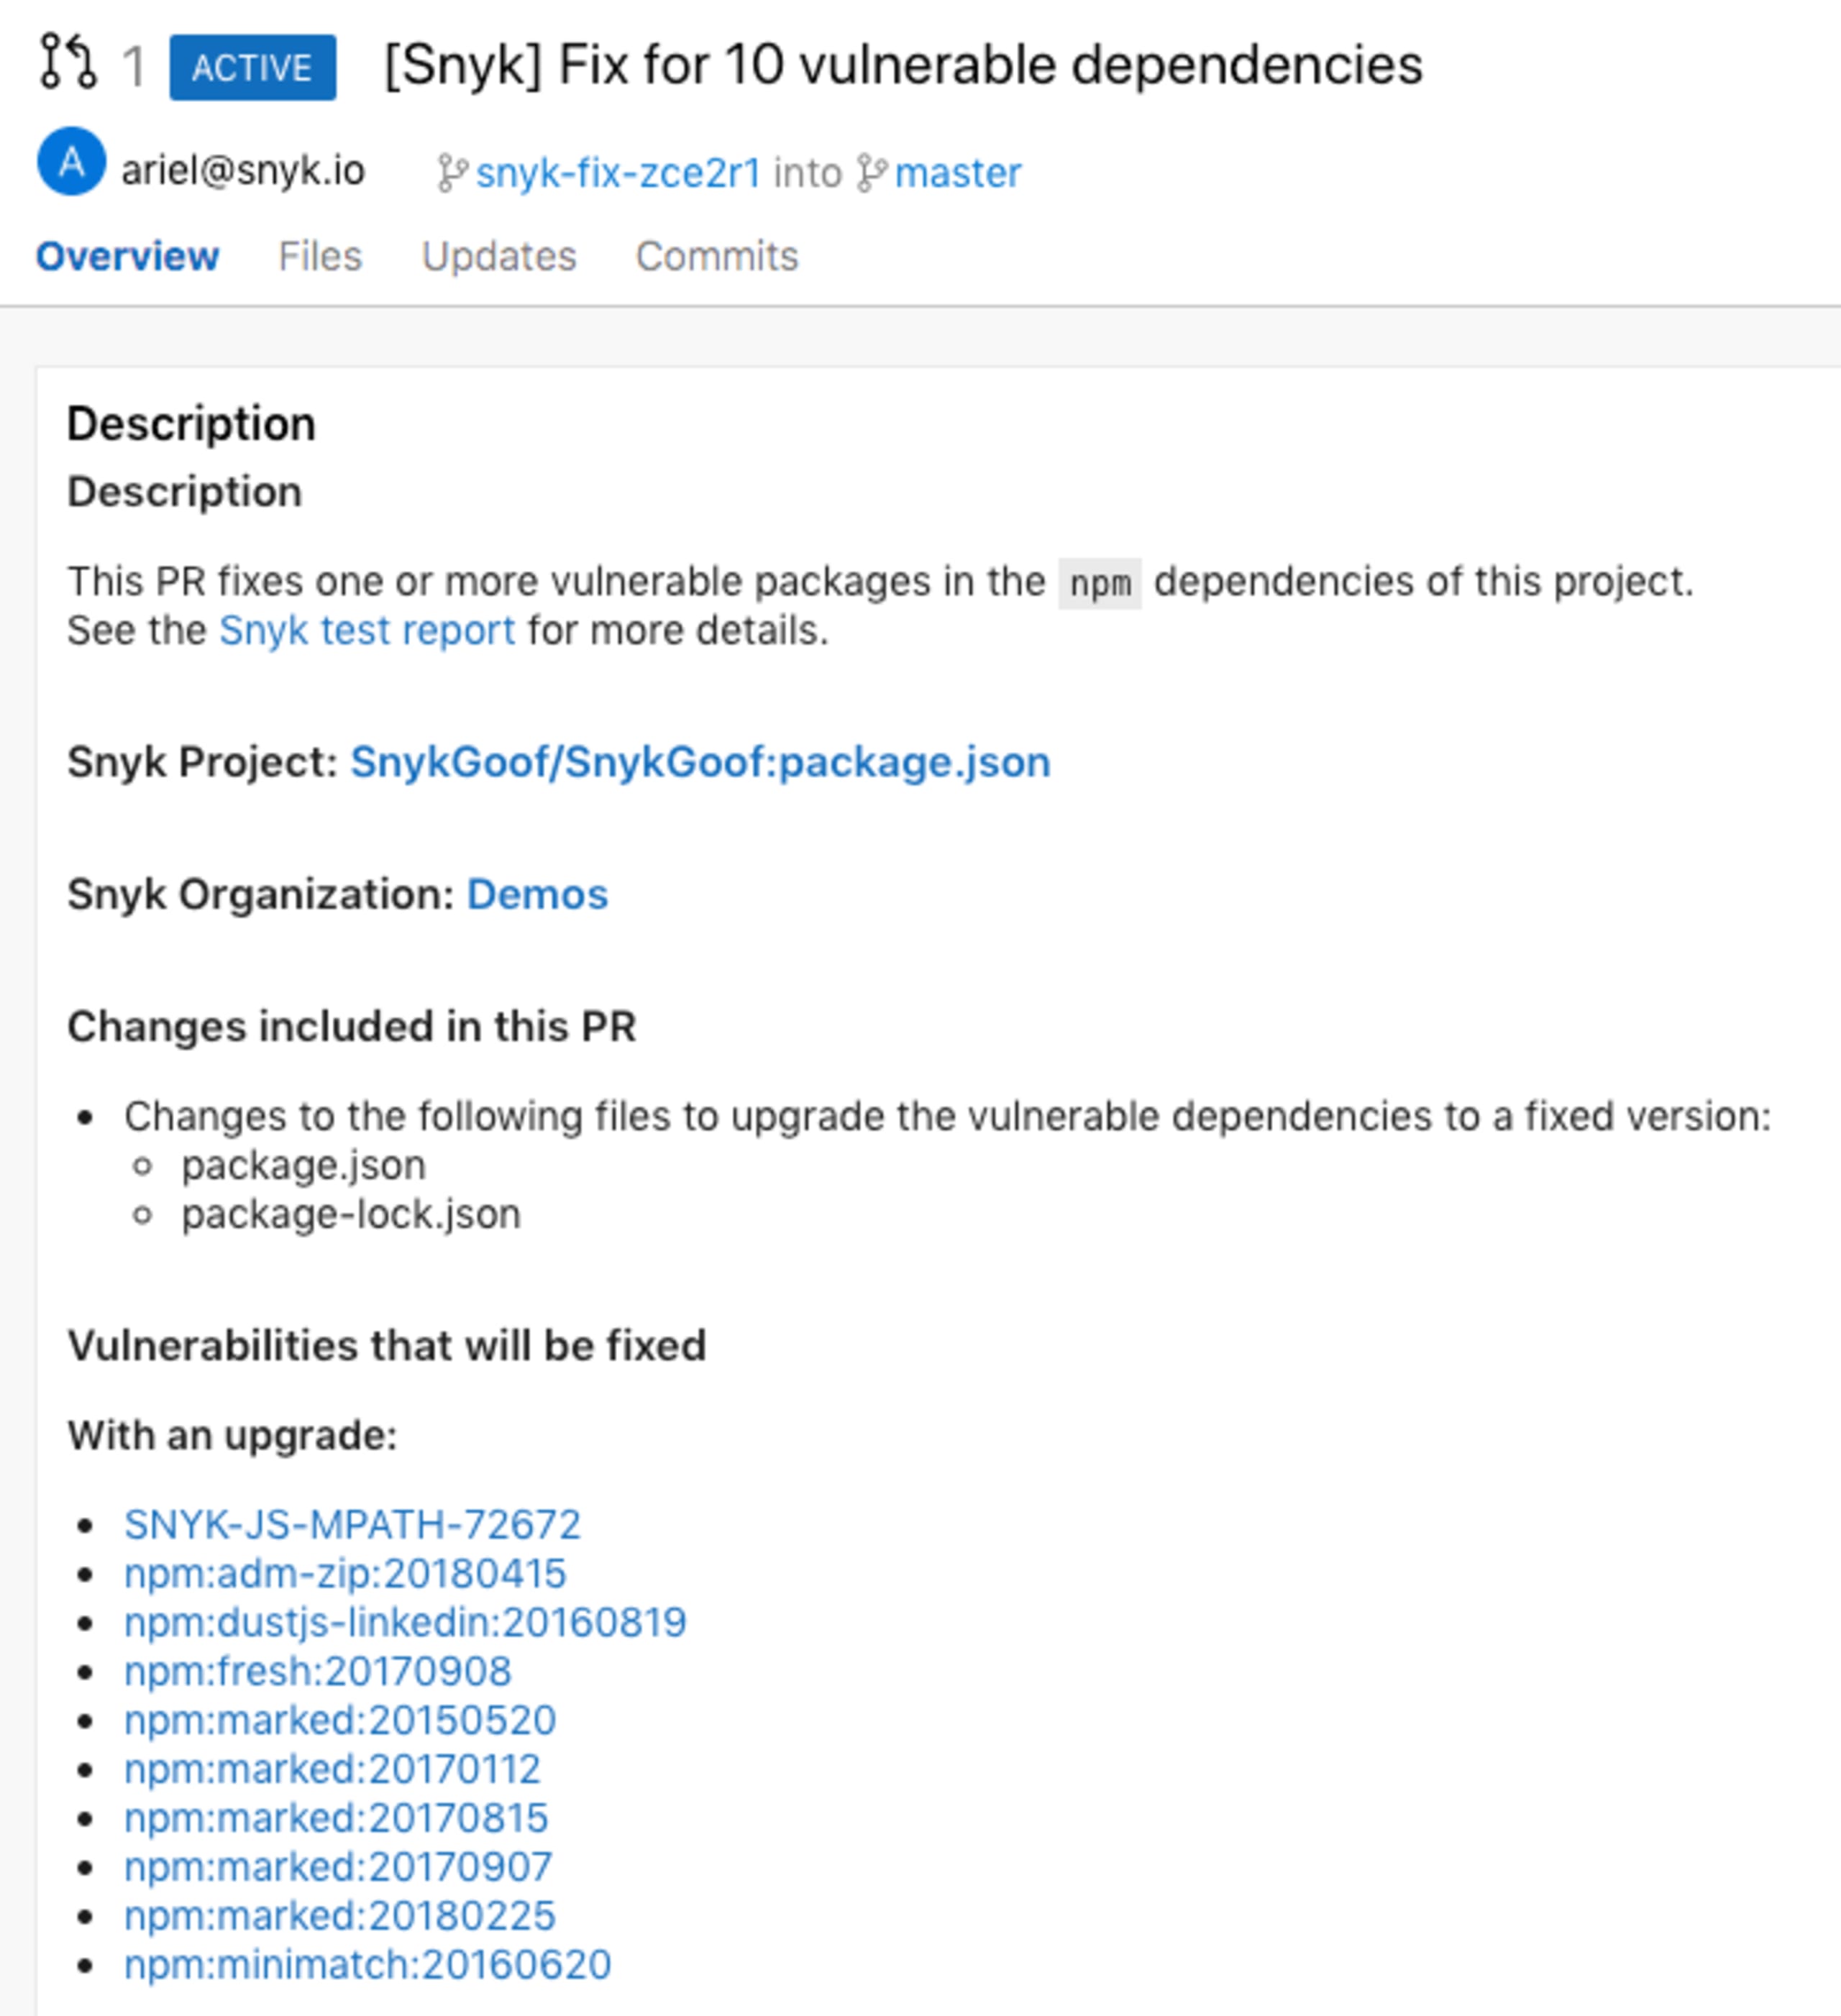
La détection des vulnérabilités n’est qu’un début. Lorsqu’une vulnérabilité est découverte, Snyk calcule le correctif nécessaire pour les dépendances directes et transitives, puis crée automatiquement une pull request de correction (PR) proposant les mises à niveau ou les correctifs requis, directement dans le workflow Azure Repos.
L’image ci-dessous montre une pull request de correction créée par Snyk.
* La création de pull requests de correction et le test des nouvelles pull requests sont en bêta fermée. Contactez-nous si vous souhaitez les activer pour votre compte.
Microsoft Azure et Snyk : de la mise en production du code à l’exécution
Cette intégration vient enrichir la suite de sécurité des applications et des conteneurs de Snyk pour Microsoft Azure, avec des intégrations natives à chaque étape du SDLC, de la mise en production du code à l’exécution, notamment la prise en charge d’Azure Pipelines, d’Azure Container Registry et d’Azure Functions.
Pour commencer
Ajoutez la nouvelle intégration Azure Repos depuis notre page Intégrations ou consultez la documentation sur l’intégration Azure Repos pour en savoir plus.
Snyk participera au prochain événement Microsoft Build (du 6 au 8 mai à Seattle) et y présentera sa solution complète pour l’écosystème Azure. Venez nous rencontrer sur notre stand, le n° 214. Protégez-vous !
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.