Sécuriser Artifactory avec Snyk

Or Fattal

19 août 2019
0 minutes de lectureNous sommes ravis de vous annoncer qu’à partir d’aujourd’hui, vous pouvez empêcher l’utilisation d’artefacts vulnérables au sein de votre organisation grâce au plugin Artifactory de Snyk !
Snyk, le gardien de votre dépôt Artifactory
Le plugin Artifactory de Snyk permet à votre équipe de définir le niveau de sécurité souhaité et de le faire respecter dans toute l’organisation. Il empêche l’équipe d’utiliser un artefact qui ne respecte pas la politique définie. Vous pouvez ainsi accélérer le développement en détectant les vulnérabilités dès les premières étapes du workflow.
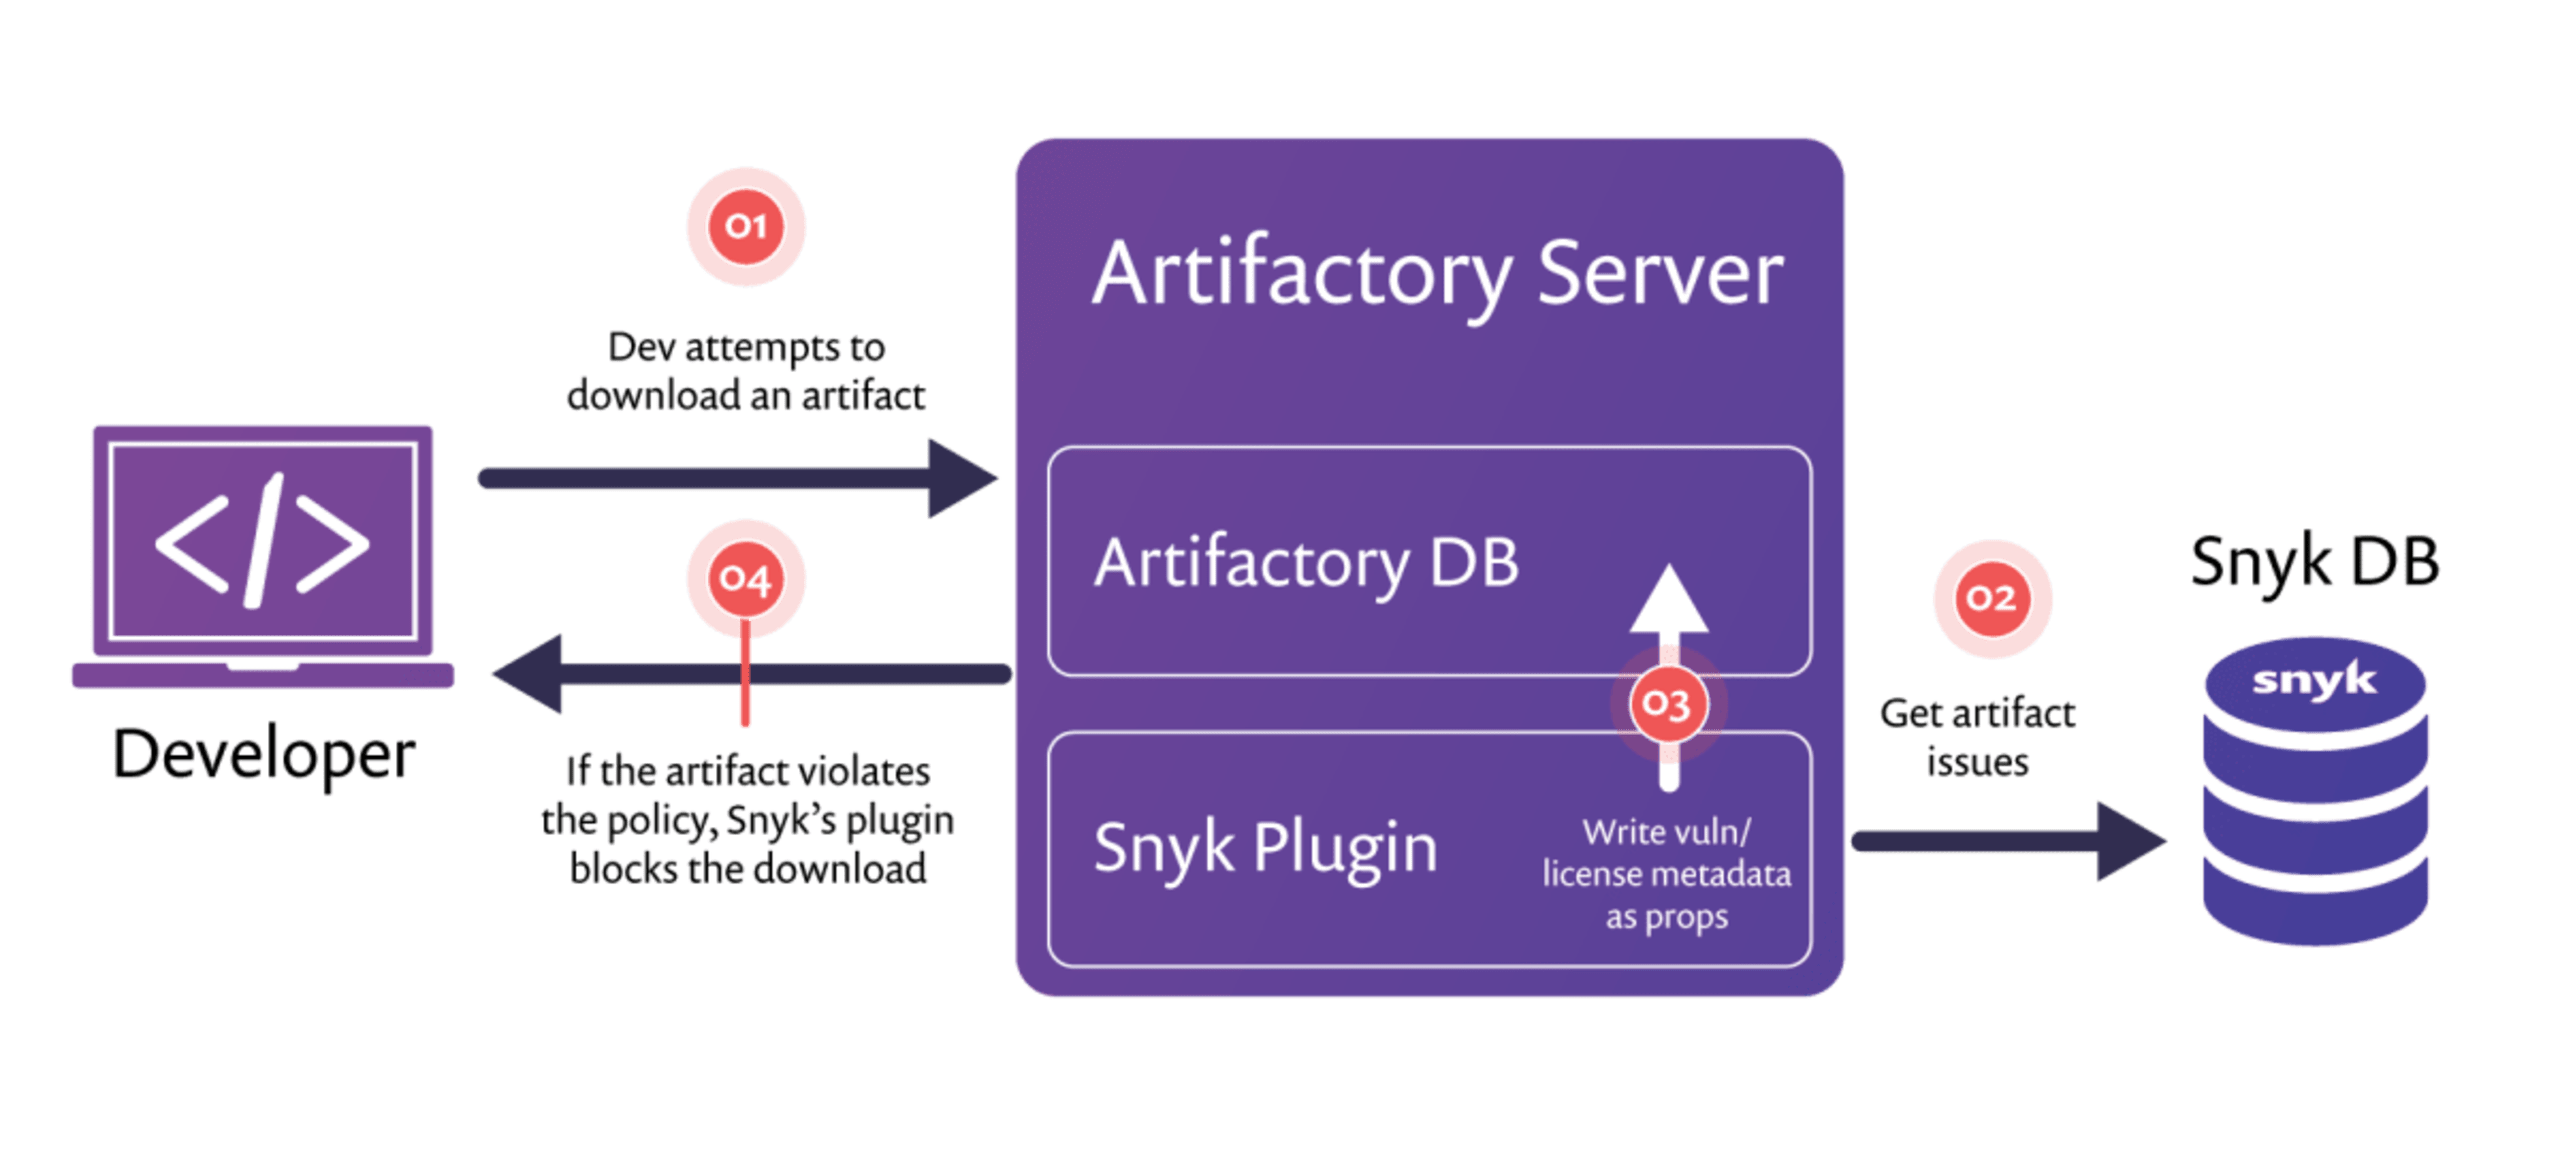
Le plugin fait office de filtre de sécurité et s’exécute sur votre serveur Artifactory. Lorsqu’un membre de votre organisation tente de télécharger un artefact, le plugin Artifactory de Snyk analyse la bibliothèque demandée en la comparant à notre vaste base de données de vulnérabilités, puis vérifie si l’artefact présente des failles de sécurité. En plus des vulnérabilités, le plugin vérifie également si la licence de la bibliothèque respecte vos paramètres de conformité des licences. Si des vulnérabilités ou des problèmes de licence sont détectés dans l’artefact demandé, le téléchargement est automatiquement bloqué et les informations pertinentes sont ajoutées au serveur Artifactory sous forme de métadonnées de l’artefact.
L’illustration ci-dessous explique le fonctionnement du plugin, étape par étape :
Enrichir les artefacts avec des métadonnées exploitables
Snyk fournit aux administrateurs toutes les informations nécessaires pour évaluer chaque artefact et prendre les mesures qui s’imposent. Lorsqu’il analyse les vulnérabilités et les problèmes de licence d’un artefact, Snyk enregistre les résultats sur le serveur Artifactory sous forme de propriétés supplémentaires de l’artefact. En les examinant, les administrateurs peuvent évaluer les problèmes détectés et déterminer la marche à suivre avant même d’utiliser l’artefact.
L’image ci-dessous montre comment les résultats des tests Snyk s’affichent dans l’onglet Properties d’un artefact :

Donner aux administrateurs le contrôle des artefacts autorisésSnyk permet aux administrateurs de contrôler les artefacts qui doivent être bloqués ou autorisés. Dans la configuration du plugin, ils peuvent définir une politique de blocage globale en précisant les niveaux de gravité des vulnérabilités et des problèmes de licence qui doivent empêcher le téléchargement des artefacts. Les niveaux de gravité sont définis séparément pour les vulnérabilités et les problèmes de licence. Lorsqu’un artefact est bloqué en raison d’une violation de la politique, l’administrateur Artifactory peut déroger à la politique globale pour cet artefact et autoriser les développeurs à le télécharger.
L’image ci-dessous montre comment définir les seuils de gravité dans le fichier de configuration du plugin :

Grâce à la base de données de vulnérabilités et de licences de Snyk
Le plugin Artifactory de Snyk s’appuie sur la base de données complète de Snyk consacrée aux vulnérabilités de sécurité open source. Considérée comme la plus complète du secteur, elle a été choisie pour renforcer la sécurité de géants comme Google et Microsoft et contient 67 % de vulnérabilités de plus que les bases de données publiques.
Sécuriser le processus le plus tôt possible
Grâce à cette protection native de votre registre privé, les utilisateurs d’Artifactory bénéficient de la couverture de sécurité complète de bout en bout de Snyk, qui protège le processus de développement, du codage au déploiement. Snyk fournit des informations de sécurité uniques directement dans les outils de développement, comme les IDE, Git et les outils de build, ainsi que des solutions exploitables en un clic pour traiter les alertes.
Comment commencer ?
Le plugin Artifactory de Snyk fonctionne avec tous les langages pris en charge par notre API de test : NPM, Maven, Ruby, Gradle, SBT et PIP. La prise en charge de .Net, PHP et GO (dep et vendor) sera bientôt disponible. La prise en main est très simple : il vous suffit de télécharger l’archive du plugin depuis notre dépôt GitHub et de l’extraire dans le dossier plugins de votre serveur Artifactory. Pour en savoir plus, consultez la documentation du plugin Artifactory.
Restez en sécurité !

