Sécurisez vos applications Kubernetes avec Snyk Container
12 novembre 2019
0 minutes de lectureNous avons déjà parlé de la mise en œuvre de la sécurité des conteneurs tout au long du SDLC et des compromis liés aux tests en local, dans votre pipeline CI/CD, sur votre registre et dans votre cluster Kubernetes. Avec la nouvelle intégration Kubernetes de Snyk Container, nous voulons simplifier cette dernière étape et rapprocher ces informations des développeurs afin qu’ils puissent corriger plus rapidement les vulnérabilités et renforcer la sécurité Kubernetes.
Détectez les applications Kubernetes vulnérables avec Snyk
Snyk permet déjà d’analyser les images dans vos pipelines d’intégration continue et d’importer directement des images depuis vos registres de conteneurs. Notre nouvelle intégration Kubernetes étend cette fonctionnalité à votre cluster. Pour activer l’intégration, vous installez un contrôleur sur votre cluster à l’aide de notre chart Helm. Le contrôleur dispose d’un accès en lecture à l’API Kubernetes et détecte vos workloads ainsi que les images qu’ils utilisent.
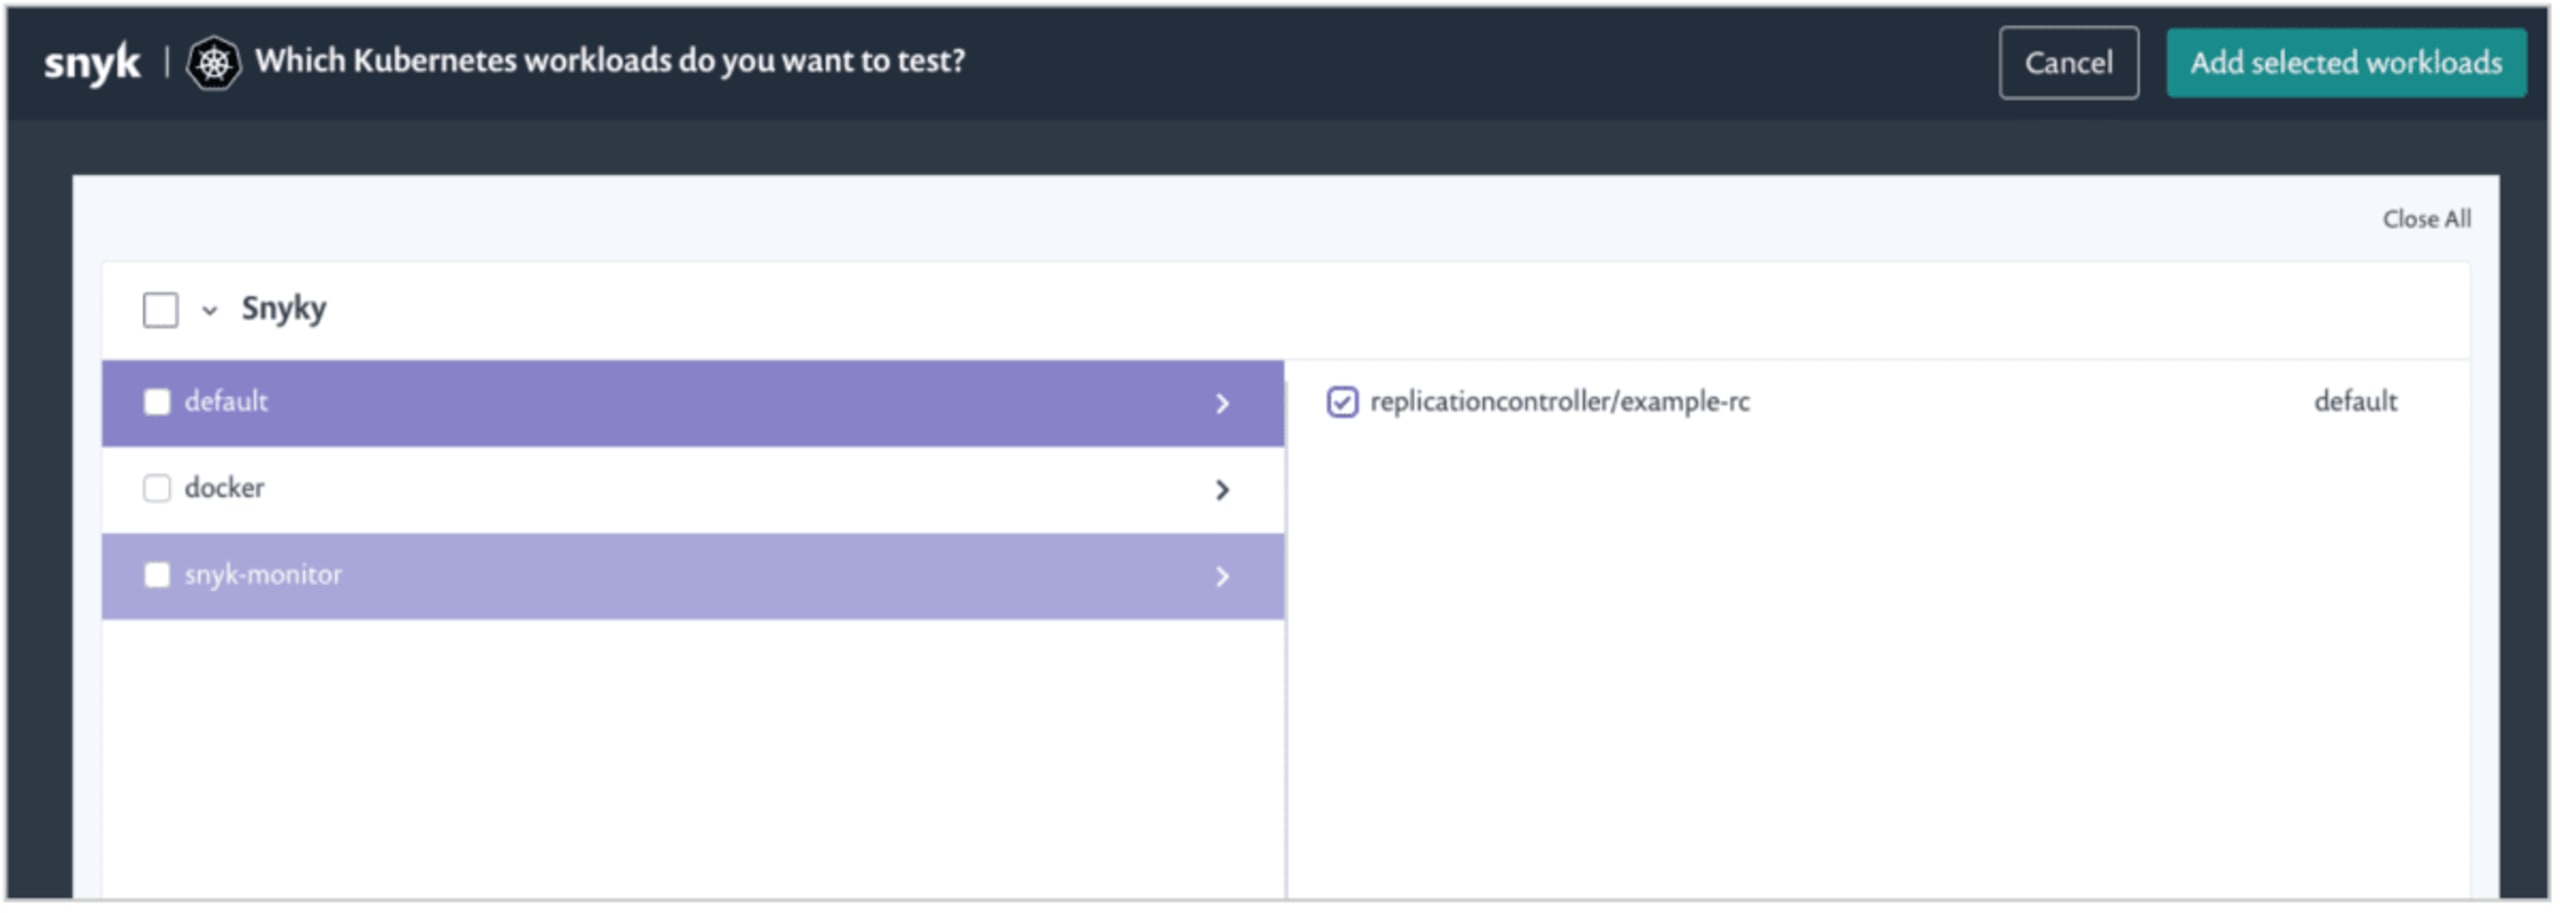
Le contrôleur envoie ces informations à Snyk, où vous pouvez importer des workloads spécifiques pour que nous les analysions et établissions un rapport.
Une fois certains de vos workloads importés, Snyk affiche les informations sur les vulnérabilités des images, ainsi que des métadonnées (par exemple, le cluster où s’exécute le workload et son type).

Sécurisez les workloads, pas seulement les images
Un workload Kubernetes donné peut compter des dizaines, voire des centaines de pods et potentiellement encore plus de conteneurs individuels. Mais du point de vue des développeurs, il s’agit simplement de détails d’implémentation de la plateforme. Se concentrer sur les données de vulnérabilité de conteneurs individuels ne tient pas compte de cette réalité et ne correspond pas à l’abstraction utilisée par les développeurs, généralement le Deployment, le CronJob, le ReplicationController, etc.
Se limiter aux images présentes dans le cluster ne permet pas non plus de tenir compte du contexte, qui peut être essentiel pour comprendre les risques et savoir quelles applications sont réellement concernées.
Par exemple, lorsque Snyk importe vos workloads Kubernetes, nous recueillons des informations importantes sur leur configuration de sécurité, en plus des vulnérabilités des images.
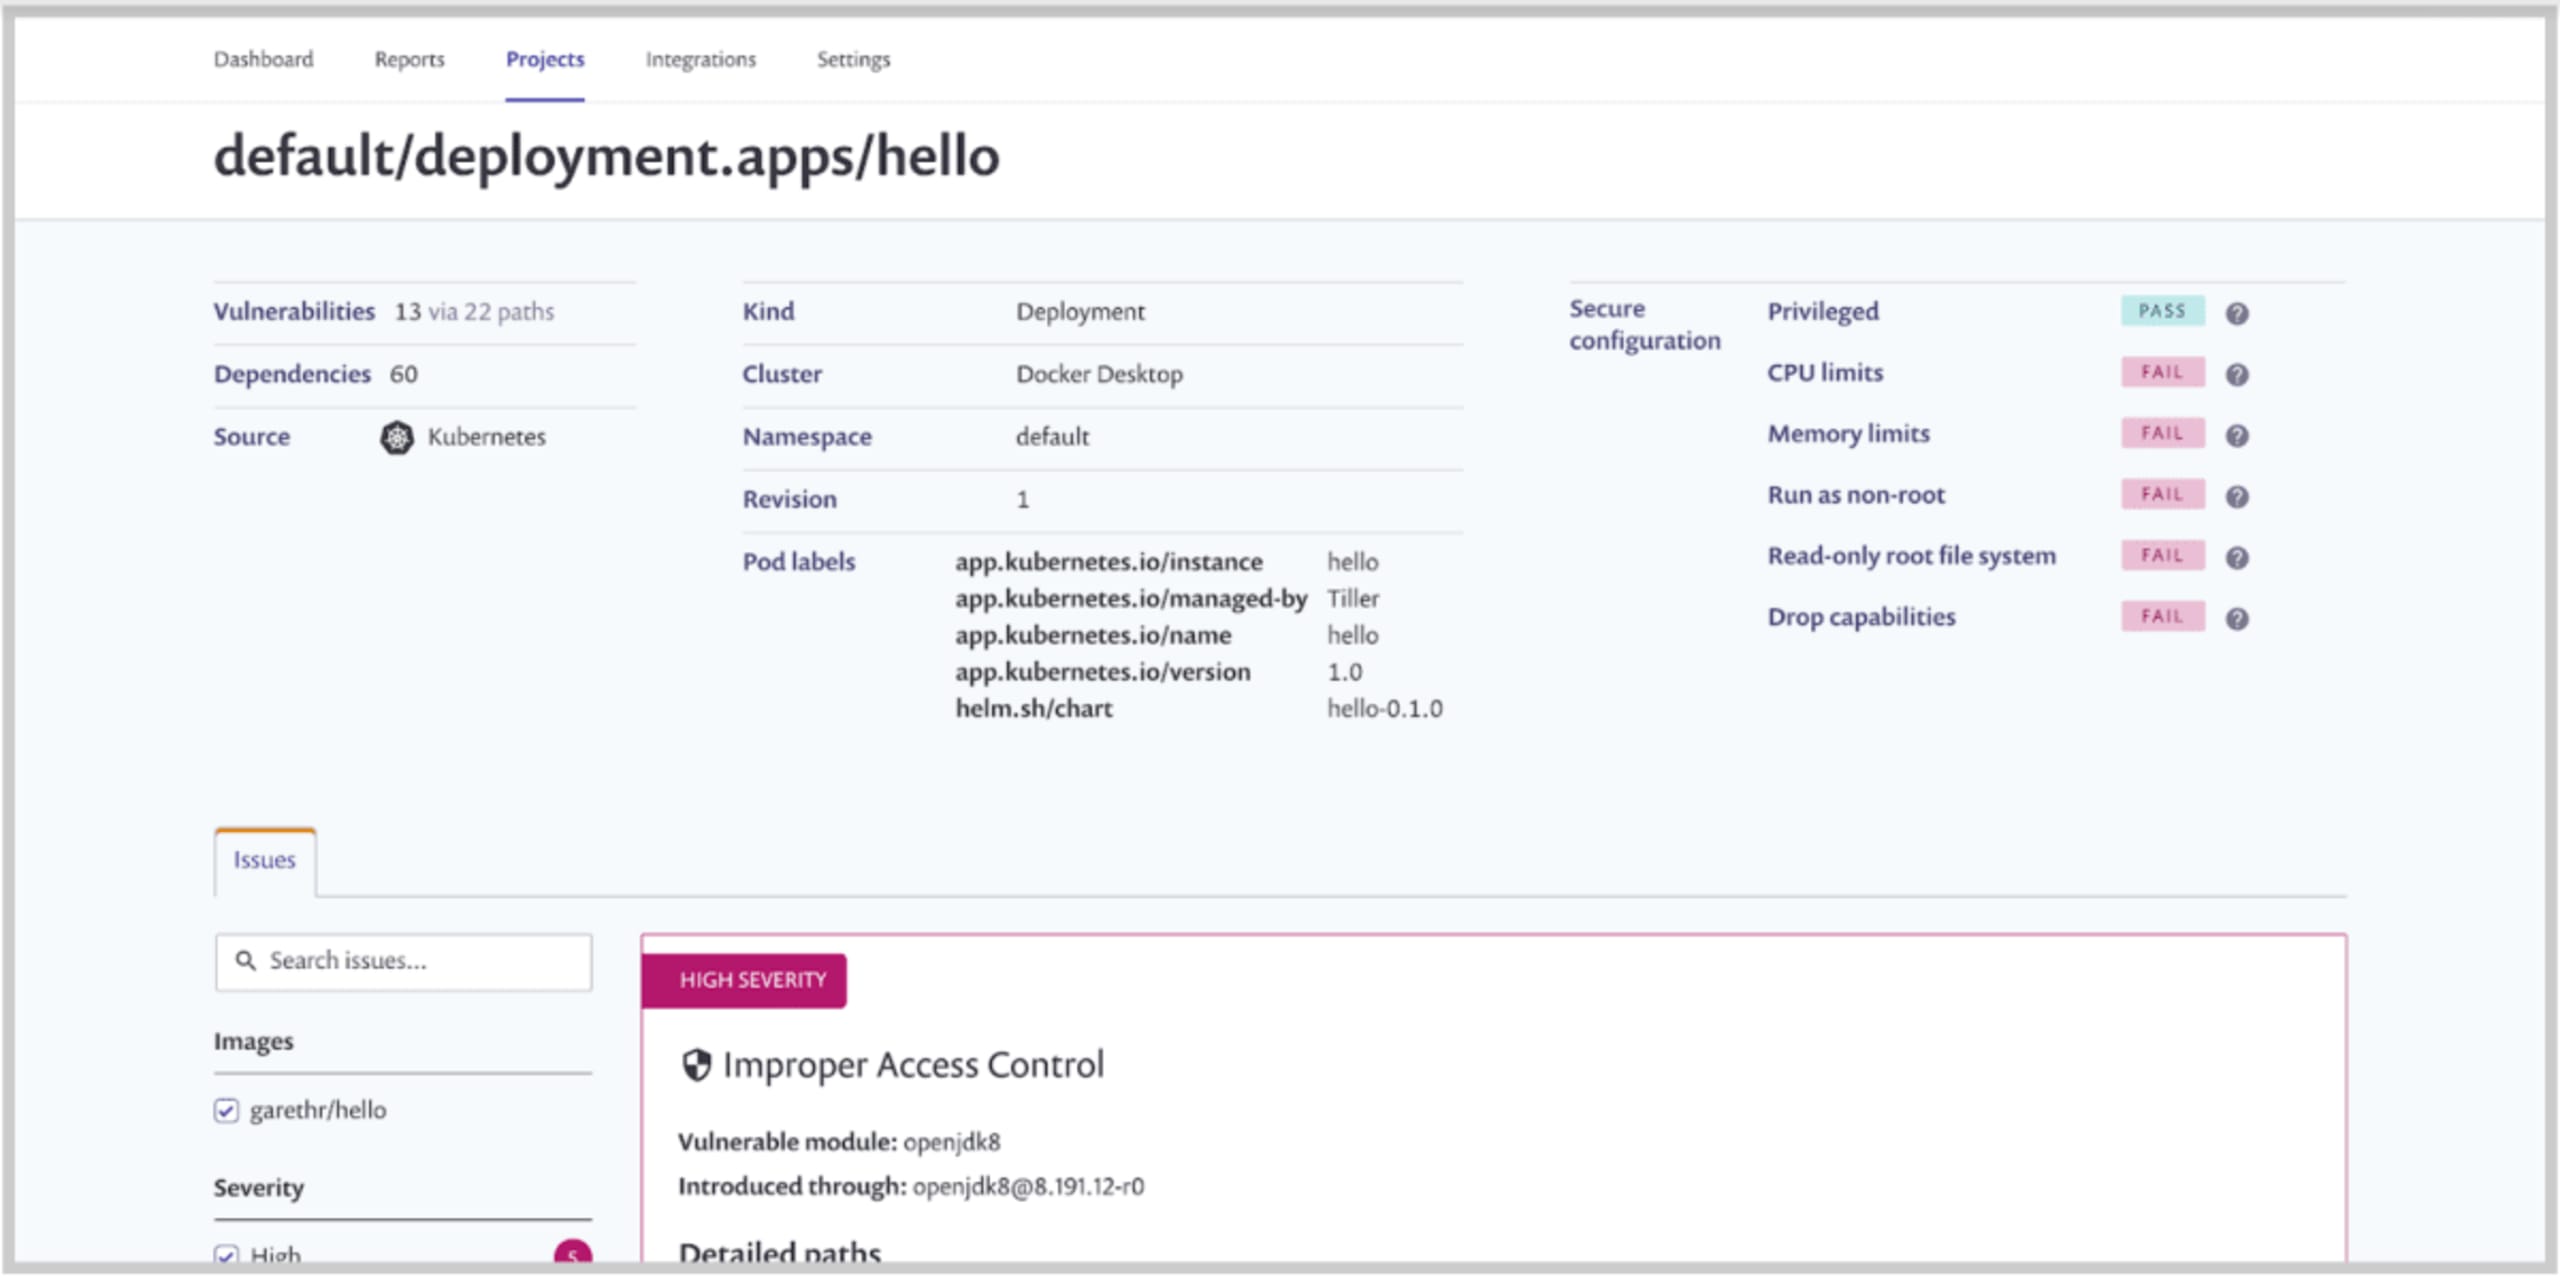
Ces informations doivent vous aider à repérer en un coup d’œil les workloads qui bénéficieraient de changements de configuration pour être mieux sécurisés. Nous détectons les workloads qui ne suppriment pas les capacités, ceux auxquels il manque des limites de processeur et de mémoire (qui peuvent contribuer à atténuer les attaques par déni de service), ceux qui n’utilisent pas de systèmes de fichiers en lecture seule, et bien plus encore.
Conclusion
L’intégration Kubernetes de Snyk est proposée aux clients payants dans le cadre du produit Snyk Container. Nous avons de nombreuses idées pour faire évoluer cette fonctionnalité initiale : rendre le contrôleur plus configurable, étendre les capacités de reporting, utiliser les informations de configuration pour hiérarchiser les vulnérabilités, et bien plus encore. Consultez la documentation pour en savoir plus et dites-nous ce que vous en pensez !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.