Analyser les images du registre Harbor à la recherche de vulnérabilités avec Snyk

1 avril 2021
0 minutes de lectureC’est officiel ! Snyk Container prend en charge l’analyse des images de conteneurs stockées dans Harbor, le registre de conteneurs open source très populaire. Snyk Container vous aide à détecter et à corriger les vulnérabilités dans vos images de conteneurs. Désormais, la solution s’intègre à Harbor en tant que registre de conteneurs, ce qui vous permet d’importer vos projets et de surveiller les vulnérabilités de vos conteneurs. Snyk analyse les projets que vous avez importés à la recherche de vulnérabilités de sécurité connues, à la fréquence que vous définissez.
Pour une description complète des fonctionnalités, consultez notre documentation sur la gestion des vulnérabilités des conteneurs. L’intégration à Harbor est disponible avec nos offres tarifaires Pro et Enterprise.
Snyk Container recommande des mises à niveau des images de base pour vous aider à renforcer la sécurité de vos images d’application, en vous proposant de meilleures options pour les créer. La solution identifie également les couches des images, afin que vous puissiez concentrer vos efforts sur les lignes problématiques de votre Dockerfile.
Optimiser les images de base
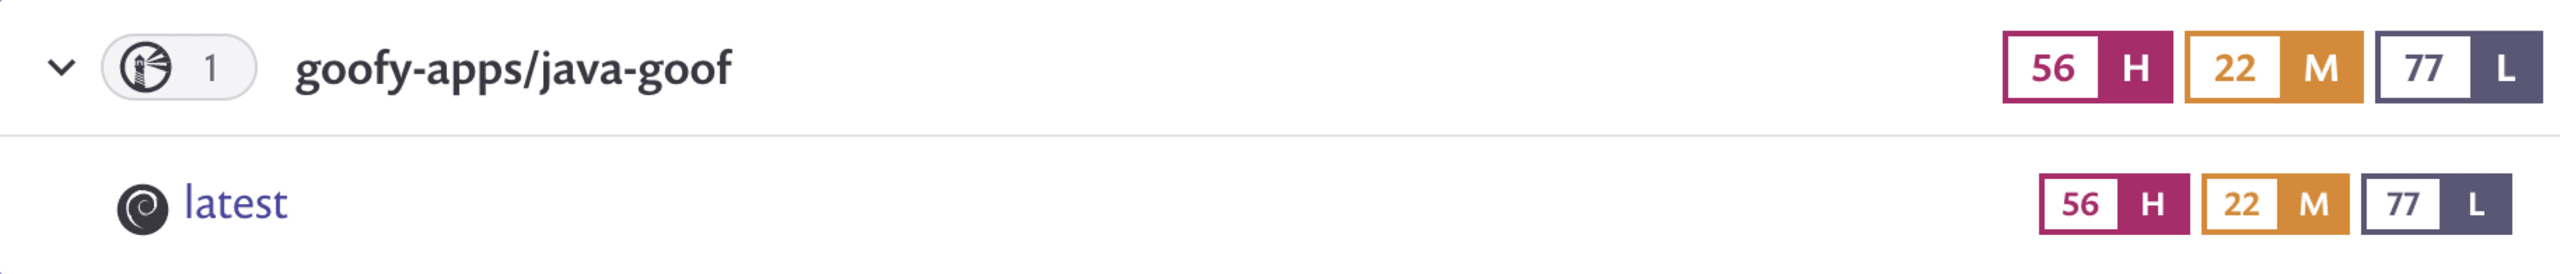
Snyk vous aide à identifier et à choisir d’autres images de base afin de réduire le nombre total de vulnérabilités dans vos images de conteneurs. Il existe souvent plusieurs images de base possibles, notamment pour les images Docker officielles les plus populaires. Snyk Container peut déterminer l’image de base que vous utilisez et vous recommander des mises à niveau présentant moins de vulnérabilités.
Voici des recommandations d’images de base pour une image reposant sur l’image de base tomcat:7.0.100 :
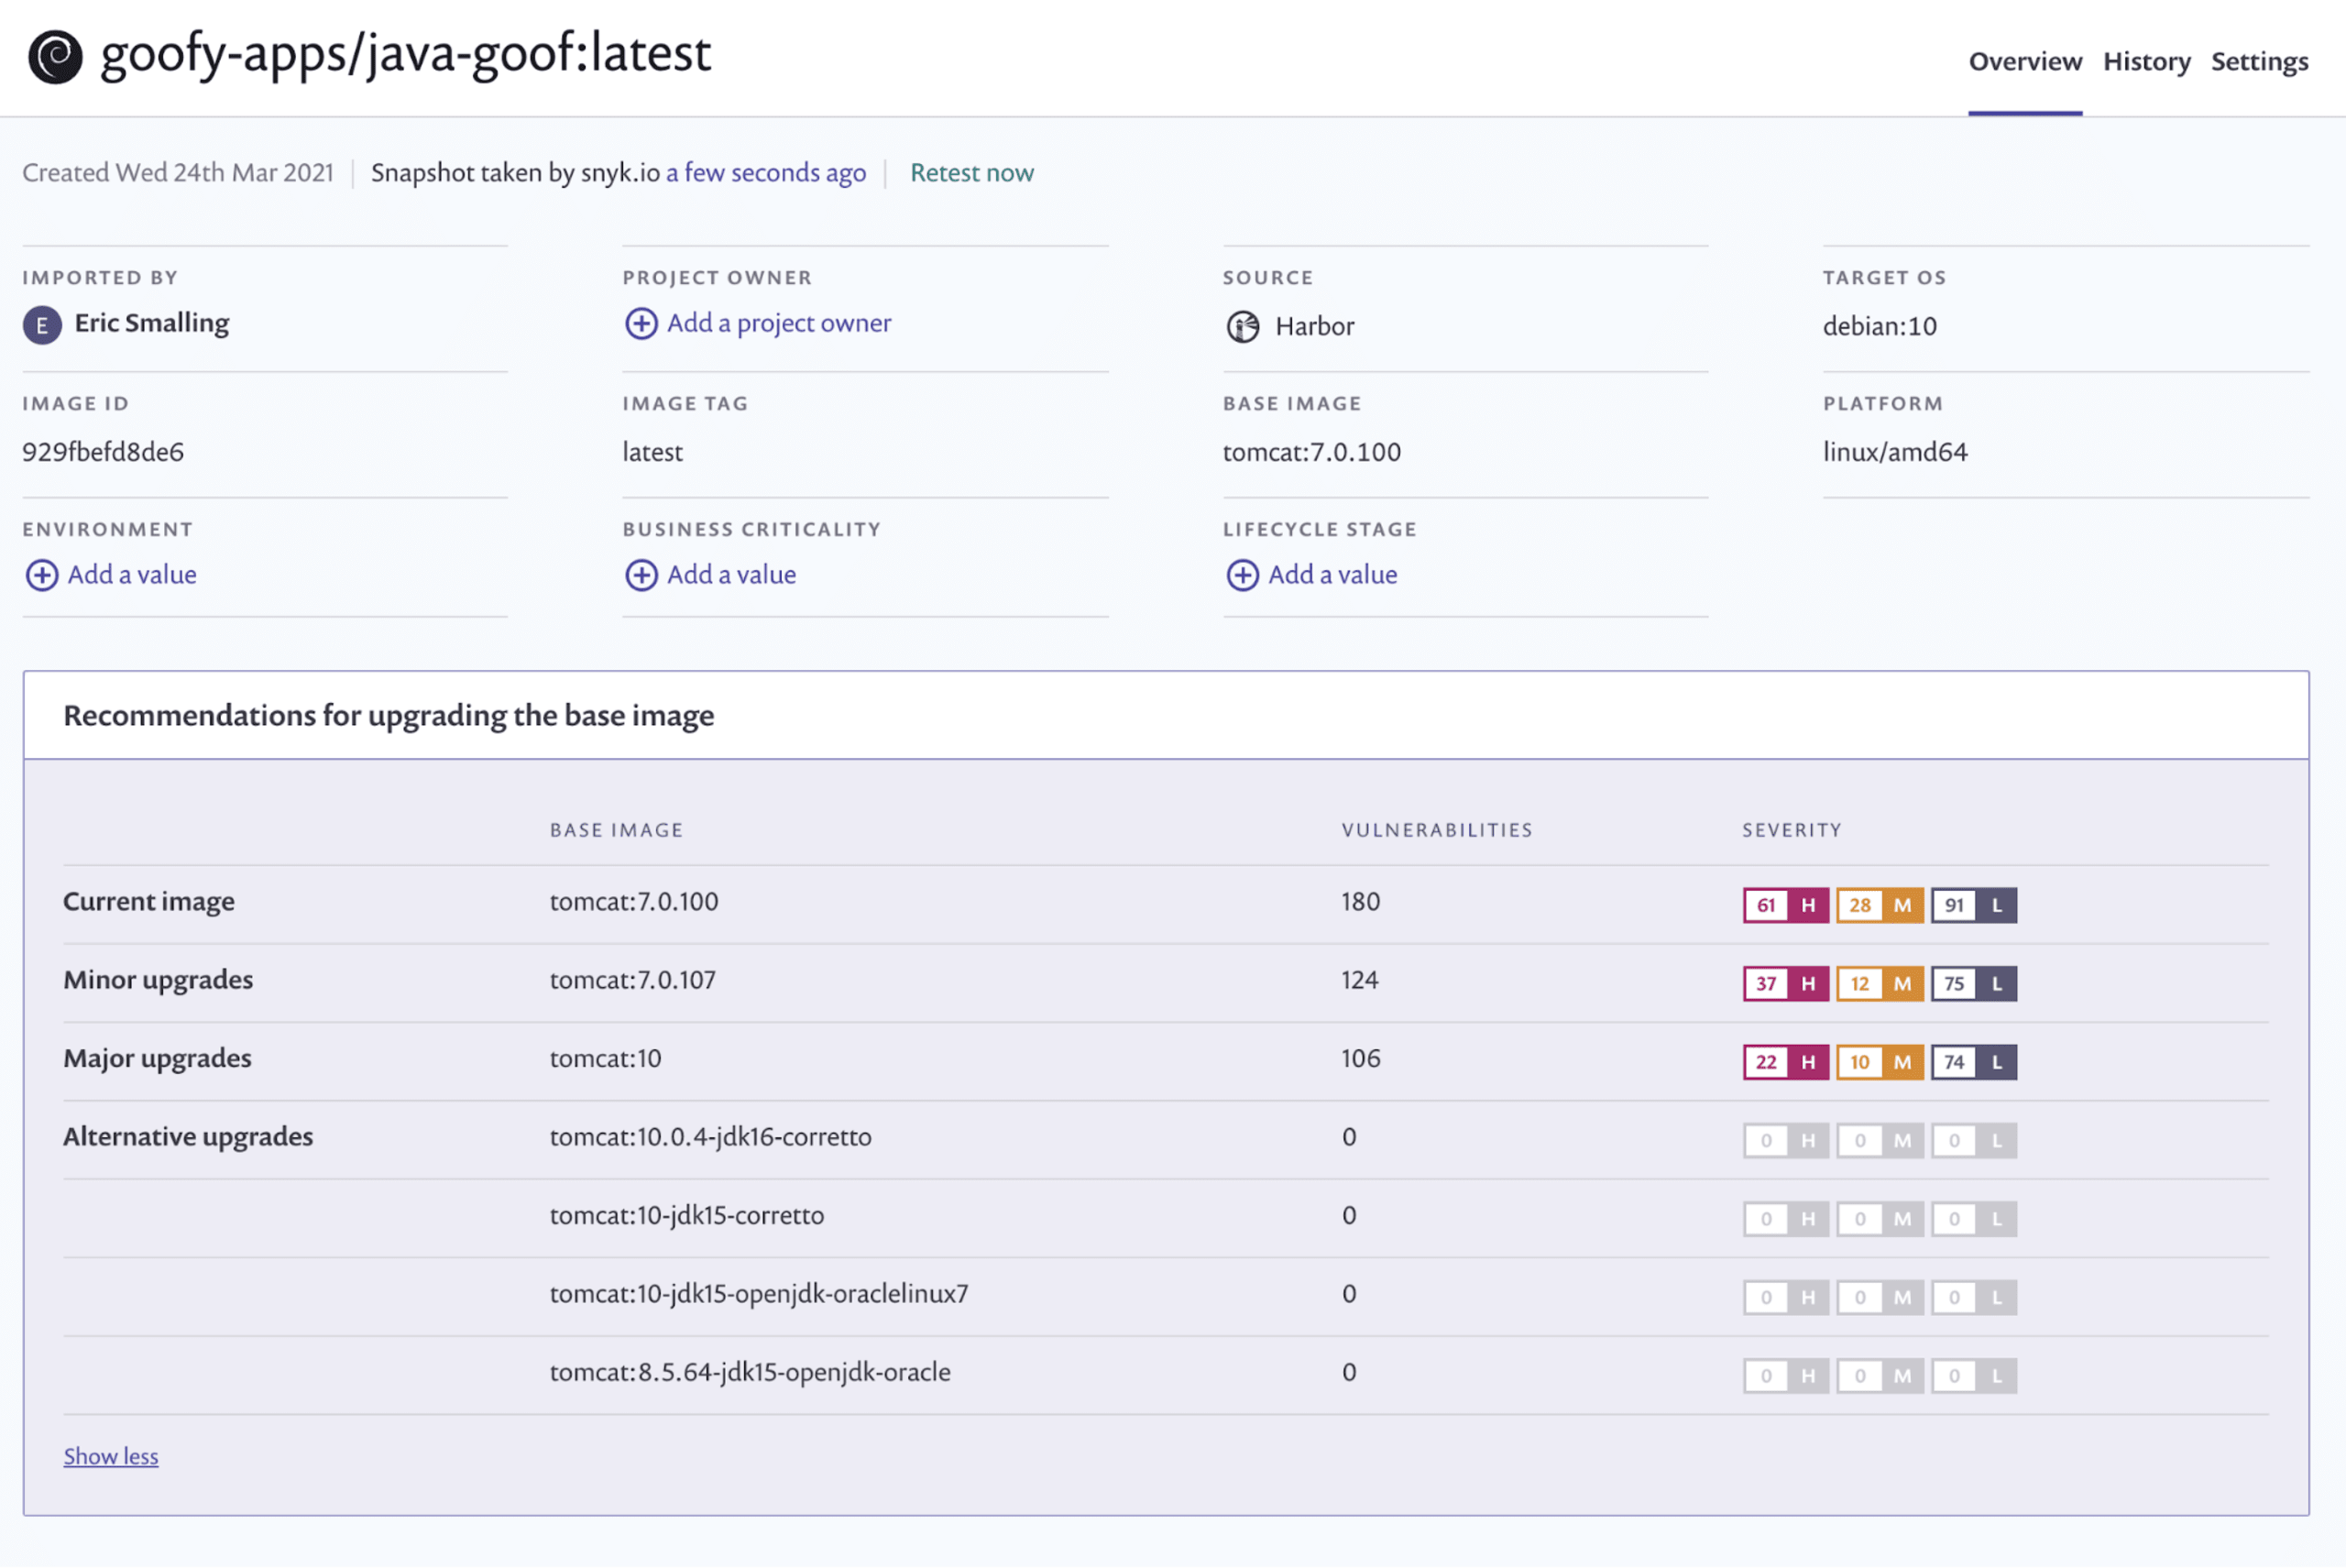
Snyk Container propose différentes recommandations en fonction de votre projet et des informations sélectionnées fournies par la Snyk Vulnerability Database, pour vous permettre de choisir comment corriger les vulnérabilités :
Mises à niveau mineures – Les mises à niveau mineures sont généralement plus rapides et plus simples à mettre en œuvre, et risquent moins de compromettre votre build. Elles vous permettent de conserver la même version majeure du framework et la même distribution du système d’exploitation.
Mises à niveau majeures – Elles nécessitent de passer à une version majeure plus récente du framework ou de la distribution du système d’exploitation.
Mises à niveau alternatives – Elles proposent d’autres images qui peuvent être utilisées à la place, mais qui peuvent modifier à la fois le framework et la distribution. Ces options alternatives peuvent réduire considérablement le nombre de vulnérabilités, comme dans l’exemple ci-dessus, mais elles peuvent aussi nécessiter davantage de tests et d’évaluations pour vérifier qu’elles ne perturbent pas votre code.
Identifier les instructions problématiques du Dockerfile
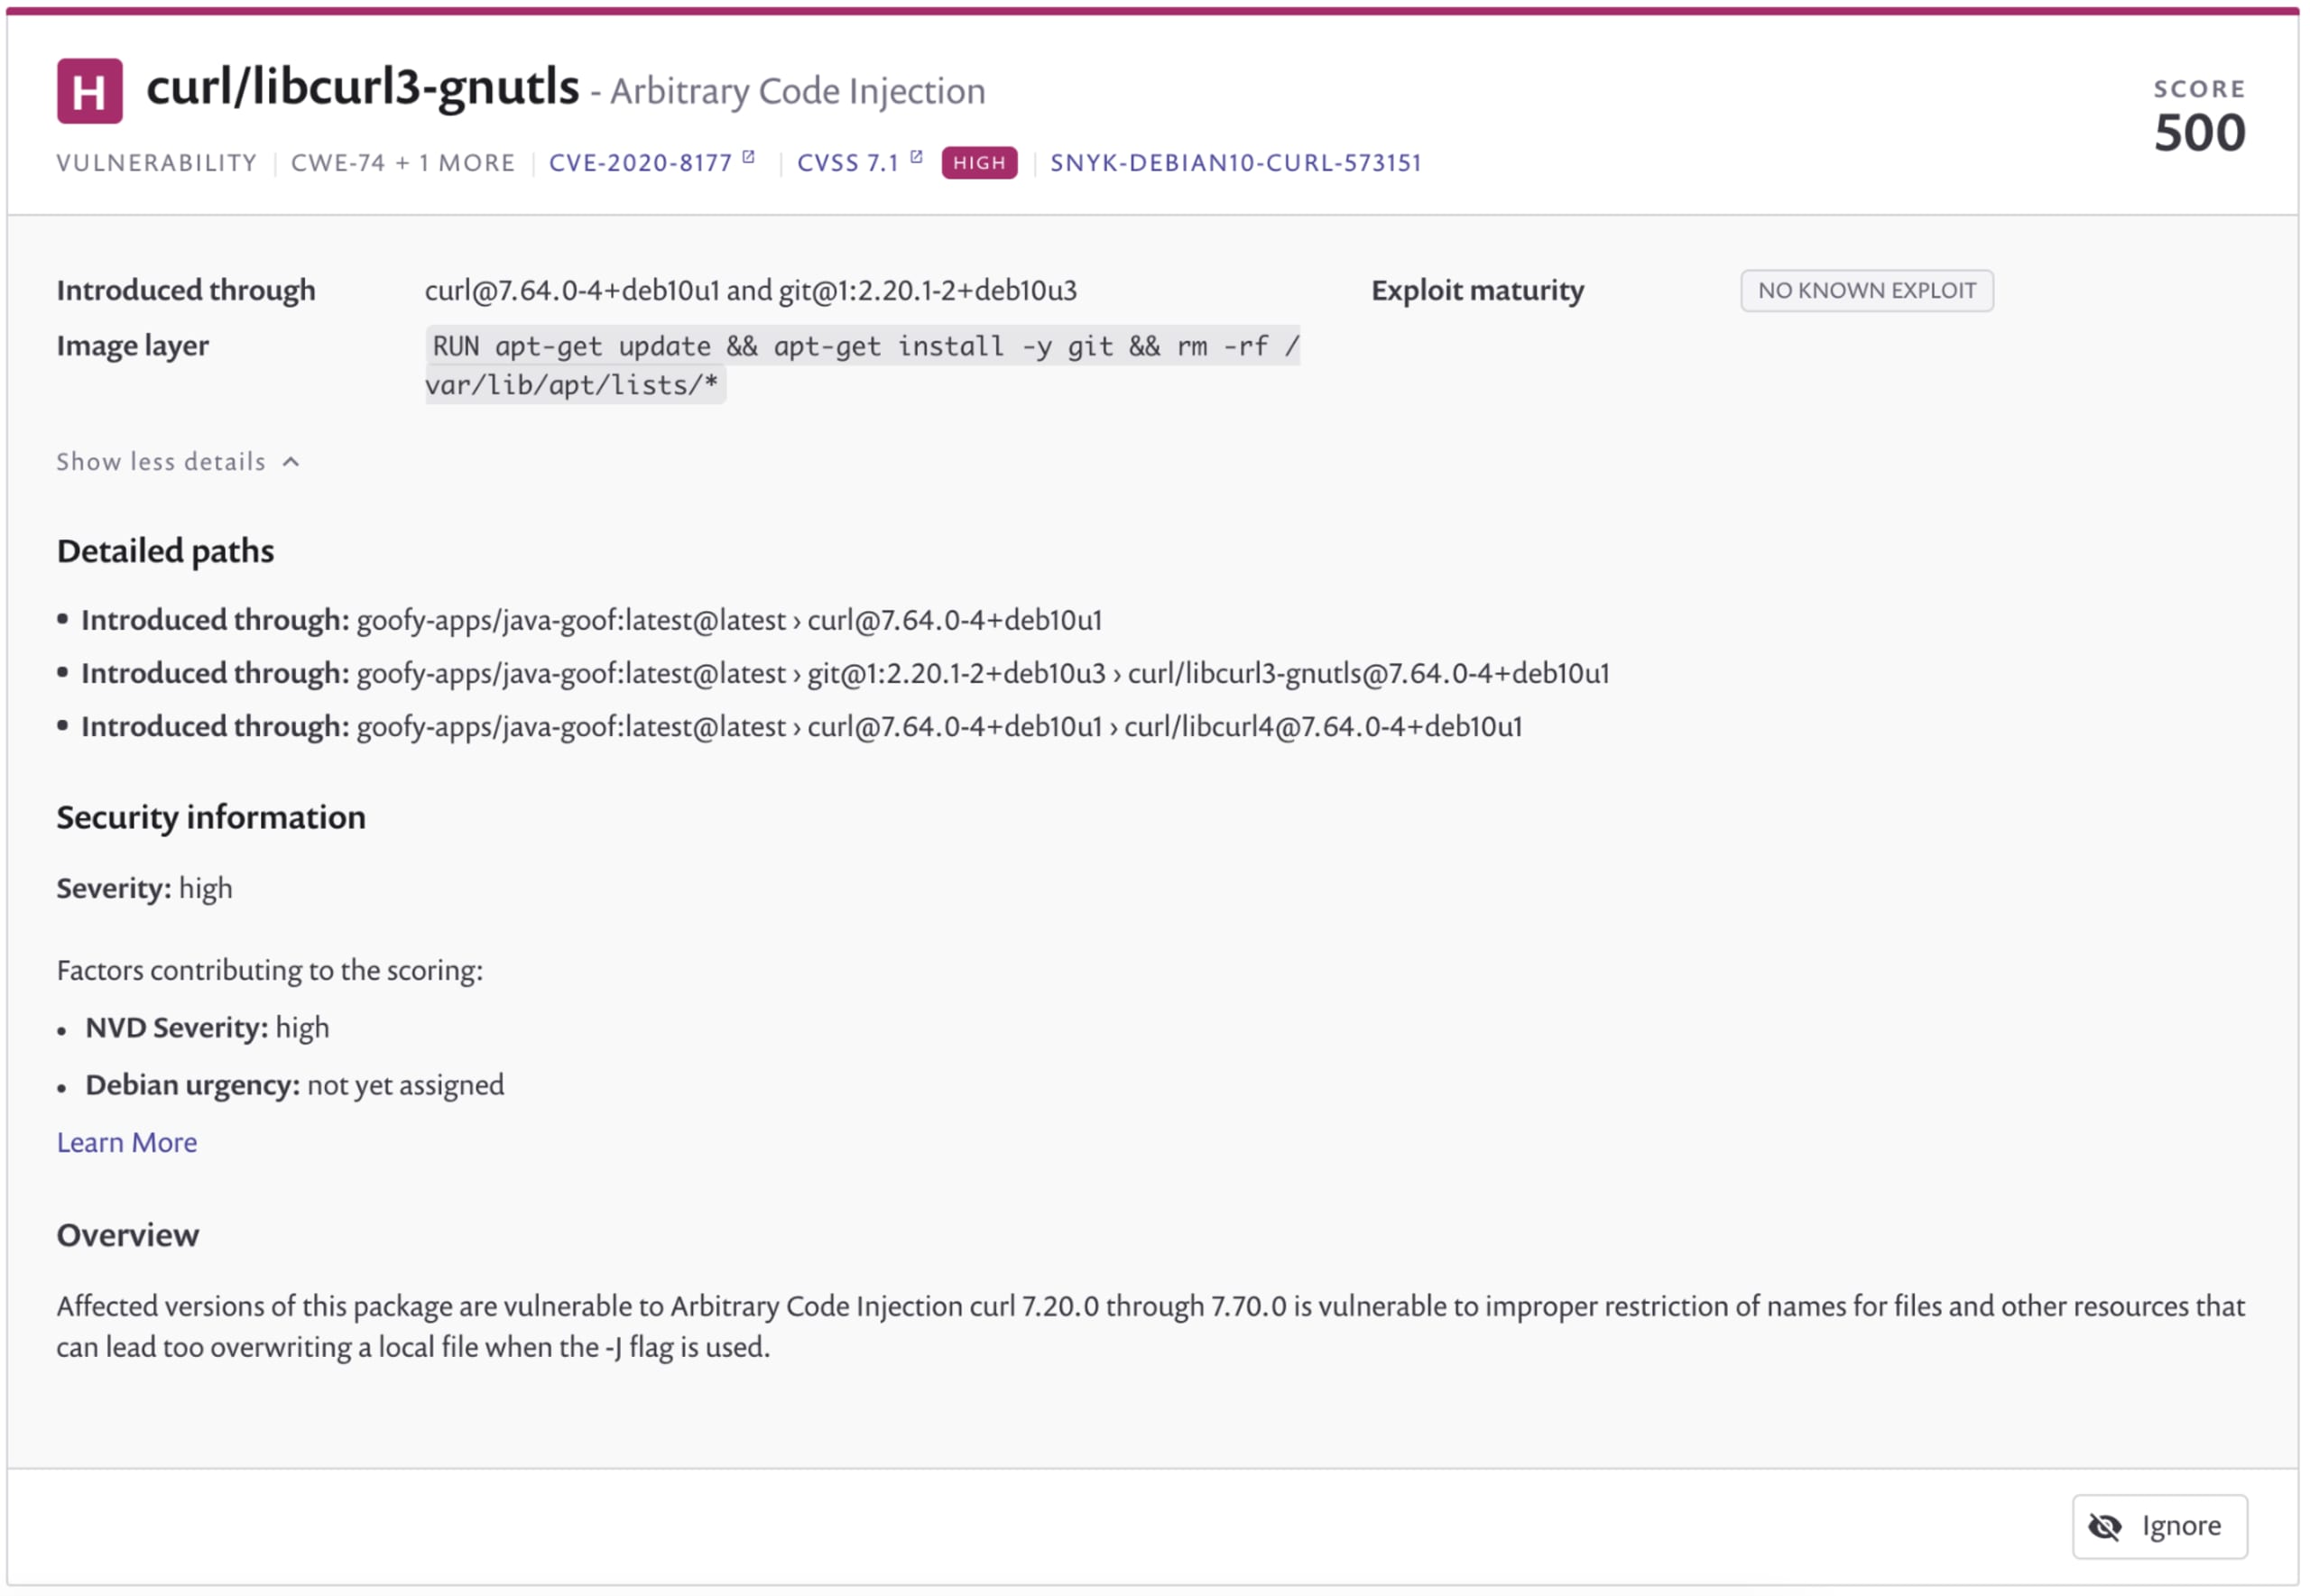
Snyk Container vous aide également à découvrir comment des vulnérabilités peuvent être introduites dans vos conteneurs. Pour cela, la solution analyse les instructions de votre Dockerfile et identifie précisément les chemins par lesquels les vulnérabilités sont introduites. Ces informations vous aident à déterminer s’il faut installer des packages plus récents ou, lorsque c’est possible, optimiser davantage l’image du conteneur en supprimant certaines instructions.
Dans l’exemple ci-dessous, vous pouvez voir qu’une bibliothèque vulnérable a été introduite dans le Dockerfile par l’instruction apt-get install -y git. Grâce à ces informations, vous pouvez déterminer si git est vraiment nécessaire dans ce conteneur ou s’il existe une autre version de cette bibliothèque.
Snyk Container et Harbor : centraliser l’analyse des vulnérabilités du code et des conteneurs
L’intégration de Snyk à Harbor vous permet de détecter et de corriger les vulnérabilités de vos dépendances open source et de vos images de conteneurs directement dans les dépôts Harbor. Snyk Container va au-delà du simple signalement du nombre de vulnérabilités : la solution accélère leur correction dans les conteneurs en proposant des correctifs recommandés et des informations détaillées sur les vulnérabilités, classées par priorité. Dans cet exemple, Snyk a détecté une application NPM lors de l’analyse des vulnérabilités d’une image Harbor et a également lancé automatiquement une analyse des vulnérabilités des bibliothèques open source.

Pour commencer
L’intégration à Harbor est désormais disponible avec les offres Snyk Pro et Enterprise et fonctionne avec les dépôts Harbor sur site comme dans le cloud. La prise en main est simple. Vous pouvez commencer à sécuriser vos conteneurs gratuitement avec Snyk. Pour découvrir l’intégration à Harbor, contactez-nous via le lien ci-dessous ou rendez-vous sur la page Integrations après avoir créé votre compte.
Restez en sécurité !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.