Prévenez les vulnérabilités du Top 10 OWASP grâce au nouveau parcours d’apprentissage Snyk Learn

17 janvier 2023
0 minutes de lectureLes fêtes sont terminées, mais les cadeaux continuent d’arriver ! Découvrez les parcours d’apprentissage Snyk Learn ! Notre offre gratuite de formation à la sécurité pour les développeurs vient de s’améliorer ! Snyk Learn propose aux développeurs une formation gratuite et de grande qualité, conçue par des experts en sécurité.
Nous savons qu’il fait froid dehors. Nous savons aussi qu’après les fêtes, il nous faut parfois un peu de temps pour nous remettre en route. Des e-mails ? Adieu la boîte de réception vide. Des messages Slack ? Impossible de les compter. Alors, même si le temps et votre boîte de réception sont peu réjouissants, Snyk Learn est là pour vous proposer quelque chose d’agréable !
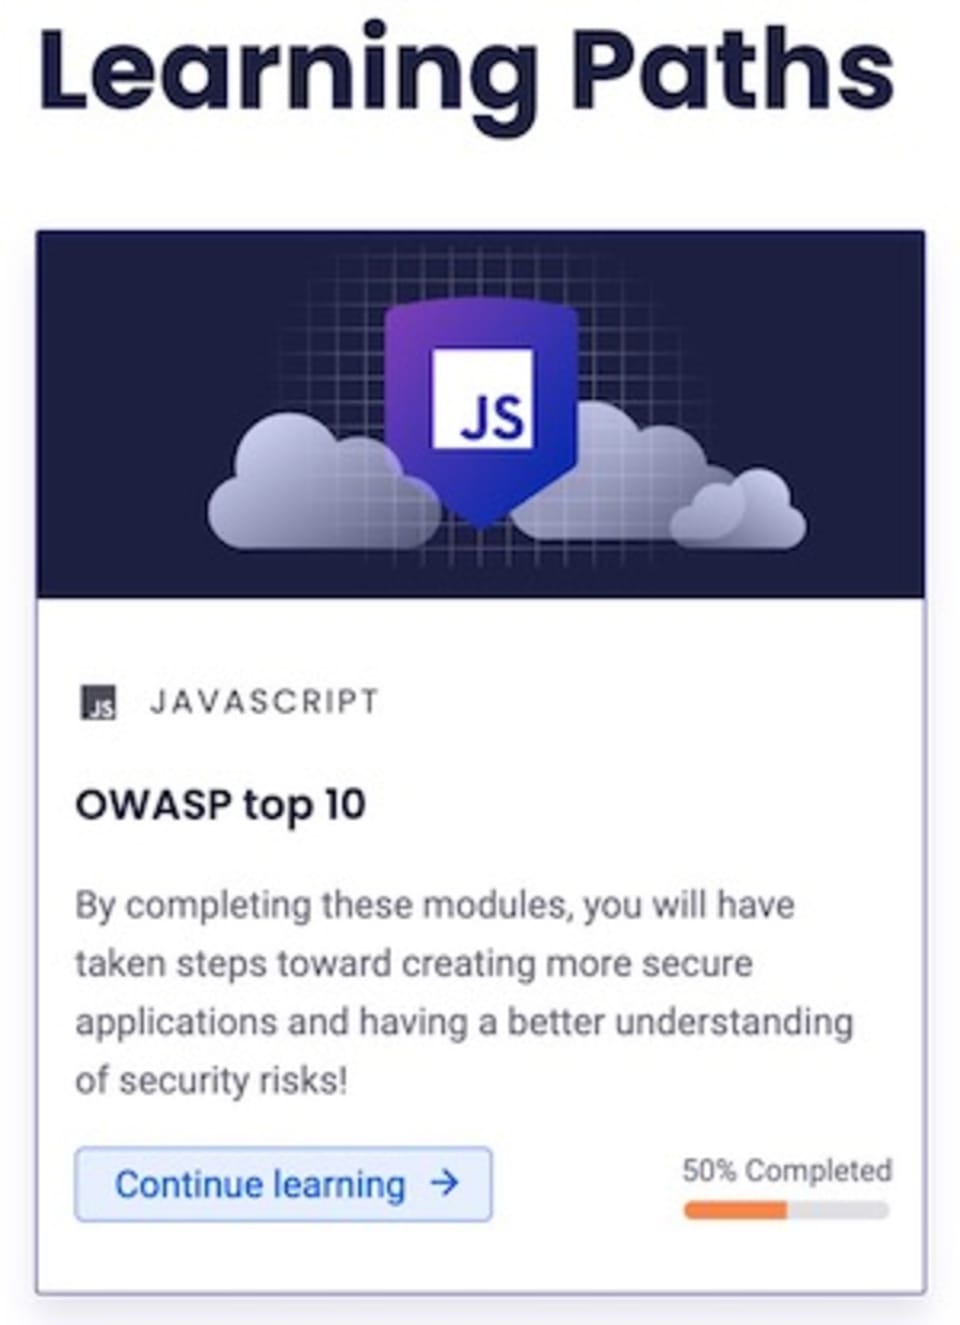
Les parcours d’apprentissage Snyk Learn sont une excellente ressource pour les développeurs qui souhaitent améliorer leurs compétences et leurs connaissances. Ils sont conçus pour vous accompagner dans un apprentissage structuré. Nous proposons de nombreuses leçons, et voici désormais un point de départ.
L’un des grands avantages de nos leçons, c’est que vous pouvez apprendre à votre rythme. Nous savons que vous ne pouvez pas suivre une formation de 40 heures tout en travaillant, et nous ne voulons pas que vous sacrifiiez vos jours de congé pour en apprendre davantage sur les vulnérabilités. Nos sujets sont répartis en courtes leçons que vous pouvez facilement intégrer à votre emploi du temps chargé.
Premier parcours : le Top 10 OWASP
Notre premier parcours d’apprentissage est consacré au Top 10 OWASP, une liste largement reconnue des risques de sécurité les plus critiques auxquels sont exposées les applications web. Nous avons commencé par le Top 10 OWASP, car il s’agit d’une liste largement reconnue des risques de sécurité les plus critiques pour les applications web. Elle fournit aux entreprises un cadre pour hiérarchiser leurs efforts afin de gérer ces risques et de garantir la sécurité de leurs applications. En traitant les risques répertoriés dans le Top 10 OWASP, les entreprises peuvent réduire la probabilité d’une cyberattaque réussie et protéger les données sensibles.
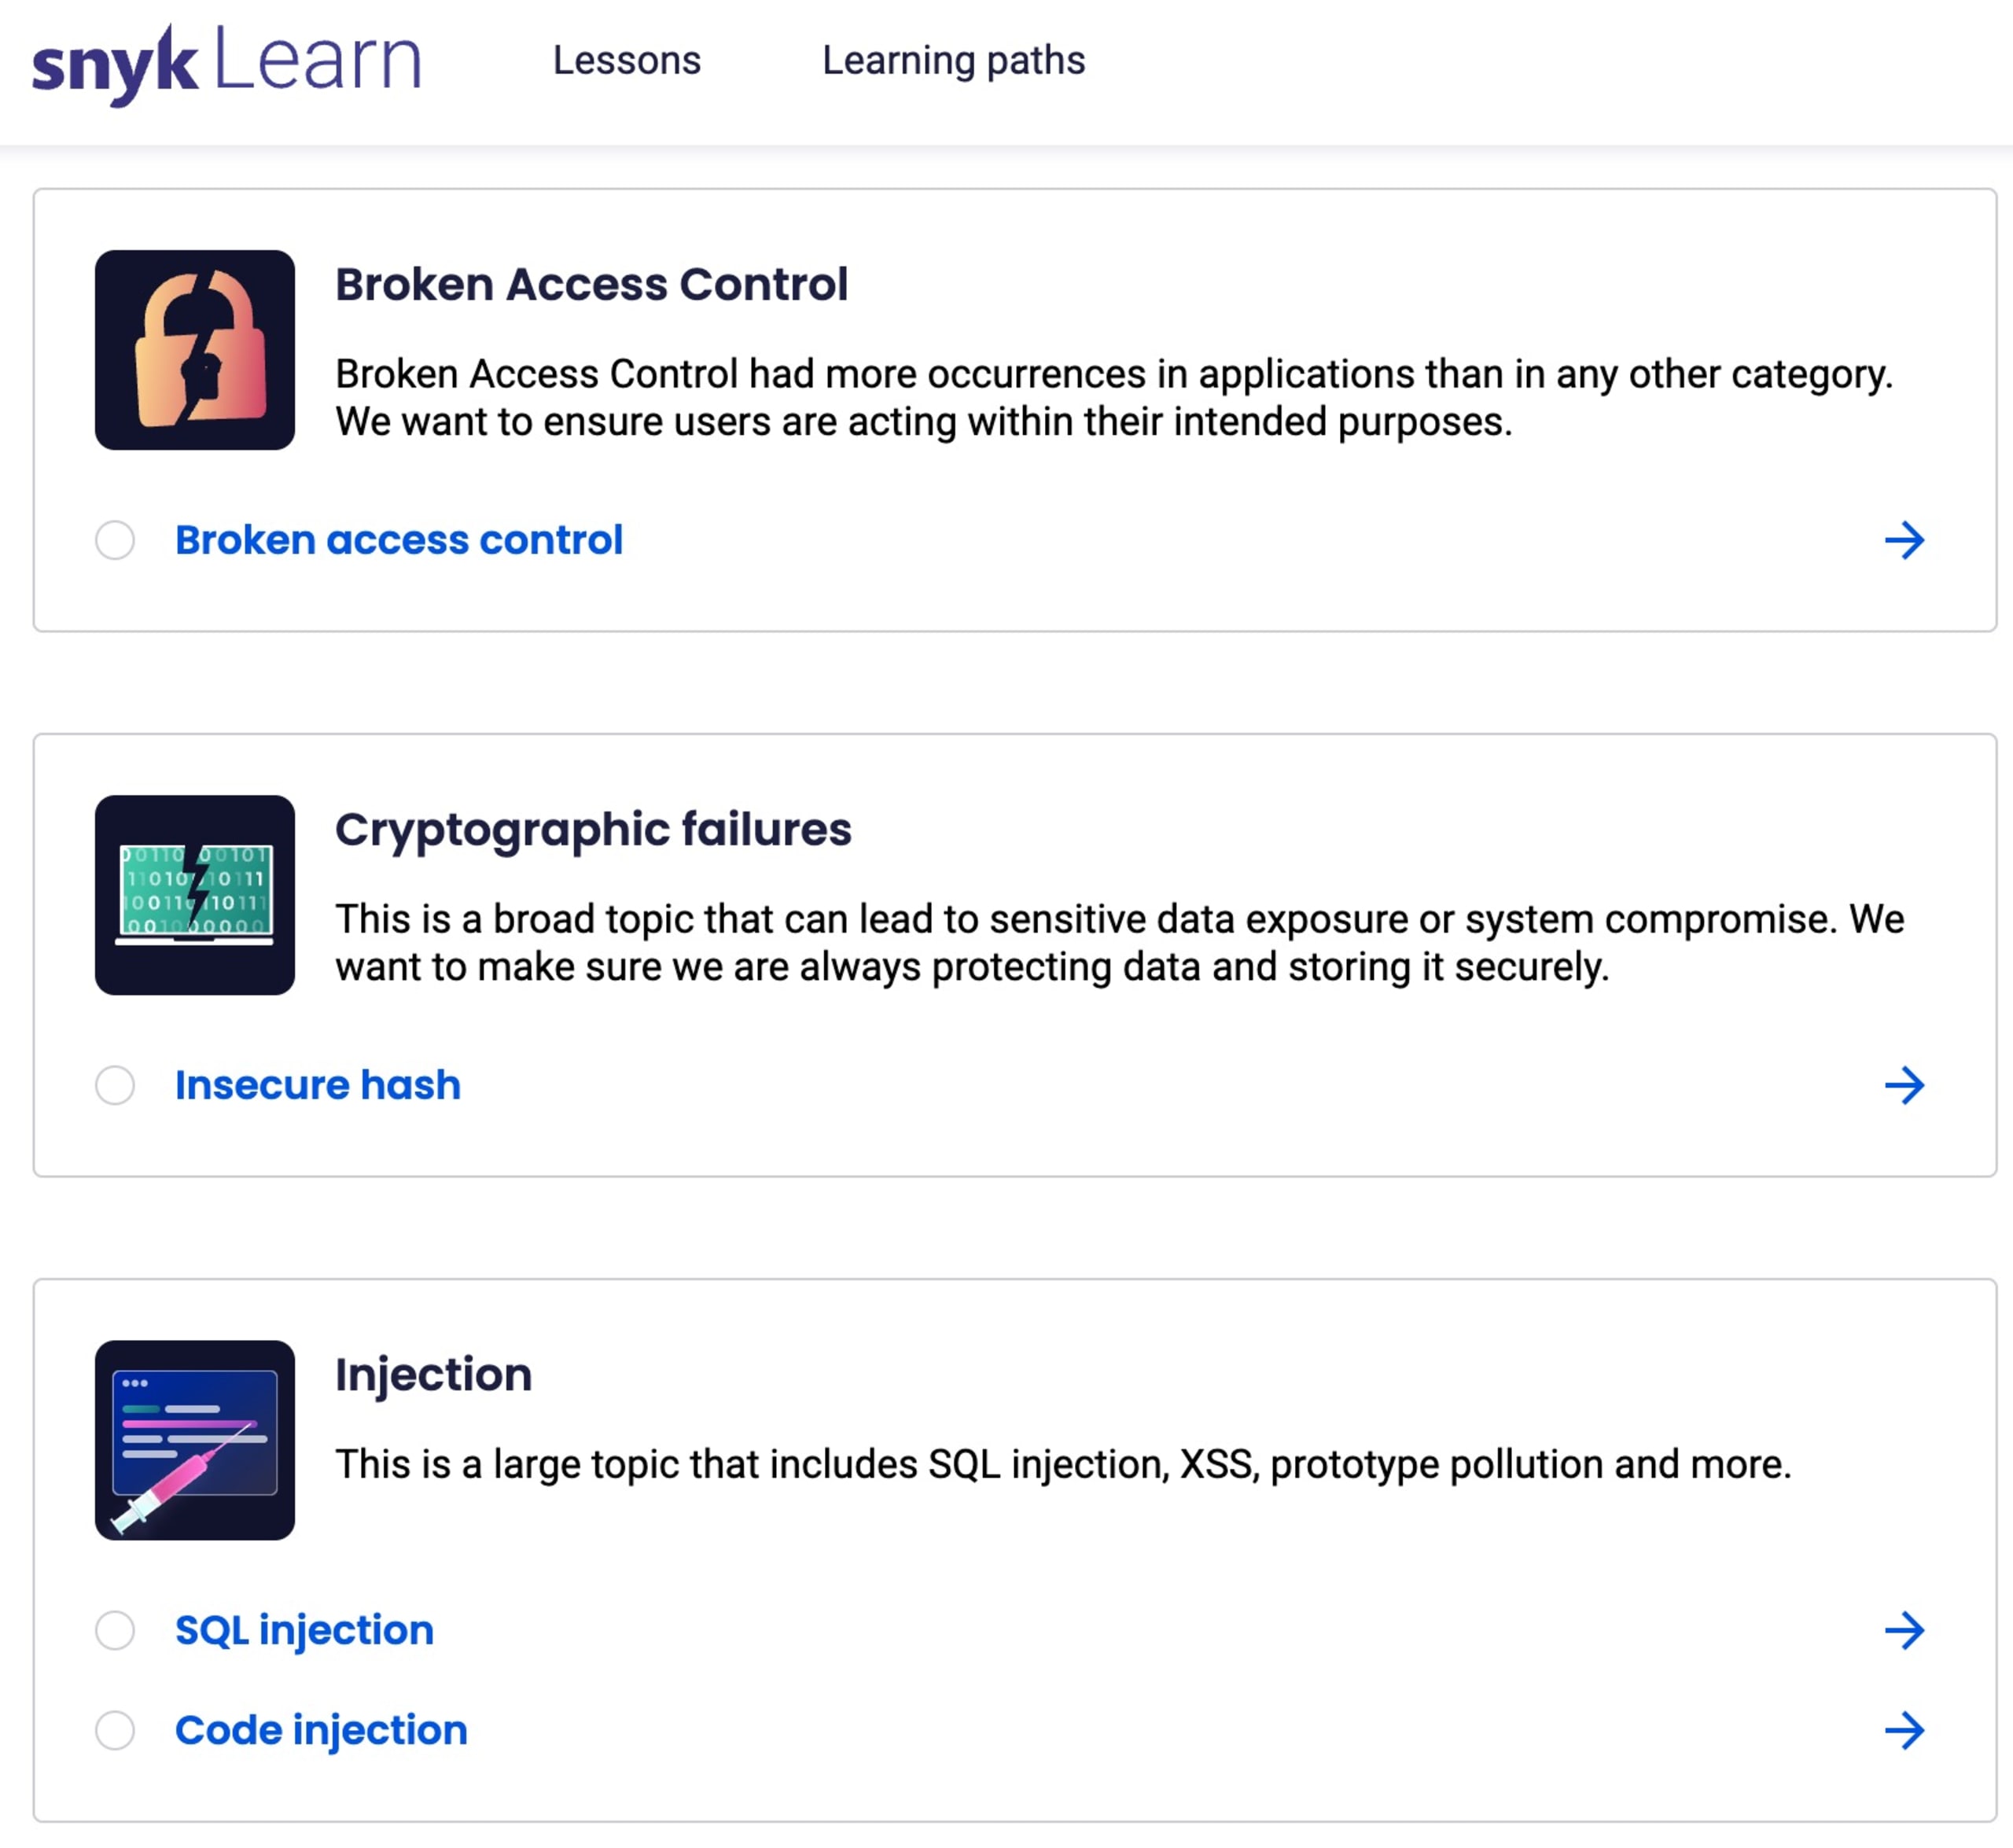
Dans ce parcours d’apprentissage, nous abordons toutes les vulnérabilités : contrôle d’accès défaillant, défaillances cryptographiques, injections, conception non sécurisée, erreurs de configuration de sécurité, composants vulnérables et obsolètes, défaillances de l’identification et de l’authentification, défaillances d’intégrité des logiciels et des données, journalisation et surveillance de sécurité insuffisantes, et falsification de requête côté serveur (SSRF).
Chaque leçon explique en détail en quoi consiste la vulnérabilité, comment une attaque peut réussir et, surtout, comment y remédier.
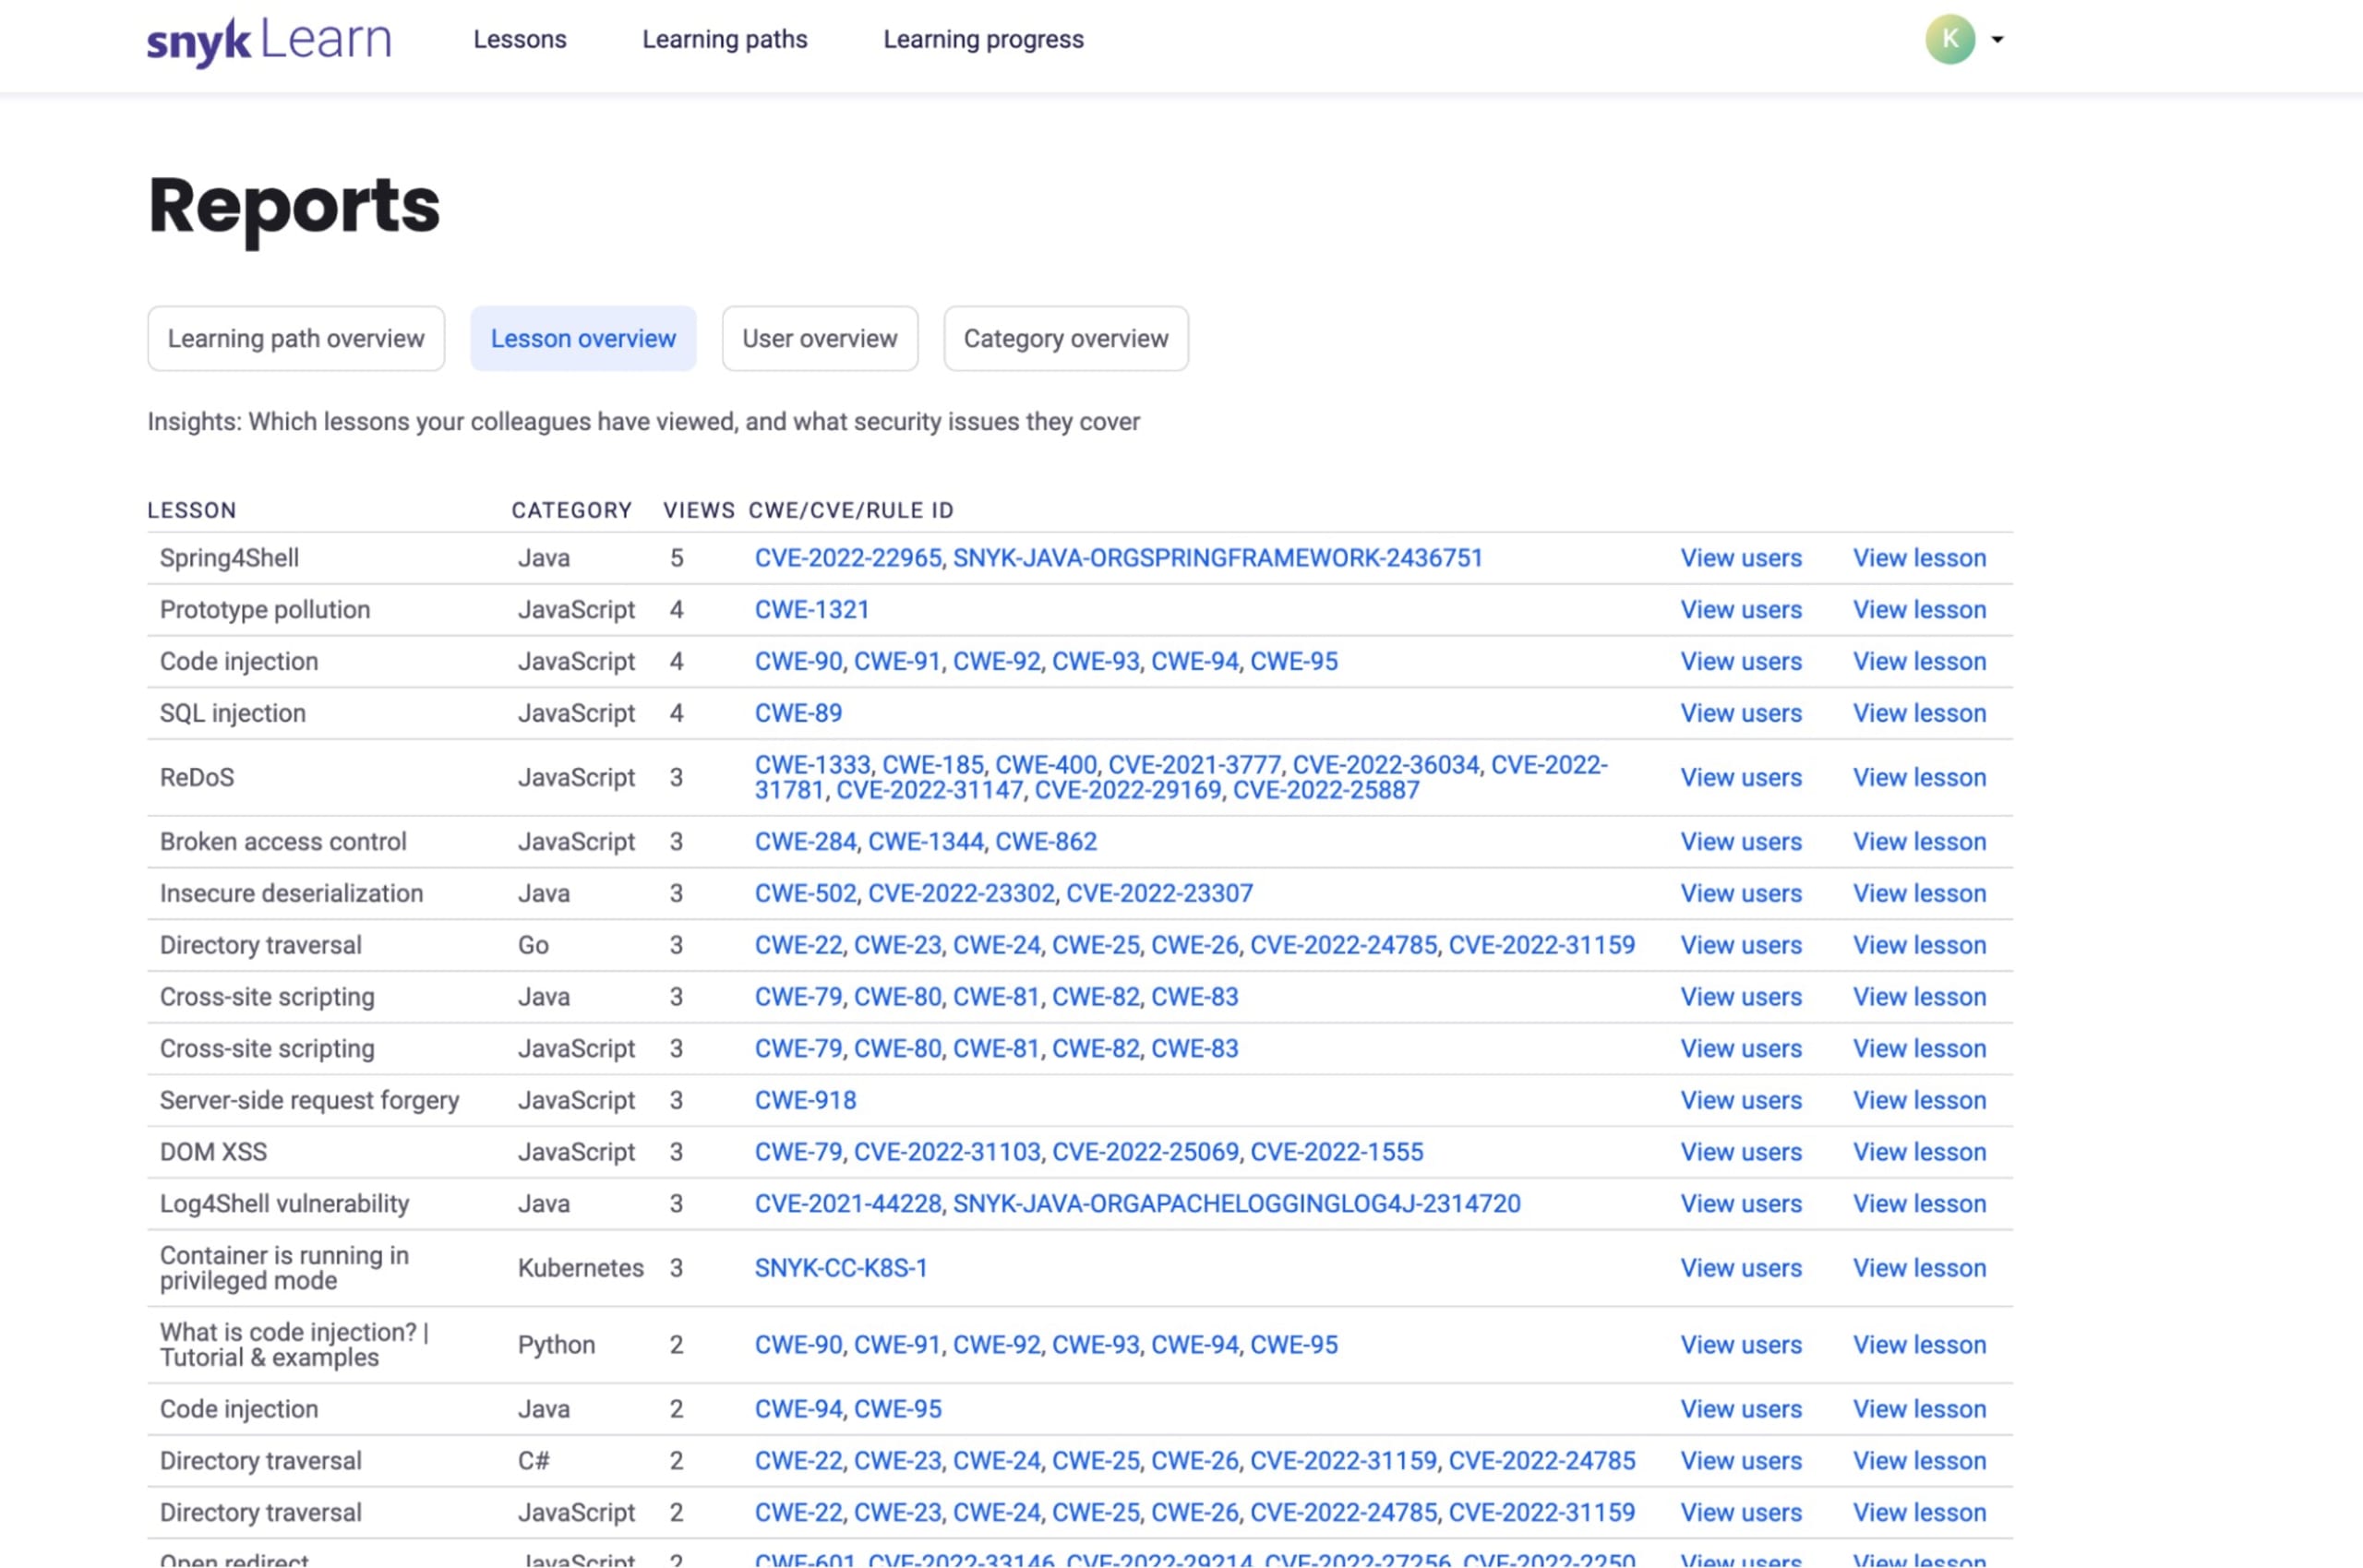
Et pour ceux qui souhaitent suivre la progression de leur équipe (ou qui aiment simplement les rapports), nous avons également ajouté des rapports permettant aux administrateurs de voir qui a terminé un parcours d’apprentissage. Grâce à notre outil de reporting, vous pouvez consulter les leçons que vos collègues ont vues et les problèmes de sécurité qu’elles abordent. Vous pouvez également voir si vos collègues ont commencé ou terminé les parcours d’apprentissage.
Commencez votre parcours d’apprentissage dès aujourd’hui
Alors, pendant que vous buvez votre café ou votre thé pour vous réchauffer, essayez les parcours d’apprentissage Snyk Learn ! Grâce à leur approche flexible et adaptable et à leur mine d’informations utiles, les parcours d’apprentissage sont une ressource idéale pour tout développeur qui souhaite améliorer ses compétences et ses connaissances en sécurité.
Et tant que vous y êtes, découvrez le reste de Snyk Learn pour vous exercer sur un large éventail de vulnérabilités dans différents écosystèmes. Par exemple :
Cross-site scripting en C#
Injection LDAP en Python
Vulnérabilité Log4Shell en Java
Injection de code en PHP
Traversée de répertoires en Go


