Retour sur Black Hat USA 2022

21 septembre 2022
0 minutes de lectureDepuis quelques jours, je reçois beaucoup de messages me demandant comment s’est passée ma participation à Black Hat USA cette année. Dans cet article, je reviens sur la conférence pour vous donner un aperçu des présentations et partager quelques réflexions utiles.
Black Hat est l’une des conférences sur la cybersécurité les plus importantes et les plus médiatisées. Sa première édition remonte à 1997. Aujourd’hui, les conférences Black Hat se tiennent partout dans le monde — aux États-Unis, en Asie, en Europe, au Moyen-Orient et en Afrique — et proposent des sessions et des formations sur différents aspects de la cybersécurité. C’est un rendez-vous incontournable pour les chercheurs du monde entier, qu’ils soient étudiants à l’université ou professionnels.
Après trois ans de distanciation sociale, assister en personne à Black Hat USA a été une expérience particulièrement apaisante. Black Hat USA célébrait son 25e anniversaire et proposait un format hybride mêlant formations et événements traditionnels. Les formations se sont déroulées pendant les quatre premiers jours, du 6 au 9 août, puis la conférence a eu lieu les 10 et 11 août.
Je suis arrivée à Las Vegas le 5 août et j’ai suivi la formation le 6. Cette année, j’ai pu participer à la formation Hacking and Securing Cloud Infrastructure, qui proposait quatre jours de cours approfondis sur les bases du cloud, son architecture, les mesures de sécurité dans le cloud, les attaques visant les environnements cloud (Azure, AWS et GCP) et la sécurité de Kubernetes.
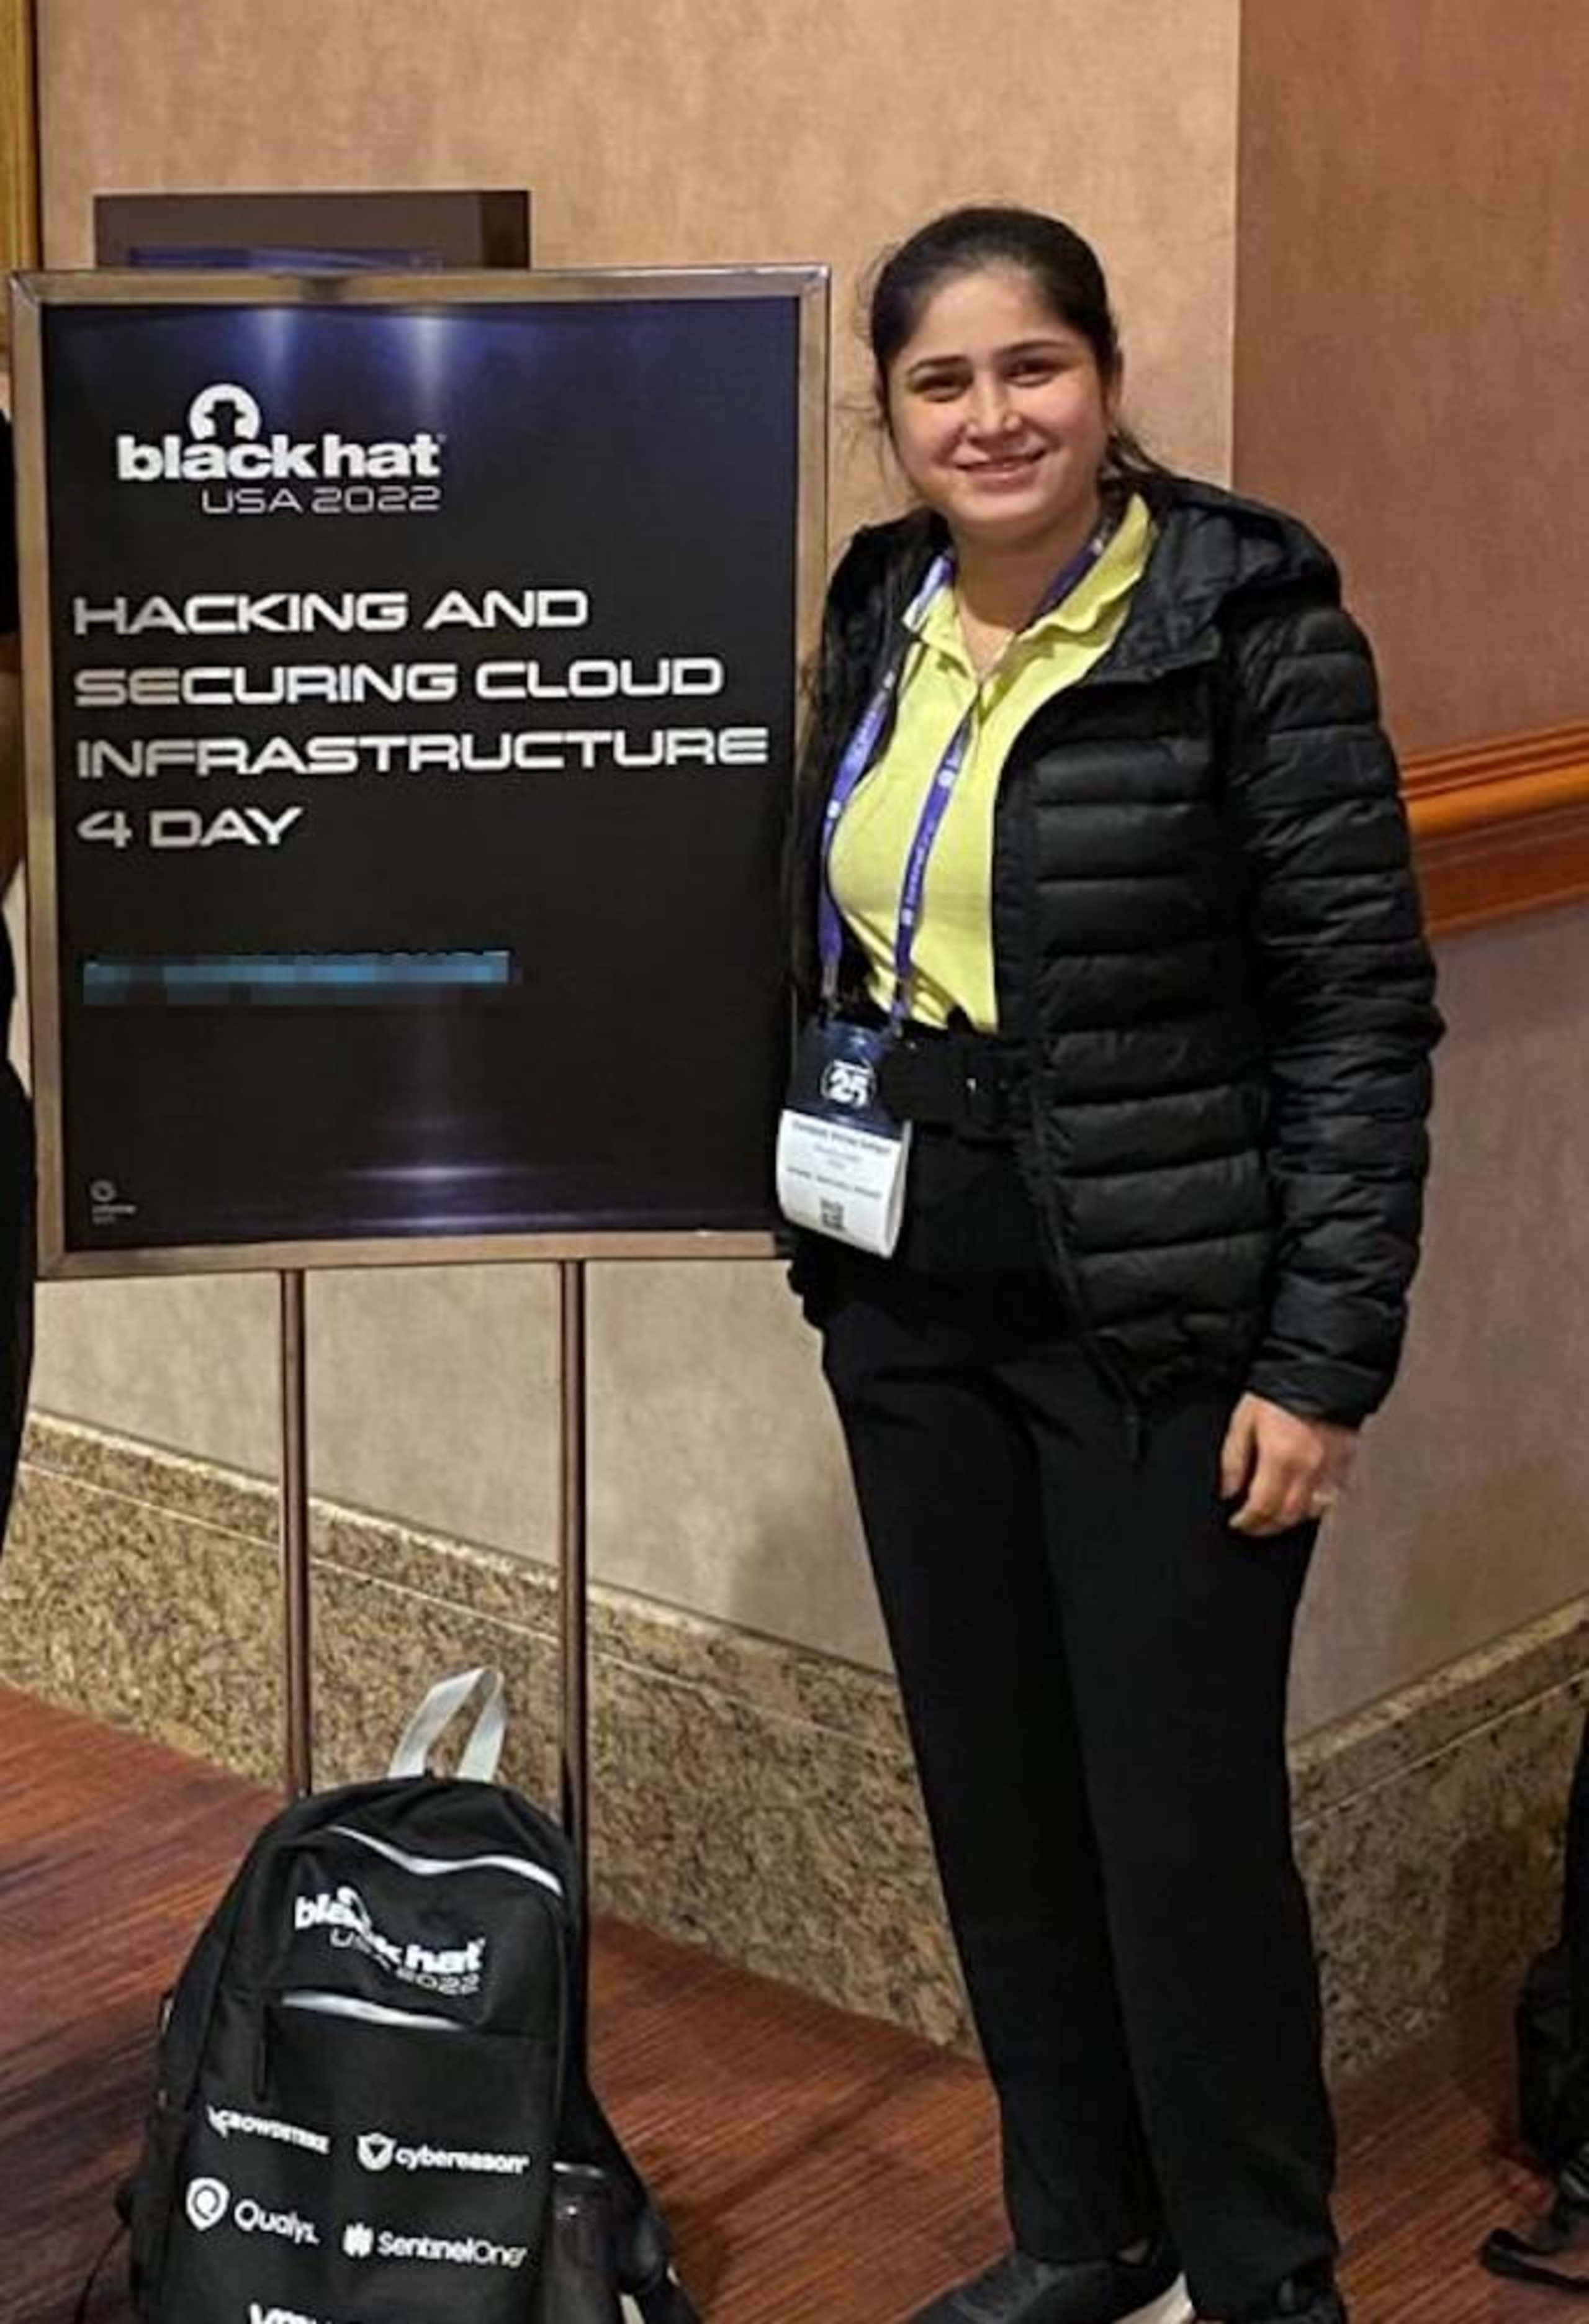
La formation était incroyable et j’ai beaucoup appris. Black Hat proposait de nombreuses formations dans différents domaines, couvrant entre autres la sécurité des applications, la cryptographie, la défense, l’IoT et les logiciels malveillants.
Le dernier jour des formations, ou jour 0 de la conférence, était consacré au CISO Summit, qui a réuni des responsables de la cybersécurité de toute l’industrie et un panel d’intervenants exceptionnel.
Le CISO Summit a débuté par un mot de bienvenue et des présentations de Jeff Moss (fondateur de Black Hat et DEFCON) et Steve Wylie (directeur général de Black Hat). D’autres interventions intéressantes ont suivi, notamment Cyber War 2022 de Kenneth Geers, When Your Kinetic War Gets into My Cybernetic Defenses de Frank Artes, Building (Zero) Trust Starts with HardFirmware de Yuriy Bulygin, Why Cybersecurity is a Key Pillar of ESG: What this means to you as a CISO de Joanna Burkey, ainsi que People Shortage - Skills Gap de Dave Kennedy, entre autres.
L’événement s’est achevé par la session de clôture du comité consultatif, avec :
Wendy Nather
Saša Zdjelar
Justine Bone
Trey Ford

Le panel a abordé des sujets passionnants autour de l’assurance cyber, de la sécurité dans le secteur de la santé, ainsi que des erreurs et des lacunes fréquentes dans l’industrie aujourd’hui.
Les Black Hat Briefings ont commencé le 10 août par une formidable allocution d’ouverture de Jeff Moss, qui a retracé l’histoire de Black Hat et évoqué ses accomplissements dans le domaine de la cybersécurité au cours des 25 dernières années.
Après l’introduction de Jess Moss, Chris Crebs a pris la parole. En tant que membre de la CISA, il n’a pas besoin d’être présenté. Il a expliqué le point de vue du gouvernement et comment une conformité fondée sur des listes de contrôle permet de mieux atteindre les objectifs.
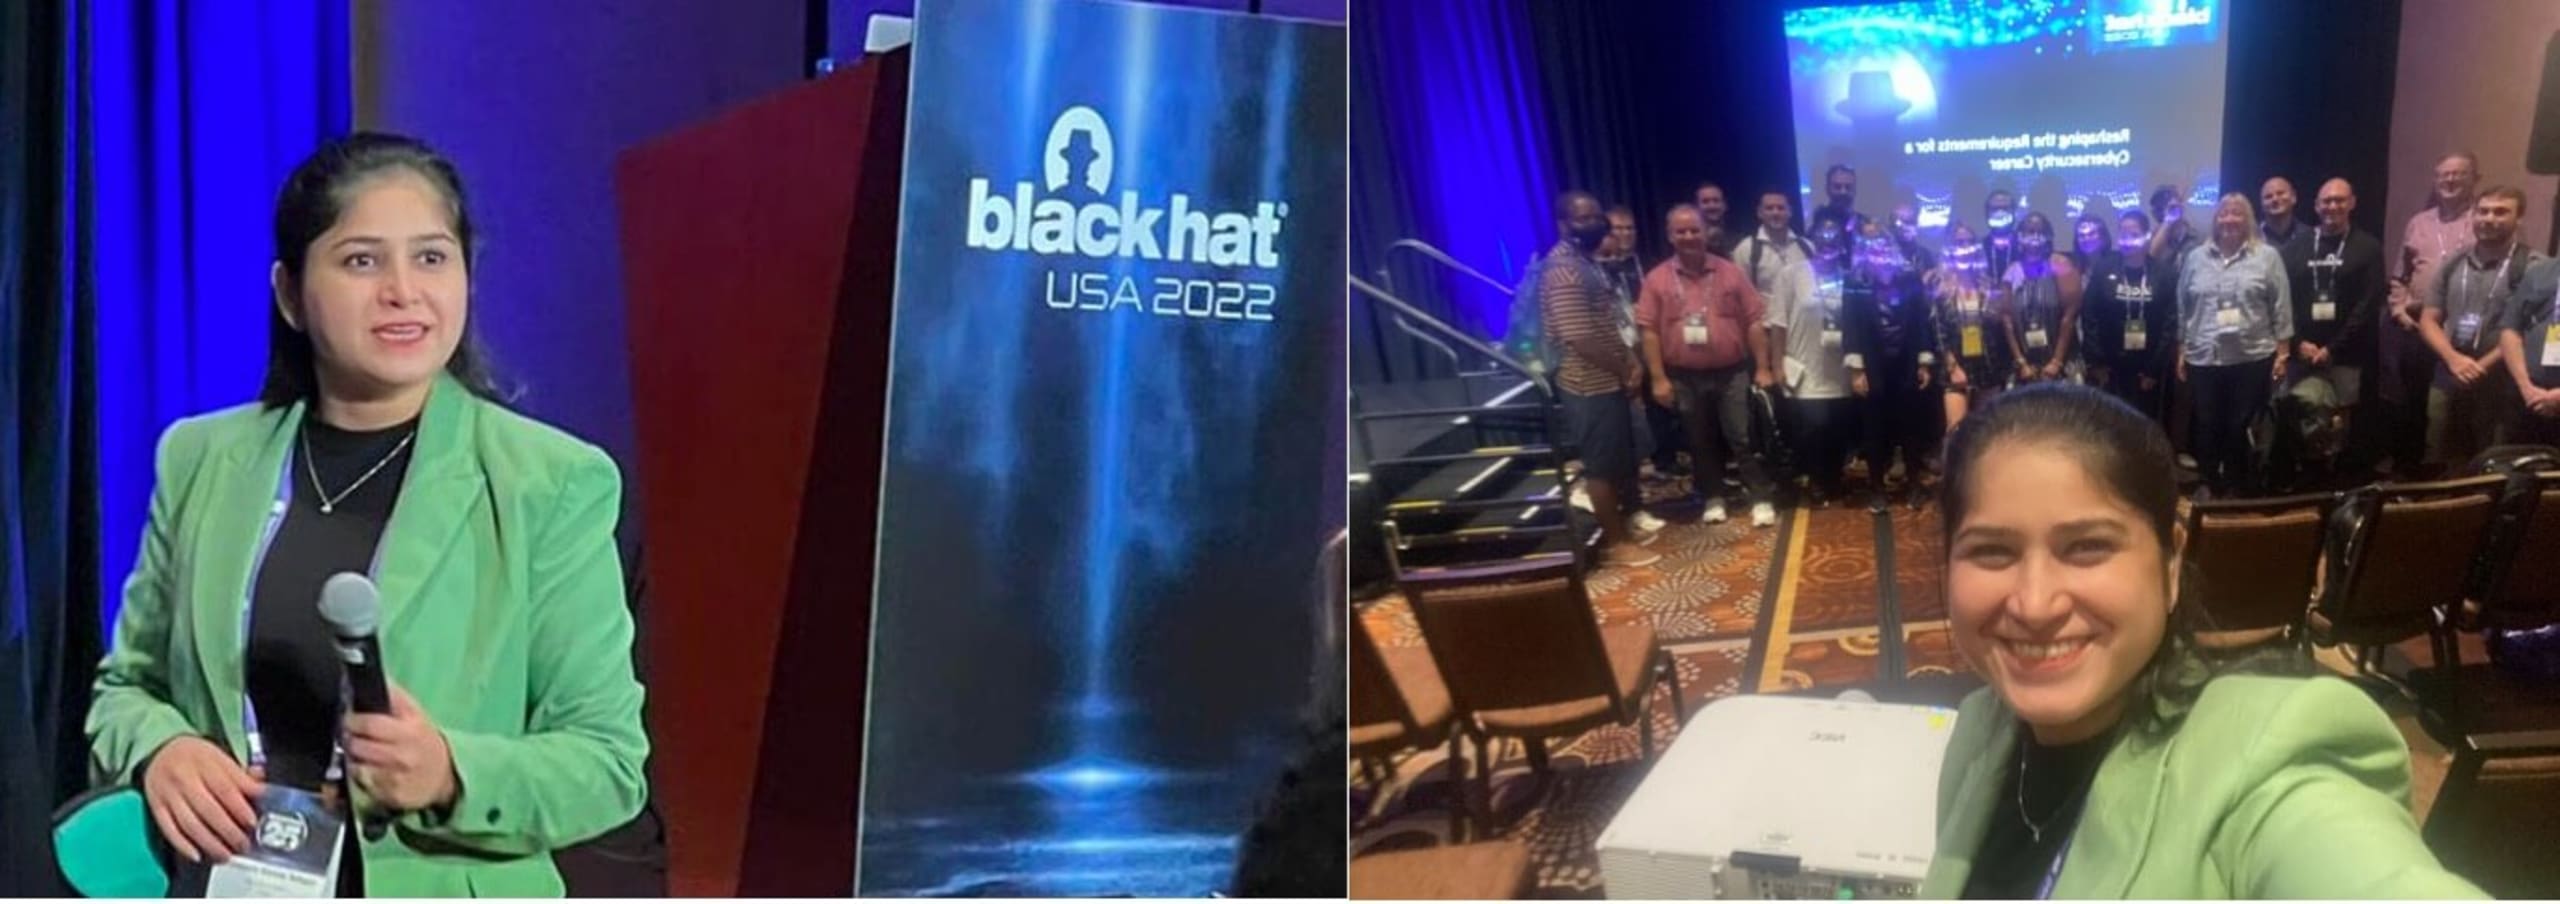
Cette année, j’ai eu l’occasion de prendre la parole en direct le premier jour. Ma présentation, Redéfinir les exigences d’une carrière dans la cybersécurité, portait sur les carrières en cybersécurité, le marché de l’emploi actuel, la manière de repenser les exigences pour ces carrières et des conseils concrets pour progresser dans ce domaine. La discussion s’adressait à tout le monde, des responsables du recrutement et des cadres dirigeants aux étudiants souhaitant se lancer dans la cybersécurité.
La cybersécurité a toujours offert plus de possibilités et d’emplois qu’il n’y a de personnes pour les occuper. Nous avons discuté de la manière dont les organisations peuvent inciter davantage de personnes à rejoindre leurs équipes de cybersécurité en leur proposant la formation technique nécessaire pour réussir dans ce domaine.
Les deux formidables animateurs du podcast Hacker Valley Studio, Chris Cochran et Ronald Eddings, m’ont également invitée. Nous avons parlé de mon parcours dans la cybersécurité et de mon poste actuel chez Snyk.
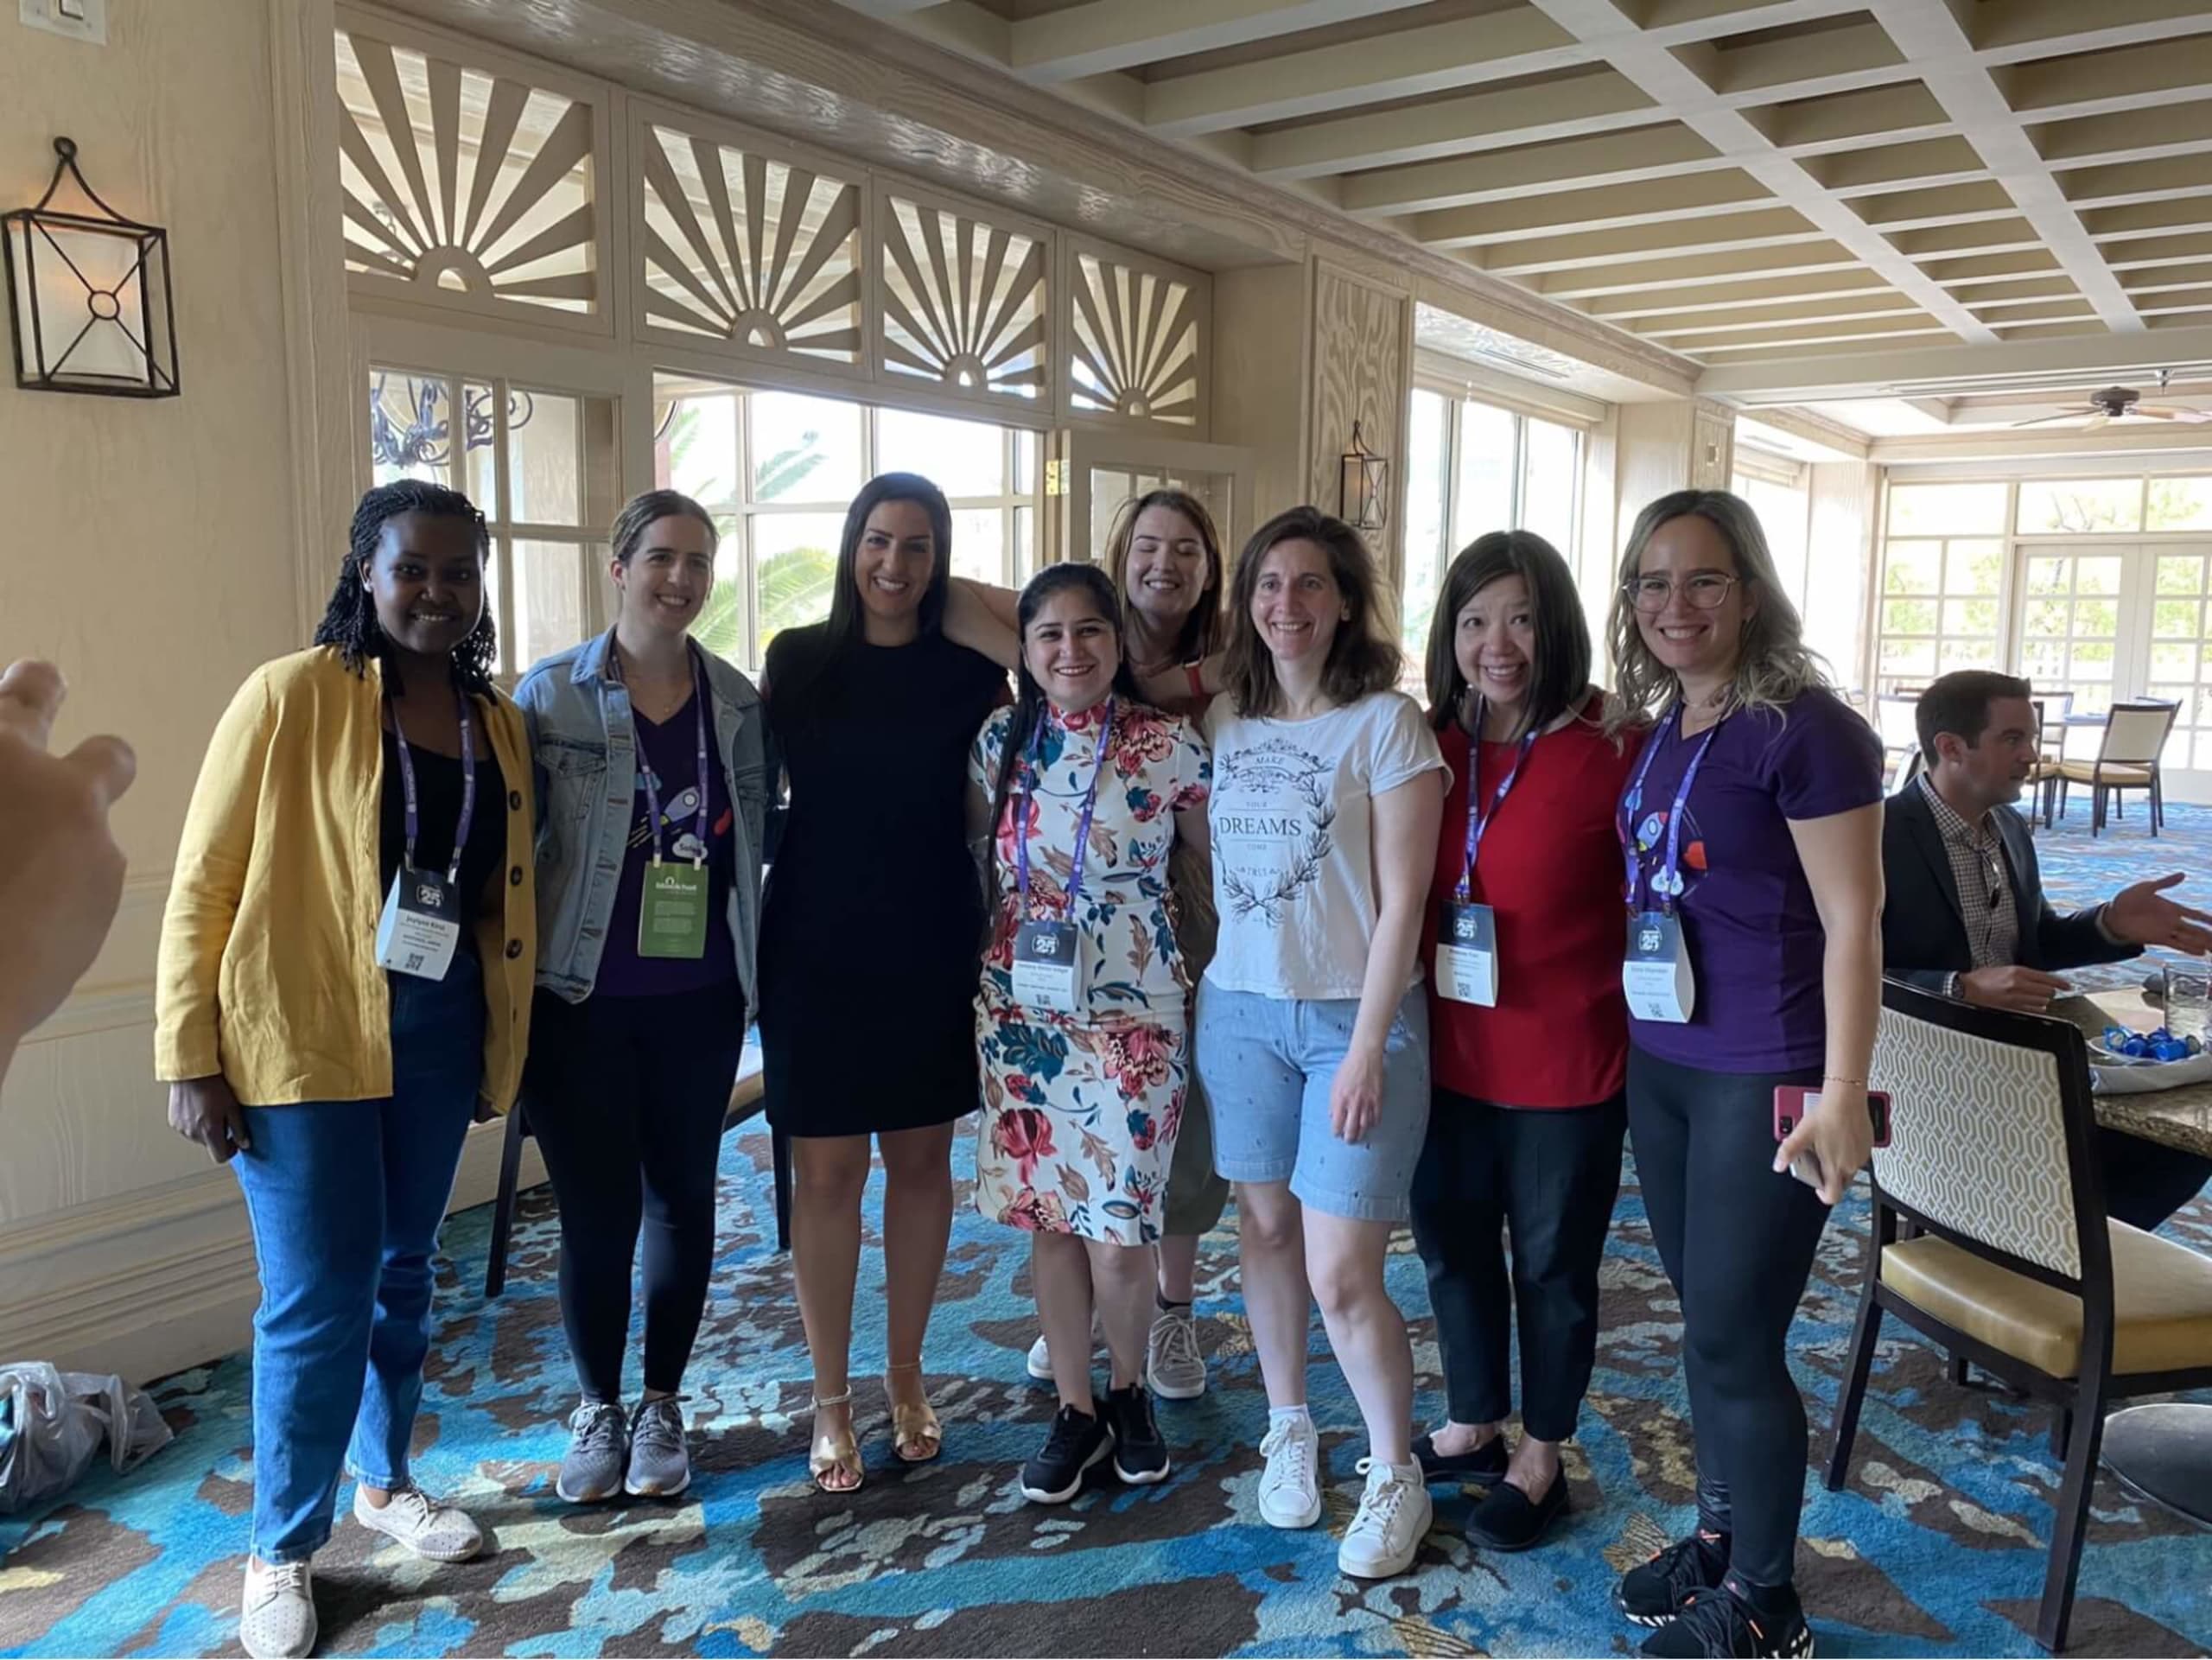
Le deuxième jour était encore plus amusant. Il a commencé par le petit-déjeuner consacré à la diversité, organisé par mon amie Shira Shamban. La table a donné lieu à des échanges enrichissants sur la sécurité du cloud, et j’ai rencontré des personnes très curieuses qui travaillent dans le même domaine.
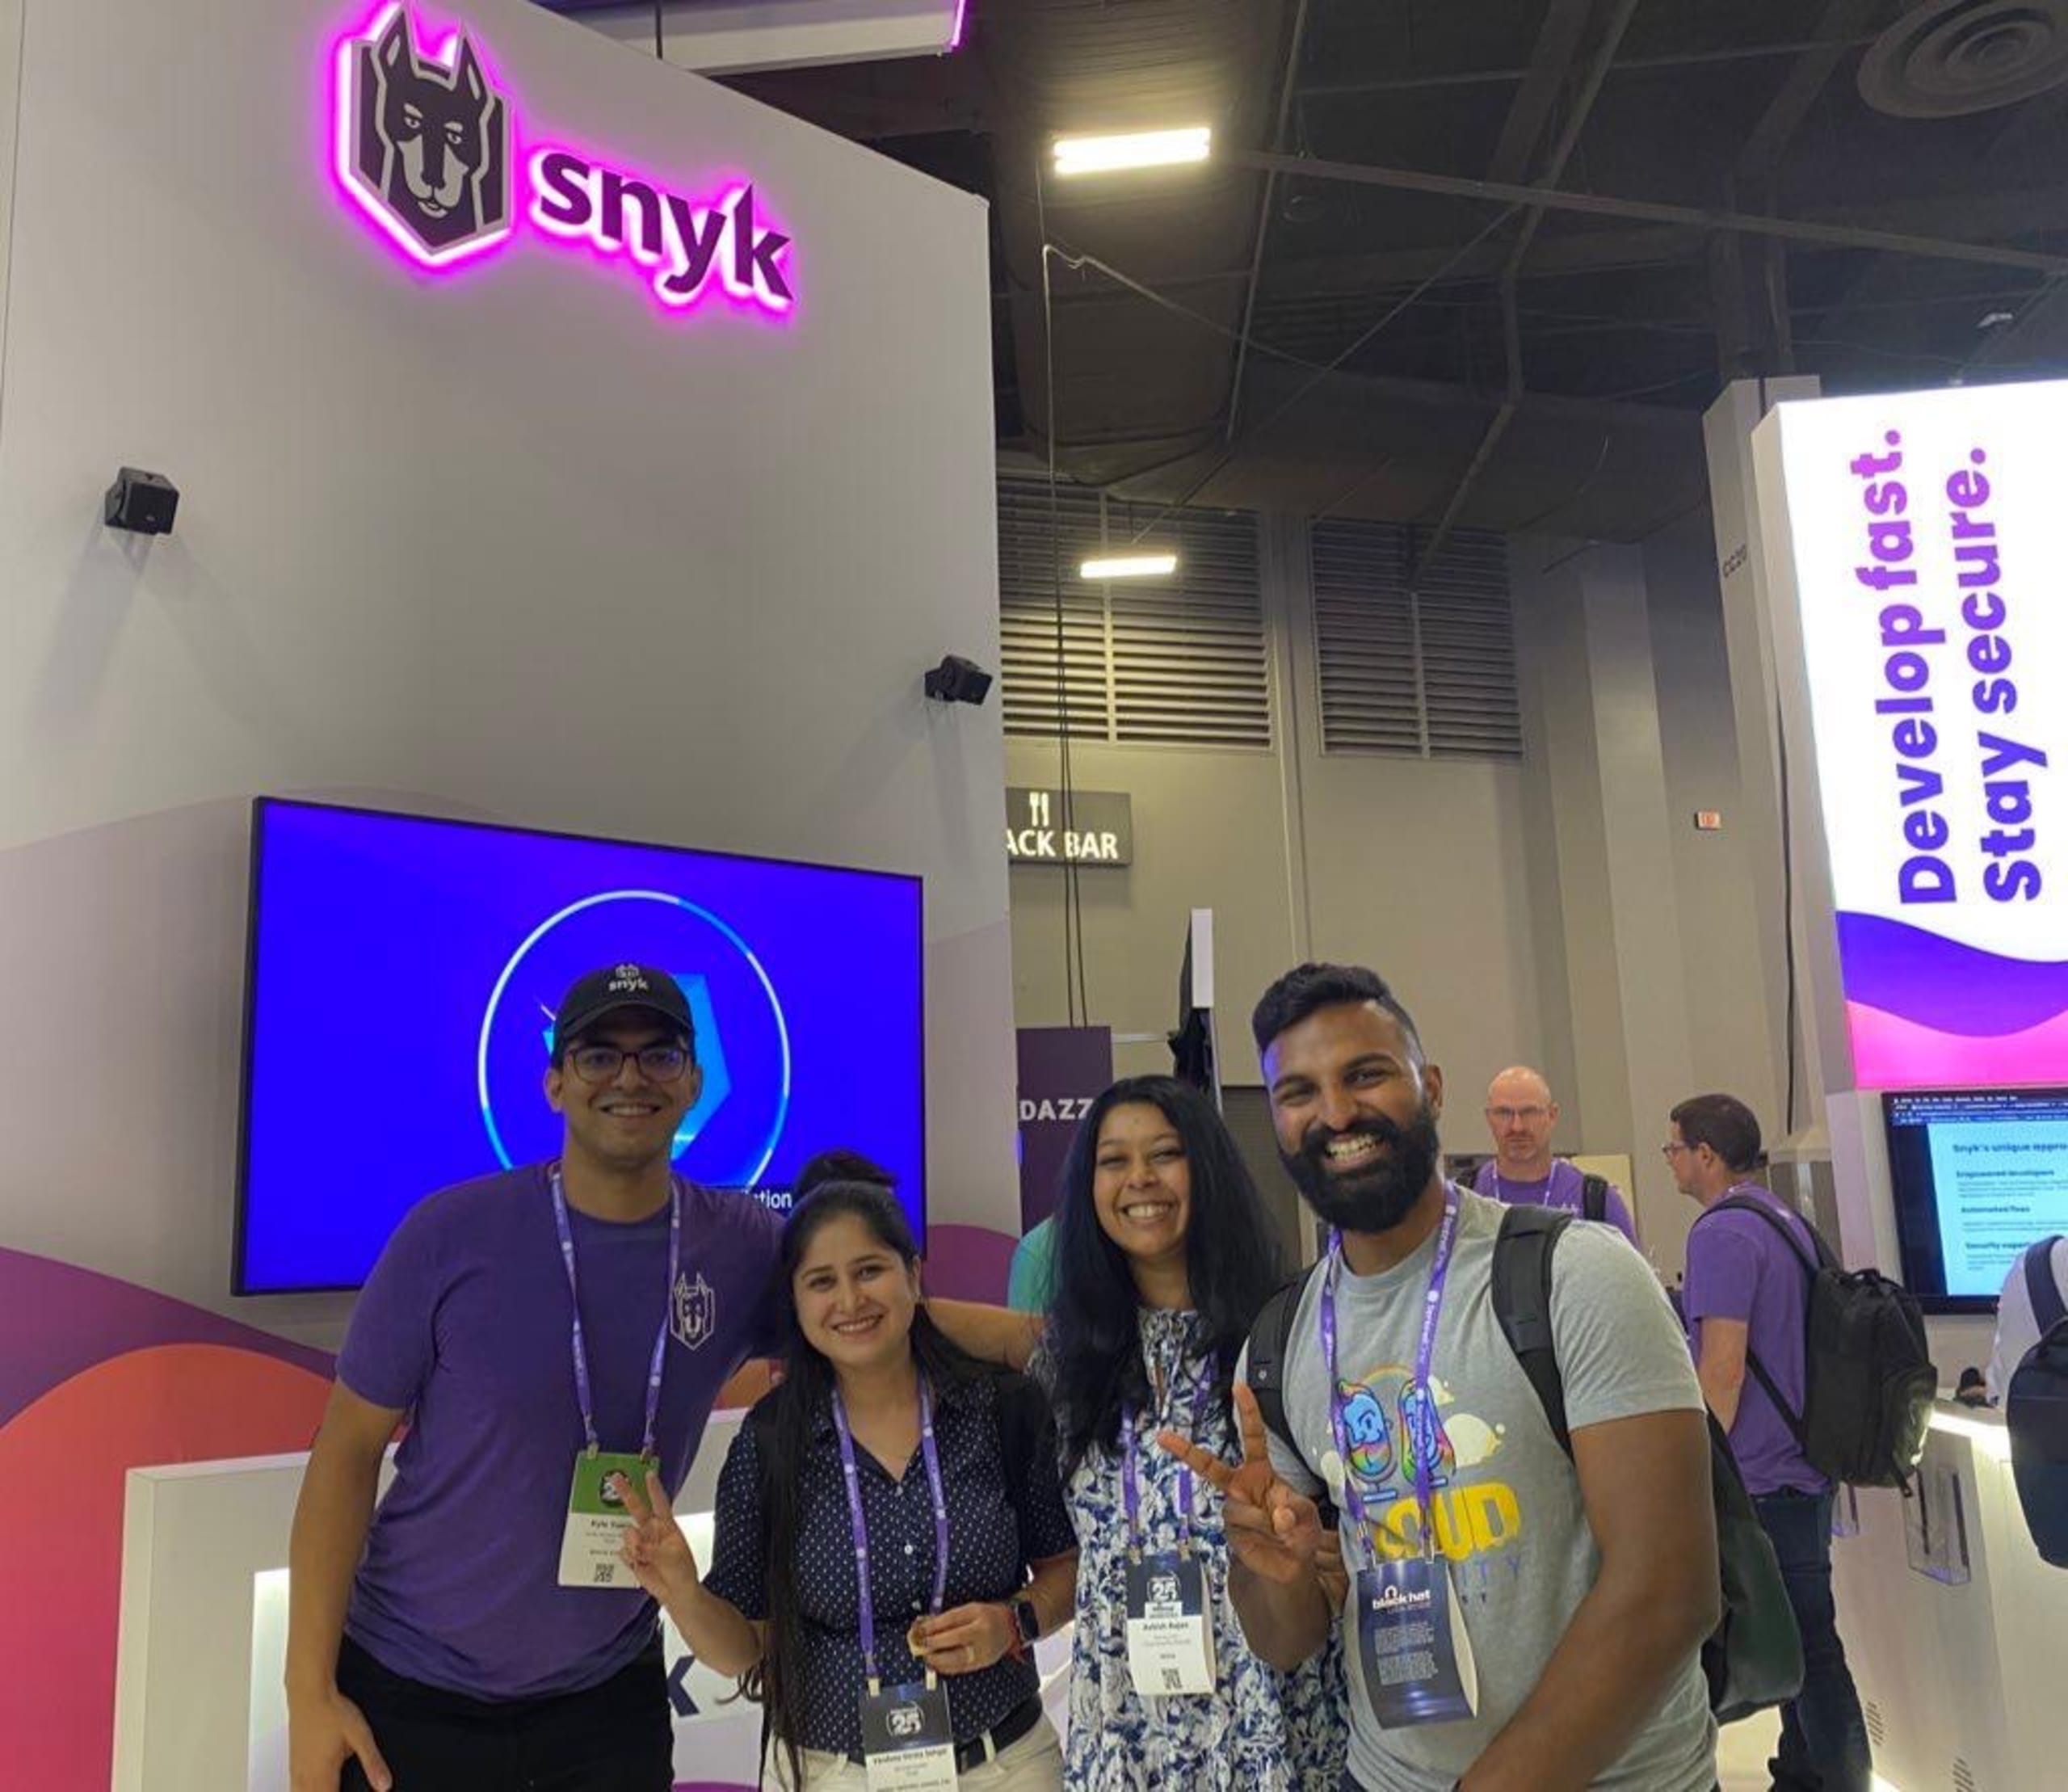
Snyk avait un immense stand à Black Hat USA, où j’ai retrouvé mon équipe exceptionnelle. Les échanges avec elle ont été la cerise sur le gâteau. J’ai rencontré Kyle, Ashish et Shilpi, et passé toute la journée sur le stand à discuter avec des clients potentiels, des étudiants et des RSSI. Tout le monde voulait en savoir plus sur Snyk et sur notre mascotte, Patch.
J’ai commencé en douceur avec ma propre présentation, Des fondatrices de divers horizons créent des entreprises dans la cybersécurité. Les startups évoluent sans cesse, et il est temps de réexaminer ce qui définit une fondatrice issue de la diversité. Lors de la rencontre, nous avons exploré le processus, les idées commerciales et les stratégies des startups dirigées par des femmes, ainsi que l’importance de cultures de travail inclusives, équitables et diversifiées.
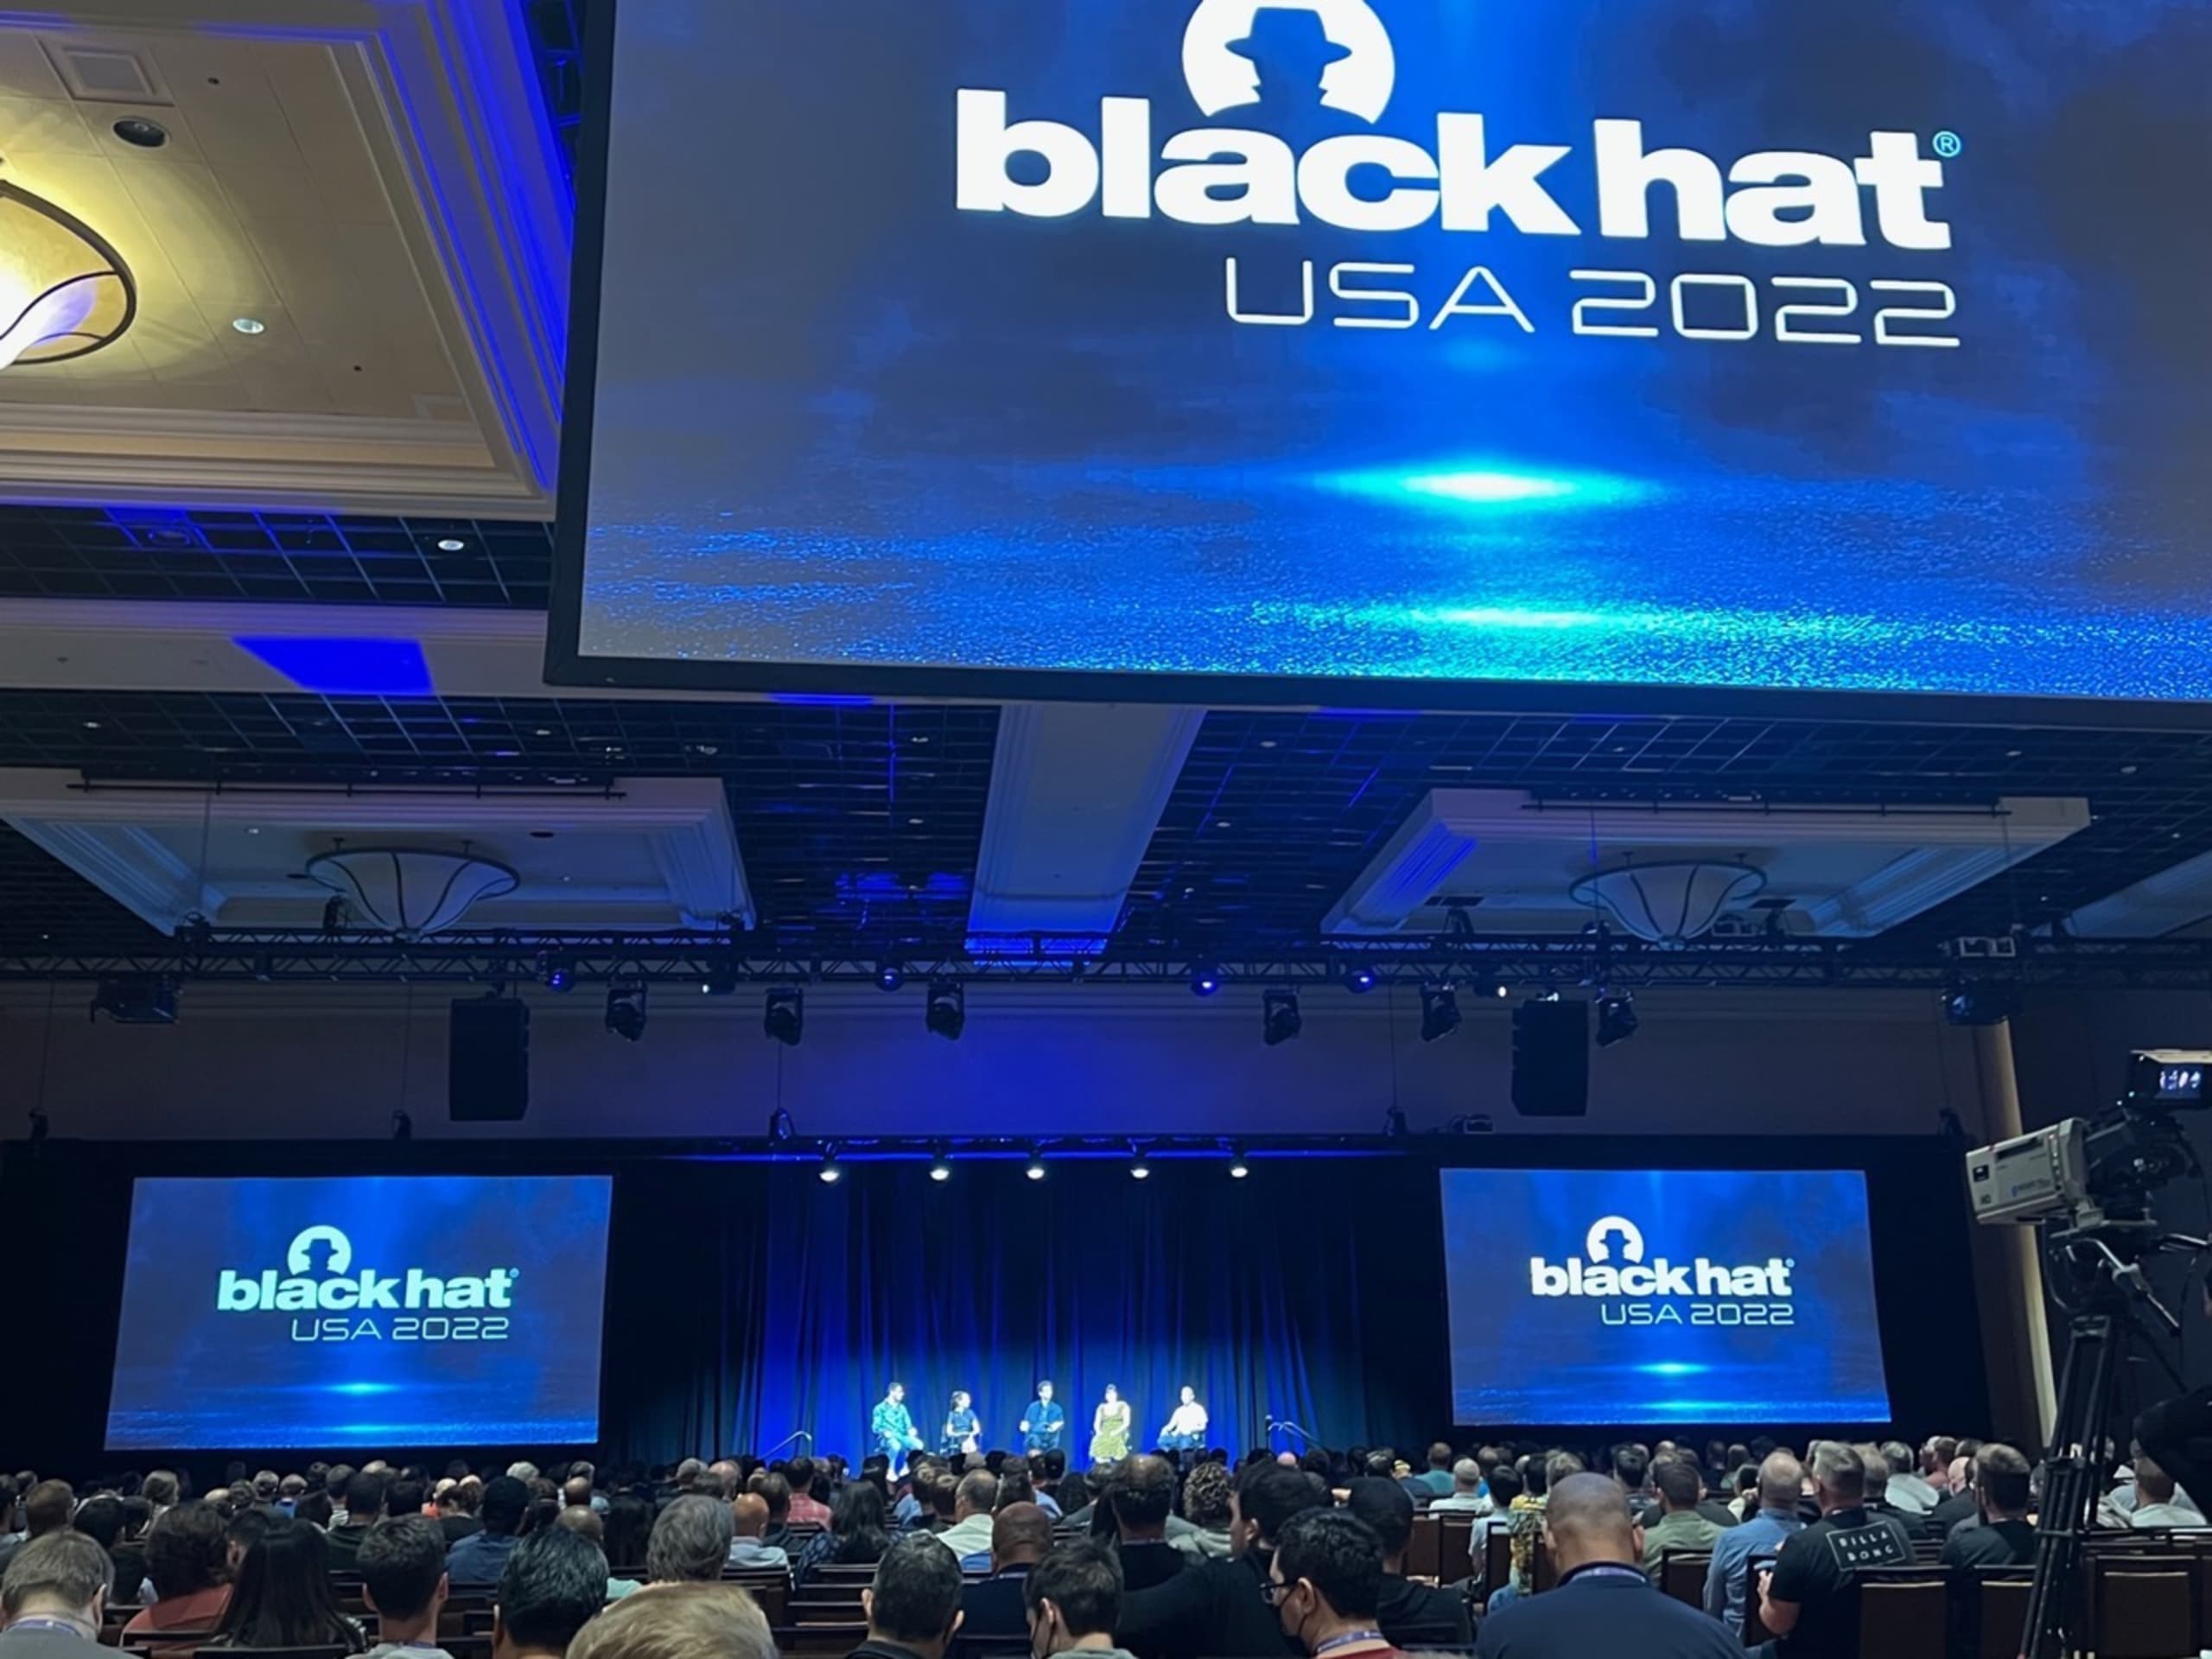
Le dernier événement de Black Hat était la session de clôture des membres du comité de sélection, qui a présenté les principaux enseignements et des informations sur l’examen des soumissions.
J’ai terminé mon séjour à Las Vegas en rencontrant des personnes formidables que j’avais toujours voulu rencontrer, notamment Wendy Nather, Mikko Hypponen, Tanya Janca, Katie Missouries et Lynn Dohm, entre autres.
Enfin, j’ai retrouvé notre Indian Hackers Tribe à Black Hat. Le rituel de figurer sur cette photo me tient toujours à cœur.

Dans l’ensemble, BHUSA 2022 était incroyable et j’ai déjà hâte d’être à 2023. J’espère vous y retrouver !