Nouveau Snyk Top 10 des vulnérabilités open source par langage

15 mars 2023
0 minutes de lectureLes développeurs utilisent du code open source parce qu’il accélère le développement. En réalité, la grande majorité du code des applications modernes est open source. Mais, comme tout autre code, les bibliothèques open source peuvent contenir des vulnérabilités susceptibles d’affecter négativement de nombreux produits destinés aux utilisateurs finaux. Compte tenu de l’utilisation généralisée de l’open source, les équipes doivent donc connaître les risques que peuvent dissimuler les bibliothèques qu’elles utilisent.
Commencez par l’OWASP Top 10
L’Open Web Application Security Project (OWASP) est une communauté en ligne qui propose des ressources gratuites et ouvertes sur la sécurité des applications web. Tous les quelques années, elle publie sa liste OWASP Top 10 des types de vulnérabilités les plus critiques que l’on rencontre. Cette liste présente des exemples de faiblesses, explique comment des acteurs malveillants peuvent les exploiter et propose des méthodes pour réduire ou éliminer ces vulnérabilités.
Et si vous ne l’aviez pas vu, Snyk Learn a récemment publié un parcours de formation OWASP Top 10, une collection de leçons pratiques gratuites sur les vulnérabilités et les mesures à prendre pour les corriger.
Complétez avec les listes Snyk Top 10 des vulnérabilités open source
Pour mieux accompagner les développeurs soucieux de la sécurité, et dans l’esprit de l’OWASP (et, en fait, en complément de ses travaux), nous avons publié à la fin de l’année dernière un rapport Snyk Top 10 : vulnérabilités open source, qui recense les principaux types de vulnérabilités détectés le plus fréquemment lors des analyses effectuées par nos utilisateurs.
Nous sommes ravis d’annoncer la publication de fiches Snyk Top 10 des vulnérabilités par langage pour Java, JavaScript, Go, .NET, PHP, Python et Ruby. Téléchargez ces fiches et le rapport original dès aujourd’hui.
Chaque fiche présente les 10 vulnérabilités de gravité critique et élevée les plus fréquentes pour le langage concerné, le cas le plus courant pour chaque type, ainsi que les mesures à prendre pour corriger chaque vulnérabilité. Téléchargez donc les fiches correspondant aux langages que vous utilisez le plus et gardez-les à portée de main.
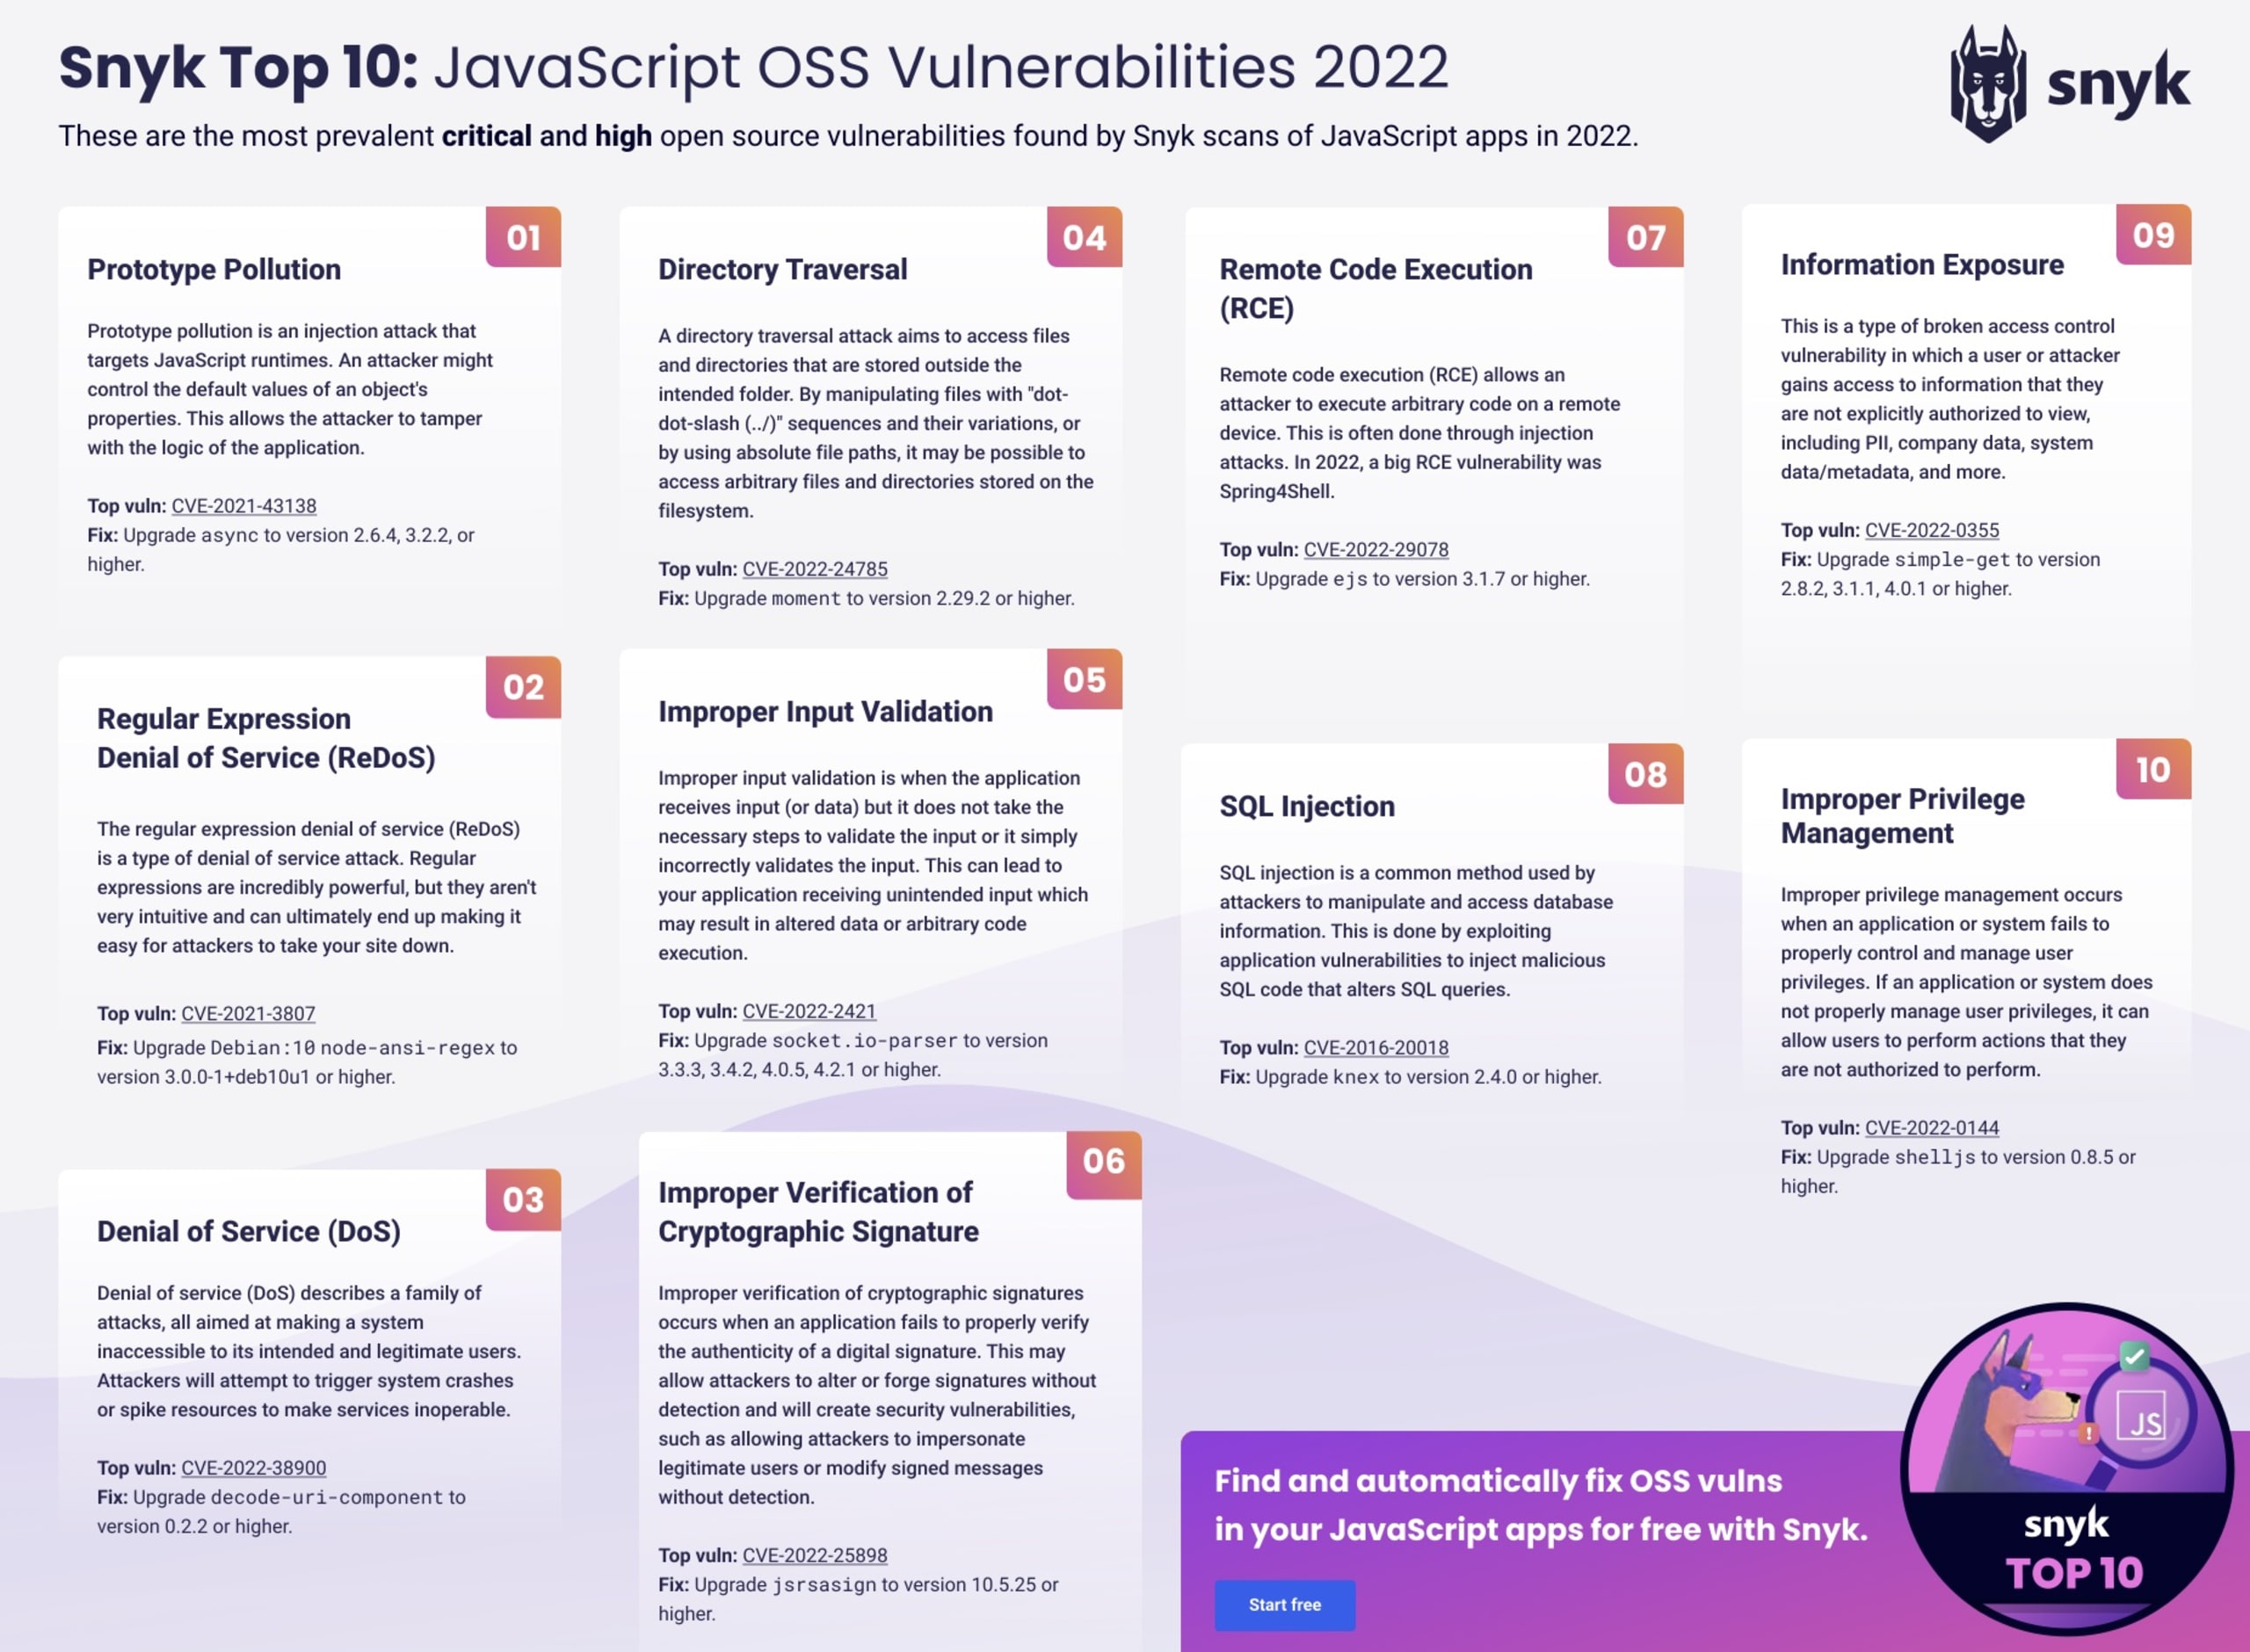
Voici, par exemple, la fiche Snyk Top 10 pour JavaScript. Téléchargez le PDF ou consultez les fiches disponibles pour les autres langages.
Et ce n’est pas tout (avec Snyk Learn)
Snyk Learn vient de publier un nouveau parcours de formation consacré aux vulnérabilités Snyk Top 10. Il aborde notamment le déni de service, l’exécution de code à distance, la désérialisation de données non fiables et bien d’autres sujets.
Le nouveau parcours de formation de Snyk Learn propose une formation complète sur les vulnérabilités Snyk Top 10, notamment sur la façon de les détecter et de les corriger. Ce cours s’adresse aux développeurs, aux ingénieurs en sécurité et aux autres professionnels de l’informatique qui souhaitent approfondir leurs connaissances et compétences en sécurité logicielle.
En plus du parcours de formation Snyk Top 10, Snyk Learn propose de nombreuses autres leçons pour aider les développeurs à renforcer leurs compétences en sécurité. Elles portent notamment sur l’injection de code, les contrôles d’accès défaillants, les fonctions de hachage non sécurisées et bien d’autres sujets. Rendez-vous sur Snyk Learn pour acquérir toutes les connaissances en sécurité dont vous avez besoin, grâce à des formats courts et des widgets interactifs ! Rendons votre code plus sûr.
Restez ouvert, restez en sécurité
L’open source a été un formidable moteur de la transformation numérique, mais nous ne pouvons pas l’utiliser les yeux fermés. Les développeurs doivent connaître les risques liés à l’utilisation de logiciels open source (OSS) et savoir comment les atténuer. Snyk Top 10 est un moyen supplémentaire de vous aider à rester en sécurité tout en maintenant votre cadence de publication. Snyk est un autre moyen d’y parvenir.
Avec Snyk Open Source, vous pouvez facilement détecter et corriger les vulnérabilités des bibliothèques open source utilisées par vos applications, ainsi que celles de leurs dépendances transitives. Il suffit généralement de procéder à une mise à niveau. Snyk Open Source détecte et aide également à résoudre les problèmes de licence liés à ces bibliothèques open source.
Créez un compte gratuit dès aujourd’hui et sécurisez vos logiciels open source.
Top 10 Snyk
Découvrez les principales vulnérabilités
Consultez notre rapport Snyk Top 10 et nos fiches pratiques pour découvrir les vulnérabilités les plus courantes dans les projets réels.


