Comment intégrer l’ASPM à votre programme de sécurité des applications

28 novembre 2023
0 minutes de lectureLa gestion de la posture de sécurité des applications (ASPM) permet aux équipes AppSec de surveiller, gérer et améliorer en continu le niveau de sécurité des applications logicielles tout au long de leur cycle de vie. Elle fournit un cadre qui garantit que les applications sont conçues de manière sécurisée dès le départ, maintenues dans une optique de sécurité et surveillées en continu afin de détecter les vulnérabilités qui représentent un risque important pour l’entreprise. Avec l’ASPM, nous regroupons les données dans un tableau de bord unifié. Il assure une surveillance continue et veille à la sécurité des applications, de leur création à leur utilisation quotidienne. Découvrez notre article explicatif pour une introduction à l’ASPM.
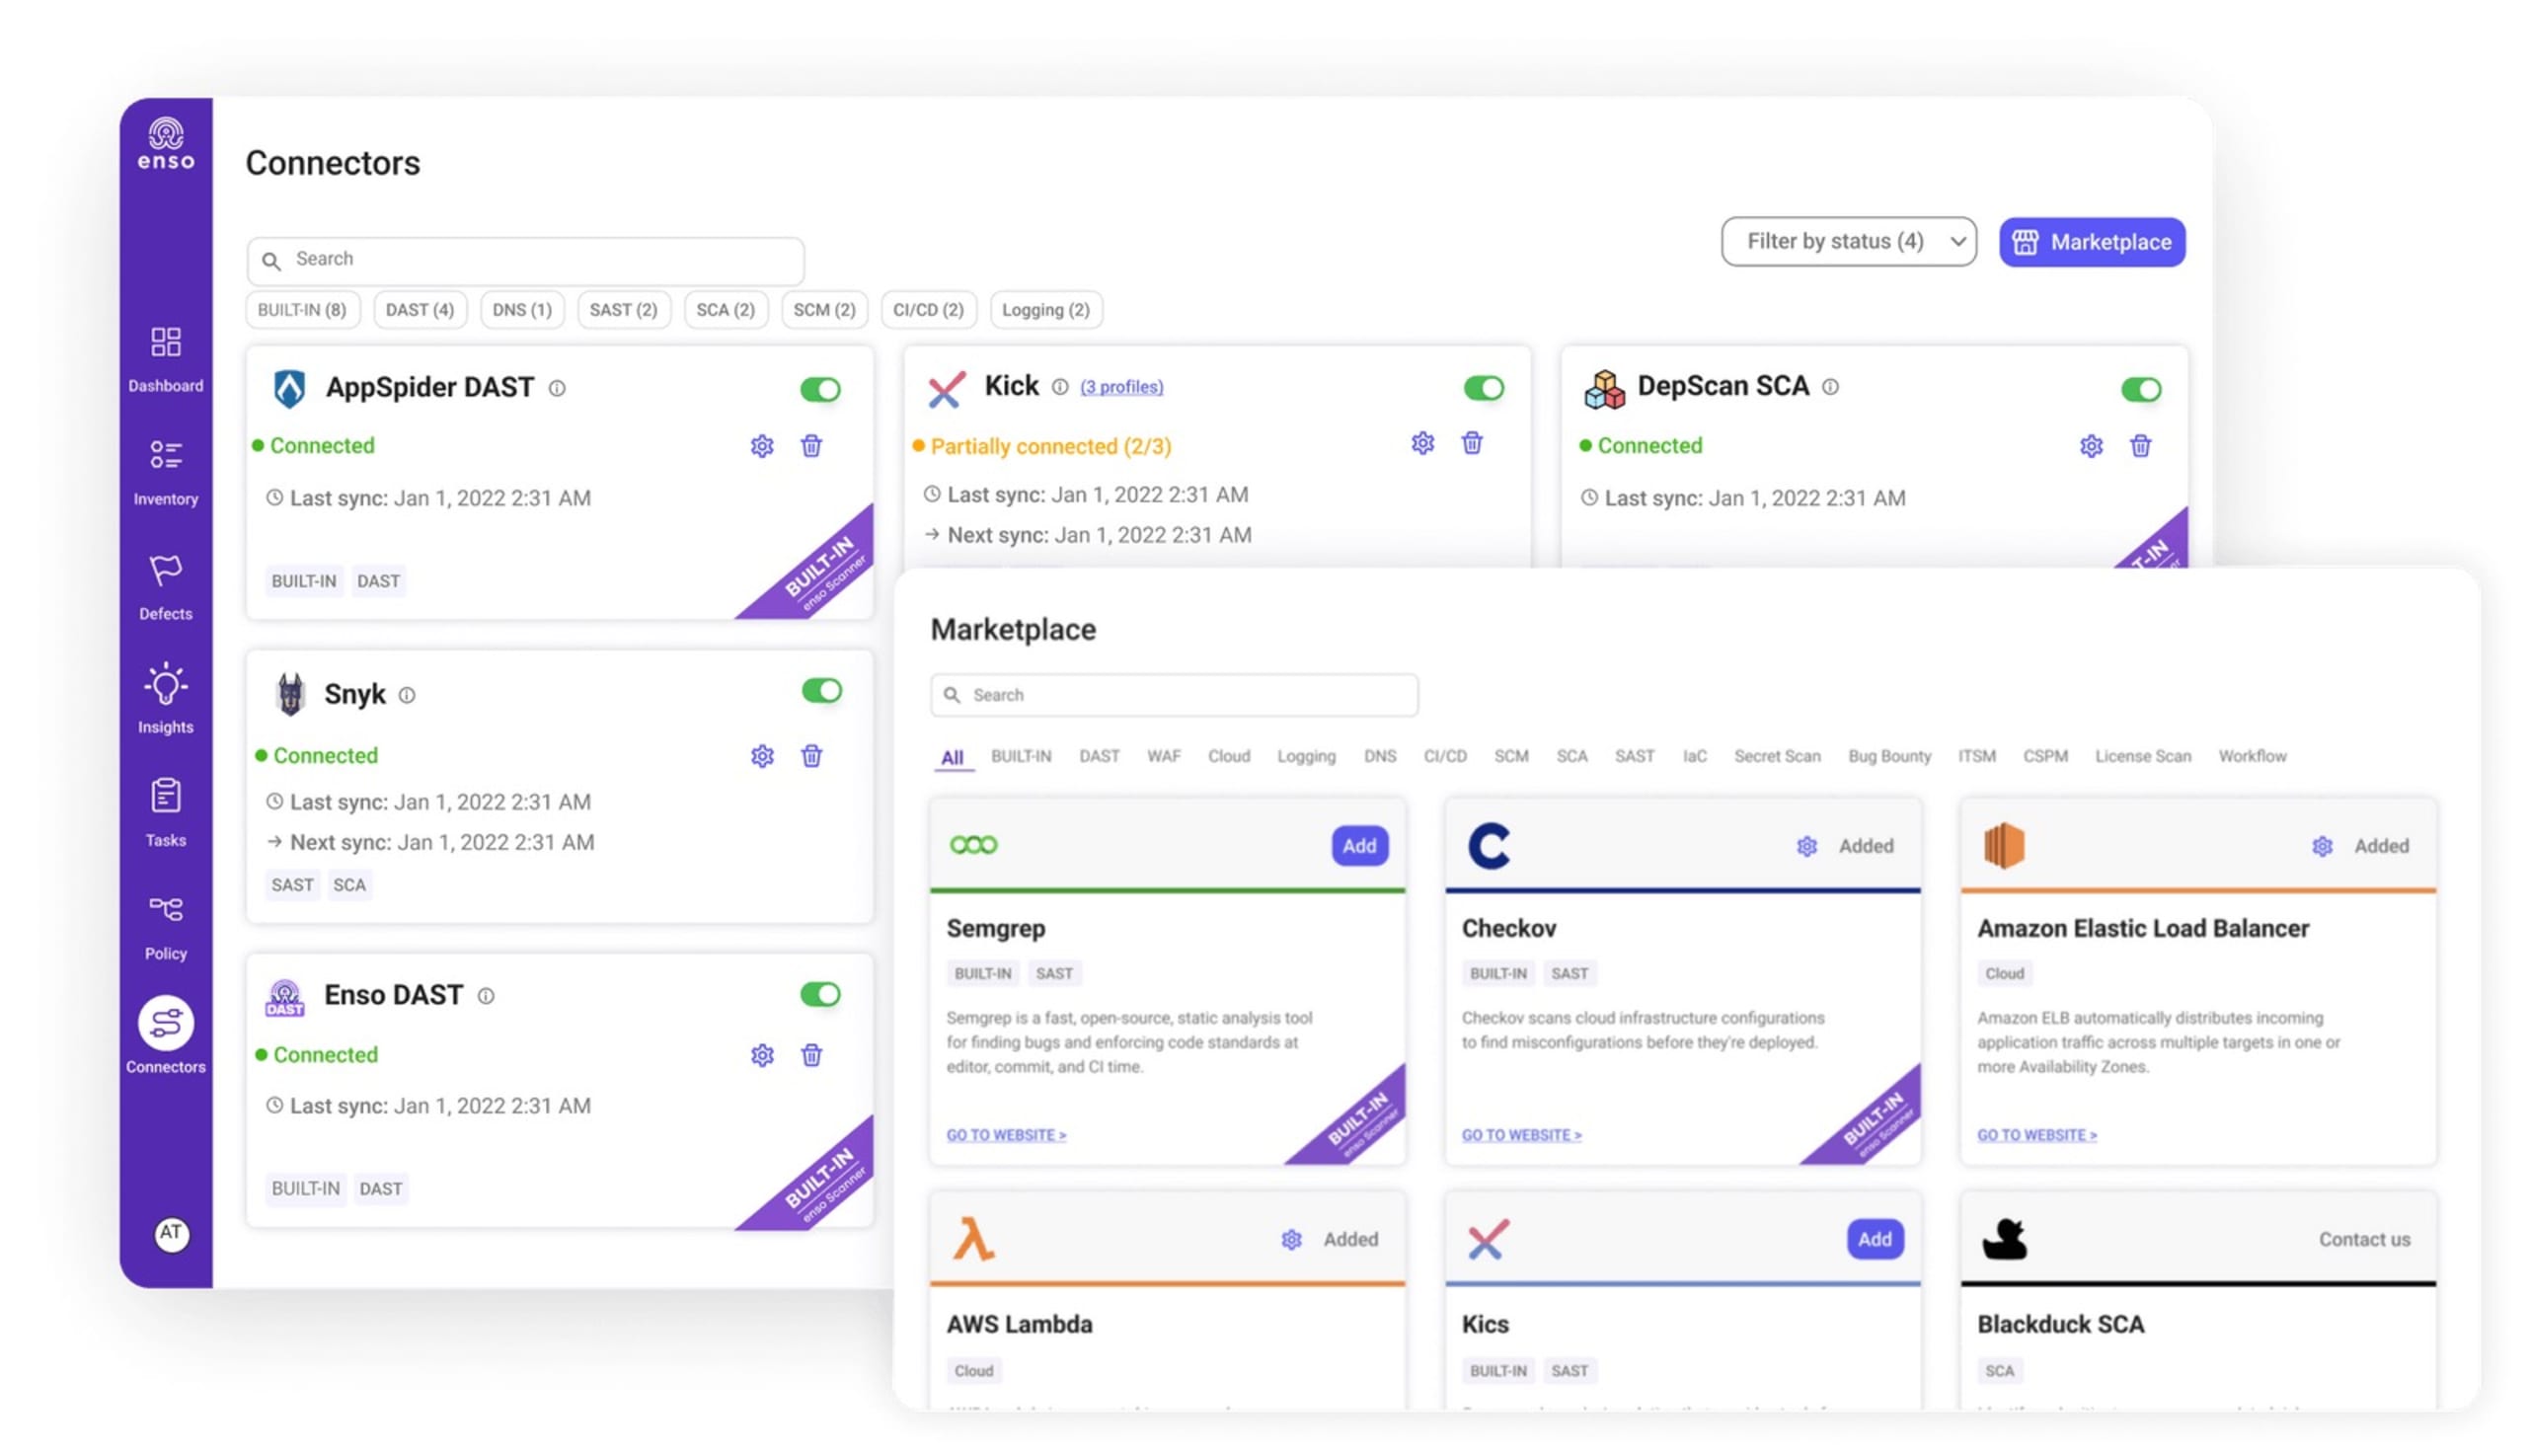
L’ASPM permet de regrouper une grande quantité de données liées à la sécurité dans un tableau de bord unique et accessible. Elle aide les organisations à prioriser et à gérer efficacement les ressources AppSec. Les organisations peuvent facilement obtenir une vue d’ensemble de l’état de sécurité de leurs logiciels sans avoir à passer au crible des informations disparates provenant des différents groupes R&D. À l’image d’une sentinelle vigilante, l’ASPM ne perd jamais les applications de vue et veille à ce qu’elles restent protégées contre les éventuelles failles de sécurité, à chaque étape de leur vie, de leur création à leur exploitation quotidienne.
L’ASPM n’est pas qu’un terme à la mode ou un mot à la mode dans les réunions de direction. Elle marque un changement de paradigme dans le fonctionnement des équipes de sécurité. Plutôt que d’utiliser un jargon de la sécurité pour intimider ou susciter un sentiment d’urgence, l’ASPM propose un plan structuré et exploitable. Elle permet aux professionnels de la sécurité de définir, de mettre en œuvre et de gérer proactivement des normes de sécurité. Ainsi, le processus de développement logiciel gagne en sécurité et en fluidité, tout en rapprochant les équipes de développement et de sécurité, souvent considérées comme cloisonnées.
Principaux composants de l’ASPM
Visibilité sur l’ensemble du cycle de vie des applications
L’ASPM offre une vue complète de chaque ressource logicielle, du code au cloud, en intégrant les données des outils de sécurité et des environnements d’exécution. Les équipes AppSec, les développeurs et les responsables métier peuvent partager une compréhension commune des applications et de leur importance pour l’entreprise. Ils partagent ainsi une vision des risques de sécurité, condition essentielle à la mise en place d’un programme AppSec efficace.
Gouverner et gérer la couverture de sécurité
Avec l’ASPM, les équipes AppSec peuvent définir les contrôles requis pour chaque application en fonction de son importance métier et de son profil de menace, puis mettre en place des politiques automatisées pour garantir leur application cohérente et correcte dans l’ensemble du portefeuille applicatif de l’organisation. Elles peuvent également établir des garde-fous pour les développeurs afin de s’assurer qu’ils disposent des bons outils, de les aider à prévenir les problèmes dès le début du développement, et de repérer et corriger les nouveaux problèmes graves dès leur divulgation.
Prioriser en fonction des risques
La visibilité des applications, du code au cloud, ainsi que l’intégration de données d’exécution et de contrôles supplémentaires donnent à l’équipe AppSec une vision complète des risques liés à toutes les applications. Grâce à ces informations, l’ASPM permet aux équipes AppSec d’orienter les développeurs vers les quelques problèmes qui comptent vraiment et de les aider à les traiter.
Snyk propose désormais, en partenariat avec Enso, un centre de contrôle ASPM qui offre aux équipes AppSec une meilleure visibilité sur les ressources, un contrôle accru des vulnérabilités et des outils de gouvernance pour garantir que leurs programmes réduisent efficacement les risques. Pour en savoir plus, consultez notre page consacrée aux solutions ASPM.
La place de l’ASPM dans le cycle de vie de la sécurité des applications
Le développement logiciel ne se résume pas à écrire du code et à le déployer. Il suit tout un cycle de vie, depuis l’émergence d’une idée jusqu’à son utilisation active. La sécurité joue un rôle essentiel à chacune de ces étapes.
Voyons les différentes étapes du cycle de vie du développement logiciel (SDLC) et la place qu’y occupe la gestion de la posture de sécurité des applications (ASPM).
Planification et analyse : les équipes de sécurité peuvent cartographier les ressources prévues et identifier les risques potentiels dès le départ. Elles peuvent également définir les exigences de sécurité auxquelles le logiciel devra répondre.
Conception : la sécurité doit être intégrée dès la conception. C’est à cette étape que vous choisissez les pratiques de codage sécurisé, prenez en compte les vulnérabilités potentielles de l’architecture et des ressources associées, et planifiez des interactions sécurisées avec les utilisateurs.
Implémentation (ou codage) : au fur et à mesure de l’écriture du code, celui-ci doit être régulièrement analysé afin de détecter les vulnérabilités. Les outils ASPM peuvent repérer des problèmes comme un chiffrement faible ou des points d’accès potentiellement non autorisés. La force de l’ASPM réside dans sa capacité à identifier les ressources stratégiques pour l’entreprise et à prioriser les vulnérabilités qui les affectent.
Tests : en complément des tests fonctionnels, les tests de sécurité sont essentiels. L’ASPM peut regrouper les données issues d’outils de test spécialisés en sécurité afin de repérer les vulnérabilités des ressources stratégiques pour l’entreprise qui auraient pu échapper aux développeurs.
Comment l’ASPM renforce la sécurité des organisations
Défense proactive
Au lieu de se contenter de détecter les vulnérabilités, l’ASPM vise à maintenir une posture de sécurité solide. Les solutions ASPM surveillent en permanence les applications pour s’assurer qu’elles respectent les bonnes pratiques de sécurité. Plutôt que d’attendre des audits ou des analyses de sécurité périodiques, l’ASPM assure une surveillance en temps réel de la sécurité des applications. Cette vigilance constante permet d’identifier et de neutraliser les menaces potentielles avant qu’elles ne s’aggravent.
Prenons l’exemple d’une équipe de développement qui utilise par inadvertance une bibliothèque connue pour ses vulnérabilités. Dans un modèle réactif, cette vulnérabilité pourrait n’être découverte qu’au prochain audit de sécurité, qui n’aurait lieu que plusieurs semaines, voire plusieurs mois plus tard. Avec l’ASPM, l’utilisation de cette bibliothèque vulnérable peut être signalée immédiatement, ce qui permet à l’équipe de la remplacer ou de la corriger avant qu’elle ne devienne une faille exploitable.
Réduction de la surface d’attaque
En identifiant et en corrigeant rapidement les vulnérabilités ou les erreurs de configuration, l’ASPM permet de les détecter dès leur apparition et d’y remédier immédiatement. Cette réactivité réduit au minimum les points d’entrée potentiels pour les attaquants.
Prenons l’exemple d’une application cloud qui expose par erreur une base de données au public à cause d’une mauvaise configuration. Dans une configuration traditionnelle, cette erreur pourrait passer inaperçue jusqu’à ce qu’une fuite de données se produise ou qu’un contrôle de sécurité de routine la détecte. Avec l’ASPM, l’erreur est repérée dès qu’elle survient et les équipes concernées sont alertées afin qu’elles la corrigent. La durée d’exposition de la base de données est ainsi réduite au minimum.
Des décisions éclairées
L’ASPM donne aux décideurs une vision claire de la sécurité des applications, pour les aider à prendre des décisions tenant compte des risques. En comprenant clairement la situation de sécurité de leurs applications, les organisations peuvent atténuer les risques, prioriser les corrections et allouer leurs ressources plus efficacement. Il ne s’agit pas seulement de repérer les faiblesses, mais aussi de comprendre le contexte global de sécurité : les menaces potentielles, la pertinence et la criticité des vulnérabilités détectées, ainsi que les conséquences des modifications ou ajouts envisagés à l’application.
Par exemple, lors de l’intégration d’un nouveau service tiers à une application, les décideurs peuvent s’appuyer sur les informations fournies par l’ASPM pour comprendre les implications potentielles en matière de sécurité. Si l’outil ASPM indique que ce service a connu plusieurs incidents de sécurité ou que son intégration élargirait considérablement la surface d’attaque de l’application, l’organisation peut mettre ces facteurs en balance avec les avantages de l’intégration et prendre une décision plus éclairée, en tenant compte des risques.
Passez à la vitesse supérieure en matière de sécurité avec l’ASPM
La gestion de la posture de sécurité des applications (ASPM) est essentielle, car les logiciels soutiennent la plupart des activités des entreprises. Une stratégie ASPM robuste protège l’entreprise contre les cybermenaces potentielles, tout en garantissant la continuité des activités, en renforçant la confiance des clients et en contribuant à la conformité réglementaire. À mesure que les menaces évoluent, le rôle de l’ASPM dans la protection des applications devient encore plus crucial.
L’ASPM est comme un garde du corps numérique pour toutes les applications et tous les logiciels dont nous dépendons. Elle veille à leur bon fonctionnement, tient les individus malveillants à distance et nous aide à respecter les règles propres à chaque secteur. À mesure que le monde numérique se développe, le rôle de l’ASPM dans la protection de nos applications devient de plus en plus crucial. L’ASPM n’est pas un outil que l’on utilise à une seule étape du SDLC. C’est un allié permanent qui veille à ce que la sécurité reste une priorité à chaque étape.
Libérez tout le potentiel du DevSecOps avec Snyk
Surmontez la complexité des applications et les hallucinations de l’IA, tout en favorisant la collaboration entre les équipes de développement et de sécurité grâce aux analyses de Snyk et d’Accenture.