Du battage médiatique à la confiance : bâtir les fondations d’un développement sécurisé de l’IA


21 juillet 2025
0 minutes de lectureL’IA générative et l’IA agentique transforment tout, de la façon dont les logiciels sont écrits à notre définition d’une architecture sécurisée. Lors du récent événement Lighthouse de Snyk à New York, des responsables des équipes cloud, sécurité et développement se sont réunis pour répondre à une question essentielle : comment avancer vite avec l’IA sans trahir la confiance ? La réponse ? Commencez par la visibilité, intégrez la sécurité dès la conception et ne perdez jamais de vue les personnes derrière le code.
Le véritable changement : l’IA n’est pas qu’un ensemble d’outils. C’est un modèle économique.
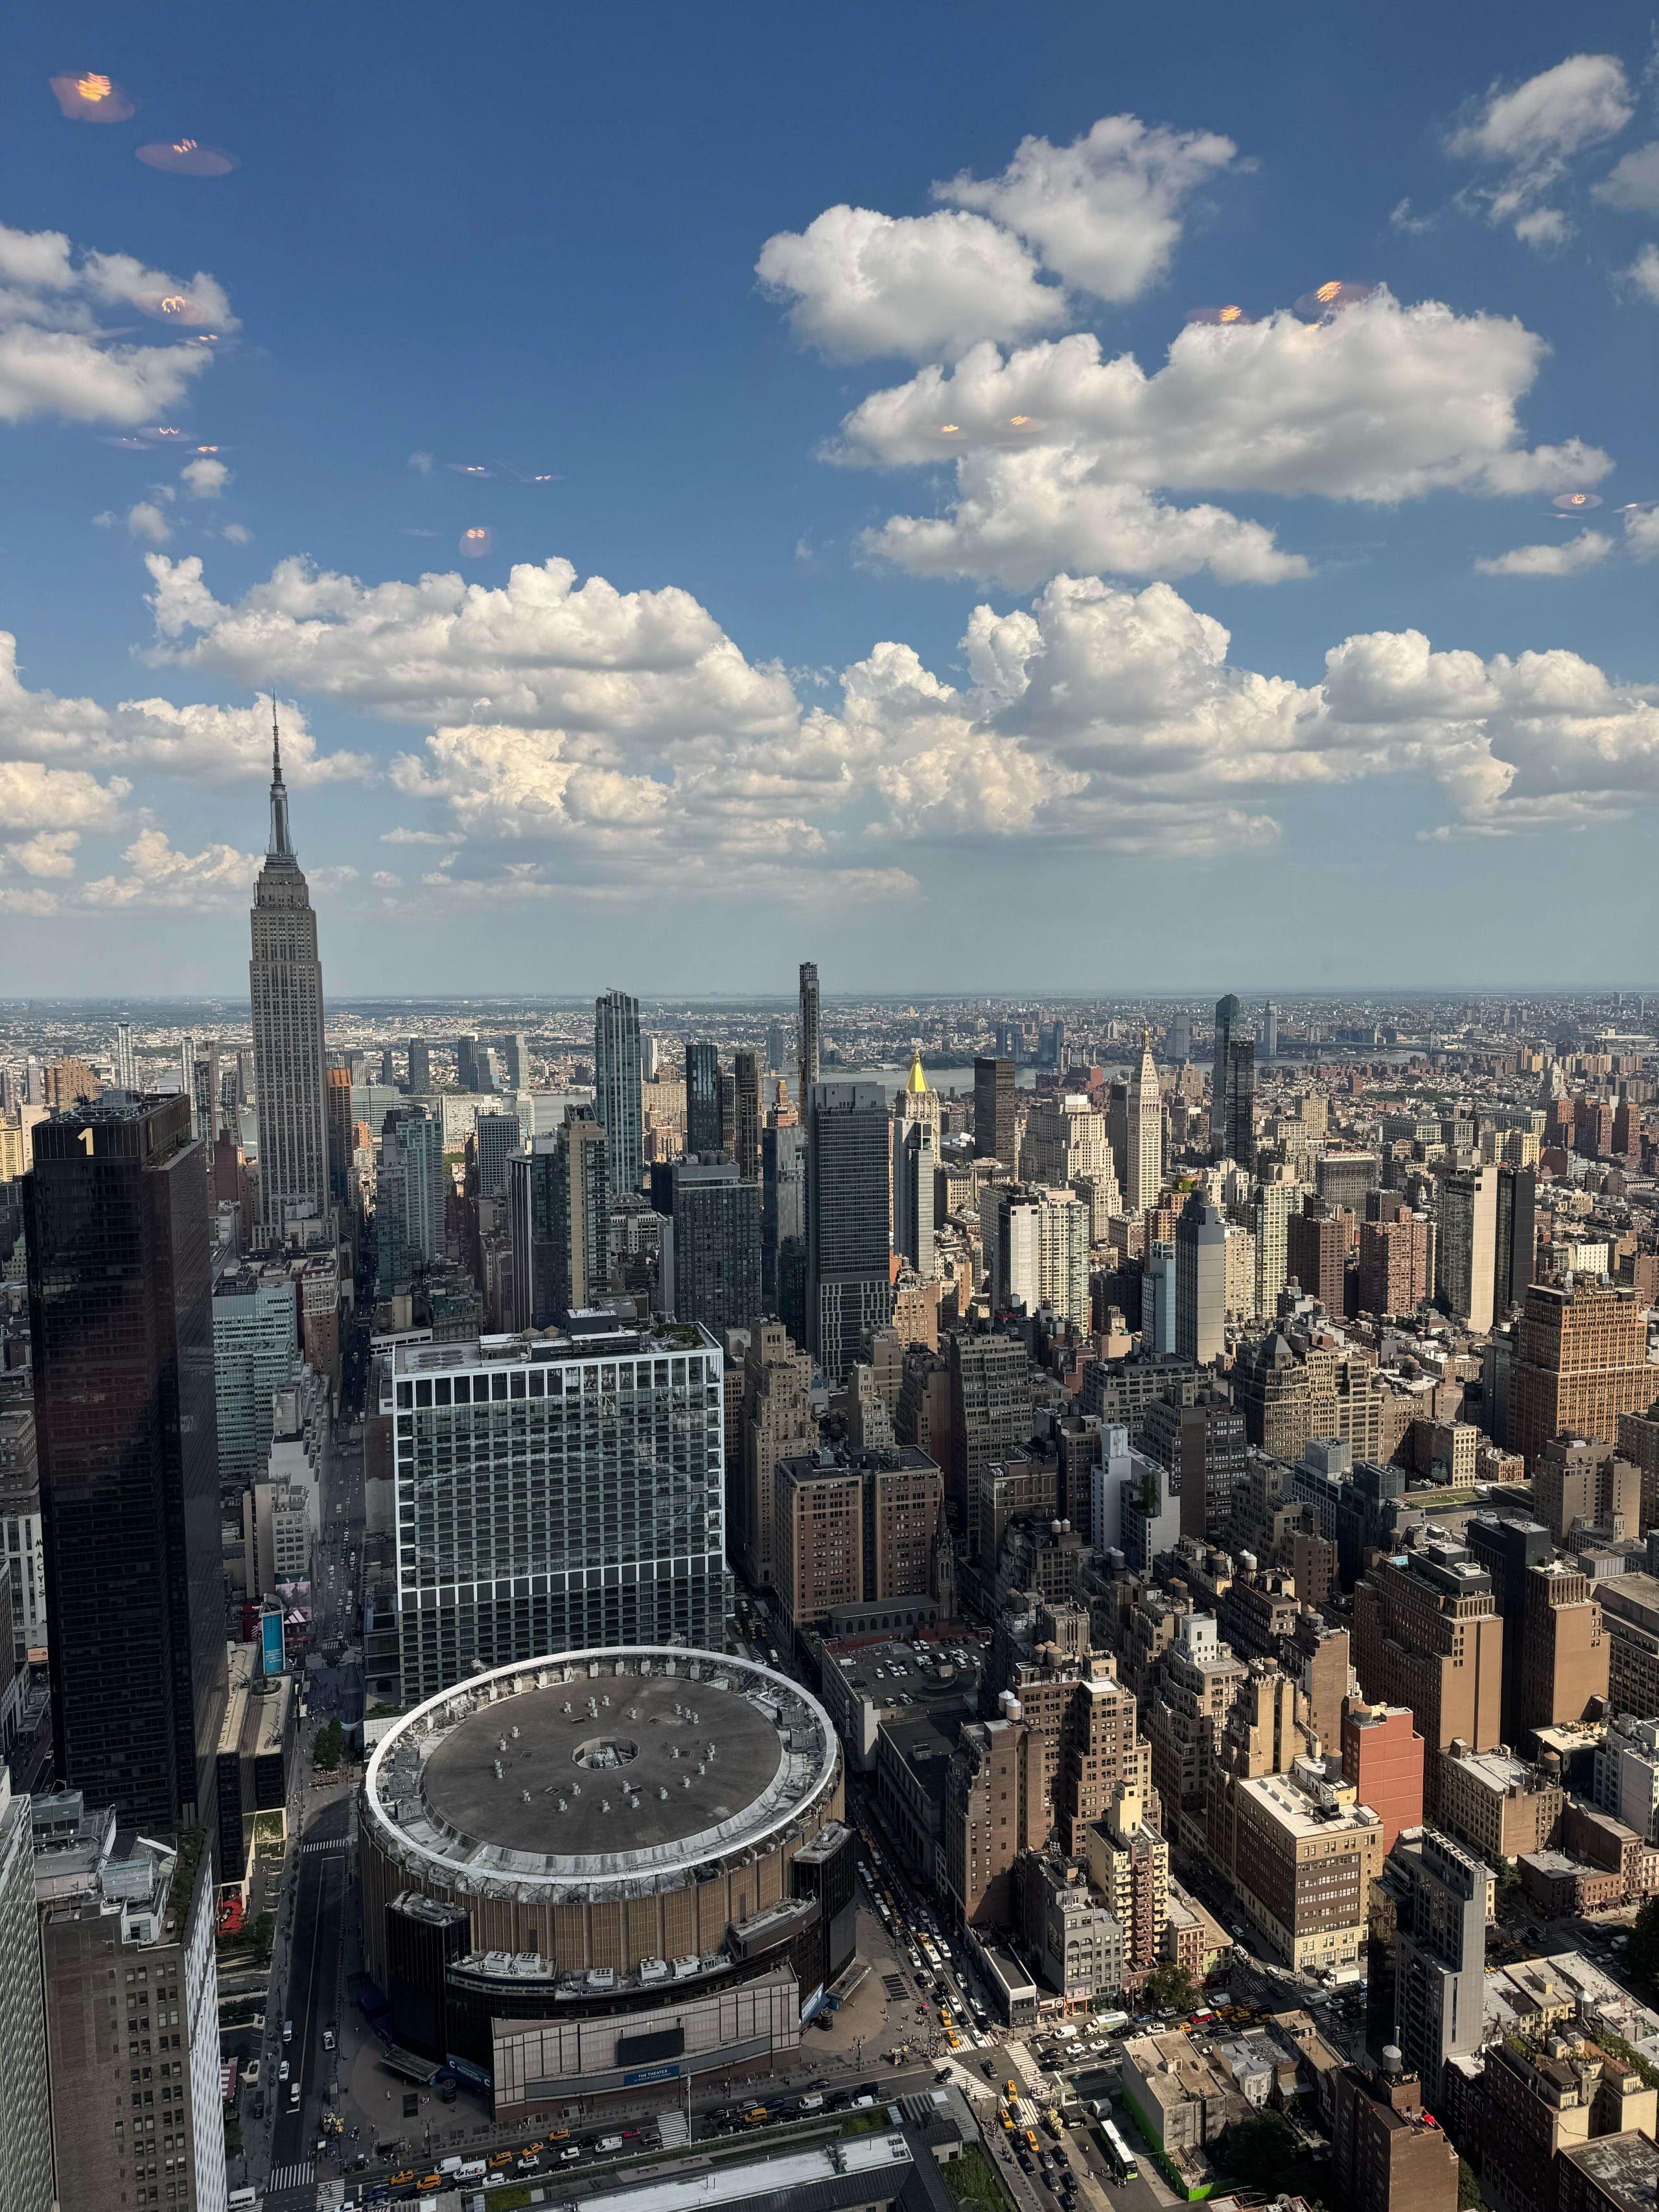
Organisée dans les bureaux d’Accenture à Manhattan, avec une vue sur les gratte-ciel à la hauteur des échanges, cette rencontre sur invitation tenait moins de l’événement technologique que du sommet de dirigeants. Des voix de tout le secteur, notamment des RSSI, des ingénieurs plateforme et des développeurs de premier plan, ont expliqué comment l’IA remodèle non seulement leurs environnements technologiques, mais aussi leurs organigrammes, leurs processus et les discussions en salle du conseil.
Un constat s’est imposé : la sécurité de l’IA n’est pas facultative. Elle est fondamentale.
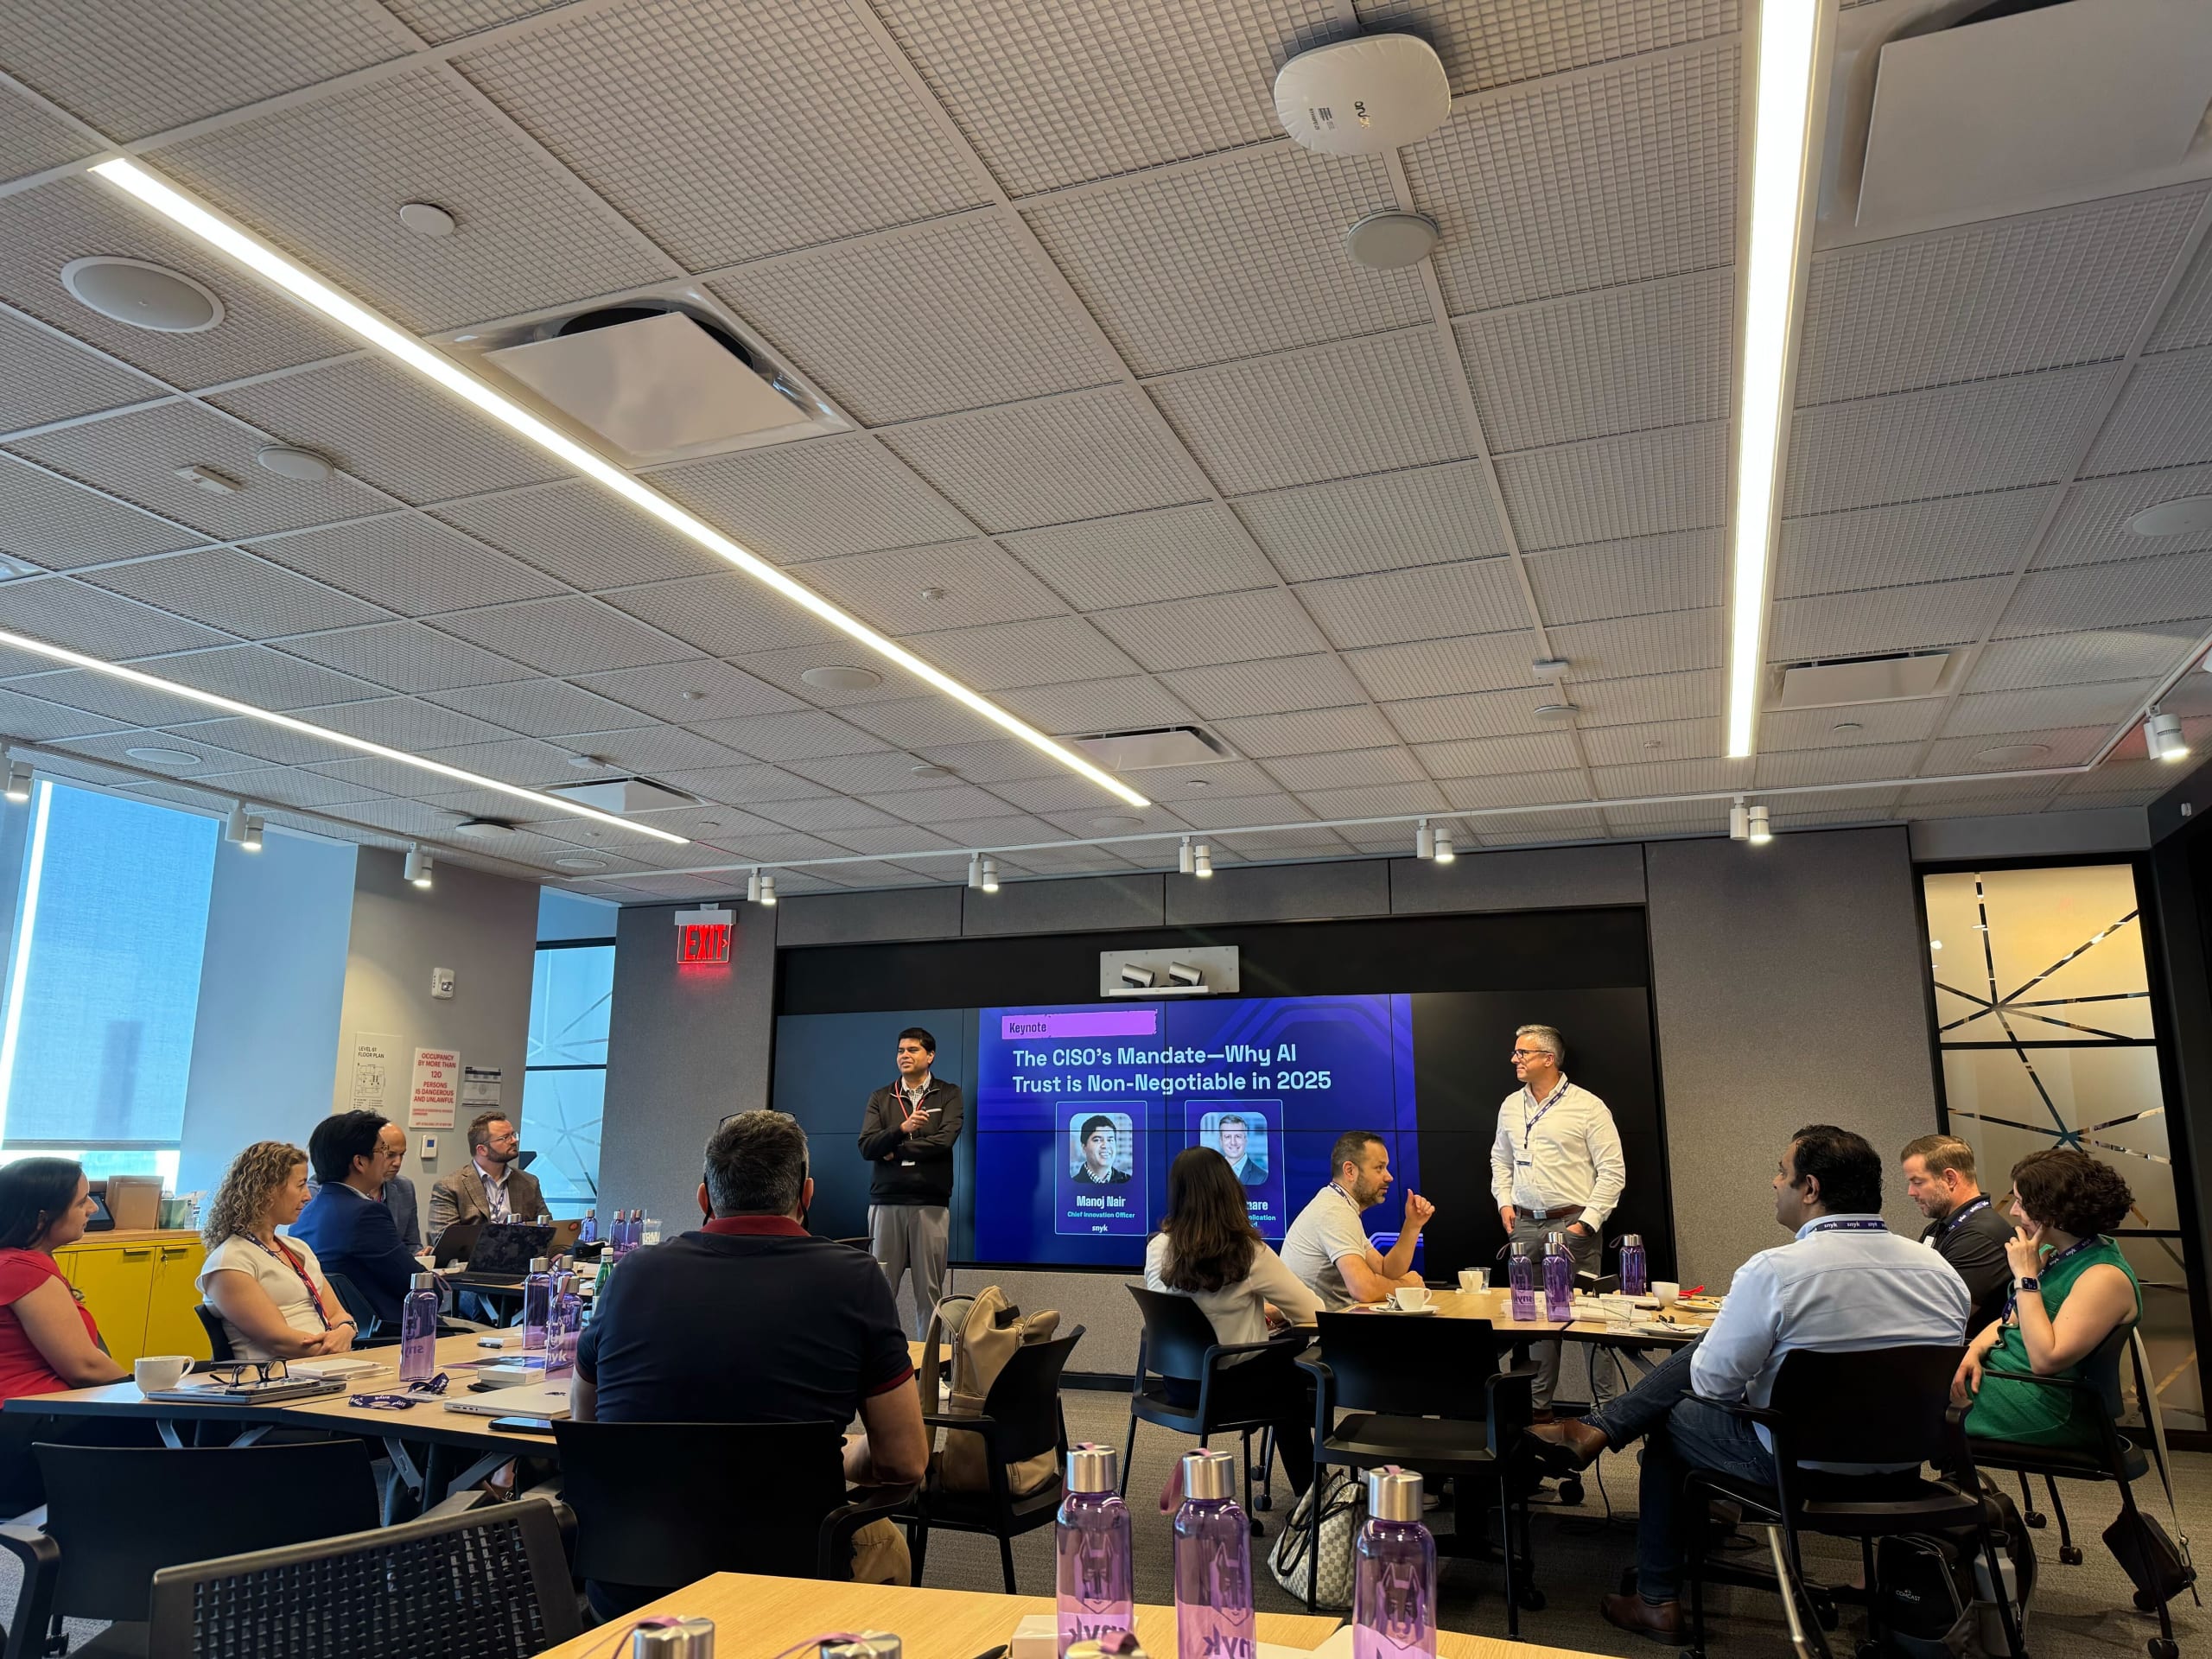
Manoj Nair, directeur de l’innovation chez Snyk, a présenté certains défis liés au code généré par l’IA : entraînés sur des bases de code existantes, les assistants de codage IA peuvent perpétuer de mauvaises pratiques et introduire des vulnérabilités. Un client a ainsi signalé que le nombre de vulnérabilités avait doublé dans un groupe utilisant Copilot.
Comme l’a souligné John Delmare, directeur général chez Accenture : « L’IA doit être considérée comme une transformation de l’entreprise, qui intègre la sécurité dès le départ. » Si votre organisation ne met pas la confiance en pratique dès aujourd’hui, elle devra bientôt rattraper son retard.
La confiance dans l’IA : le nouveau fondement de l’innovation sécurisée
Oubliez le code statique et les moteurs à base de règles. Les applications natives de l’IA sont là, et elles ne se comportent pas comme les logiciels auxquels nous sommes habitués. Elles génèrent, raisonnent, réagissent et interagissent avec les utilisateurs en temps réel.
En bref : pas de confiance dans l’IA sans sécurité de l’IA. Et pas de sécurité de l’IA sans préparation à l’IA.
Cette préparation commence par un déplacement de la sécurité vers la gauche et la droite, couvrant tout, des tests d’intrusion des LLM et des AI-BOM au fuzzing en phase d’exécution des agents autonomes.
C’est là qu’intervient la préparation à l’IA : non pas comme une liste de contrôle ponctuelle, mais comme une évolution continue de la posture vers davantage de visibilité, de responsabilisation et de garde-fous permanents.
Mais la discussion ne portait pas uniquement sur la technique.
Aujourd’hui, tout le monde peut créer une application. Cela change tout.
Si quelqu’un saisit une instruction dans ChatGPT pour générer la logique d’un processus, devinez quoi ? Cette personne crée une application.
Lors de l’événement Lighthouse de New York, les discussions allaient bon train autour de ce changement. Nous avons exploré différentes facettes de la création logicielle démocratisée et de la nécessité de démocratiser également la responsabilité en matière de sécurité.
Cela signifie que la modélisation des menaces n’est plus réservée aux ingénieurs. Les équipes juridiques, les responsables produit et, bien sûr, les professionnels de la sécurité doivent s’aligner face aux risques particuliers des systèmes agentiques, des résultats probabilistes et des chaînes d’outils invisibles.
Ce n’est pas DevSecOps 2.0. C’est la sécurité native de l’IA. Voilà la nouvelle réalité.
Doper DevSecOps avec des garde-fous, pas des obstacles
Bien sûr, la vague de l’IA n’est pas seulement un risque : c’est aussi un formidable accélérateur. Les équipes ont expliqué comment elles utilisent l’IA générative pour accélérer la génération de code, produire de la documentation à grande échelle et même suggérer des correctifs de vulnérabilités. Mais tout le monde s’accordait sur un point.
La rapidité n’est un atout que si elle est sécurisée.
C’est pourquoi mettre en pratique la confiance dans l’IA ne se résume pas à des vérifications statiques. Il s’agit de mettre en place des garde-fous couvrant l’ensemble du cycle de développement logiciel de l’IA. Il faut comprendre où résident les modèles, avec quoi ils interagissent et comment leur comportement évolue en production.
Car aucune équipe ne veut découvrir que son chatbot offre des réductions considérables sur les vols ou des cadeaux sans autorisation.
La culture, ce multiplicateur invisible
Tout au long de la journée, un mot est revenu sans cesse : la culture.
Oui, vous avez besoin d’analyses. Oui, vous avez besoin d’observabilité. Mais surtout, il vous faut une responsabilité partagée, à l’échelle de toute l’organisation : développement, plateforme, sécurité et équipes métier.
Les équipes de sécurité doivent jouer un rôle de formateurs, de facilitateurs et de concepteurs de politiques pour cette nouvelle vague d’innovation native de l’IA.
La confiance dans l’IA ne peut exister sans confiance dans l’équipe.
Et c’est peut-être ce qui a rendu cette discussion Lighthouse si particulière. Pas seulement les idées échangées, mais aussi la franchise. La volonté d’explorer, de reconnaître les incertitudes et de collaborer pour faire mieux.
Et maintenant ? De New York à la Silicon Valley
L’événement de New York n’était qu’un début. Prochaine étape : Lighthouse Silicon Valley, où nous poursuivrons notre exploration de la manière dont le développement sécurisé de l’IA crée une réelle valeur pour l’entreprise. De l’architecture à la culture, une chose est claire : l’avenir du logiciel est natif de l’IA et bâti sur la confiance.
Si vous préparez cet avenir, nous serions ravis d’échanger avec vous. Rejoignez-nous dans la baie de San Francisco la semaine prochaine.
En conclusion : la confiance dans l’IA commence avec Snyk
Nous avons quitté New York avec une conviction partagée : sécuriser l’IA n’est pas une quête secondaire. C’est l’enjeu principal.
Que vous intégriez des LLM à votre environnement ou repensiez vos processus agentiques, une chose est claire : la confiance ne peut pas être ajoutée après coup. Elle doit être intégrée dès le départ.
C’est pourquoi, chez Snyk, nous développons la plateforme de confiance dans l’IA :
Pour offrir aux équipes une visibilité sur les ressources d’IA
Pour passer de la gestion de crise à la prévention
Pour développer la sécurité au même rythme que la rapidité
Car lorsque les logiciels pensent par eux-mêmes, la sécurité doit avoir une longueur d’avance.
ÉVÉNEMENT LIGHTHOUSE DE SILICON VALLEY
Accélérer la confiance dans l’IA
Explorez les défis et les opportunités en matière de sécurité qui émergent à la croisée de l’IA, du développement logiciel et de la gouvernance.