Corrigez plus rapidement les problèmes de sécurité cloud à la source avec Snyk IaC


4 avril 2023
0 minutes de lectureActualité Snyk Cloud
Cet article de blog a été mis à jour pour tenir compte du changement de nom de Snyk Cloud, désormais appelé Snyk IaC. Toutes les fonctionnalités liées au cloud sont désormais incluses dans Snyk IaC ou dans la plateforme Snyk.
Les outils de sécurité cloud actuels créent des silos entre les équipes d’ingénierie et de sécurité : ils se concentrent sur la détection des vulnérabilités après le déploiement, mais n’aident pas suffisamment les ingénieurs cloud à agir en fonction des résultats. Les développeurs doivent alors revenir en arrière pour corriger les problèmes, ou tombent dans le piège du « ClickOps » : les équipes consacrent un temps considérable à gérer des tickets et à modifier des règles dans des consoles d’administration, au détriment de tâches plus stratégiques.
Le cloud, c’est du code. L’approche idéale consiste donc à sécuriser l’infrastructure cloud sous forme de code et à réunir l’IaC et la sécurité cloud grâce à un moteur unifié de politiques sous forme de code. Les organisations doivent analyser de manière proactive l’IaC pour détecter les erreurs de configuration et les problèmes de conformité, afin d’éviter qu’ils n’atteignent la production. Elles peuvent aussi corriger les problèmes cloud dans le code IaC et redéployer les ressources pour renforcer leur posture de sécurité et passer à l’échelle.
Alors que les équipes plateforme croulent sous les demandes de sécurité, la fatigue liée aux alertes et l’accumulation de tickets peuvent entraîner du désengagement et une faible adoption des outils de sécurité essentiels. Le manque de contexte et d’intégration aux workflows de développement peut également nuire à la confiance. Des heures sont perdues à chercher qui est responsable et où appliquer les corrections.
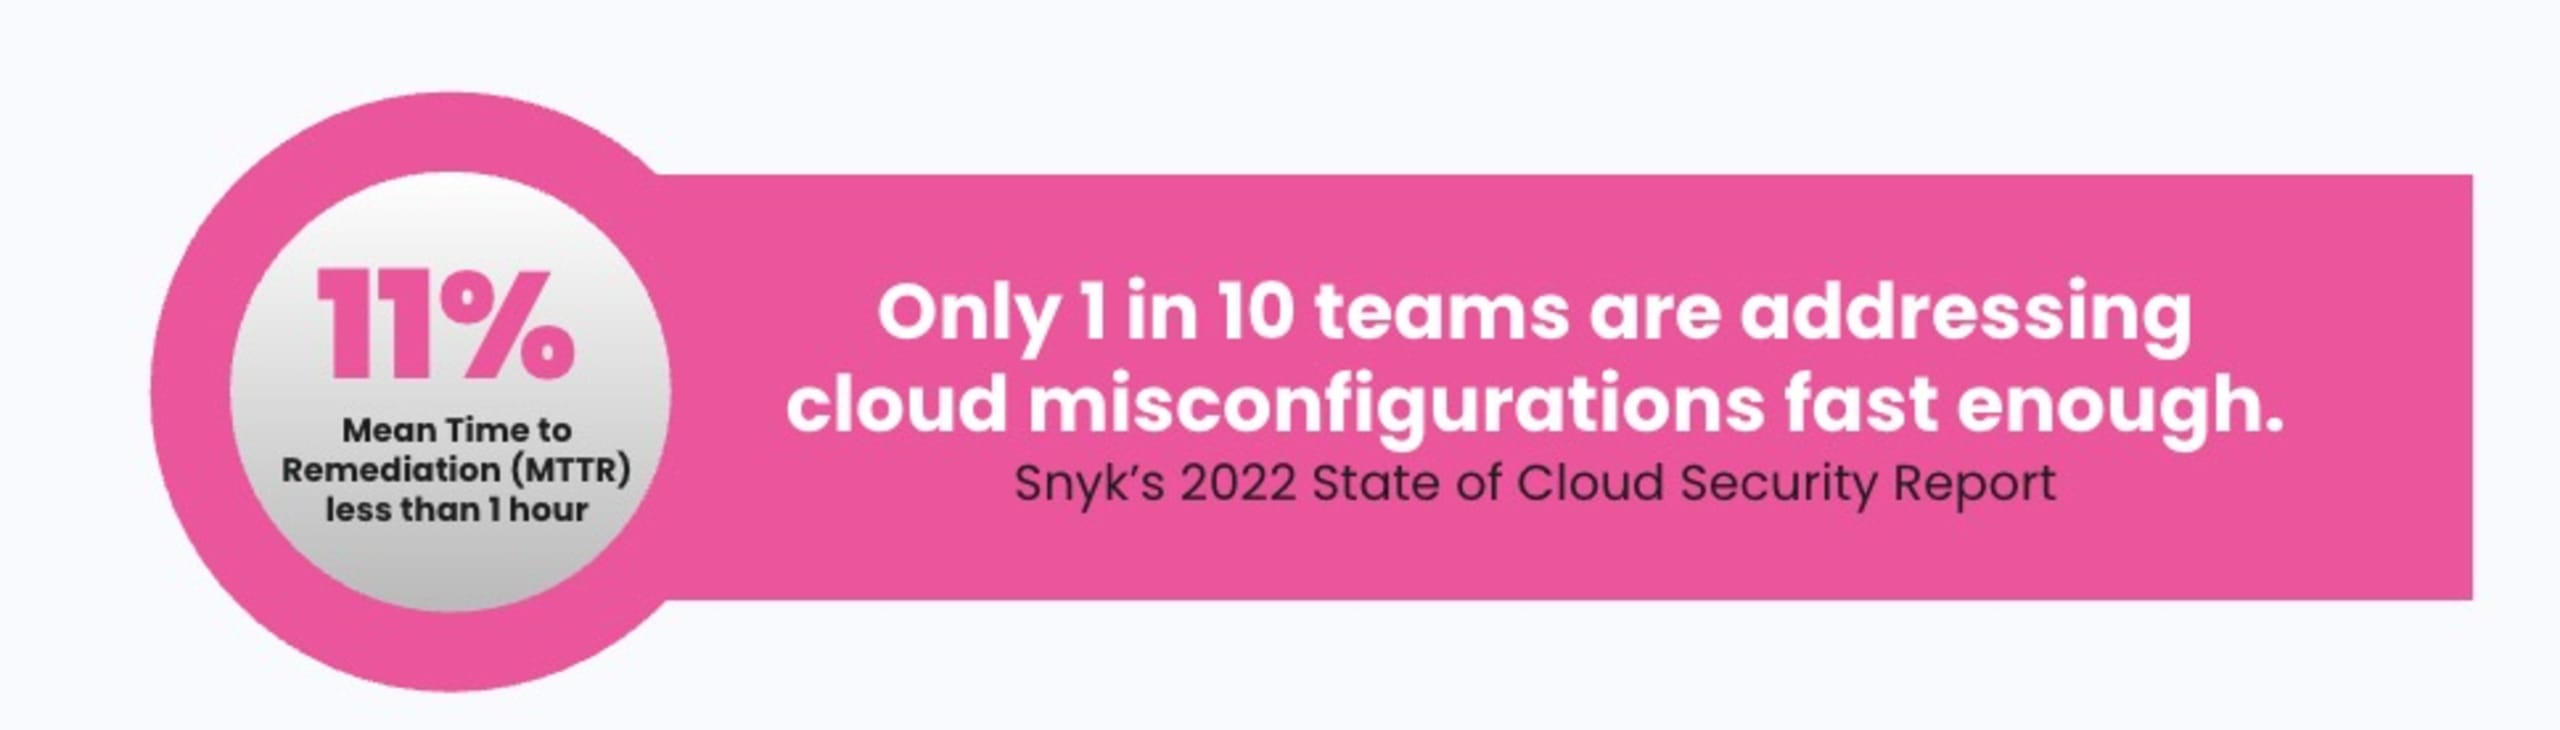
Corrigez les problèmes cloud à la source
Les corrections appliquées en production via les paramètres de règles du fournisseur cloud désynchronisent votre IaC et les paramètres cloud : votre IaC n’est alors plus la « source de vérité ». Cette dérive de configuration peut entraîner des changements incompatibles avec votre workflow IaC et vous obliger à redéployer les mêmes problèmes à partir des modèles d’origine. Comme la plupart des solutions de sécurité cloud ne sont pas conçues pour les développeurs, elles n’interviennent que dans les pipelines ou les environnements de production. Les promesses de workflows de remédiation « automatisés » visent à corriger les problèmes en production à l’aide des API des fournisseurs cloud. Cela semble être une excellente solution, mais ne fait en réalité qu’aggraver la dérive de configuration.
La visibilité seule ne suffit pas. Pour améliorer la sécurité de votre infrastructure cloud, il faut privilégier les corrections, procéder à des tests continus et adopter une vue d’ensemble des applications cloud. Mais parvenir à appliquer ces corrections n’est pas toujours simple.
Corrigez le code avec Snyk IaC
Snyk IaC adopte une approche différente de la sécurité cloud en donnant aux équipes d’ingénierie les moyens de sécuriser le cloud dès le départ. Cette approche proactive détecte les erreurs de configuration dans le code IaC avant la compilation et la mise en production, et permet de les corriger. Elle améliore ainsi la posture de risque de l’infrastructure déployée et réduit les retouches pour les équipes de développement et de sécurité. En fournissant également un contexte adapté aux développeurs sur les problèmes détectés dans les environnements cloud en cours d’exécution, ainsi que des parcours de remédiation dans l’IaC, Snyk IaC permet aux développeurs de sécuriser l’ensemble du cycle de vie de l’ingénierie cloud et d’inscrire les normes de sécurité dans le code, de l’IaC au cloud, puis du cloud au code.
La dernière fonctionnalité de Snyk IaC associe les problèmes cloud au fichier IaC à partir duquel chaque ressource a été déployée et inclut désormais un lien vers le fichier source IaC dans votre SCM. Cette correspondance directe avec la source IaC évite aux ingénieurs cloud de perdre des heures à retracer les problèmes de leur environnement cloud jusqu’au code source IaC pour appliquer les corrections et redéployer les modifications.
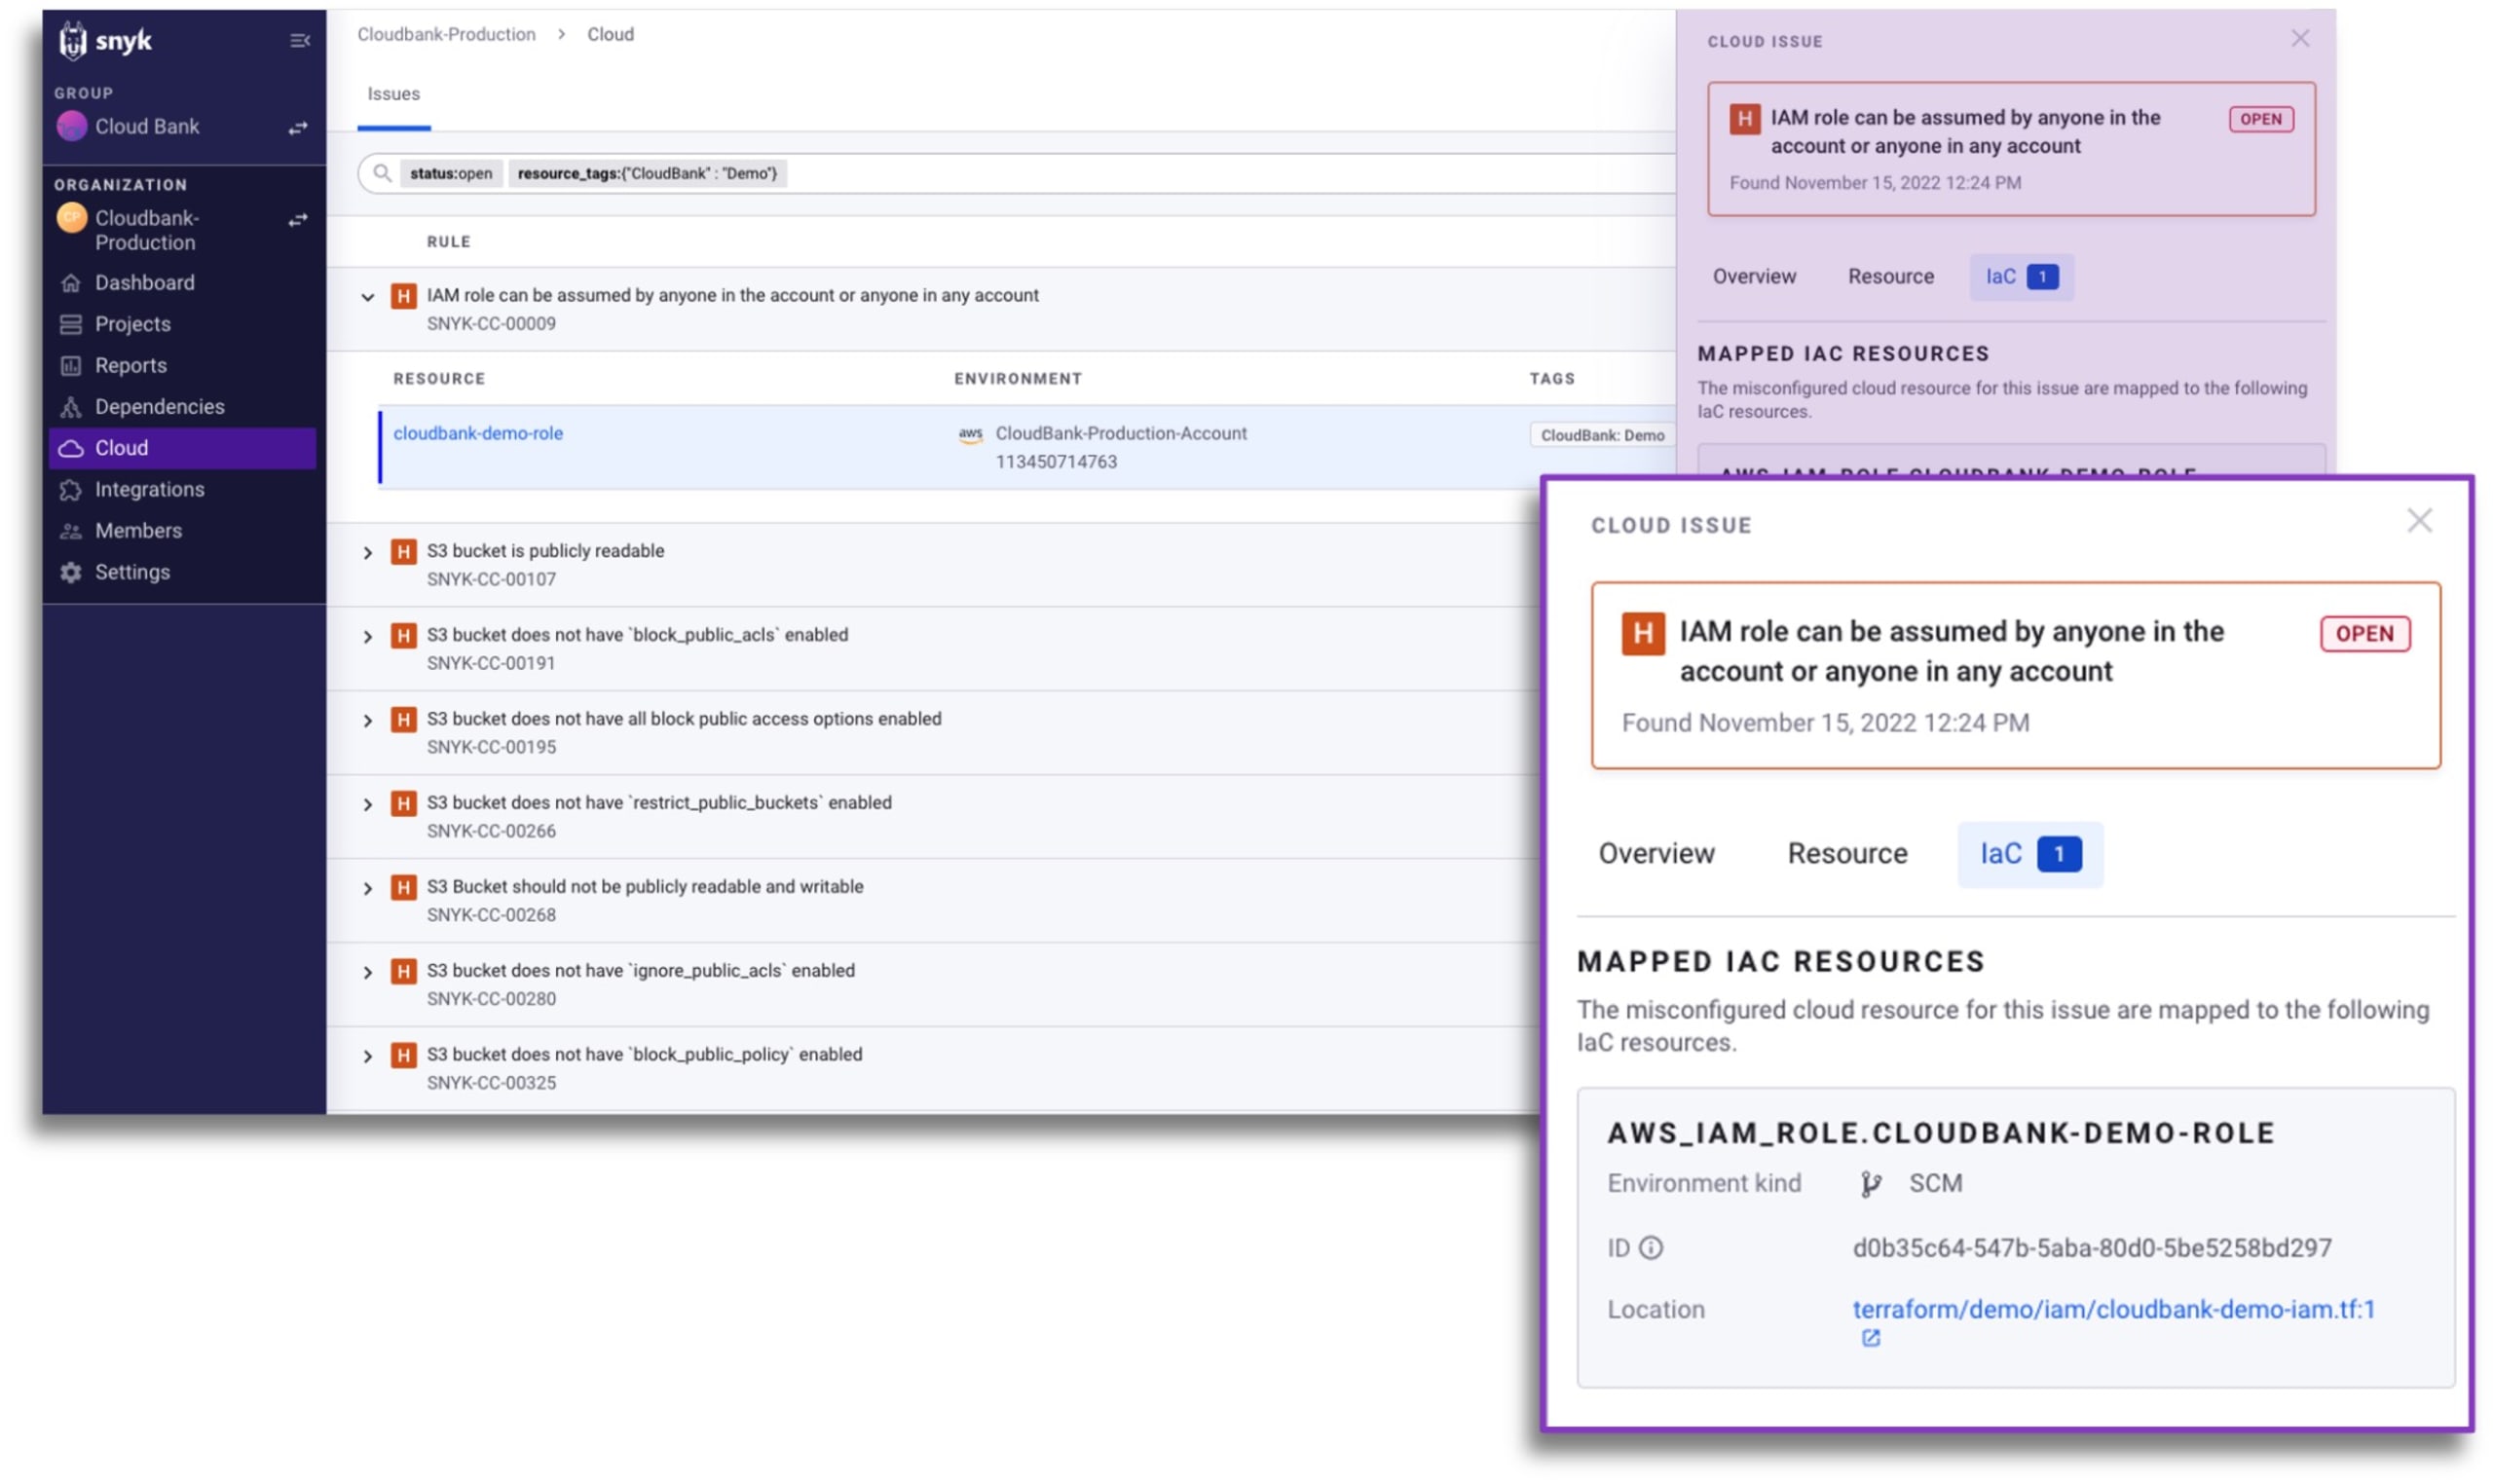
En unifiant la visibilité et la gouvernance dans les pipelines IaC et les environnements cloud en cours d’exécution, les équipes de sécurité obtiennent des résultats plus exploitables, tandis que les équipes cloud et plateforme ne perdent plus de temps à chercher où appliquer les corrections. Il en résulte une meilleure collaboration entre les équipes de sécurité et de développement, ainsi qu’une infrastructure cloud plus sécurisée.
Une sécurité IaC pensée pour les développeurs
Snyk sécurise votre infrastructure en tant que code, du cycle de développement logiciel à l’exécution dans le cloud, grâce à un moteur unifié de politiques sous forme de code. Chaque équipe peut ainsi développer, déployer et exploiter ses applications en toute sécurité.