Détecter les vulnérabilités open source dans le workflow Bitbucket

Noa Korem
22 janvier 2019
0 minutes de lectureSnyk a intégré Code Insights, une nouvelle fonctionnalité de Bitbucket, afin que les utilisateurs de Bitbucket Server puissent consulter les résultats détaillés des analyses de vulnérabilités de Snyk directement dans Bitbucket.
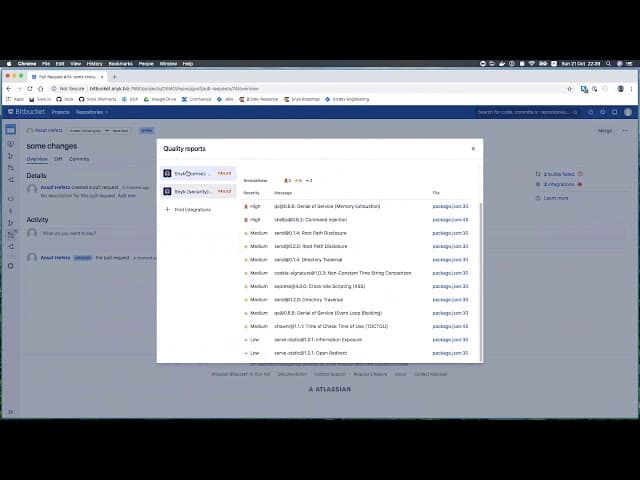
Découvrez une courte démonstration de cette nouvelle intégration :
L’intégration de Snyk à Bitbucket Server permet aux développeurs de protéger leur code contre les vulnérabilités open source dans le cadre de leur workflow quotidien. Snyk analyse toutes les pull requests ouvertes pour s’assurer qu’elles n’introduisent pas de nouvelles vulnérabilités open source et peut bloquer leur fusion. Snyk analyse également les dépôts chaque jour afin de détecter les vulnérabilités récemment divulguées.
Si une nouvelle vulnérabilité est détectée, Snyk vous en informe et ouvre également une pull request de correction, avec des mises à niveau suggérées ou des correctifs de précision Snyk pour remédier à la vulnérabilité.
Grâce à Code Insights, les développeurs peuvent analyser les résultats des scans directement dans leur workflow habituel sur Bitbucket, sans avoir à quitter la plateforme pour accéder à Snyk et effectuer une analyse plus approfondie. Dans l’interface des pull requests de Bitbucket, Snyk analyse les modifications à la recherche de nouvelles vulnérabilités. Vous pouvez consulter des annotations détaillées directement à côté de chaque modification qui introduit un nouveau problème. Ces annotations facilitent la compréhension des résultats du scan de Snyk et vous aident à prendre des décisions éclairées, comme le montrent les images suivantes.
L’image suivante présente les résultats détaillés du scan d’une nouvelle pull request, notamment les vulnérabilités détectées :

L’image suivante présente les annotations intégrées aux lignes concernant les vulnérabilités :

Grâce à Code Insights, Snyk est désormais parfaitement équipé pour s’intégrer à votre workflow Atlassian. En commençant par sécuriser le processus de gestion du code, Snyk teste, corrige et surveille vos projets dans Bitbucket Server (pour en savoir plus, consultez Comment installer Snyk avec Bitbucket Server). Vous pouvez également sécuriser les processus de build et de déploiement grâce à l’intégration à Bitbucket Pipelines de Snyk. Restez en sécurité !