Authentification Docker Hub : 2021 sera-t-elle l’année où vous activerez la 2FA sur Docker Hub ?

15 mars 2021
0 minutes de lectureÀ en juger par les réactions du public lors de mes dernières conférences sur « Sécuriser les conteneurs en passant à l’attaque », ainsi que par les réactions récentes sur Twitter, peu de personnes connaissent la fonctionnalité d’authentification multifacteur relativement récente de Docker Hub.
En octobre 2019, afin d’améliorer le mécanisme d’authentification de Docker Hub, Docker a lancé une version bêta de l’authentification à deux facteurs (également appelée 2FA). Cette nouvelle fonctionnalité renforce davantage la sécurité de la chaîne d’approvisionnement logicielle du principal et plus grand hub d’images et d’applications de conteneurs Docker.
Lors de mes conférences, j’ai notamment abordé la disponibilité de la 2FA pour les responsables de maintenance et les développeurs sur le registre npm et le registre Docker Hub. Je voulais jauger la réaction du public face à la diapositive suivante, qui indiquait qu’aucun compte Docker Hub n’avait activé la 2FA !
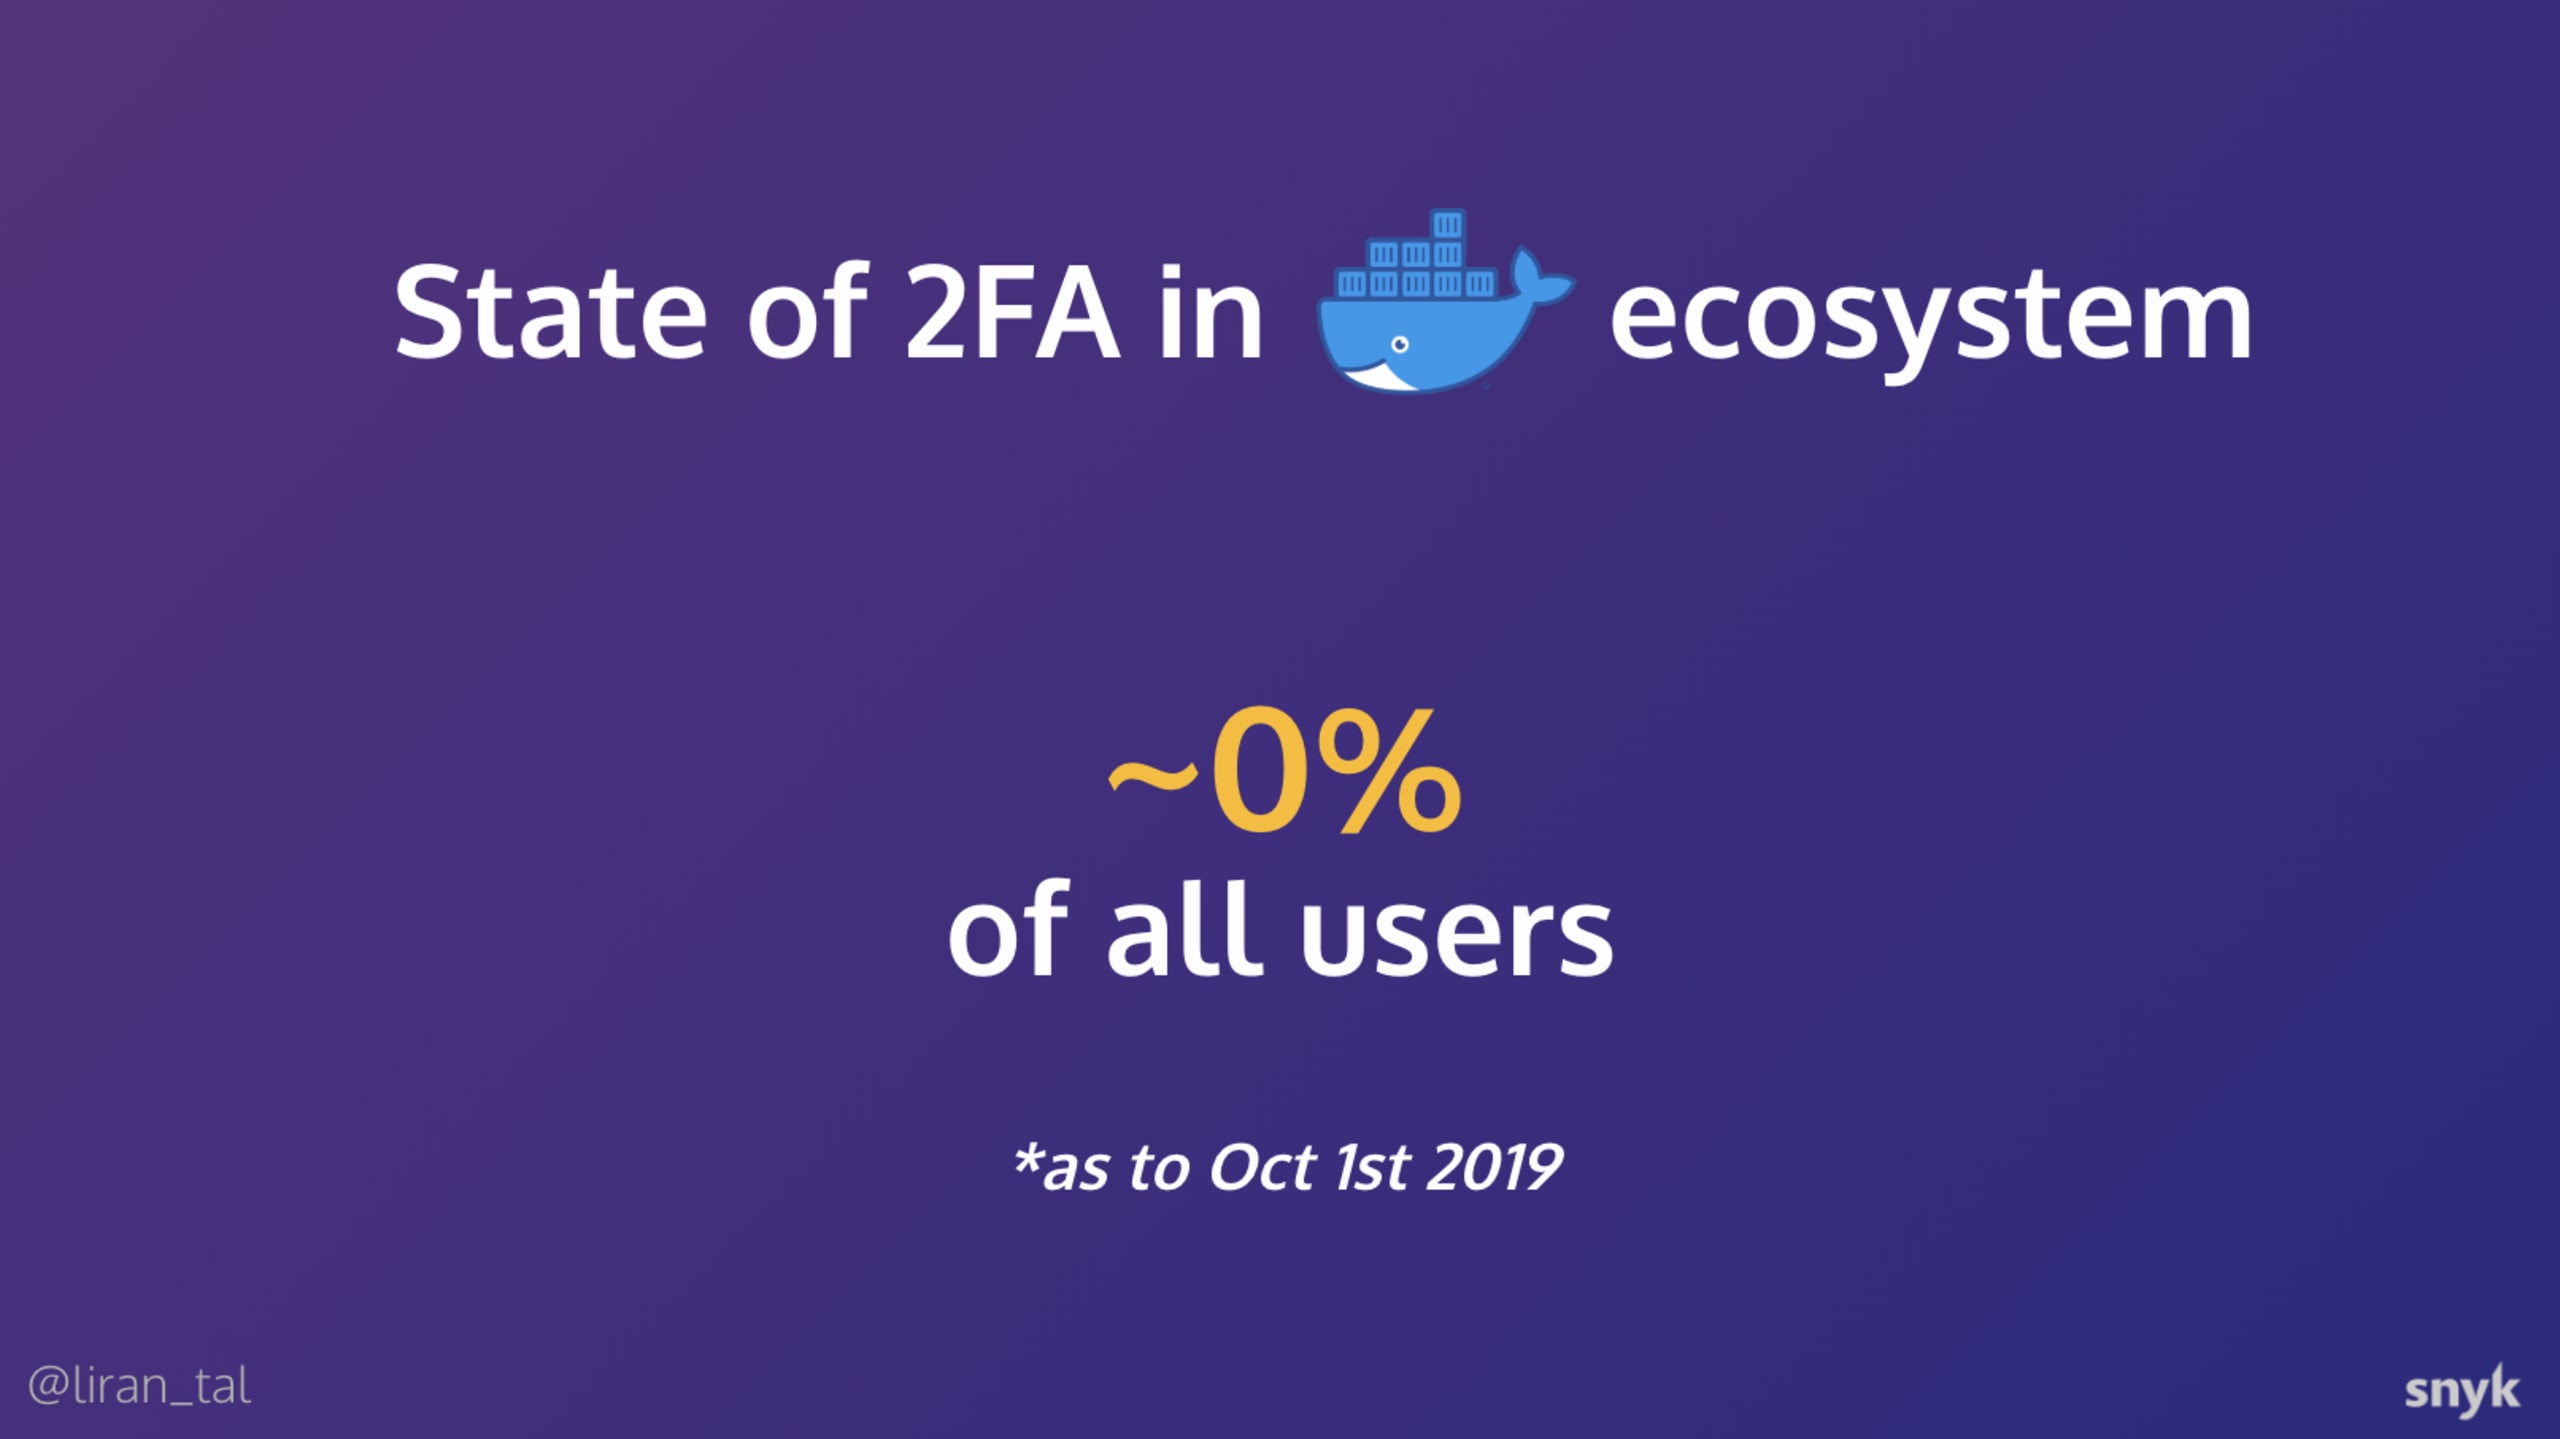
Que révèle ce chiffre ?
Tout simplement, l’authentification Docker Hub ne prenait pas en charge les mécanismes multifacteurs avant octobre 2019. À titre de comparaison avec d’autres registres, les données publiées concernant le registre npmjs en janvier 2020 montrent que seuls 9,27 % des développeurs avaient activé la 2FA. Sachant que la 2FA a été introduite sur npmjs fin 2017, les développeurs prennent du retard en matière de sécurité de la chaîne d’approvisionnement logicielle.
Docker Hub déploie la 2FA
Compte tenu de la position de Docker Hub en tant que principal registre logiciel pour les images de conteneurs, qui en héberge des millions, la sécurité de la chaîne d’approvisionnement logicielle doit clairement être prise au sérieux.
L’annonce de l’équipe Docker sur le dépôt GitHub concernant son projet de déploiement de la prise en charge de la 2FA pour l’authentification Docker Hub a été chaleureusement accueillie par la communauté.
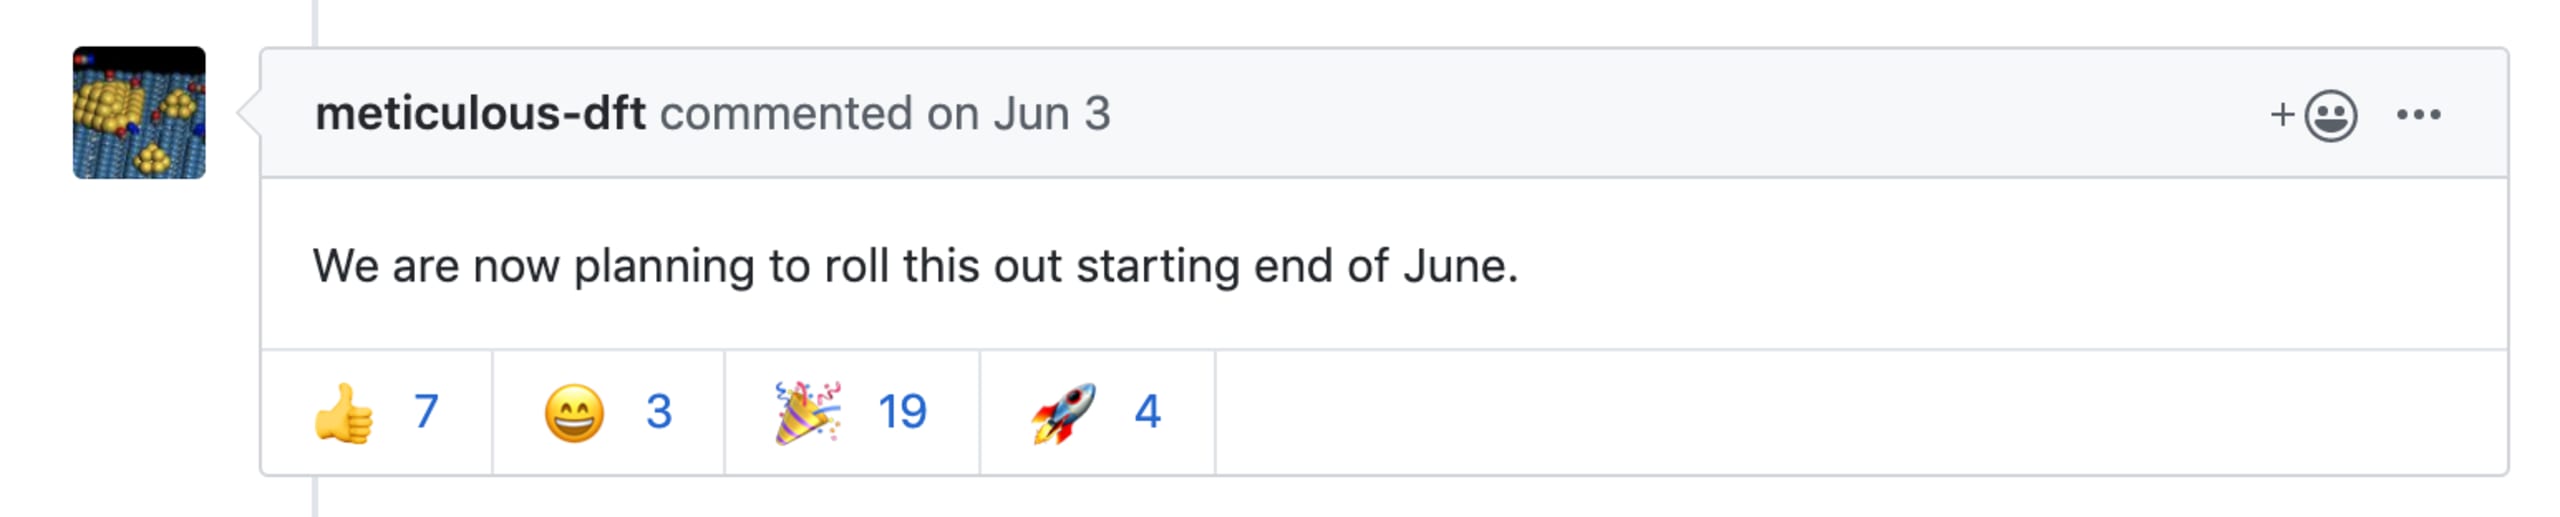
En octobre 2019, la version bêta de la prise en charge de la 2FA pour Docker Hub a été officiellement annoncée et mise à la disposition des utilisateurs.
Activez l’authentification à deux facteurs sur Docker Hub
Nous avons déjà présenté 10 bonnes pratiques de sécurité pour les images Docker. La prise en charge de la 2FA dans l’authentification Docker Hub représente une avancée majeure pour la sécurité des images Docker et de la chaîne d’approvisionnement logicielle. Il est dans l’intérêt de votre projet de l’activer. Vous réduirez ainsi le risque qu’un attaquant compromette votre compte et injecte des images de conteneurs Docker malveillantes dans le registre de conteneurs.
Comment activer l’authentification à deux facteurs sur Docker ?
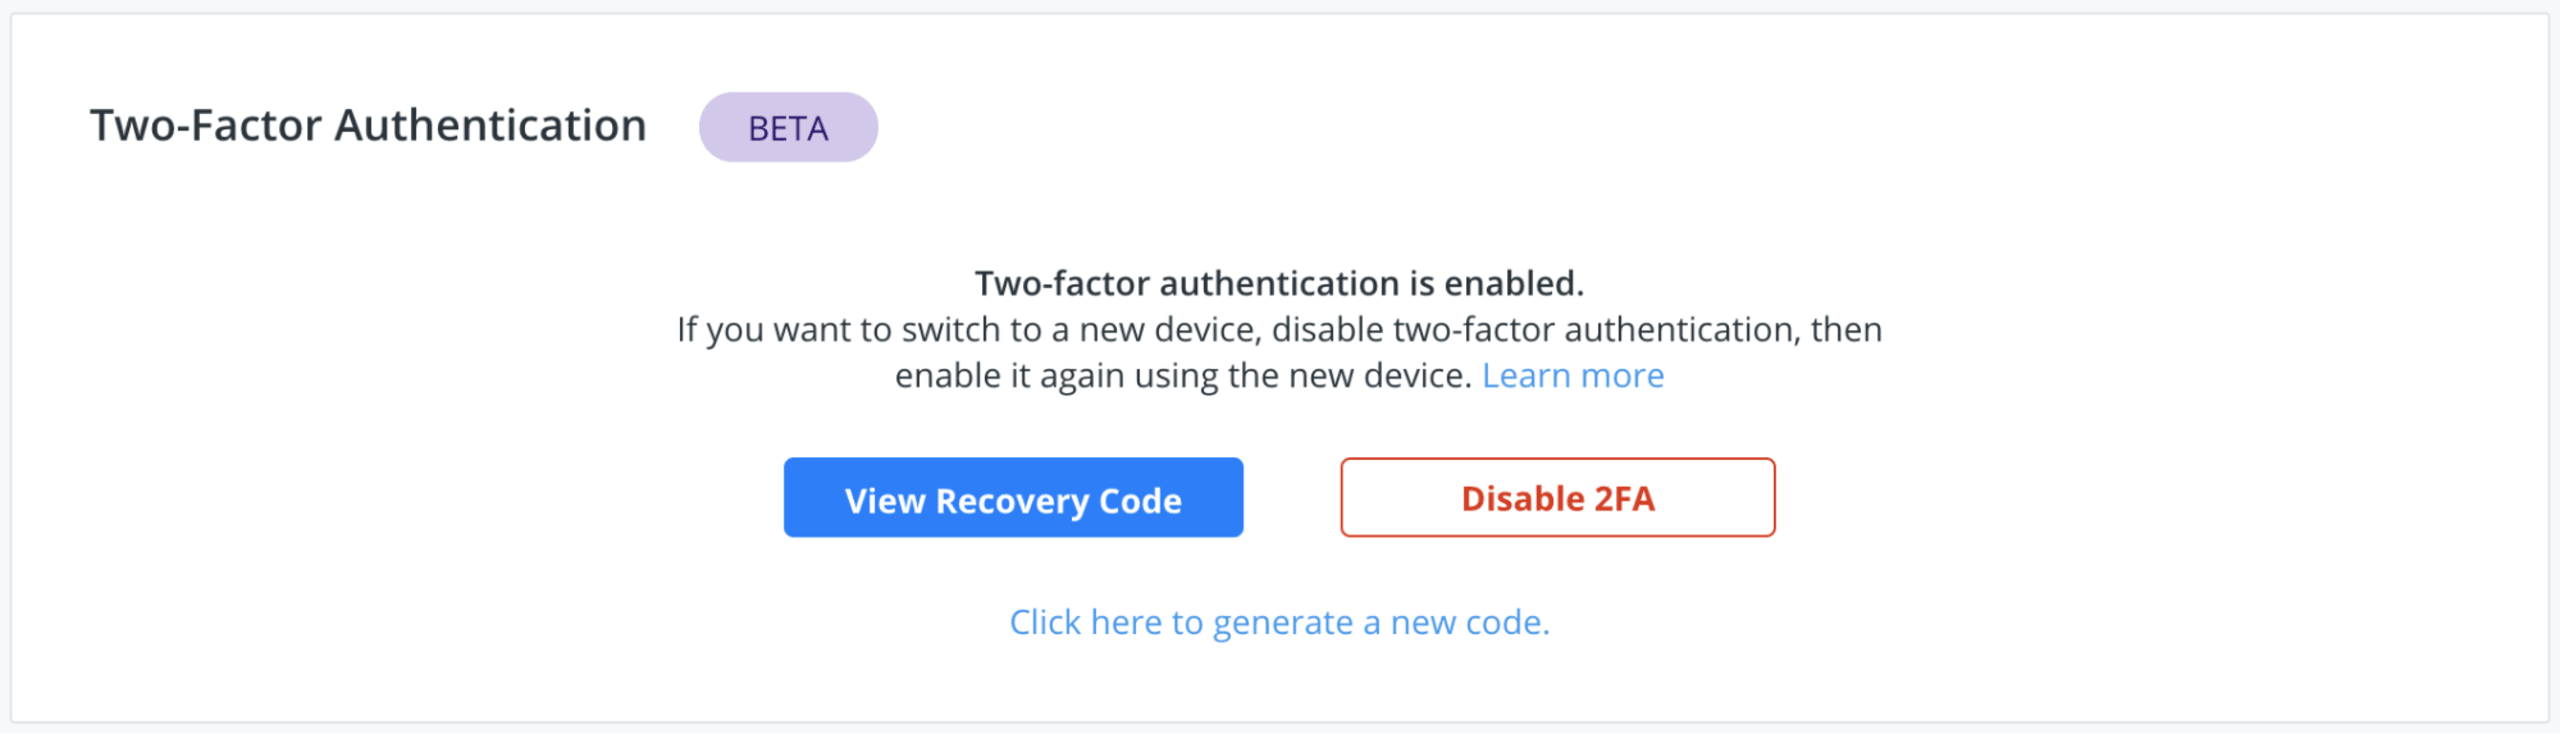
Pour activer l’authentification à deux facteurs, accédez aux paramètres de sécurité de votre compte sur Docker Hub et suivez les instructions. Une fois l’opération terminée, pensez à partager la bonne nouvelle autour de vous !
La sécurité de vos images de conteneurs
La 2FA sur Docker Hub suffit-elle à garantir la sécurité ?
Sécuriser l’accès à vos dépôts d’images, c’est une bonne chose. Parlons maintenant des images elles-mêmes. Snyk Container Scanner permet aux développeurs de rechercher des CVE dans les images directement depuis leur poste de travail : une véritable révolution pour une sécurité pensée pour les développeurs. Essayez-le en installant l’interface de ligne de commande Snyk, puis en exécutant cette simple commande (remplacez node:latest par le tag de votre image) :
Si vous disposez du Dockerfile de votre image, vous pouvez obtenir davantage de détails en ajoutant --file Dockerfile à la commande ci-dessus. Consultez la documentation de l’interface de ligne de commande Snyk Container pour découvrir des commandes plus avancées.
Snyk Container peut également s’intégrer directement à vos dépôts Docker Hub, pour vous donner une visibilité complète sur les vulnérabilités de sécurité qui y sont publiées. Il peut aussi surveiller vos images et vous signaler les vulnérabilités qui y seront découvertes, même si vous ne les avez ni modifiées ni republiées.
Snyk est gratuit pour les projets open source et propose également une offre gratuite pour les projets privés. Vous pouvez donc créer un compte Snyk pour tester et corriger vos images Docker. Bien sûr, ne vous arrêtez pas là : importez aussi vos projets applicatifs !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.
Autres bonnes pratiques de sécurité Docker à suivre :