DevOpsDays Singapour 2024 : dévoiler les pièges de sécurité du code généré par l’IA

23 avril 2024
0 minutes de lectureLors de DevOpsDays Singapour 2024, Lawrence Crowther a été invité à prononcer une conférence plénière, après avoir été sélectionné dans le cadre d’un appel à propositions. Dans sa présentation, il a exploré l’intégration essentielle de la sécurité aux processus DevOps, en se concentrant sur le code généré par l’IA et son potentiel à révolutionner le développement logiciel tout en exposant des vulnérabilités. Voici quelques points clés de sa présentation, qui met en lumière l’évolution du paysage DevOps ainsi que les nouveaux défis et solutions en matière de sécurité logicielle.
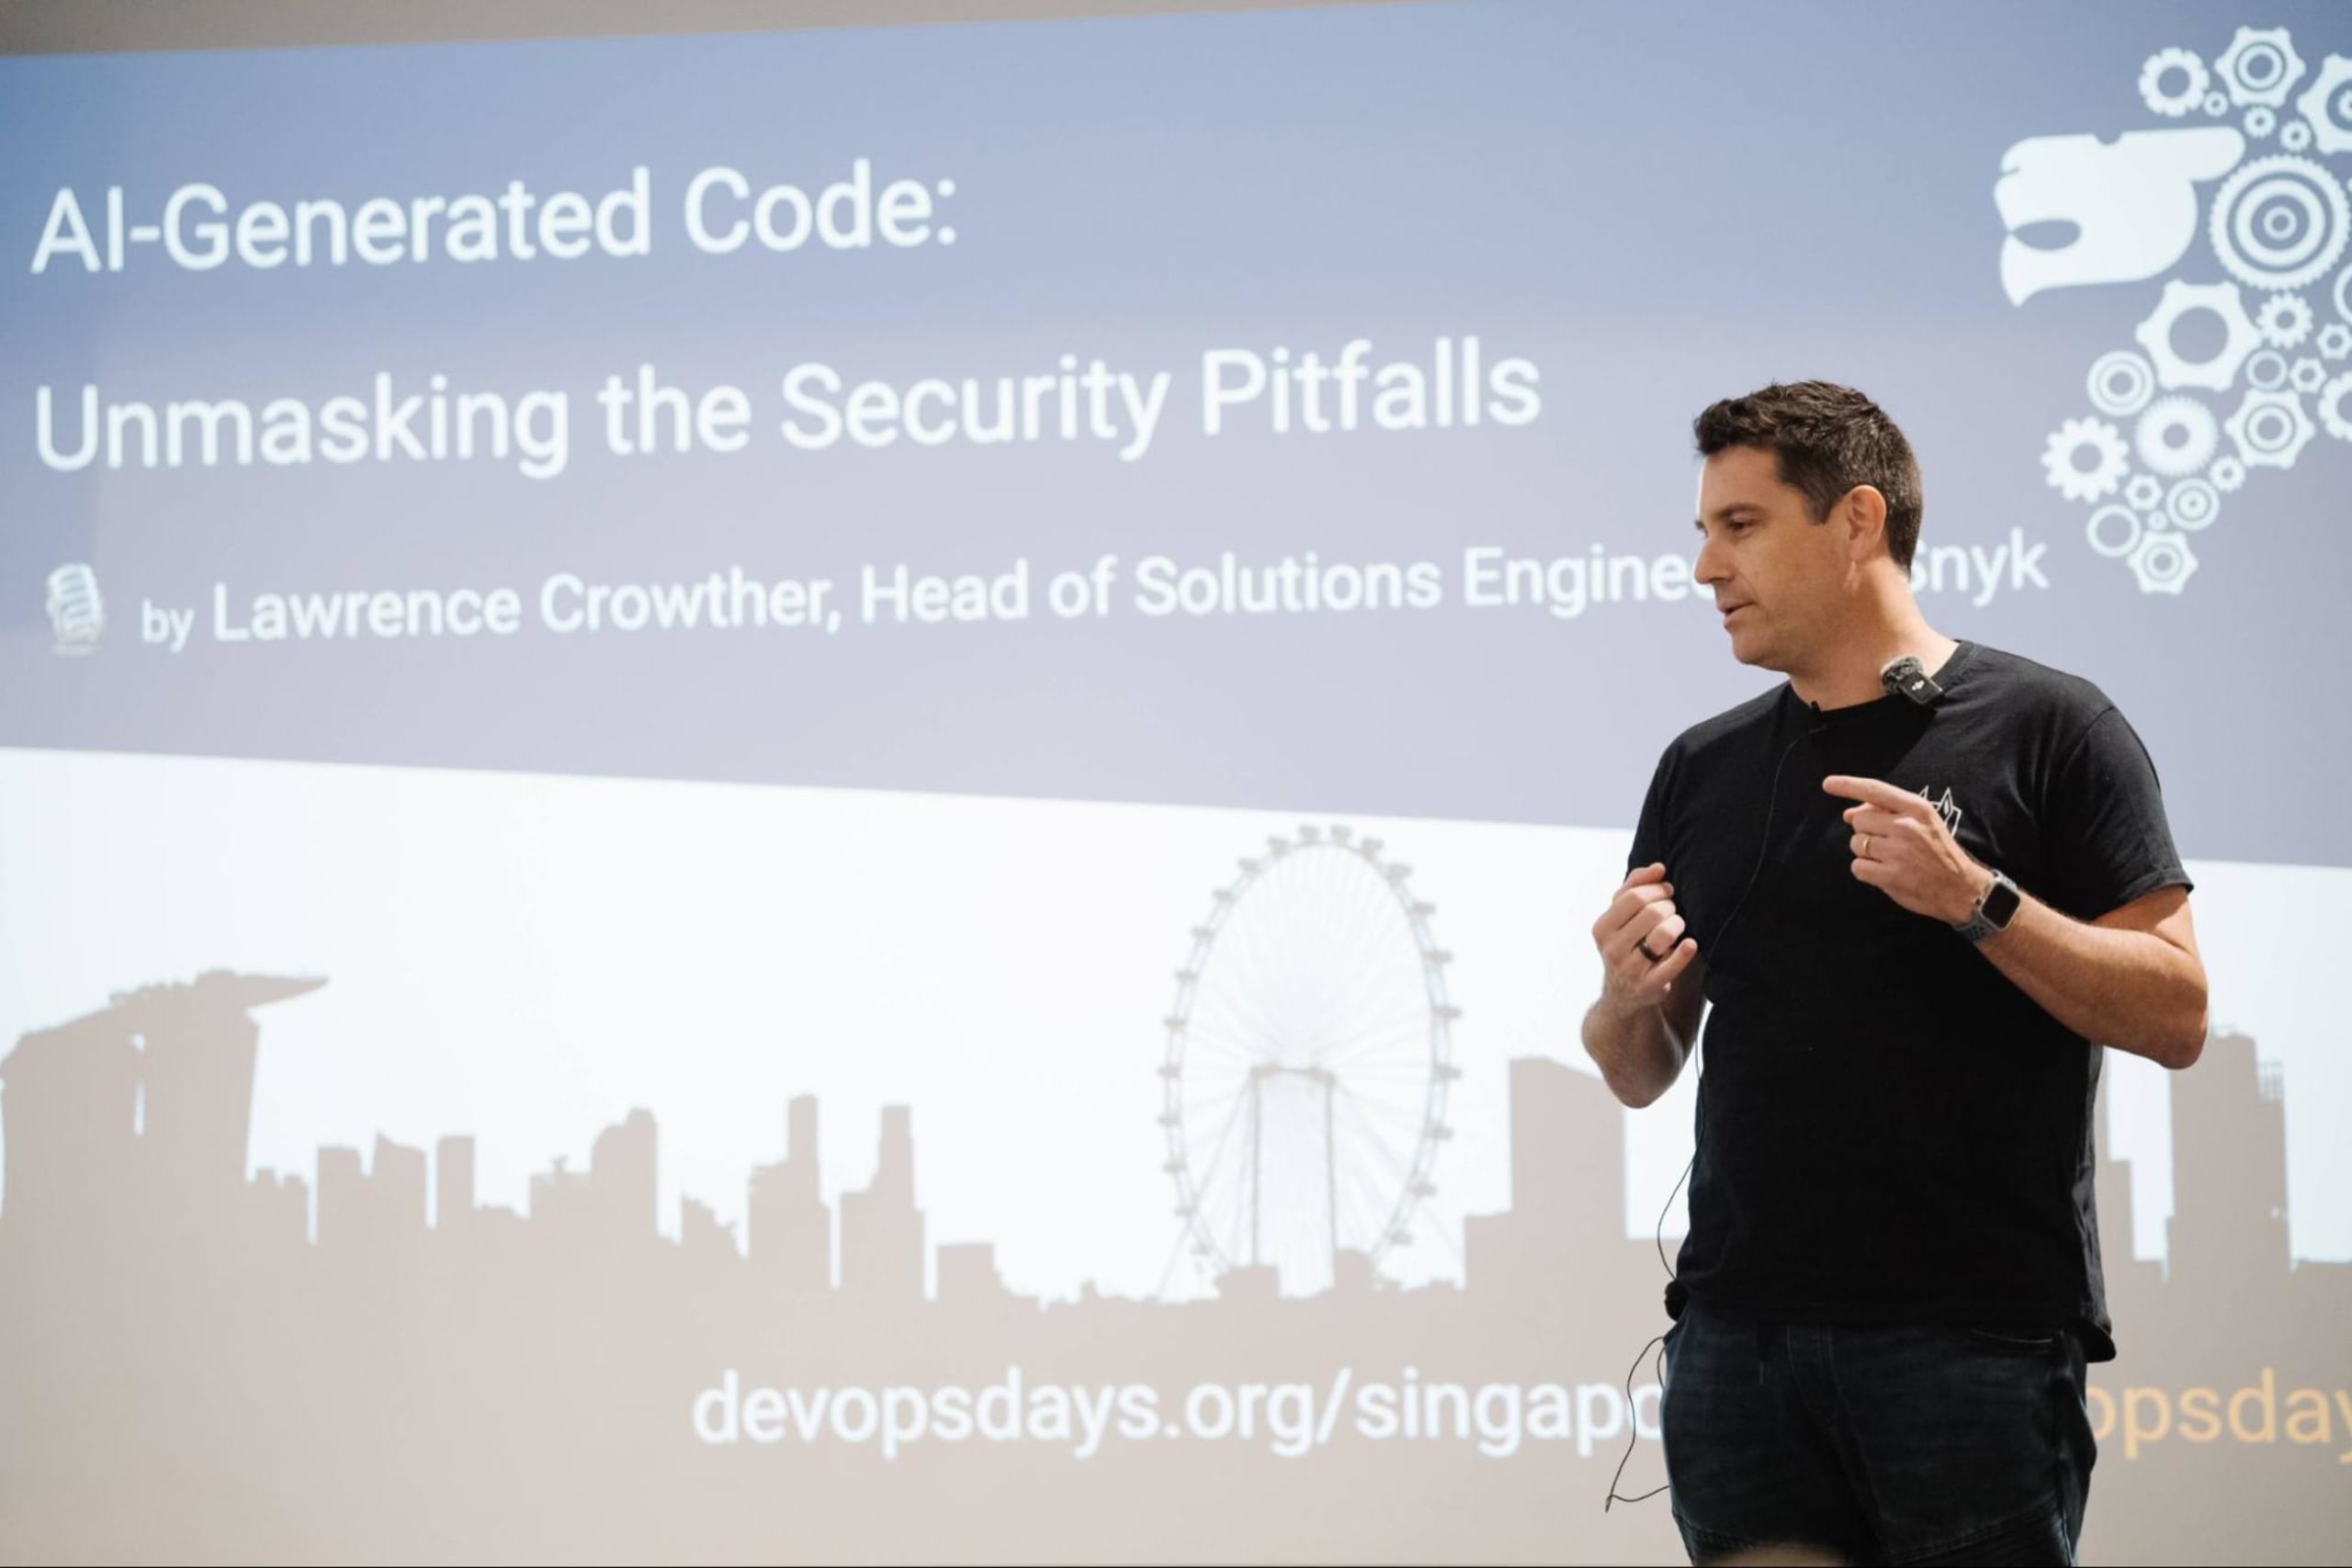
Dans le monde trépidant du développement logiciel, les outils d’IA comme Copilot, AWS Code Whisperer et Gemini de Google révolutionnent la façon dont les développeurs écrivent du code. Ils promettent d’accélérer le développement et d’améliorer la productivité. Toutefois, comme toute technologie qui évolue rapidement, ils présentent des défis, notamment en matière de sécurité.
Les promesses de l’IA dans le développement
Les outils basés sur l’IA s’intègrent aux pipelines de développement et ont un impact considérable. Par exemple, des études indiquent qu’ils peuvent accélérer l’exécution des tâches de 57 % et augmenter le taux de réalisation de 27 %. Ils automatisent les tâches de codage répétitives, mais aident aussi à interpréter de grands volumes de données et à renforcer la posture de sécurité des applications.
Les défis de sécurité liés à l’IA
Malgré leurs avantages, les outils d’IA introduisent également de nouvelles vulnérabilités. Le code généré par l’IA peut contenir par inadvertance des failles de sécurité, comme des injections SQL et des attaques XSS, ou des bibliothèques obsolètes qui compromettent la sécurité des applications. Par exemple, une analyse de dépôts utilisant Copilot de GitHub a révélé que 40 % du code généré comportait des vulnérabilités.
Démonstrations en direct : des problèmes aux solutions
Lors de sa présentation, Lawrence Crowther a fait une démonstration en direct pour montrer au public comment ces vulnérabilités peuvent apparaître et être atténuées en temps réel. Il a ajouté une fonctionnalité de recherche à une application Java ; Copilot a alors suggéré par inadvertance une requête SQL vulnérable aux injections SQL. Il a ensuite montré comment l’IA pouvait aider à corriger ces problèmes en générant des extraits de code sécurisés à partir de consignes appropriées.
Le rôle des outils de sécurité à l’ère de l’IA
À mesure que l’IA s’intègre aux outils de développement, des mesures de sécurité robustes deviennent indispensables. Des outils comme Snyk s’intègrent directement aux environnements de développement et à GitHub pour détecter et corriger les vulnérabilités avant la fusion du code, à la manière d’un « Grammarly pour le code ». Ces outils de sécurité sont essentiels pour préserver l’intégrité et la sûreté des logiciels dans un environnement de développement enrichi par l’IA.
À retenir : un appel à l’action pour les développeurs
L’intégration de l’IA au développement est inévitable et bénéfique, mais elle implique de donner la priorité à la sécurité. Les développeurs doivent examiner le code généré par l’IA avec attention, comme ils le feraient pour le travail d’un développeur junior. Mettre en place des outils de sécurité dès le début du processus de développement permet de se prémunir contre les vulnérabilités potentielles et de veiller à ce que l’innovation ne se fasse pas au détriment de la sécurité.
La présentation de Lawrence Crowther à DevOpsDays Singapour 2024 a apporté un éclairage précieux sur les liens étroits entre l’IA, la sécurité et DevOps. À mesure que le code généré par l’IA se généralise, nous devons étendre la couverture de nos tests statiques de sécurité des applications (SAST) et de notre analyse de la composition logicielle (SCA) à l’ensemble du cycle de vie du développement logiciel (SDLC). Cette présentation revient sur les pratiques actuelles et trace la voie vers un avenir du développement logiciel plus sûr et plus efficace.
Pour approfondir le sujet et découvrir directement les idées de Lawrence, je vous recommande vivement de regarder l’enregistrement de sa présentation sur YouTube. Sa conférence vous apportera davantage de contexte et de nuances, mieux perceptibles en la visionnant. Regardez la vidéo pour en savoir plus et découvrir comment améliorer vos pratiques DevOps.