Renforcer la sécurité logicielle grâce aux extensions IDE de Snyk

Soumen Mukherjee
23 juin 2022
0 minutes de lectureCet article a été rédigé par un ambassadeur Snyk, Soumen Mukherjee. Les ambassadeurs Snyk ont à cœur de partager leur expertise en sécurité. Rejoignez-les dès aujourd’hui en vous inscrivant !
En sécurité applicative, toutes les entreprises adoptent aujourd’hui la stratégie du « shift left », qui consiste à intégrer les contrôles de sécurité plus tôt dans le développement.
Cette stratégie consiste à « étouffer le problème dans l’œuf » : les contrôles de sécurité propres à chaque domaine mettent en évidence les failles potentielles liées aux vulnérabilités du code, aux vulnérabilités des packages tiers et aux problèmes de qualité du code. Il existe aujourd’hui une multitude d’outils qui appliquent ces contrôles à l’aide de leurs algorithmes et moteurs respectifs, puis présentent les résultats dans un tableau de bord afin que les équipes techniques et les responsables puissent les consulter et décider des mesures correctives à prendre. Mais la plupart des outils ne résolvent qu’une partie des problèmes, pas tous. Snyk se démarque pourtant dans le secteur. C’est sans conteste mon outil de prédilection pour déployer le shift left, car il couvre tous les besoins de manière élégante et fluide.
Il est également bien connu que, d’un point de vue économique, résoudre les problèmes tôt coûte beaucoup moins cher. Plus vite un problème est corrigé, moins la correction coûte cher. Malgré cela, le secteur peine encore à mettre cette maxime en pratique. Même aujourd’hui, malgré la diversité des outils utilisés et intégrés aux différents pipelines de build, nous ne déplaçons pas suffisamment la sécurité vers la gauche pour réduire le coût des corrections. De plus, nous sommes surtout dans la réaction, et pas assez dans l’anticipation. Ce qui manque à ces outils, c’est la capacité à donner aux développeurs les moyens d’agir de manière proactive plutôt que réactive. Par exemple, l’intégration aux pipelines de build relève dans une certaine mesure du shift left, mais il existe de meilleures façons d’intégrer véritablement la sécurité aux workflows de développement — plutôt qu’à ceux des opérations — et de le faire beaucoup plus tôt.
DevSecOps ou SecDevOps : lequel va le plus loin dans le shift left ?
Aujourd’hui, alors que le monde se tourne vers le DevSecOps, le besoin de passer au SecDevOps se fait également de plus en plus sentir.
« Le DevSecOps consiste principalement à intégrer les processus de sécurité aux cycles DevOps tout en préservant l’efficacité, tandis que le SecDevOps accorde autant d’importance à la sécurité qu’aux étapes mêmes de son intégration au processus DevOps. En somme, le SecDevOps consiste à prendre chaque décision en faisant de la sécurité une priorité. »
Security magazine
À mon avis, lorsqu’on parle d’une approche où la sécurité est prioritaire, les développeurs jouent un rôle essentiel. Pour véritablement déplacer la sécurité vers la gauche, les équipes de développement doivent avoir accès à tous les contrôles de sécurité actuellement intégrés au pipeline. Pourtant, dans la pratique, les contrôles de sécurité (SAST, SCA, qualité du code) interviennent de manière réactive : lorsque les développeurs découvrent le problème, ils ont déjà :
implémenté une bonne partie du code ou des stubs à l’aide de packages tiers ;
commité le code dans une branche de fonctionnalité après avoir consacré beaucoup de temps à écrire des tests unitaires et fonctionnels ;
dans certains environnements moins matures, fusionné le code dans la branche d’intégration.
Ainsi, tout signalement d’une vulnérabilité ou d’un problème de qualité du code à ce stade entraîne une réaction et devient une opération coûteuse.
Quelle est donc la solution ? Comme je l’ai dit, étouffer le problème dans l’œuf.
Passez à l’IDE !
C’est là que les extensions IDE de Snyk entrent en jeu. Snyk propose de nombreuses extensions IDE pour l’open source et le SAST qui, dans le cadre du travail quotidien, avertissent les développeurs des risques potentiels liés aux vulnérabilités des packages tiers, aux problèmes de qualité du code et aux vulnérabilités du code en cours d’écriture.
Cela change vraiment l’approche : au lieu d’exécuter les contrôles dans une CI, parfois seulement le week-end, et de réagir après coup, vous recevez des alertes et des conseils sur le code non sécurisé que vous écrivez, au moment où vous l’écrivez, directement dans l’IDE. C’est une démarche proactive. À mon sens, c’est un exemple remarquable de ce que signifie réellement le « shift left ».
Les extensions IDE de Snyk permettent vraiment aux développeurs de visualiser les trois domaines présentés pendant leur travail, et de prendre les devants plutôt que de réagir après coup.
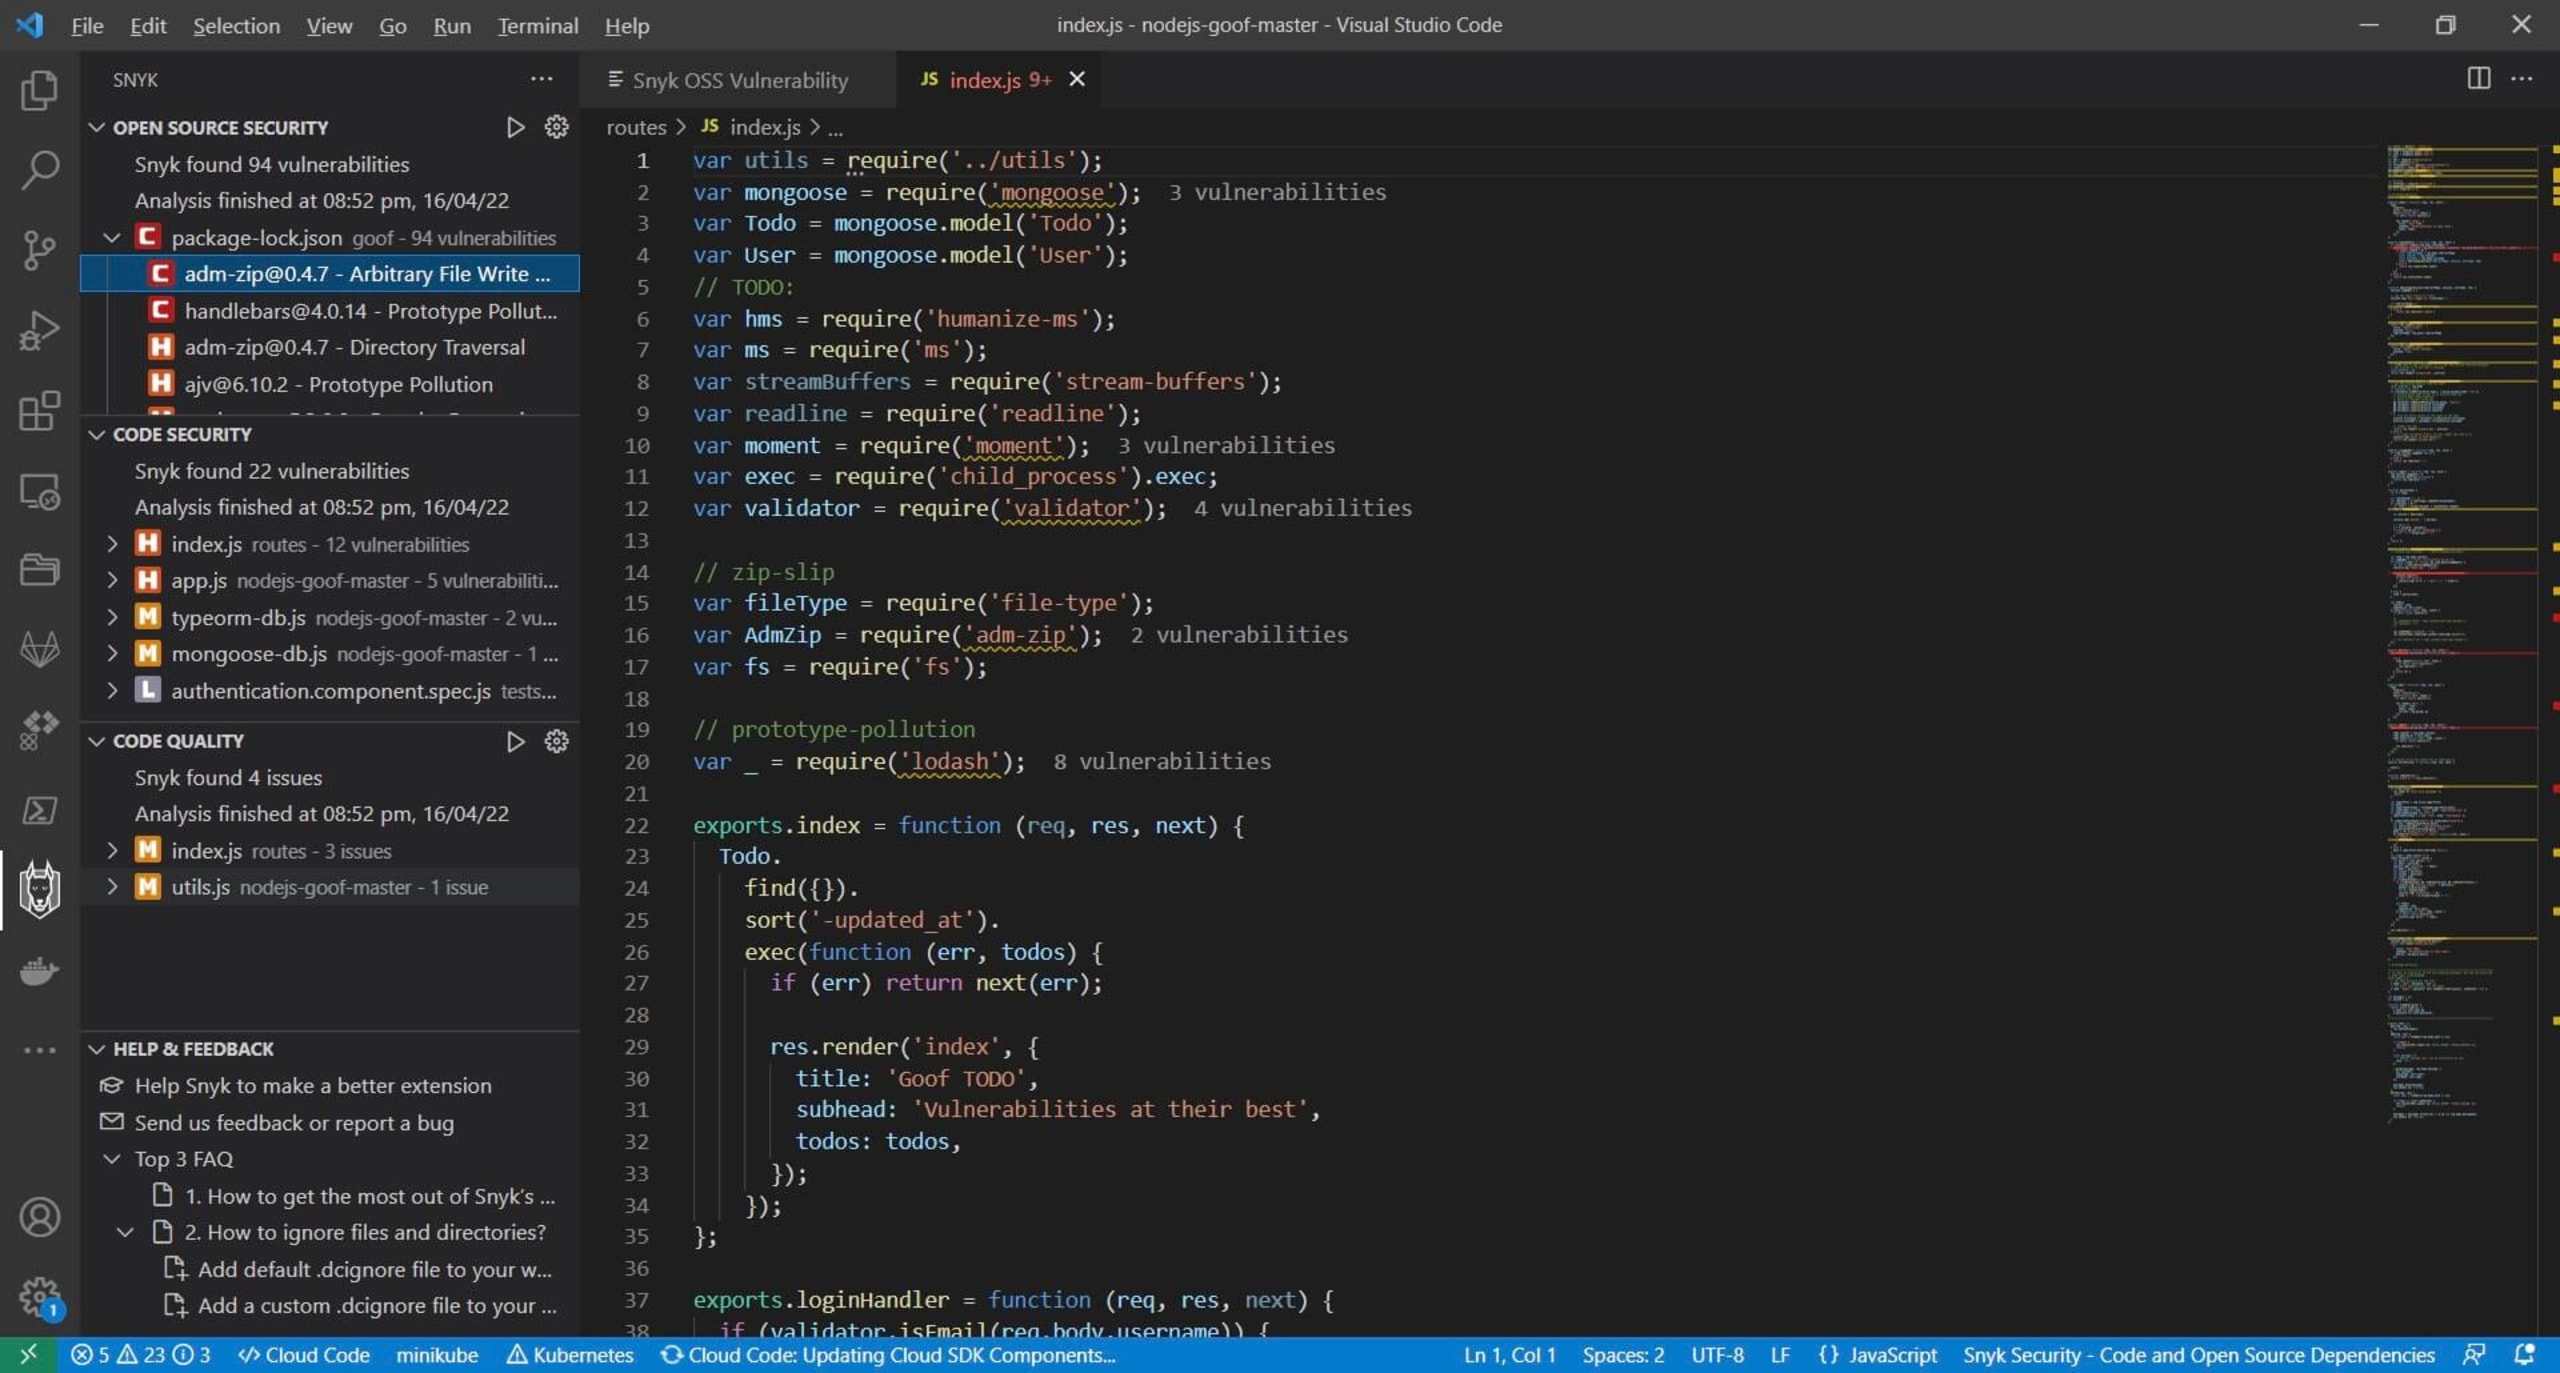
Les avantages des extensions IDE de Snyk
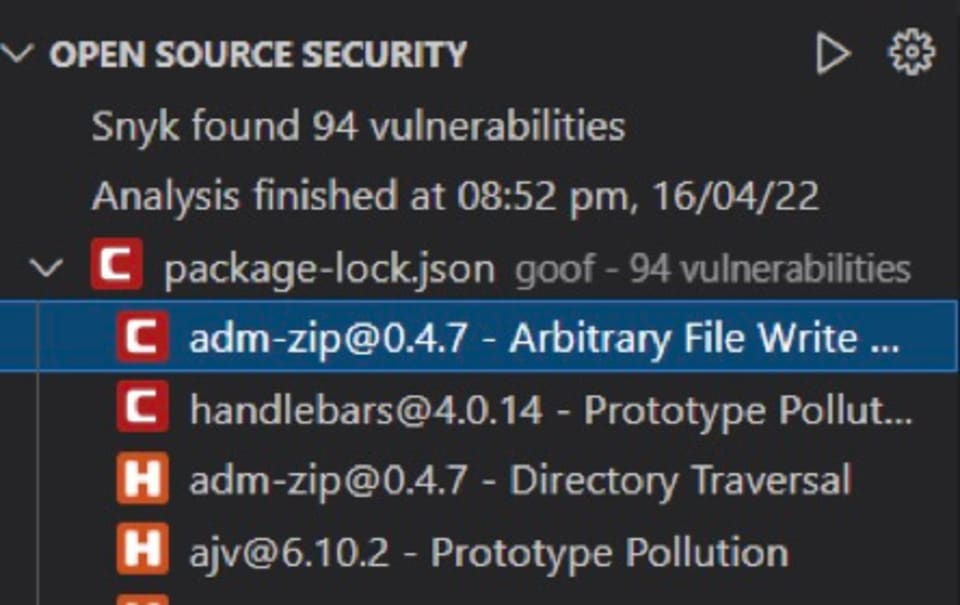
Tout d’abord, elles proposent une liste soigneusement sélectionnée de problèmes de sécurité liés à l’open source, classés par niveau de gravité. En cliquant sur l’un d’eux, vous accédez à tous les détails de la base de données des vulnérabilités :
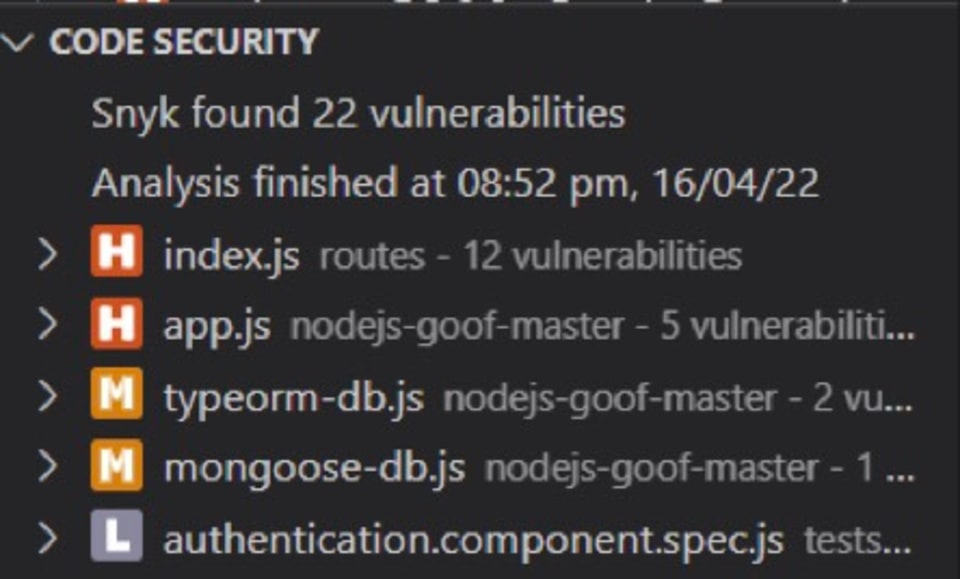
Passons à la sécurité du code : cette fonctionnalité signale les vulnérabilités potentielles présentes dans le code écrit :
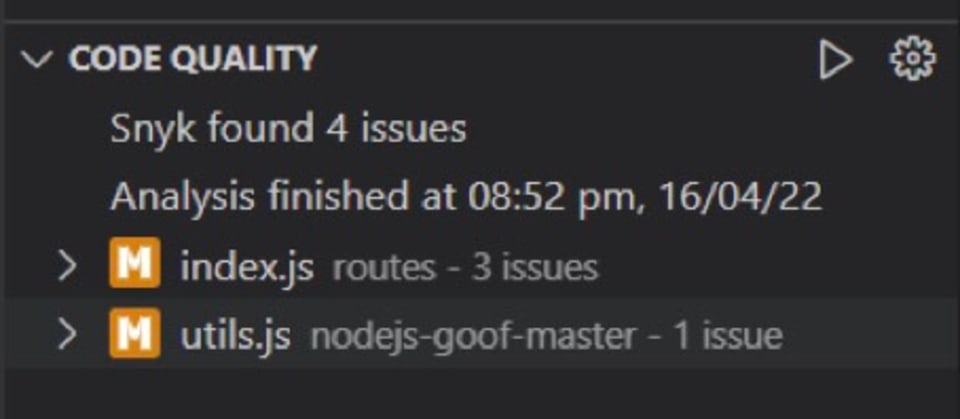
Enfin, pour celles et ceux qui accordent beaucoup d’importance à la qualité du code, la troisième fonctionnalité de l’extension IDE affiche les problèmes de qualité du code dans le projet :
Donnez à votre équipe les moyens d’agir avec Snyk
Je vous recommande donc de pousser le shift left aussi loin que possible et de donner aux développeurs tout ce dont ils ont besoin pour détecter, corriger et valider les corrections des vulnérabilités dans le code avant de le commiter dans une branche. Les extensions IDE de Snyk font tout cela. Associées au plein potentiel de la plateforme Snyk, elles constituent une stratégie remarquable pour la sécurité applicative.
Pour en savoir plus sur les IDE pris en charge par Snyk, consultez la page des extensions de Snyk. Vous pouvez les utiliser dès maintenant avec votre compte Snyk gratuit.
Sécurisez votre code grâce à des informations de pointe
Découvrez toutes les fonctionnalités SAST de Snyk Code en seulement 30 minutes.