Comment détecter la vulnérabilité ExternalIP de Kubernetes dans vos configurations Kubernetes avec Snyk

Ben Laplanche

10 décembre 2020
0 minutes de lectureMardi, une vulnérabilité Kubernetes affectant toutes les versions de Kubernetes a été annoncée : un utilisateur malveillant pourrait intercepter le trafic si des adresses IP externes sont utilisées sur des services. Snyk a ajouté une nouvelle vérification à Snyk Infrastructure as Code (Snyk IaC) pour analyser vos définitions de déploiement Kubernetes et vous avertir si vous êtes vulnérable à ce type d’attaque.
Malheureusement, en raison de la nature de CVE-2020-8554, il est impossible d’appliquer un correctif. La solution de contournement recommandée consiste à ne pas utiliser d’adresses IP externes. Les clusters multi-locataires sont particulièrement exposés, car cette vulnérabilité peut permettre à un locataire de voir le trafic d’un autre si les utilisateurs ont le droit de créer des ClusterIPs ou de modifier des services LoadBalancer.
Snyk Infrastructure as Codevous fournit des retours sur la sécurité tout au long de votre processus de développement Kubernetes. L’outil analyse vos fichiers de configuration Kubernetes à la recherche de problèmes de sécurité et vous aide à protéger votre infrastructure pendant que vous rédigez vos définitions. Nous publions régulièrement de nouvelles règles de sécurité, fondées sur les bonnes pratiques recommandées et nos propres recherches. Pour remédier à cette vulnérabilité, nous avons publié une nouvelle règle de sécurité, Le service utilise une IP externe, qui vous indique si vos environnements Kubernetes sont potentiellement vulnérables à CVE-2020-8554.
Dans l’exemple ci-dessous, nous avons détecté l’utilisation de externalIPs, ce qui indique que ce déploiement est potentiellement vulnérable à cette CVE. La solution de contournement recommandée consiste à supprimer complètement l’utilisation de externalIPs. Pour vérifier que le problème est résolu, apportez la modification nécessaire, puis relancez l’analyse du fichier.
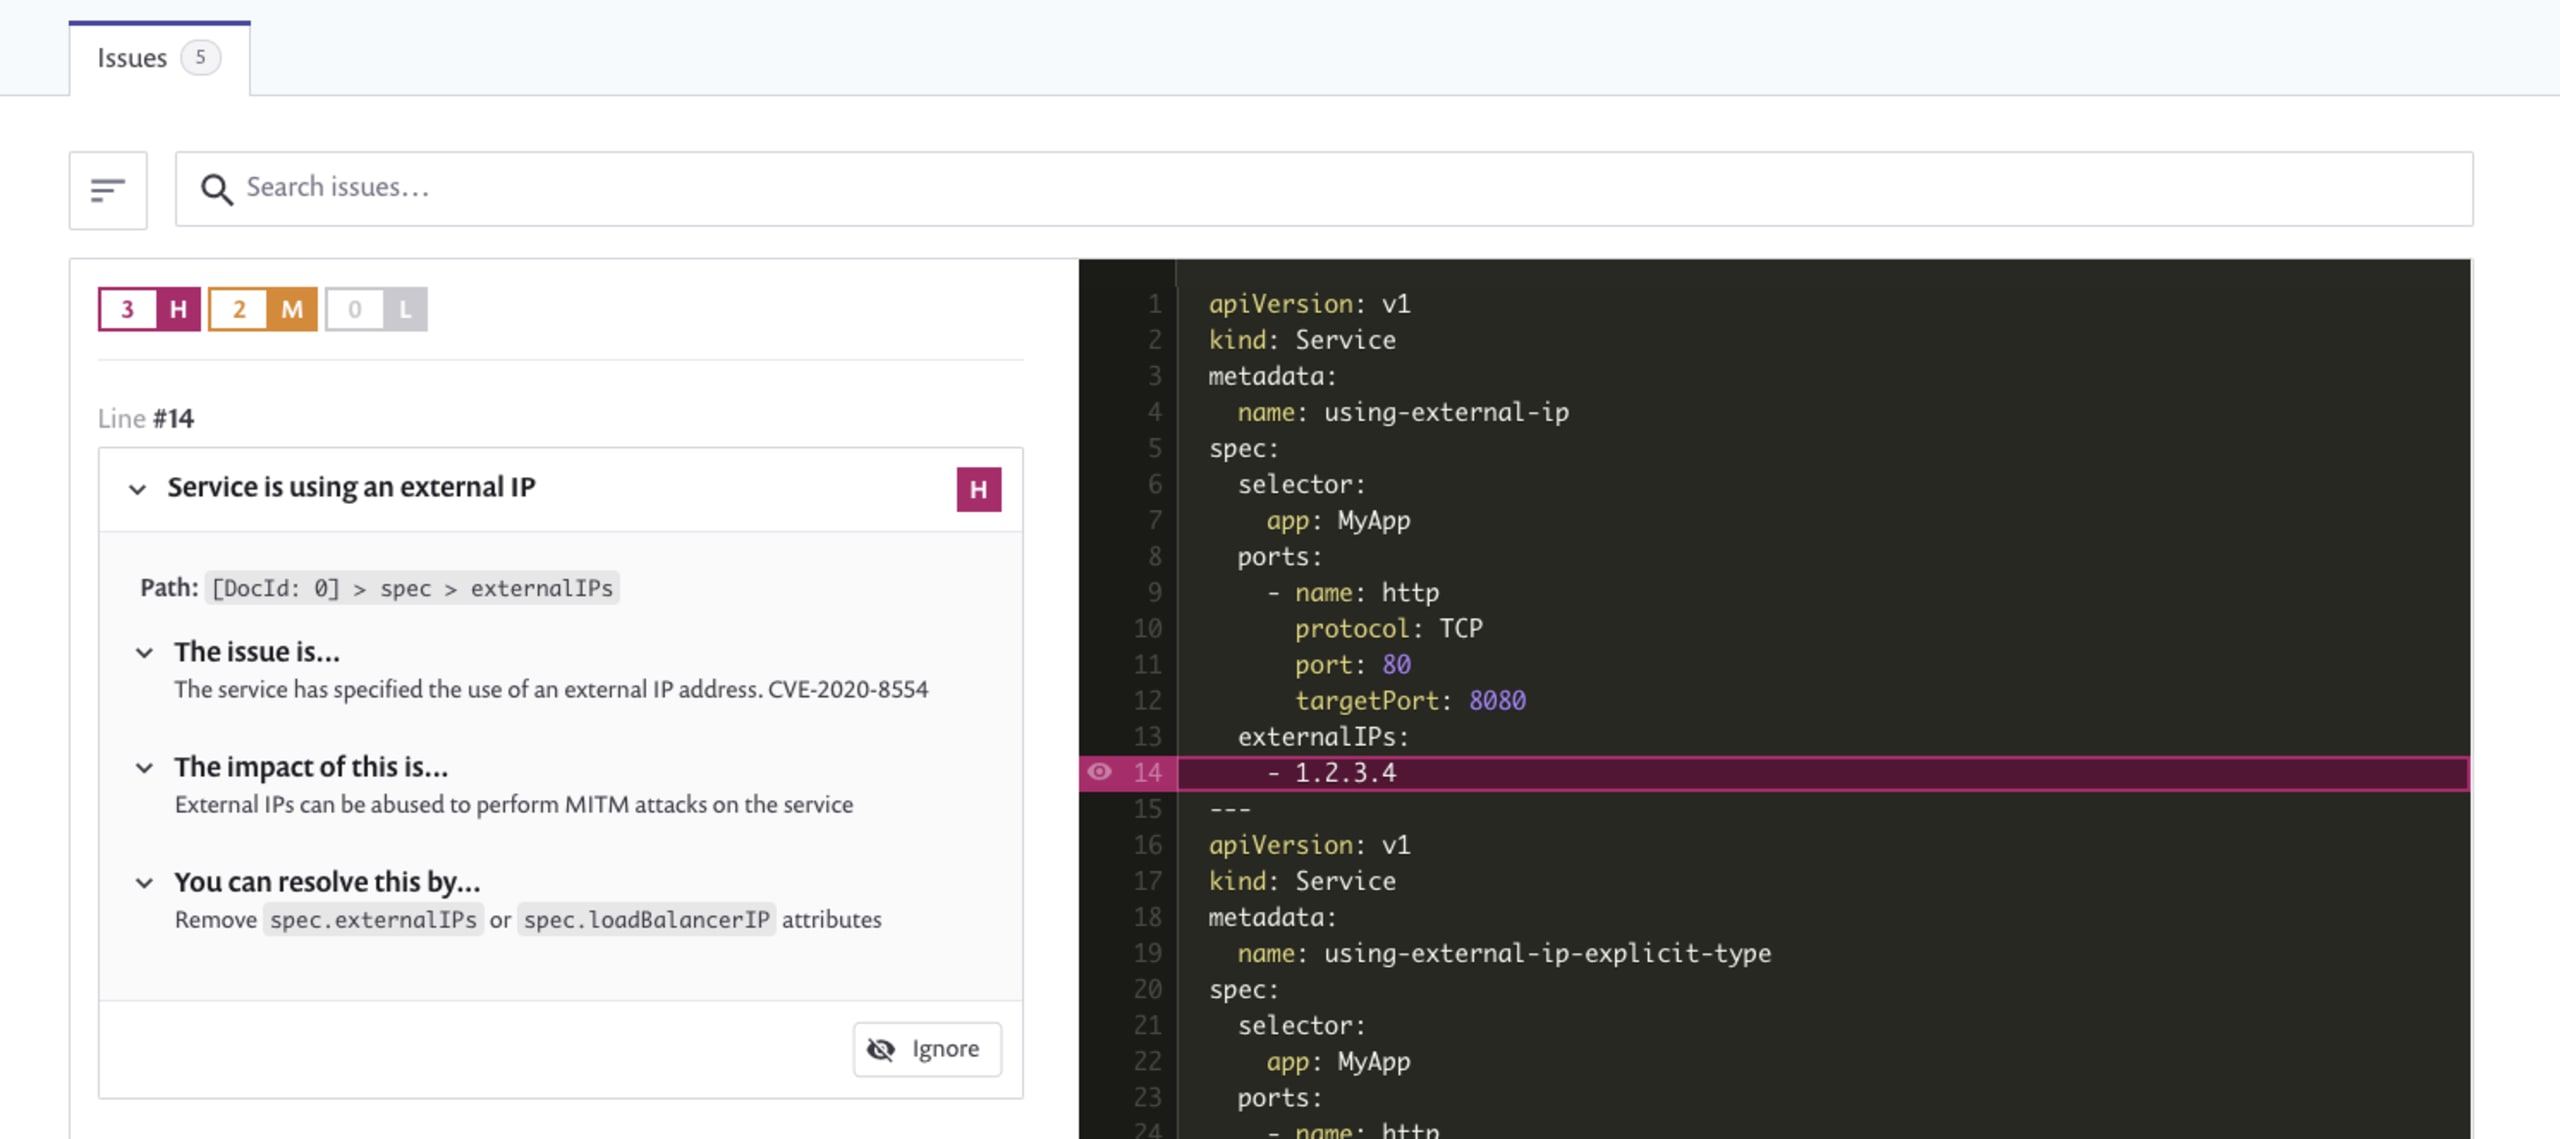
Snyk IaC détecte CVE-2020-8554 dans la configuration d’un service Kubernetes.
Si vous utilisez déjà Snyk IaC, cette vérification est disponible dès maintenant. Les résultats relatifs aux configurations vulnérables s’afficheront automatiquement lors de votre prochain test à partir de dépôts Git importés ou lorsque vous exécuterez snyk iac test en ligne de commande. Si vous n’utilisez pas encore Snyk IaC, vous pouvez commencer gratuitement et vérifier rapidement si vos définitions de configuration Kubernetes sont vulnérables.
Si Snyk IaC détecte des configurations utilisant externalIPs, vérifiez leur utilisation afin d’évaluer les risques. Si vos clusters ne sont pas multi-locataires ou si vous avez verrouillé les rôles de sorte que la plupart des utilisateurs ne puissent pas utiliser ni modifier ces paramètres, vous pouvez choisir d’ignorer le résultat de Snyk IaC et/ou de modifier la règle Snyk IaC _Le service utilise une IP externe_ afin d’abaisser le niveau de gravité. Si vos charges de travail dépendent d’externalIPs et que vous pensez être exposé, vous pouvez utiliser des contrôleurs d’admission et/ou OPA Gatekeeper pour restreindre l’utilisation d’IP externes à l’aide de listes CIDR.
Ressources complémentaires :
Pour vérifier le niveau de sécurité de votre configuration Kubernetes et savoir si vous êtes vulnérable à ce problème, commencez gratuitement avec Snyk.
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.


