Intégrer la sécurité à votre pipeline Azure DevOps


Hayley Denbraver
16 décembre 2019
0 minutes de lectureAzure Pipelines permet de consacrer davantage de temps au développement des applications en facilitant l’automatisation des builds, des tests et des déploiements. Plus précisément, Tasks for Azure Pipelines permet de personnaliser et d’automatiser un workflow CI/CD Azure Pipelines grâce à un ensemble de tâches prêtes à l’emploi, que vous pouvez ajouter aux pipelines depuis l’interface Azure Pipelines.
À mesure que la responsabilité de la sécurité des applications se déplace vers la gauche, intégrer les politiques de sécurité à Azure Pipeline devient essentiel.
Snyk pour Azure Pipelines
Snyk s’intègre à l’ensemble des outils Azure, d’Azure Repos à Azure DevOps et Azure Functions, ainsi qu’à Azure Container Registry et Azure Kubernetes Service pour les conteneurs. Nous sommes ravis d’annoncer que Snyk s’intègre désormais à Azure Pipelines, qui fait partie de la suite d’outils de développement Azure DevOps. La tâche Azure Pipelines Snyk Security Scan analyse les dépendances de vos applications et les images de conteneurs à la recherche de vulnérabilités de sécurité open source. Vous pouvez l’ajouter facilement à votre workflow d’intégration et de déploiement continus (CI/CD).
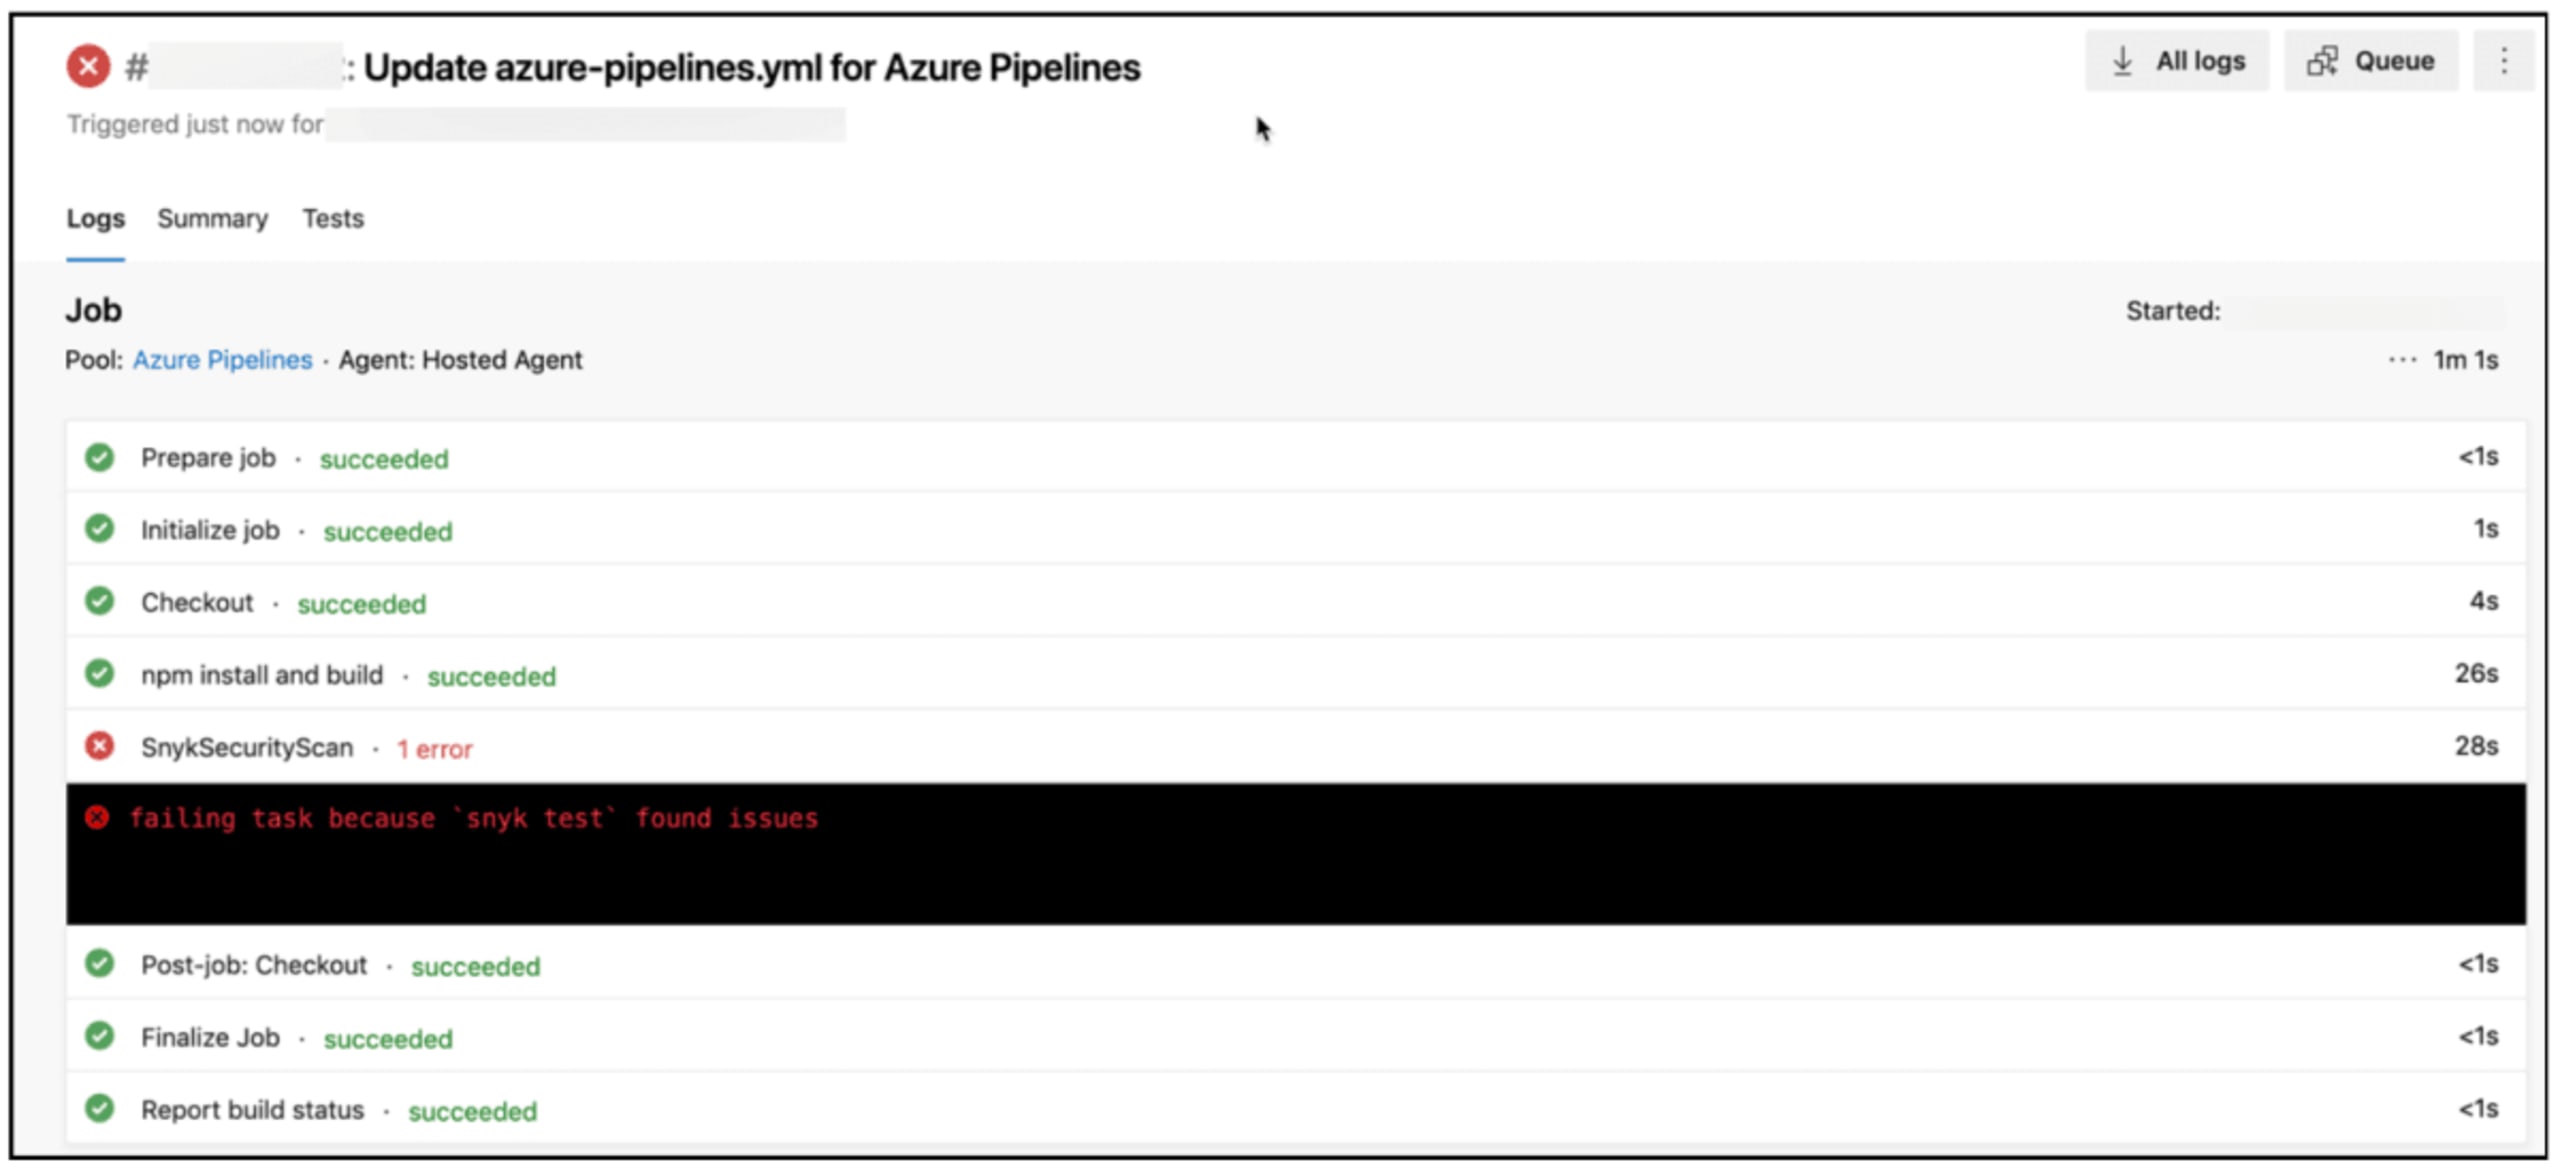
La tâche Snyk développée par la communauté par Jesse Houwing, de Xpirit, partenaire de Microsoft, est obsolète. Nous vous encourageons à utiliser la tâche publiée et maintenue directement par Snyk.
Voici une courte vidéo qui montre comment installer Snyk Security Scan à l’aide de l’interface Azure Pipelines :
Avec la tâche Snyk Security Scan pour Azure Pipelines, vous pouvez rapidement ajouter l’analyse Snyk à vos pipelines afin de détecter et de surveiller les vulnérabilités dans le cadre de votre workflow CI/CD. Les résultats s’affichent dans la sortie Azure Pipelines et peuvent également être consultés dans l’interface Snyk.io.
Pour en savoir plus, consultez notre documentation, lancez-vous sur Azure DevOps Marketplace et restez en sécurité !
Lancez-vous dans les challenges Capture The Flag
Apprenez à résoudre des challenges Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


