Développez en toute sécurité avec Snyk et GKE Autopilot

Jay Yeras
14 décembre 2021
0 minutes de lectureParlez à n’importe quel client du secteur technologique : le mot Kubernetes ne tardera pas à surgir dans la conversation. En matière d’orchestration, d’automatisation des déploiements, de mise à l’échelle et de gestion des applications conteneurisées pour répondre à une demande croissante, Kubernetes offre aux utilisateurs extensibilité et flexibilité. C’est ce principal avantage de la technologie Kubernetes — ou K8s, pour faire court — ainsi que le fait que K8s a été conçu alors que Google exécutait des charges de travail en production, qui explique son adoption massive par le secteur.
Google Kubernetes Engine (GKE) a été conçu dans l’esprit d’innovation propre à Google, afin de proposer aux clients un service managé pour exécuter des charges de travail Kubernetes sur Google Cloud. Avec la récente sortie de GKE Autopilot, les clients gagnent en efficacité opérationnelle grâce à un nouveau mode de fonctionnement qui réduit les coûts d’exploitation et fournit des configurations de cluster optimisées, conformes aux bonnes pratiques, évolutives et adaptées aux charges de travail de production.
Applications modernes
Dans le cadre du développement d’applications modernes, plusieurs couches composent une application. Par exemple, une charge de travail conteneurisée comprend généralement au moins quatre éléments : l’image de conteneur, le code de l’application, les dépendances open source et la configuration de l’application. Chacune de ces couches peut offrir à un acteur malveillant une occasion d’exploiter des vulnérabilités, des failles et des erreurs de configuration.
La plateforme Snyk aide les développeurs à créer des logiciels sécurisés sur l’ensemble de la pile applicative cloud native, notamment le code, l’open source, les conteneurs, Kubernetes et l’infrastructure as code (IaC).
Une sécurité complète
Avoir une visibilité sur les vulnérabilités potentielles présentes dans les différentes couches de votre application n’est qu’un point de départ. Snyk fournit aux développeurs des informations exploitables qui répondent aux besoins fondamentaux : visibilité, hiérarchisation des problèmes et conseils de correction. Détecter les problèmes de sécurité, c’est bien ; disposer d’un moyen fiable de les corriger, c’est mieux. Snyk étend les capacités de sécurité en donnant aux développeurs les moyens d’éliminer les vulnérabilités des images de conteneur, en leur recommandant de passer à une image de base plus sécurisée ou de reconstruire l’application lorsque l’image de base est obsolète.
Snyk réunit les vulnérabilités des applications et des conteneurs. Vous n’avez pas toujours accès au code source d’origine exécuté dans vos conteneurs, mais il reste important de comprendre les vulnérabilités présentes dans les dépendances de votre code. Snyk peut détecter et surveiller les dépendances open source des langages de programmation les plus utilisés lors de l’analyse des conteneurs, ainsi que les erreurs de configuration de vos manifestes Kubernetes.
Analyser les charges de travail
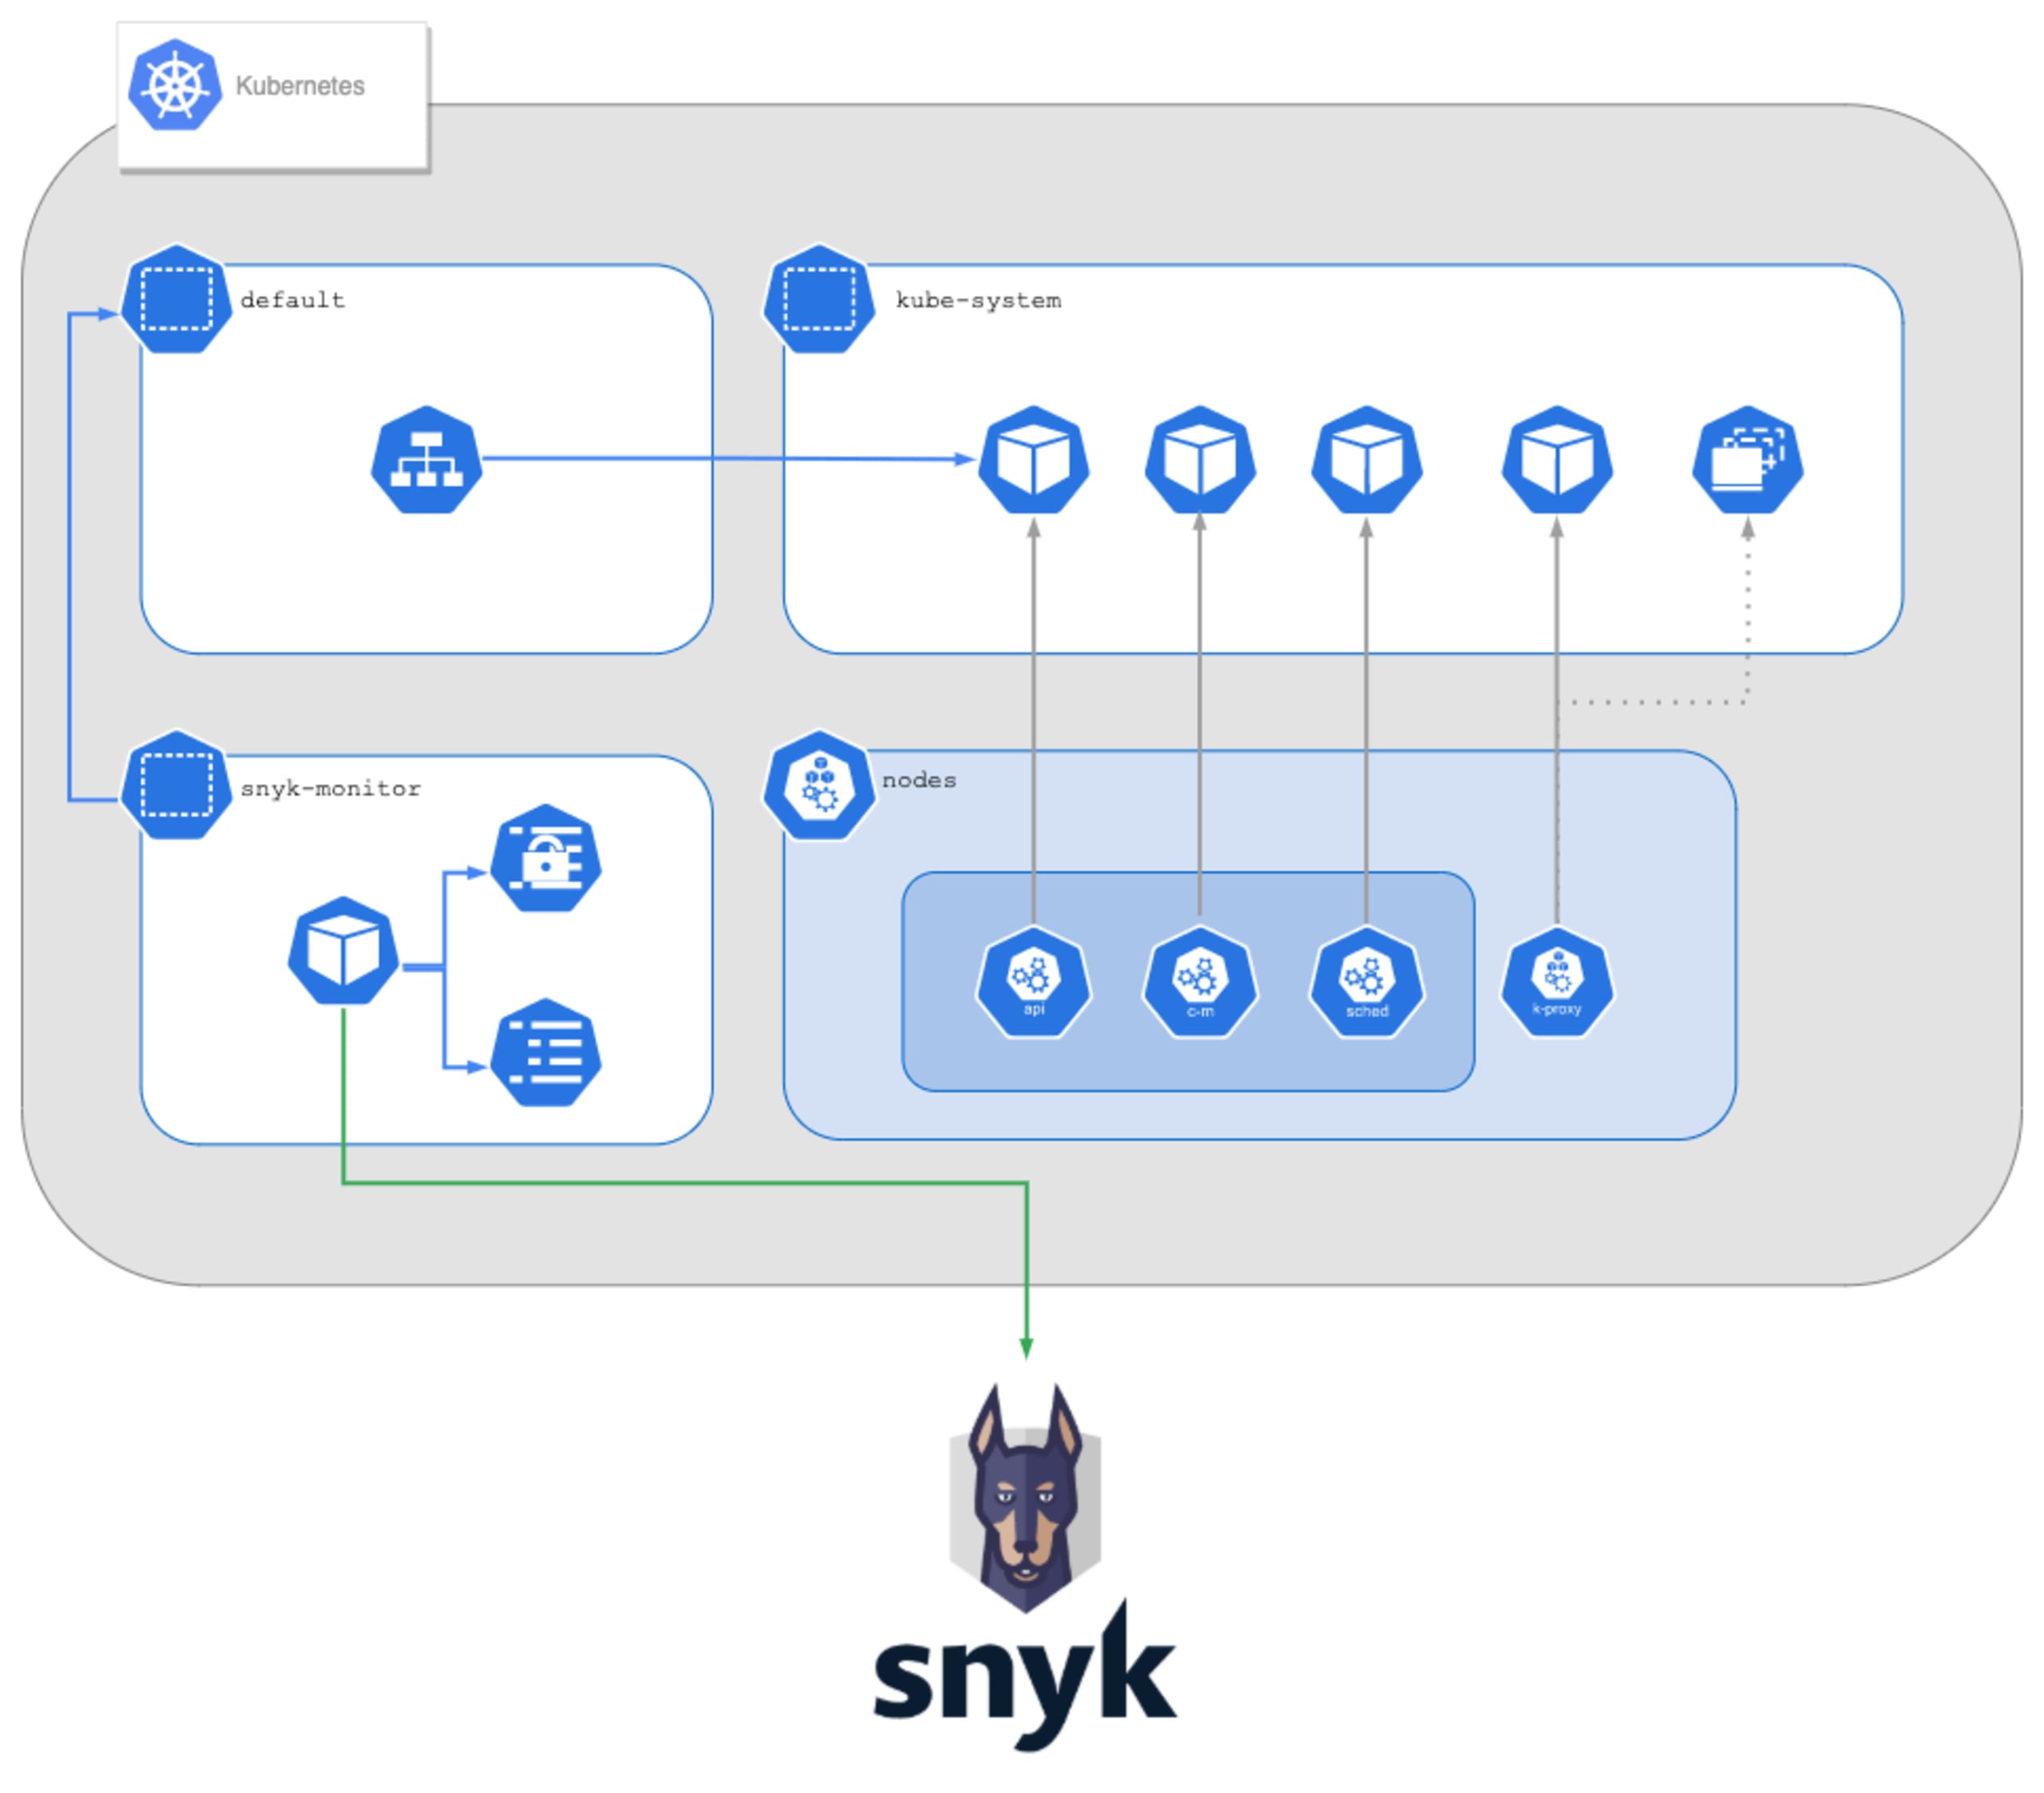
Snyk est disponible dès aujourd’hui sur Google Cloud Marketplace. Les clients disposant d’un forfait Business ou Enterprise Snyk peuvent facilement activer notre intégration Kubernetes et commencer à sécuriser leurs charges de travail sur GKE, y compris les clusters Autopilot, en quelques clics. Dans cet article, nous vous expliquons comment provisionner un cluster GKE Autopilot, déployer une application exemple et installer le graphique Helm snyk-monitor.
Voyons quelques exemples de commandes de base à exécuter dans un terminal ou dans Cloud Shell pour déployer Snyk Container sur GKE Autopilot.
Créer l’espace de noms
Créer le secret
Ajouter le dépôt Helm
Installer le graphique
L’exécution de ces commandes déploie Snyk sur GKE Autopilot. Vous pouvez alors analyser et surveiller vos charges de travail avec Snyk.
Examiner les résultats
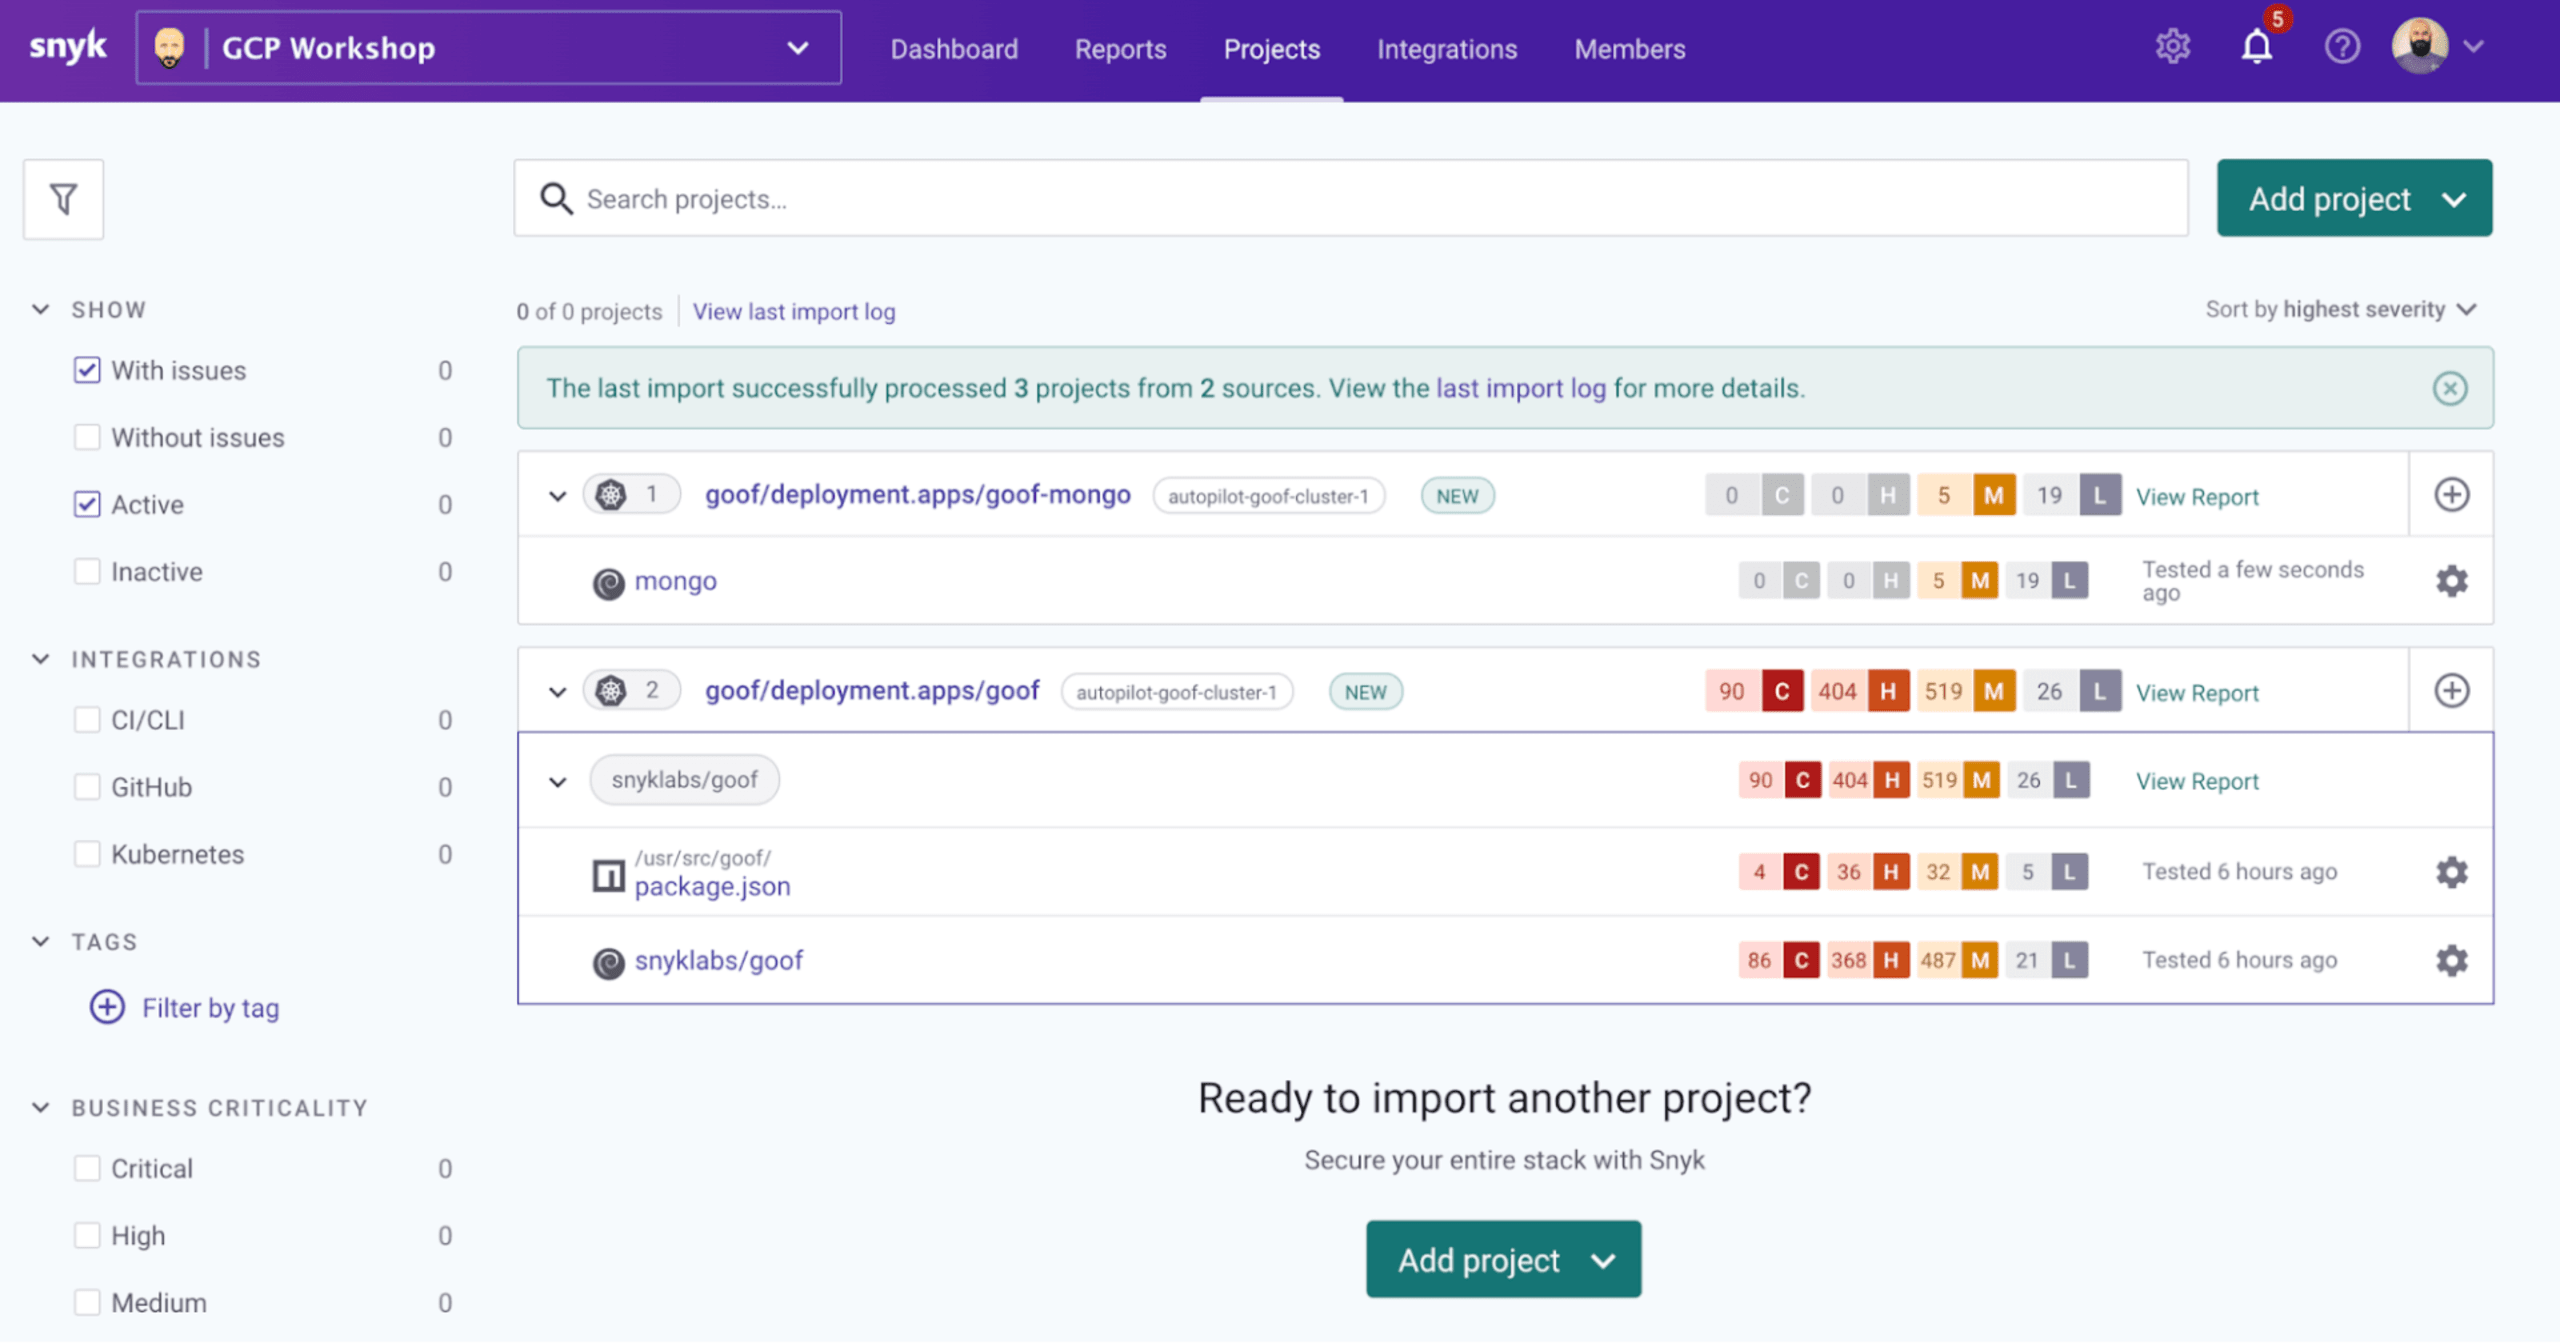
Les projets surveillés par Snyk vous fournissent un rapport récapitulatif qui présente une vue d’ensemble des différentes couches de votre application, ainsi que le nombre total de vulnérabilités, réparties par niveau de gravité. Dans cet exemple, deux déploiements Kubernetes sont associés à une application exemple. Le rapport fournit des informations sur l’image de conteneur et les dépendances open source du code de l’application.
En examinant de plus près l’un des déploiements, nous obtenons une vue détaillée avec des informations supplémentaires. Nous pouvons, par exemple, consulter des données contextuelles détaillées sur les vulnérabilités détectées dans notre application, ainsi que sur les erreurs de configuration de nos manifestes Kubernetes. Grâce aux optimisations intégrées à GKE Autopilot, certaines erreurs de configuration sont immédiatement corrigées : des limites de mémoire et de processeur sont automatiquement appliquées lors du déploiement. Notre fichier manifeste exemple omettait volontairement de définir un contexte de sécurité. Or, les bonnes pratiques de sécurité Kubernetes et la capacité à les appliquer varient d’un client à l’autre. Il est donc d’autant plus important de rendre ces problèmes visibles et, surtout, de recommander des solutions.
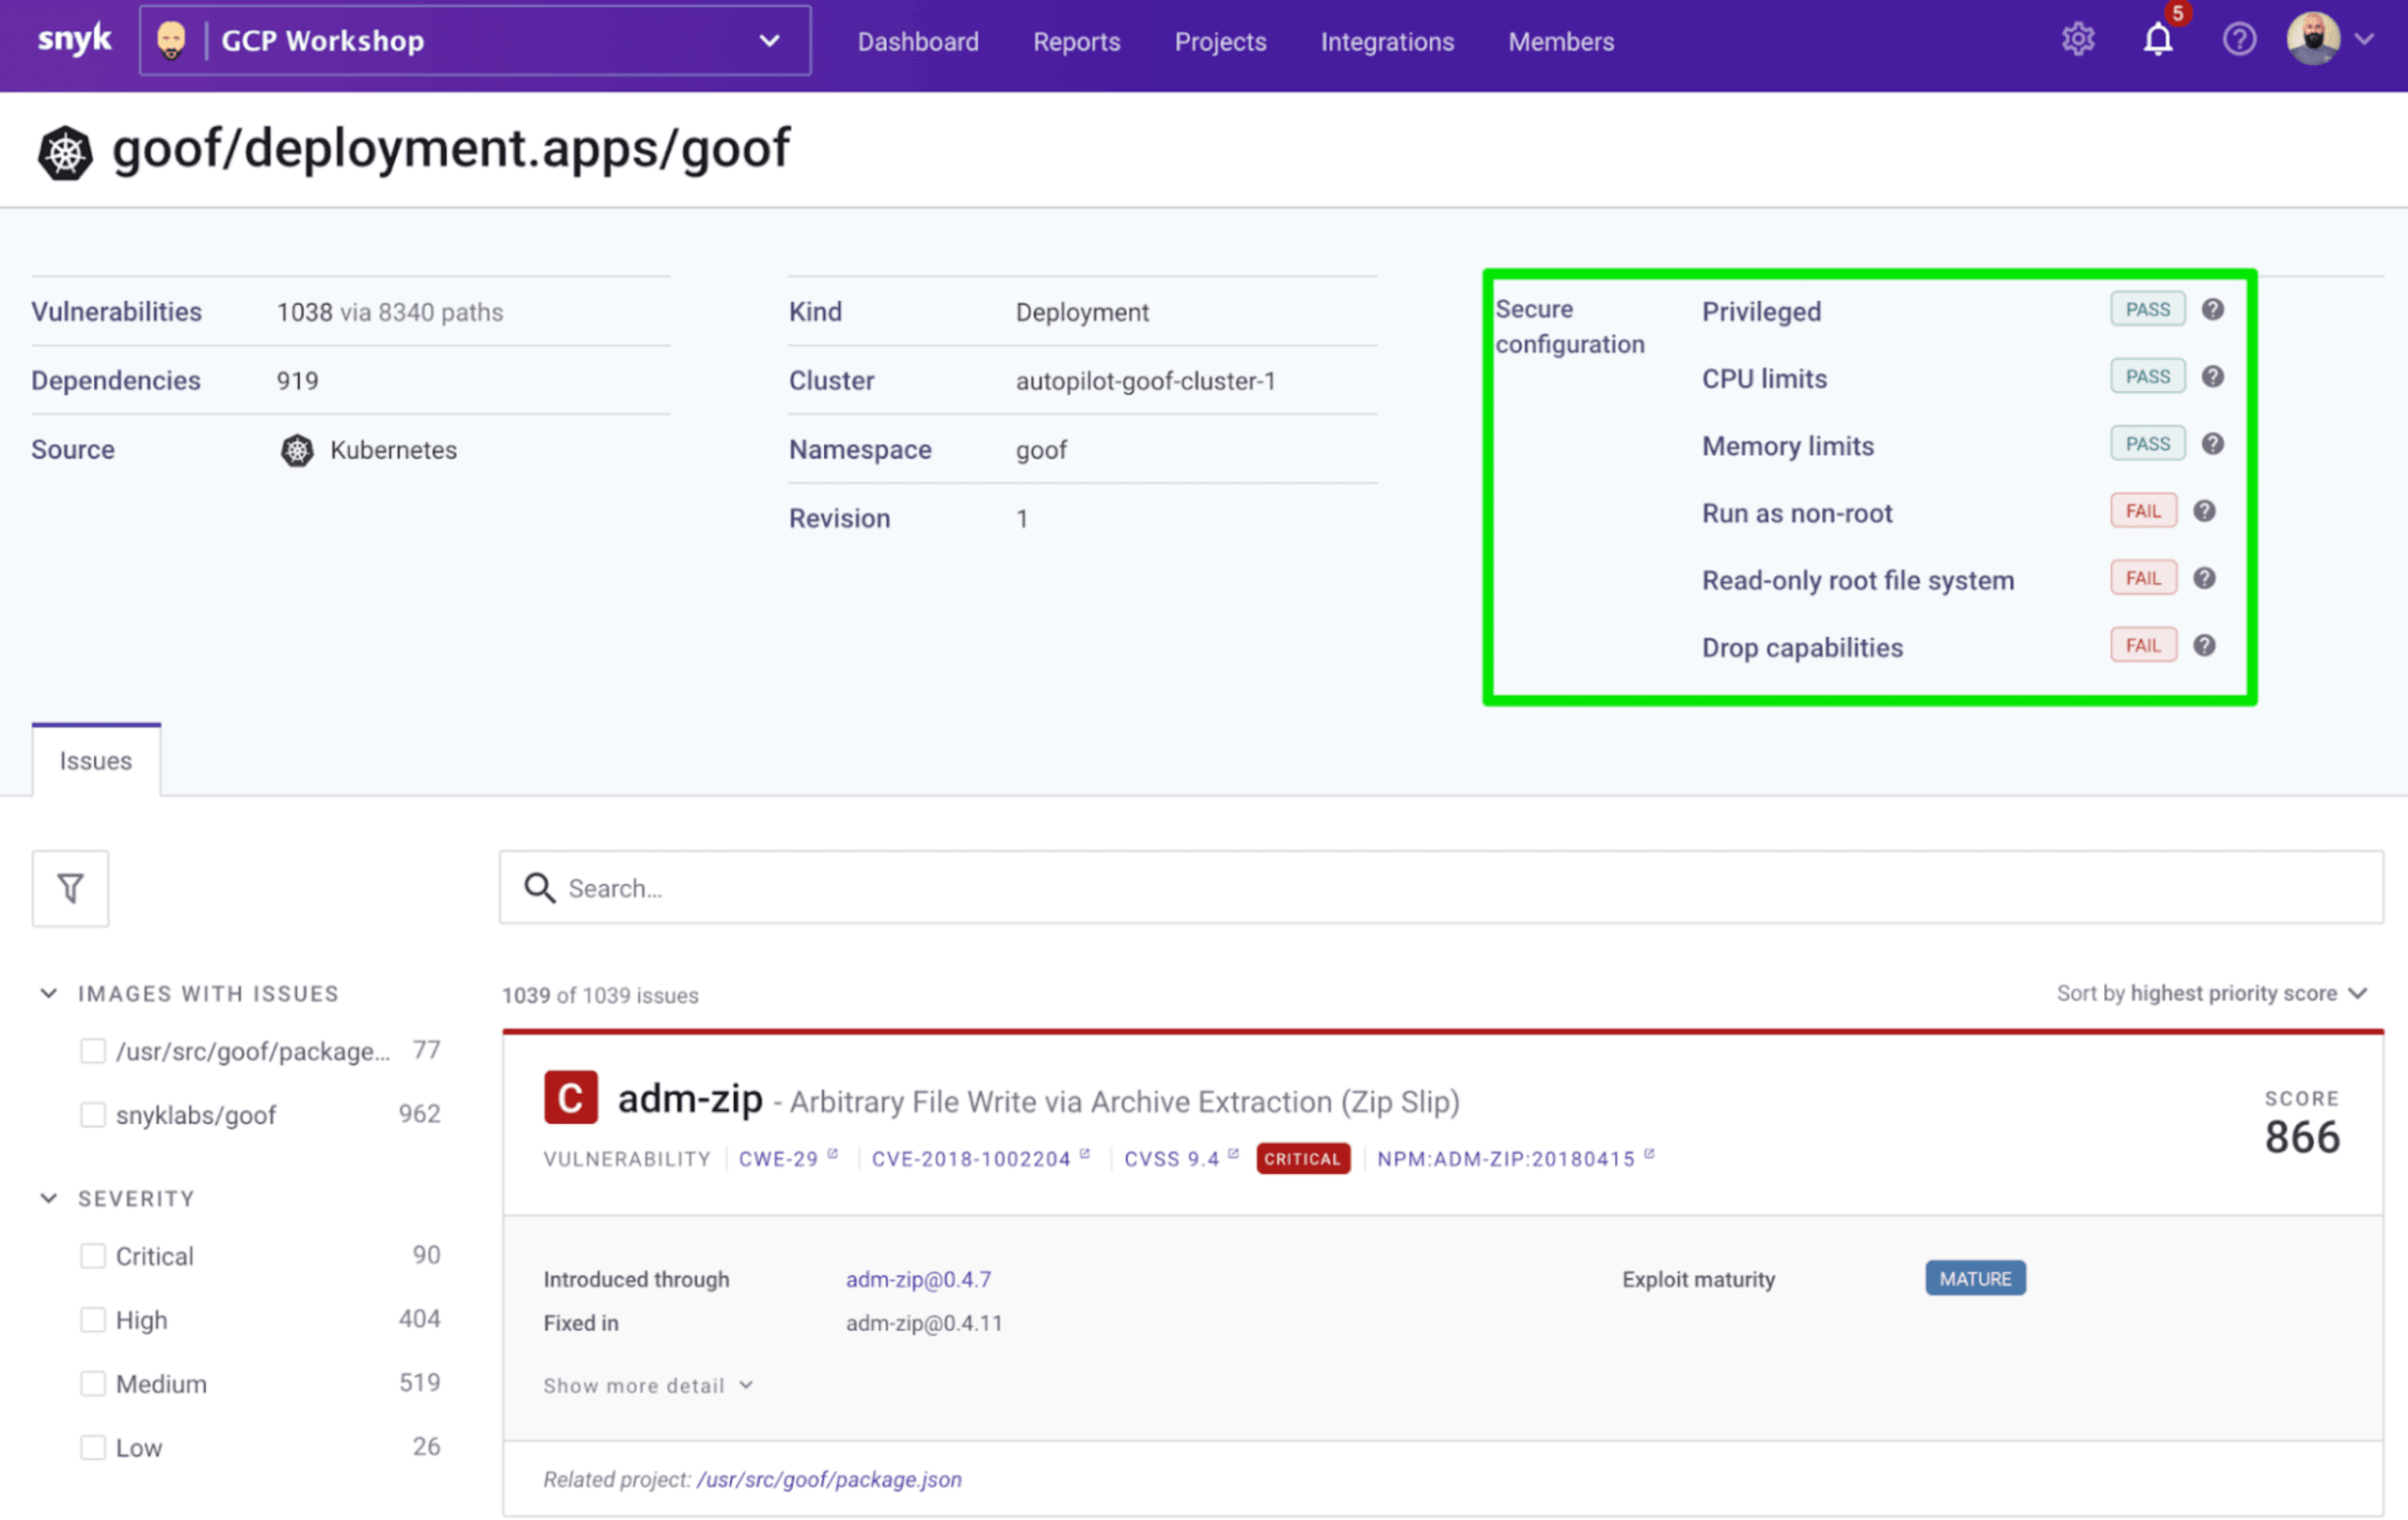
L’examen des résultats de sécurité pour l’image de conteneur utilisée par notre application permet aux développeurs de corriger rapidement les problèmes, grâce à une recommandation de mise à niveau adaptée. Ils peuvent ainsi décider en connaissance de cause quelle image choisir pour limiter les problèmes de sécurité.
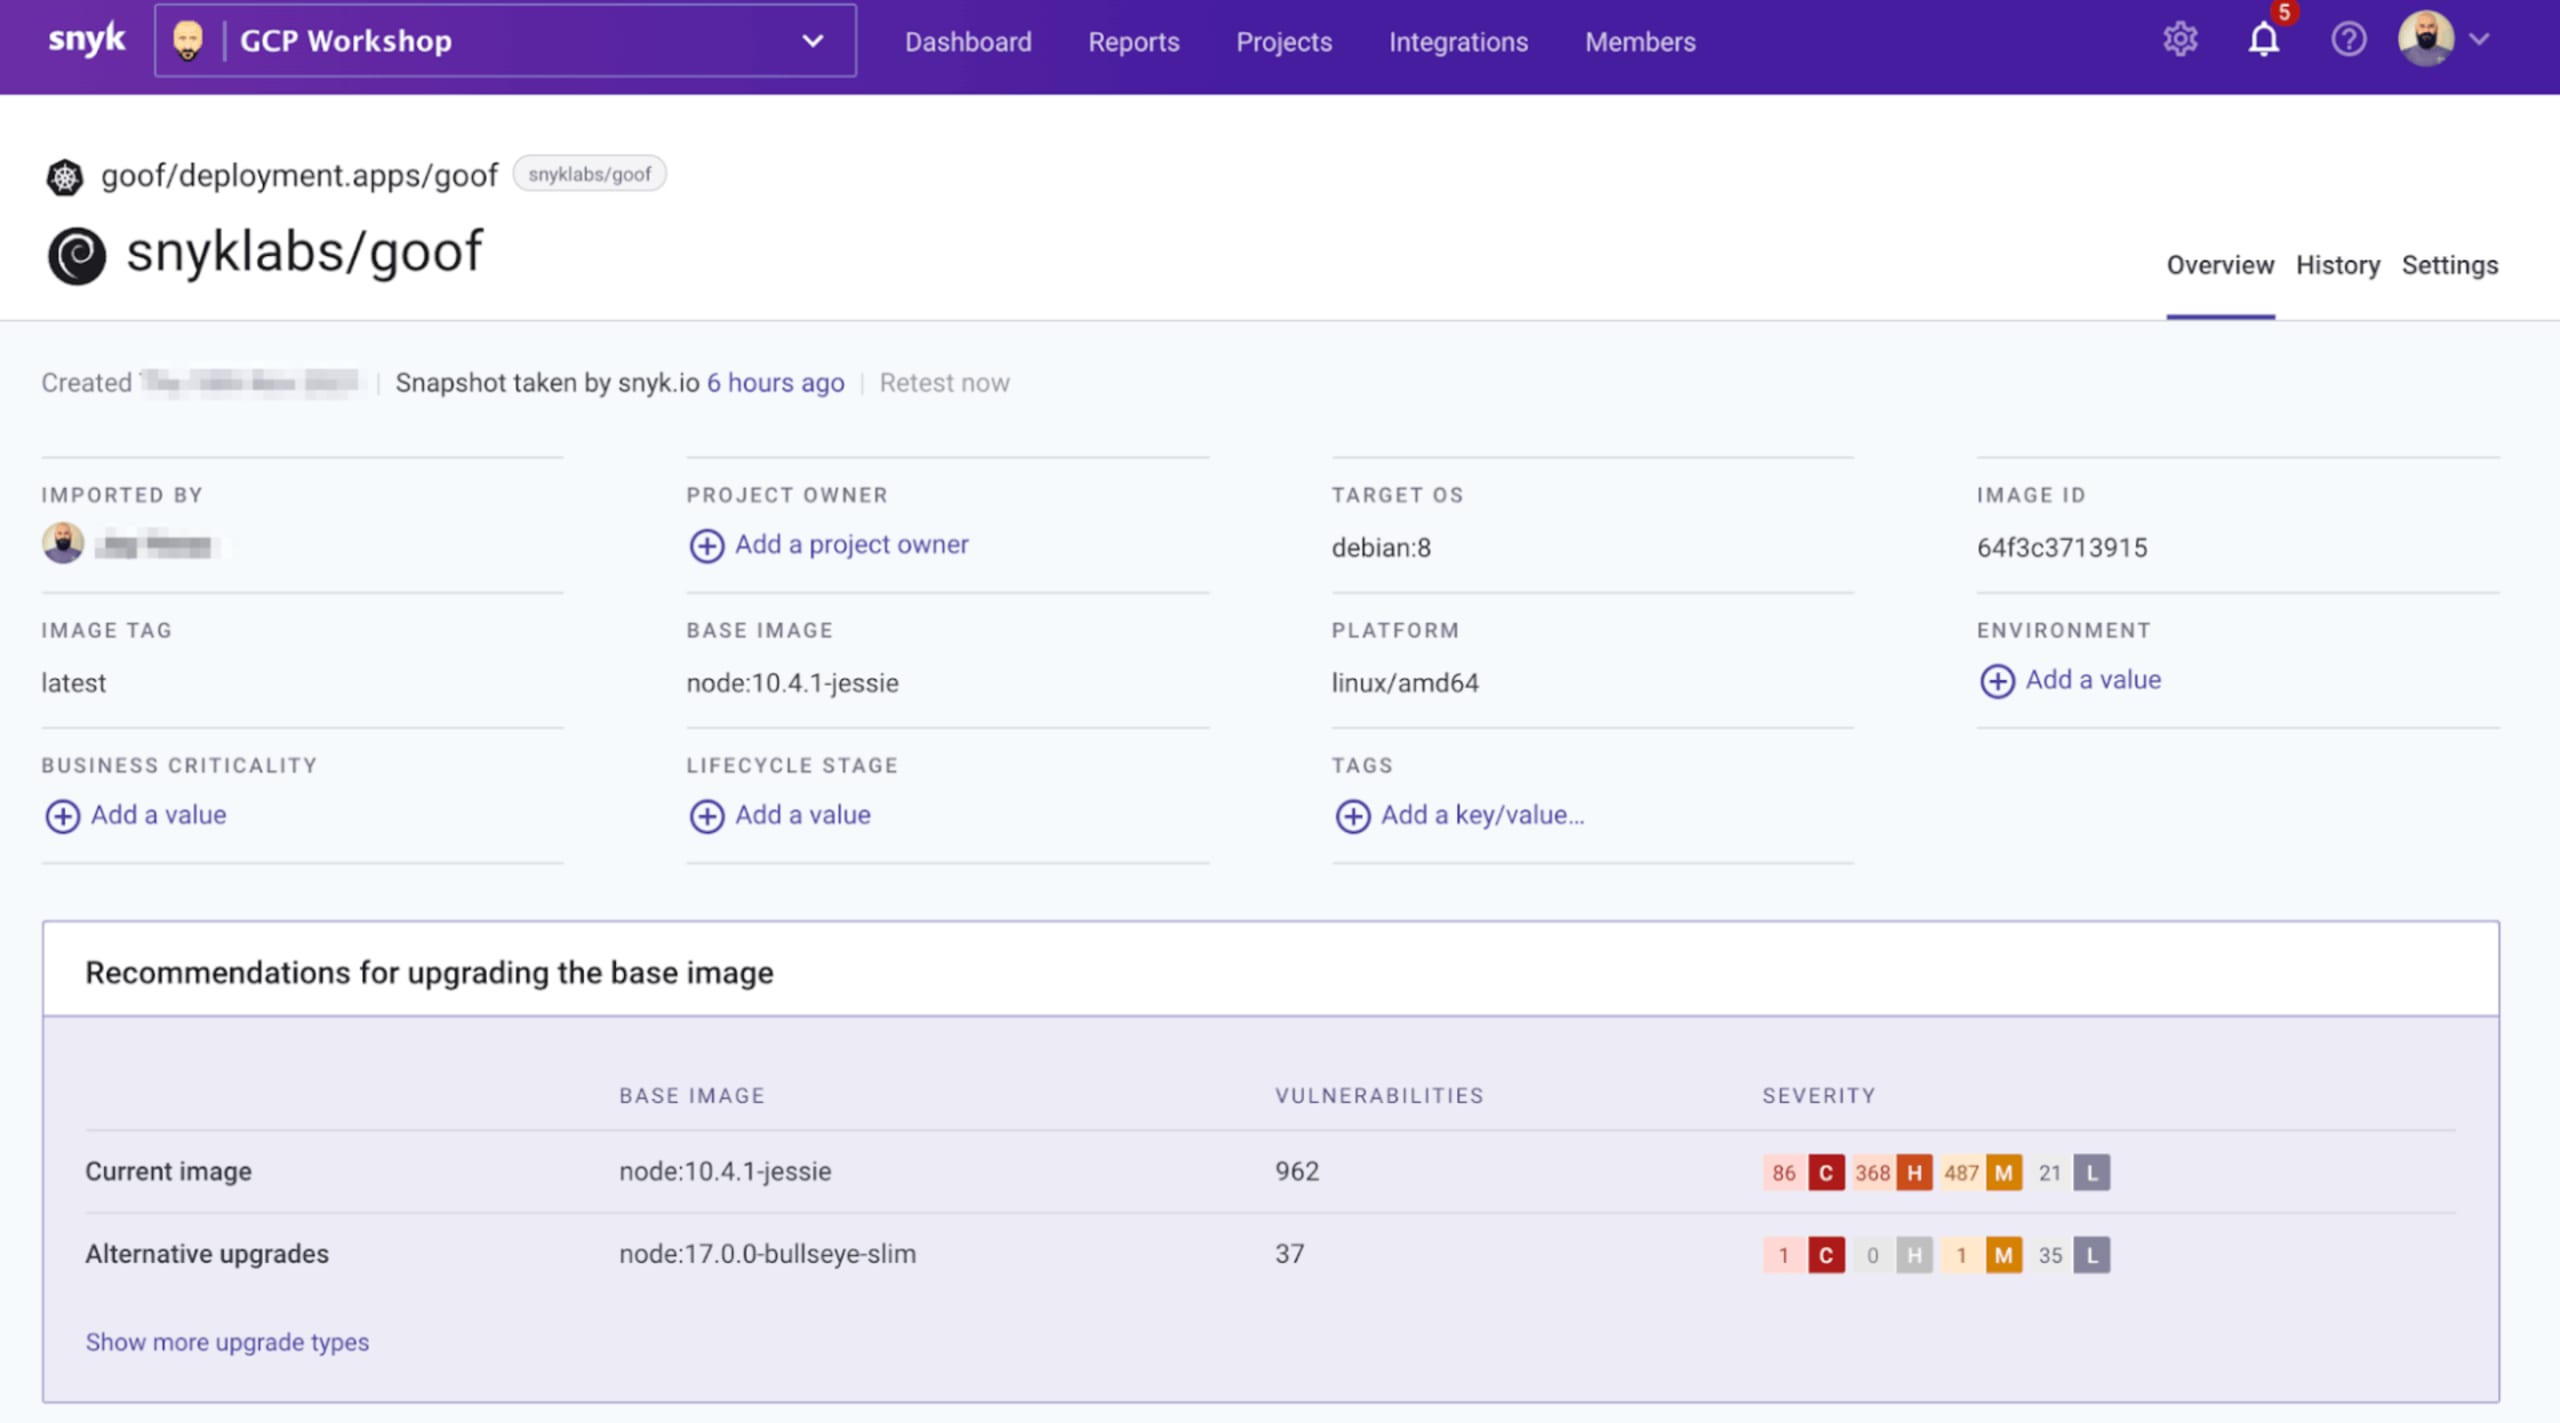
Ces résultats, associés à ceux de l’analyse de la composition logicielle (SCA), offrent aux développeurs une couverture complète des différentes couches d’une application cloud native moderne.
Le moteur d’IA Snyk Code s’appuie sur un processus unique qui associe l’apprentissage automatique à partir de millions de commits open source et les retours humains de l’équipe Snyk Security Research. Il contribue ainsi à rendre le rapport encore plus complet.
Conclusion
La plateforme Snyk s’intègre parfaitement à GKE Autopilot, une révolution dans le domaine de Kubernetes managé. Grâce à l’intégration Kubernetes de Snyk Container, les clients peuvent rapidement commencer à sécuriser leurs charges de travail sur GKE Autopilot. Ils peuvent également utiliser Snyk CLI avec Google Cloud Build, ainsi que profiter des intégrations avec Google Container Registry, Google Artifact Registry et l’une des nombreuses intégrations SCM de Snyk pour les dépôts Git.
Pour en savoir plus sur la sécurisation des charges de travail Kubernetes, créez un compte Snyk gratuit !
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.