Cartographier les vulnérabilités aux microservices avec Snyk et OpsLevel

John Laban

21 octobre 2021
0 minutes de lectureJohn Laban est le fondateur et PDG d’ OpsLevel. Cet article a d’abord été publié sur le blog OpsLevel.
Snyk s’impose rapidement comme la norme de facto pour les entreprises qui souhaitent intégrer la sécurité en continu à leurs processus de développement logiciel. Et avec ses outils conçus pour les développeurs et ses renseignements de sécurité parmi les meilleurs du marché, rien d’étonnant à cela.
Du code open source et des conteneurs au code de vos applications et à l’infrastructure as code, Snyk propose des solutions pour détecter et corriger les vulnérabilités de sécurité dans l’ensemble de votre stack. Quel que soit le contexte, les informations fournies par Snyk sont précieuses, que des vulnérabilités critiques soient détectées ou non (nous trouvons formidable la tranquillité d’esprit que procure l’absence de vulnérabilité détectée).
La complexité des microservices
Dans un environnement fondé sur les microservices, un défi récurrent consiste toutefois à relier les éléments entre eux afin que les responsables des bons services puissent rapidement examiner les résultats des analyses Snyk et agir en conséquence. L’objectif est toujours de déployer des services de qualité et sécurisés, mais au milieu de tant de préoccupations opérationnelles, des vulnérabilités peuvent passer inaperçues.
De plus, les équipes plateforme, sécurité ou SRE chargées de la posture de sécurité et des bonnes pratiques ont souvent du mal à évaluer l’état général de leur architecture. Avec des milliers d’analyses et des centaines de services, comment repérer facilement les services et les équipes qui ne sont pas conformes et prennent du retard ?
L’utilisation conjointe des résultats d’analyse de Snyk et des contrôles OpsLevel permet de relever ces défis.
Snyk + OpsLevel
La combinaison de ces deux solutions offre de nombreux avantages :
Vous voyez clairement si un service n’est pas analysé comme prévu
Les auteurs des contrôles (par exemple, les équipes plateforme ou SRE) disposent de contrôles précis pour évaluer les résultats des analyses
Des rapports automatiques indiquent les services et les équipes qui ne sont pas conformes
Les responsables des services gardent toujours leurs résultats d’analyse à l’esprit et savent avec quel degré d’urgence traiter les vulnérabilités non résolues
Enfin, pour tous les utilisateurs, l’examen des résultats d’analyse devient plus simple et plus pertinent grâce au contexte complet fourni par le catalogue de services d’OpsLevel.
Associer les vulnérabilités aux services
Pour intégrer Snyk à OpsLevel, consultez la documentation ici. Elle s’appuie sur le framework extensible Custom Event Check d’OpsLevel pour recevoir des charges utiles JSON. Pour envoyer les charges utiles JSON des résultats d’analyse, nous vous recommandons d’utiliser l’outil CLI de Snyk. Vous trouverez un exemple de script dans la documentation d’OpsLevel.
Les résultats d’analyse sont associés aux services en configurant un contrôle. OpsLevel propose des modèles conçus pour Snyk (par exemple Aucune vulnérabilité critique ou Moins de 5 vulnérabilités de faible gravité) qui peuvent servir de point de départ.
Vous pouvez également créer vos propres contrôles avec jq — pour analyser les charges utiles et définir la logique de réussite ou d’échec — et avec Markdown et Liquid — pour mettre en forme les messages de résultat et créer des modèles.
Formation et priorisation
Tous les contrôles OpsLevel offrent aux auteurs un espace dédié pour expliquer explicitement aux responsables des services les étapes à suivre pour réussir un contrôle, ainsi que l’importance de celui-ci.
L’intégration des résultats d’analyse Snyk au modèle de maturité des services d’OpsLevel aide également les responsables à établir leurs priorités. En plus de fournir un contexte complet dans les sections des messages de résultat et des notes d’un contrôle, les auteurs peuvent utiliser les filtres et les niveaux du référentiel OpsLevel pour adopter une approche ciblée et progressive afin de déployer des services plus sécurisés et plus matures.
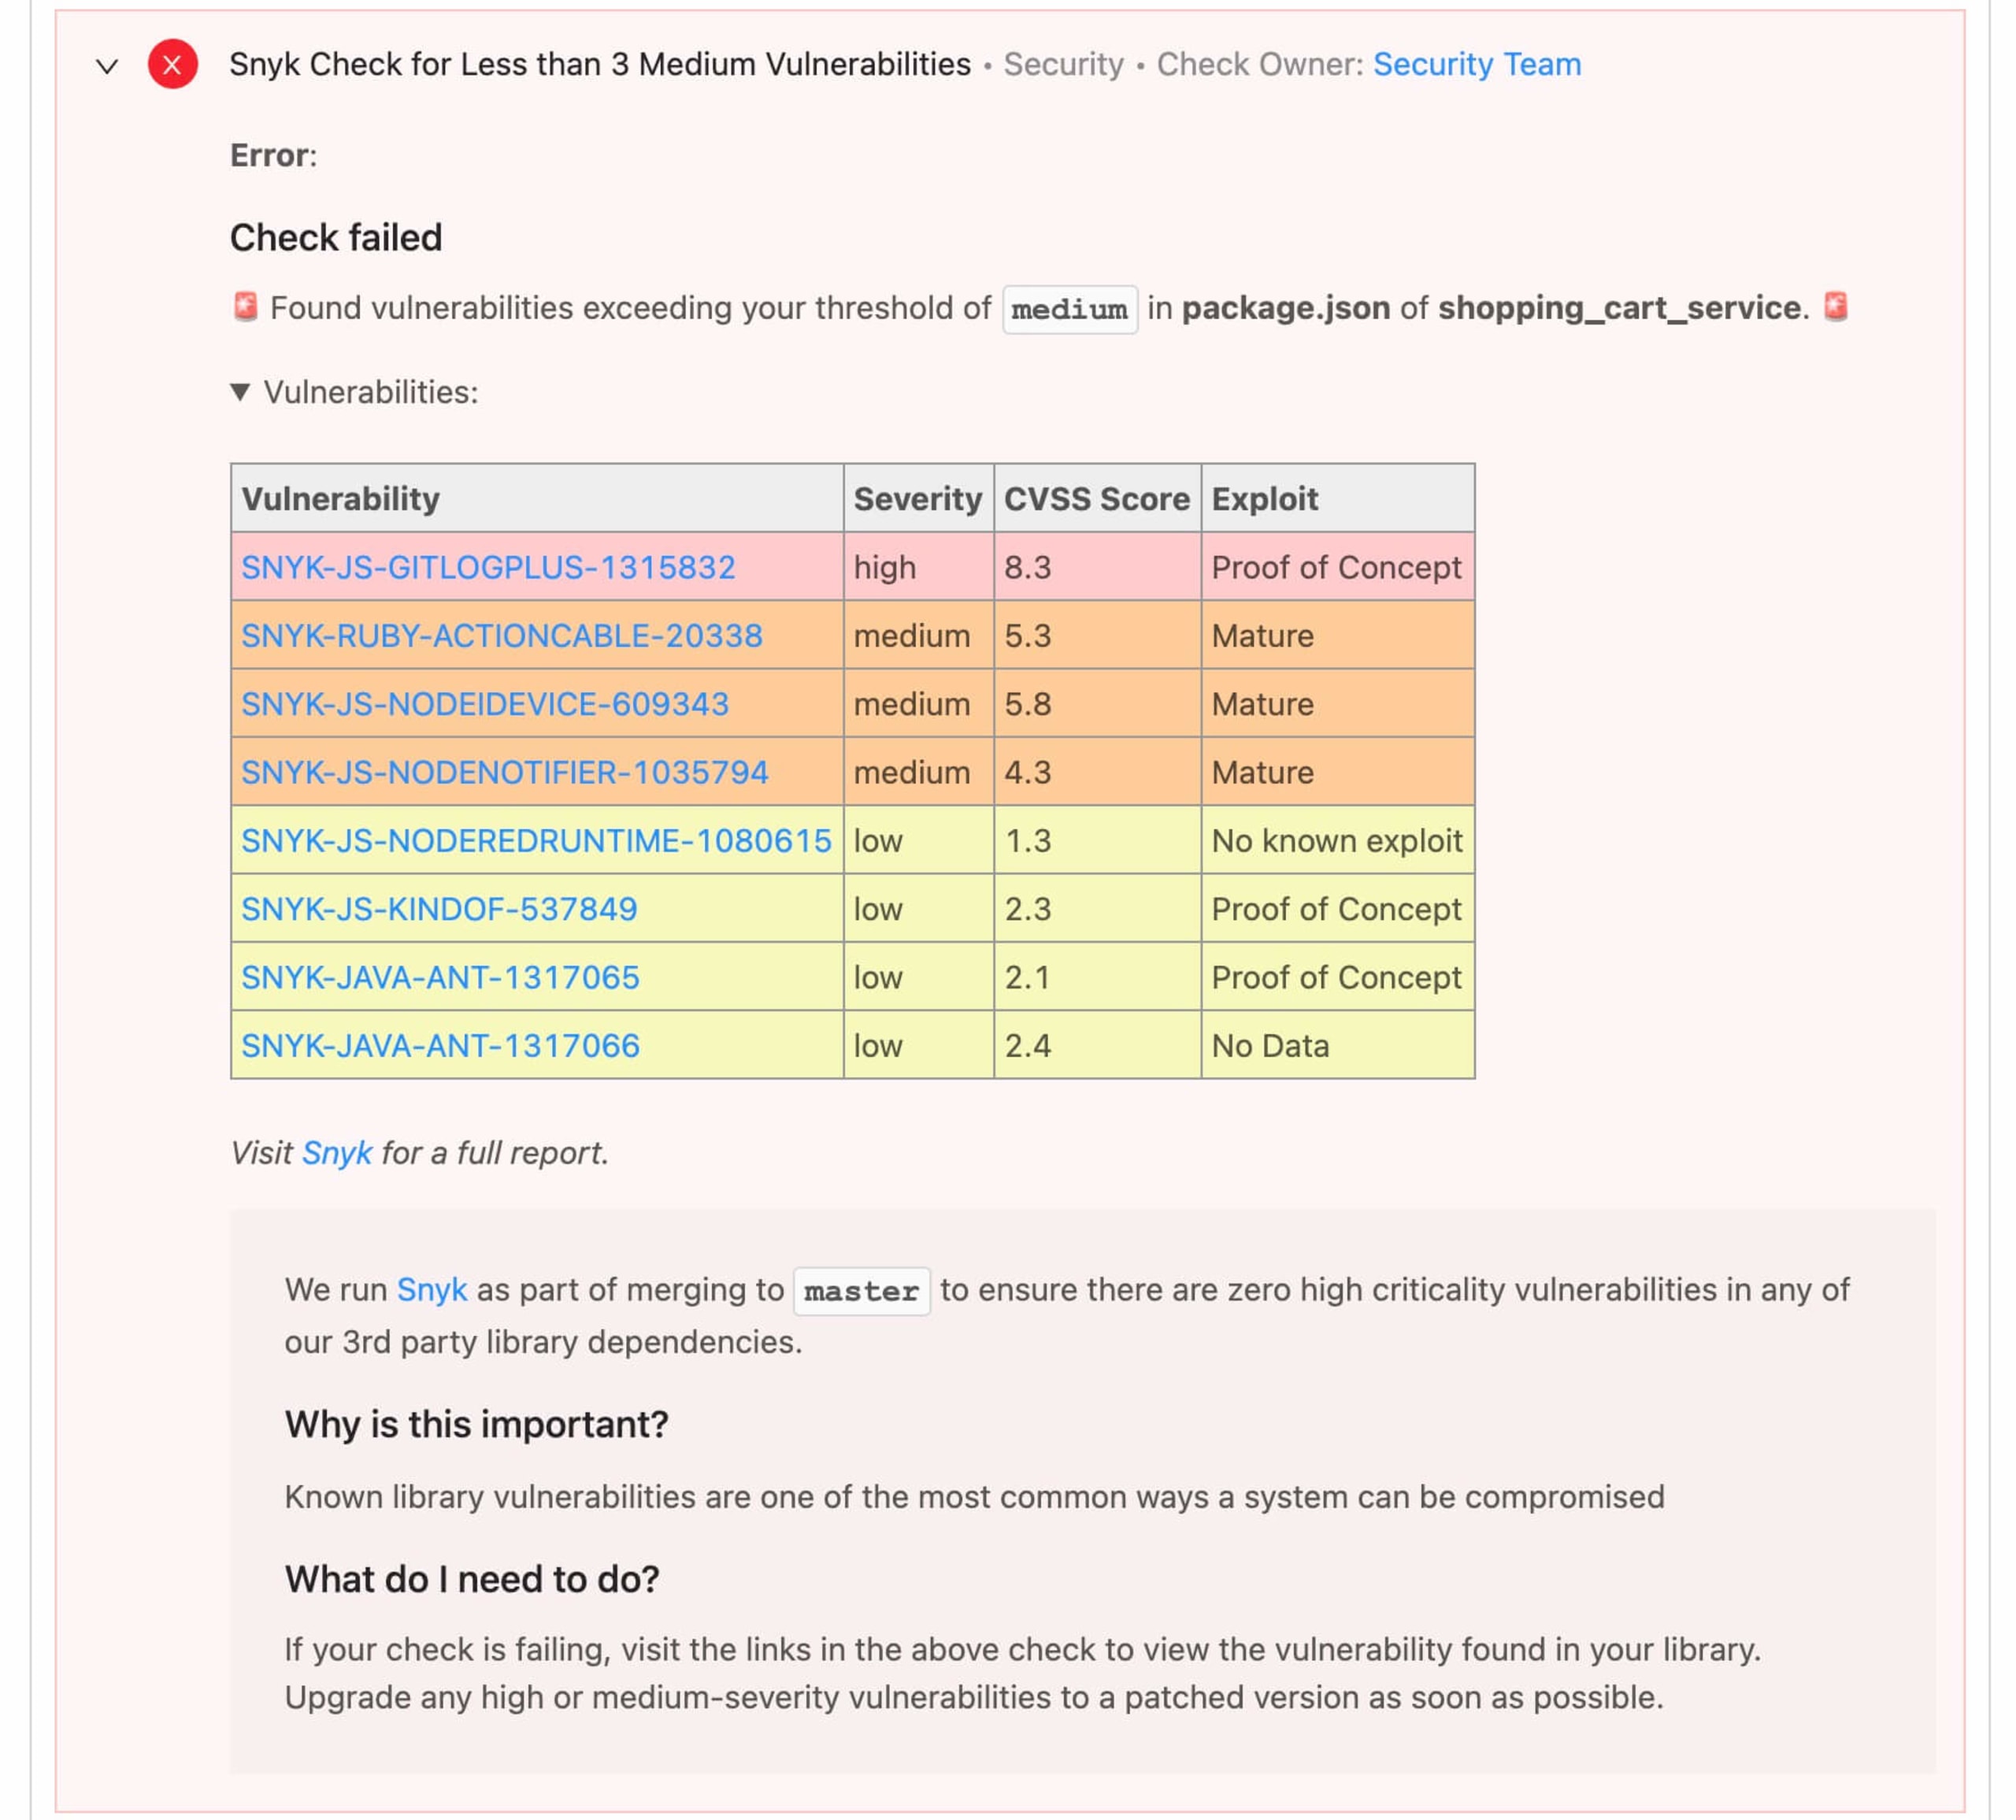
Vue des résultats d’analyse d’un responsable de service, avec plus de 3 vulnérabilités de gravité moyenne
Par exemple, la présence de vulnérabilités de gravité élevée dans les résultats d’analyse peut être rédhibitoire pour les services destinés aux clients, mais beaucoup moins préoccupante pour les services exclusivement internes. OpsLevel permet d’encoder rapidement ce type de distinction, que les responsables des services peuvent ensuite consulter facilement, afin qu’ils consacrent toujours leur temps aux bonnes tâches opérationnelles ou de sécurité.
Rapports automatisés
Les résultats de chaque contrôle indiquent aux responsables des services les prochaines étapes à suivre pour améliorer et sécuriser leurs services. Pris dans leur ensemble, ils permettent aux parties prenantes clés — équipes plateforme ou responsables de l’ingénierie — d’évaluer la posture de sécurité actuelle de leur organisation.
Avec les rapports de contrôle d’OpsLevel, il est facile de répondre à des questions comme quelle partie de mon application est la plus exposée ? ou quelle équipe prend du retard ?
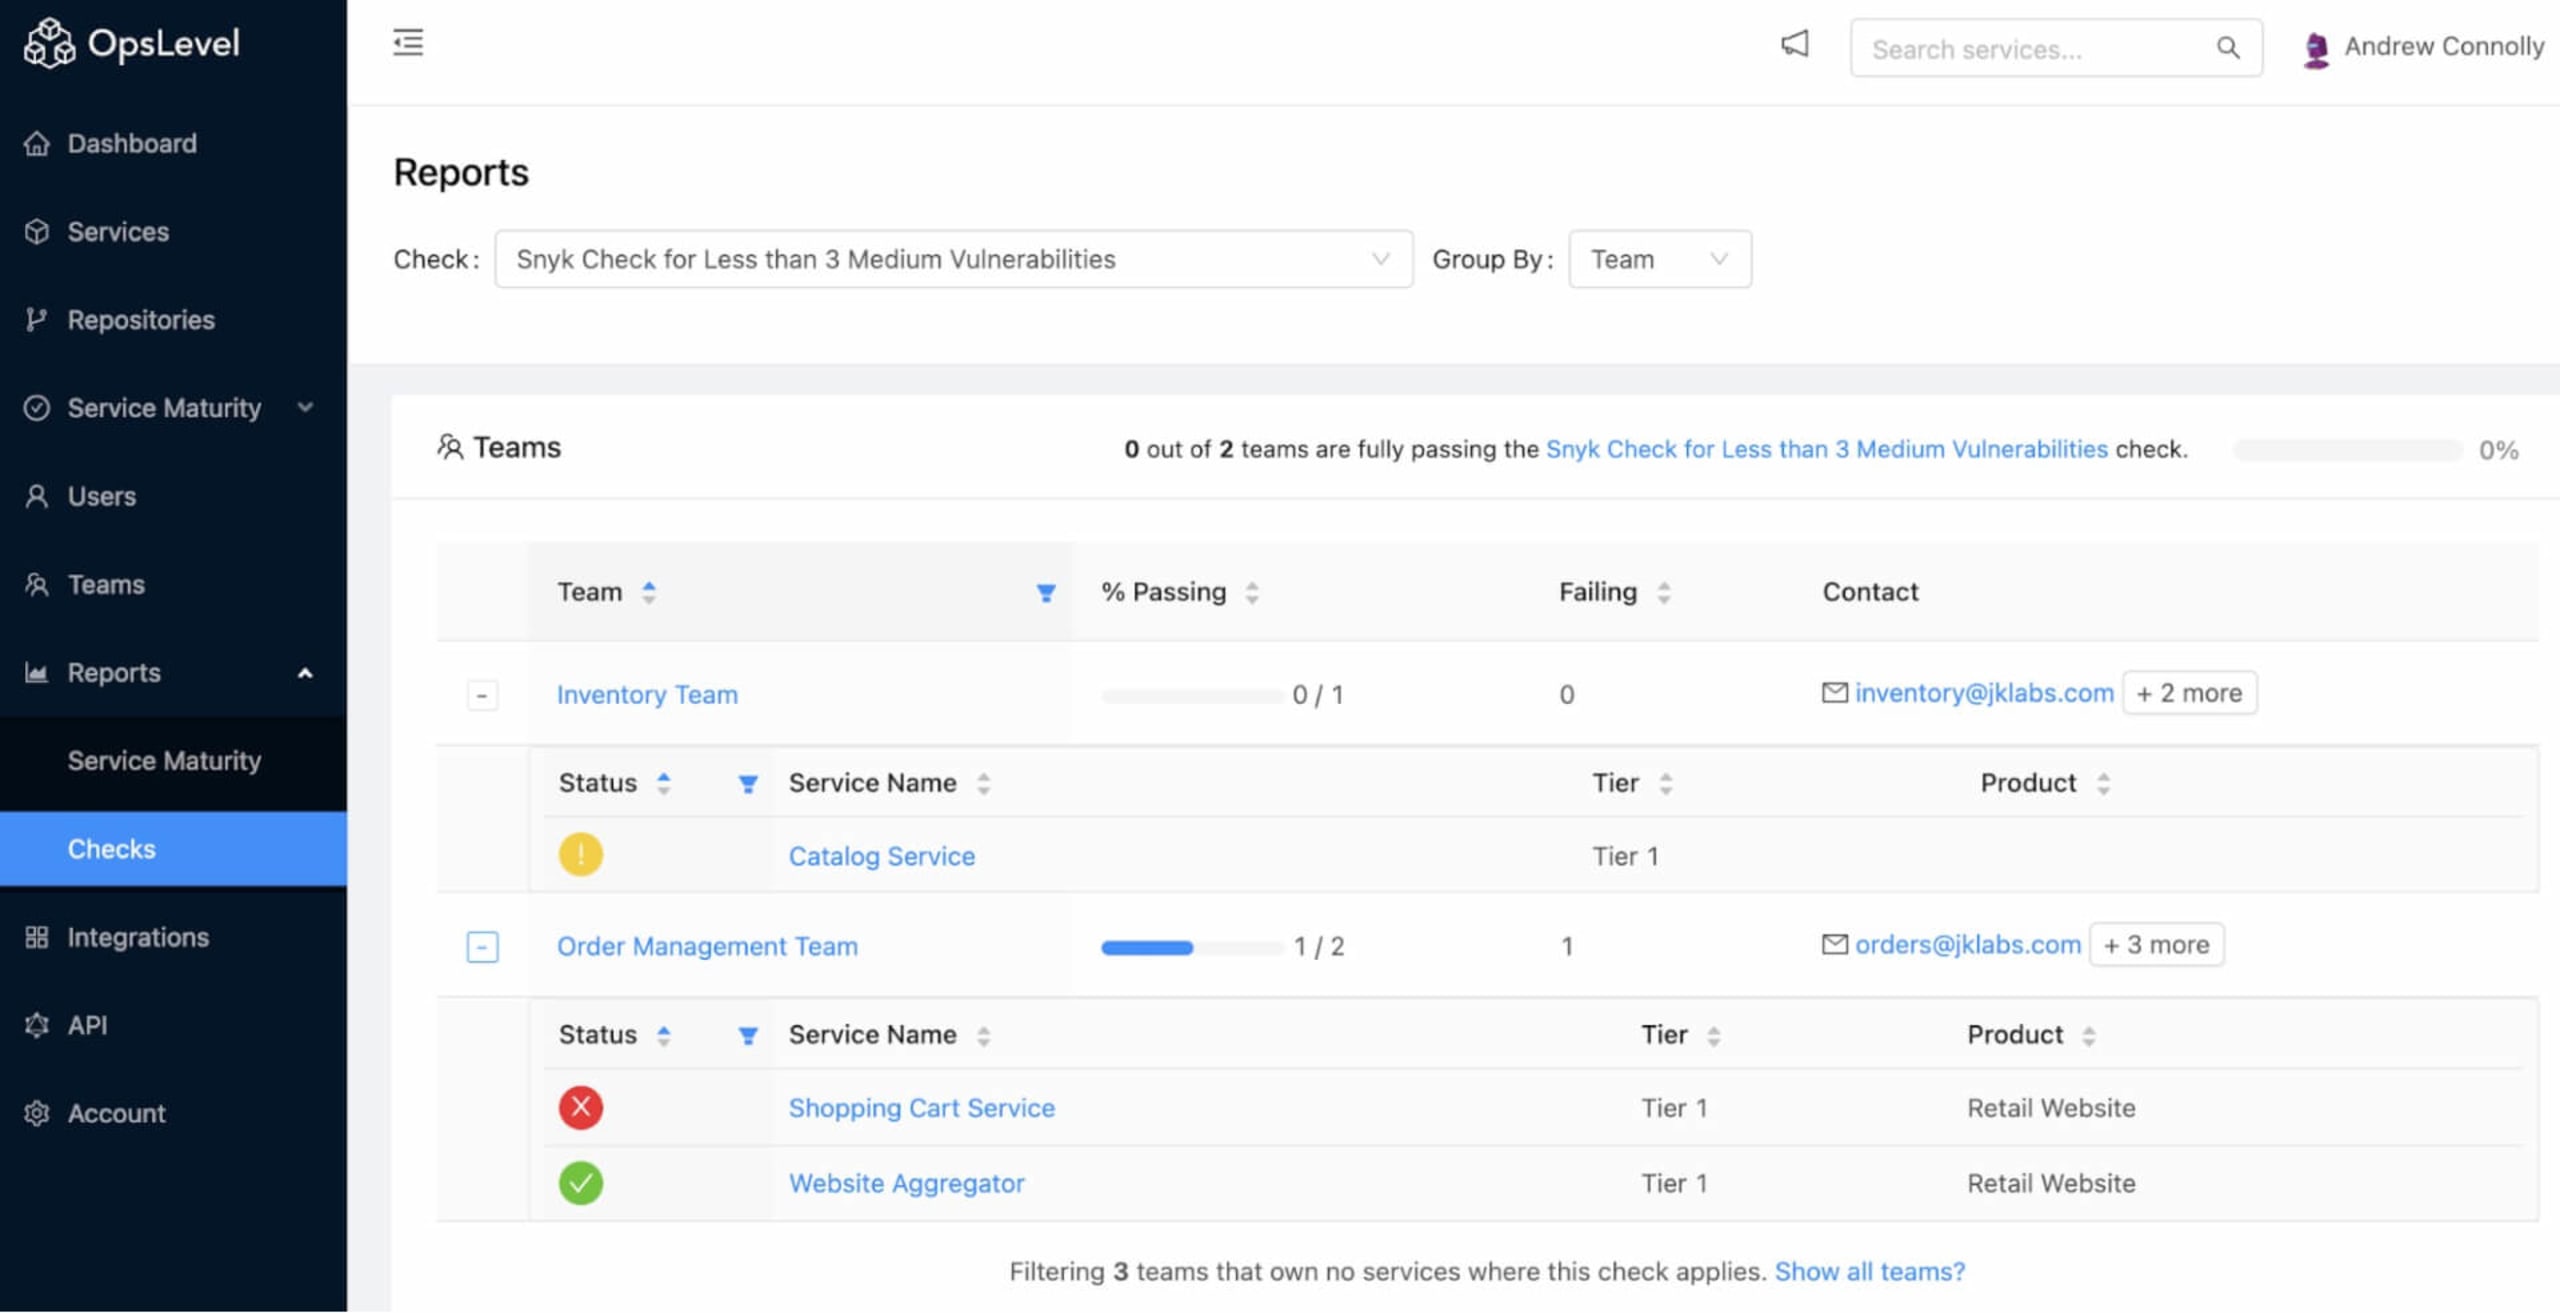
Vue d’ensemble de l’état de tous les services concernés par ce contrôle : 1 conforme, 1 non conforme et 1 sans résultat d’analyse.
Essayez OpsLevel + Snyk
Si vous utilisez déjà Snyk, vous êtes sur la bonne voie pour déployer des services plus sécurisés. Accélérez votre progression en intégrant vos résultats d’analyse à un catalogue de services complet. Pour en savoir plus sur OpsLevel ou demander une démo, cliquez ici. Si vous n’avez pas encore essayé Snyk, vous pouvez commencer à l’utiliser gratuitement.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.