Black Hat Asia 2025 : mon parcours en tant que membre du comité de sélection, intervenante et animatrice de la communauté

28 avril 2025
0 minutes de lectureDe temps à autre, on assiste à une conférence qui ne se contente pas de cocher des cases : elle nous transforme. Black Hat Asia 2025 a précisément été cela pour moi.
Organisée au cœur de Singapour, l’édition de cette année était spéciale à bien des égards. J’ai eu le privilège de porter plusieurs casquettes : membre du comité de sélection, intervenante, participante à une table ronde, coach d’intervenants et, surtout, apprenante. Une semaine riche en réflexions techniques approfondies, en conversations inspirantes et en retrouvailles inattendues avec des personnes que j’admire depuis longtemps, mais que je rencontre rarement, surtout lorsqu’elles viennent de l’extérieur de l’Inde.
Du Community Lounge au Locknote stimulant qui a clôturé la conférence, chaque session était une occasion de nouer des liens, de réfléchir et de progresser. J’en suis repartie avec de nouvelles perspectives, une énergie renouvelée et un sentiment de mission renforcé dans le travail que nous accomplissons chaque jour dans le domaine de la cybersécurité.
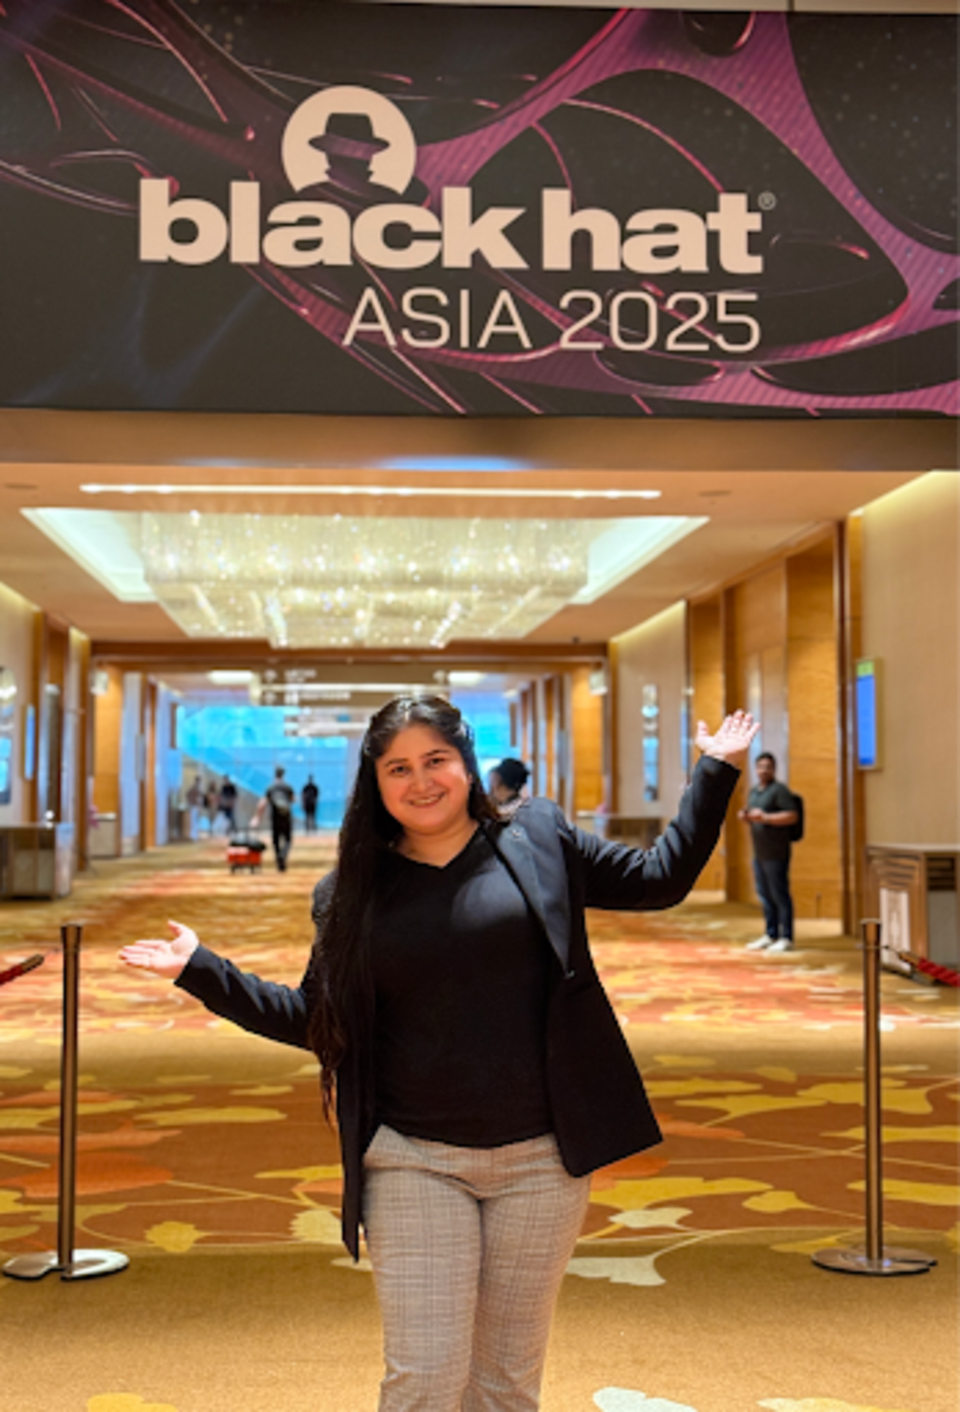
Retour sur mon incroyable parcours au fil de la conférence.
Sécurité cloud : créer des liens dans le cloud
Ma première session était la rencontre autour de « Cloud Security: Building Connections in the Cloud » : un rassemblement de professionnels et de passionnés de la sécurité cloud venus échanger sur les défis communs et les solutions innovantes. Nous avons parlé de la sécurisation des environnements multicloud, de la conformité et de l’identité, désormais véritable périmètre de sécurité. Mais surtout, nous avons partagé nos expériences.
Rencontrer des personnes venues de différentes régions d’Asie et d’ailleurs, dont beaucoup que je n’aurais que rarement croisées en Inde, a été très stimulant. La diversité des points de vue, des approches et des expériences a enrichi les échanges de perspectives inédites pour moi. C’est toute la magie des rencontres à Black Hat : informelles, mais profondément enrichissantes.
Faire bouger les lignes : célébrer les femmes dans la cybersécurité
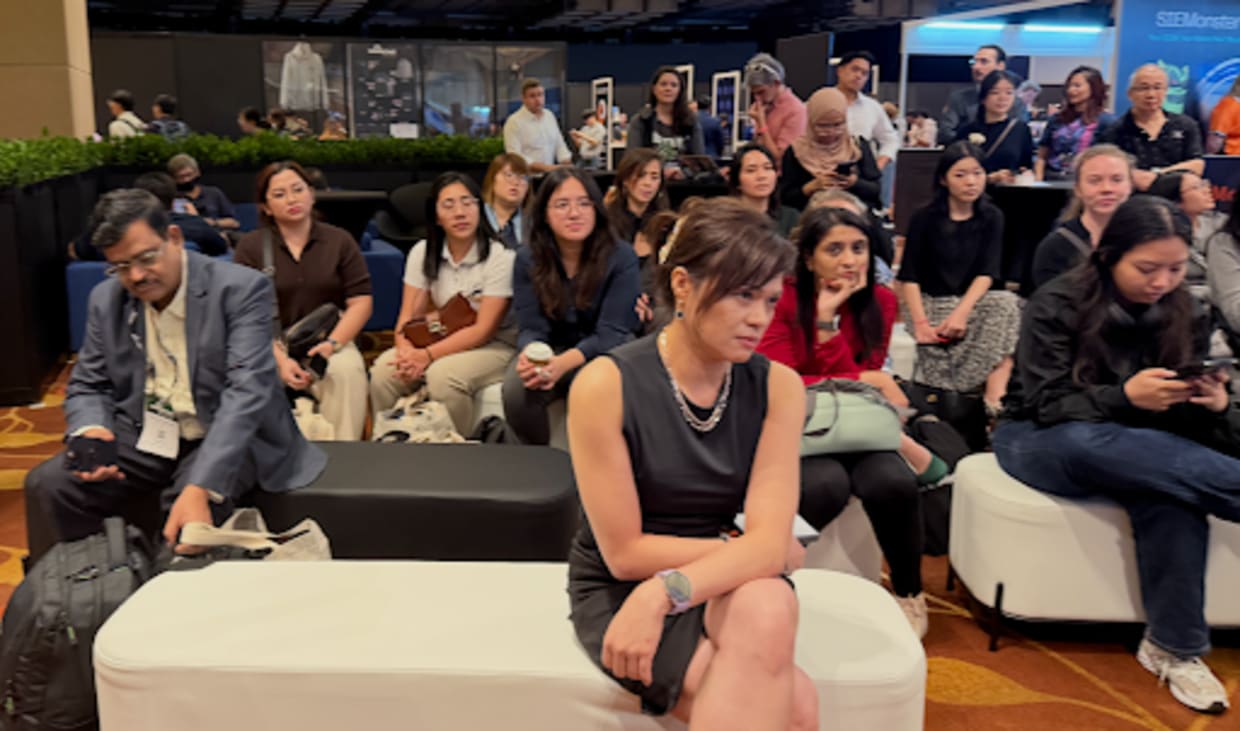
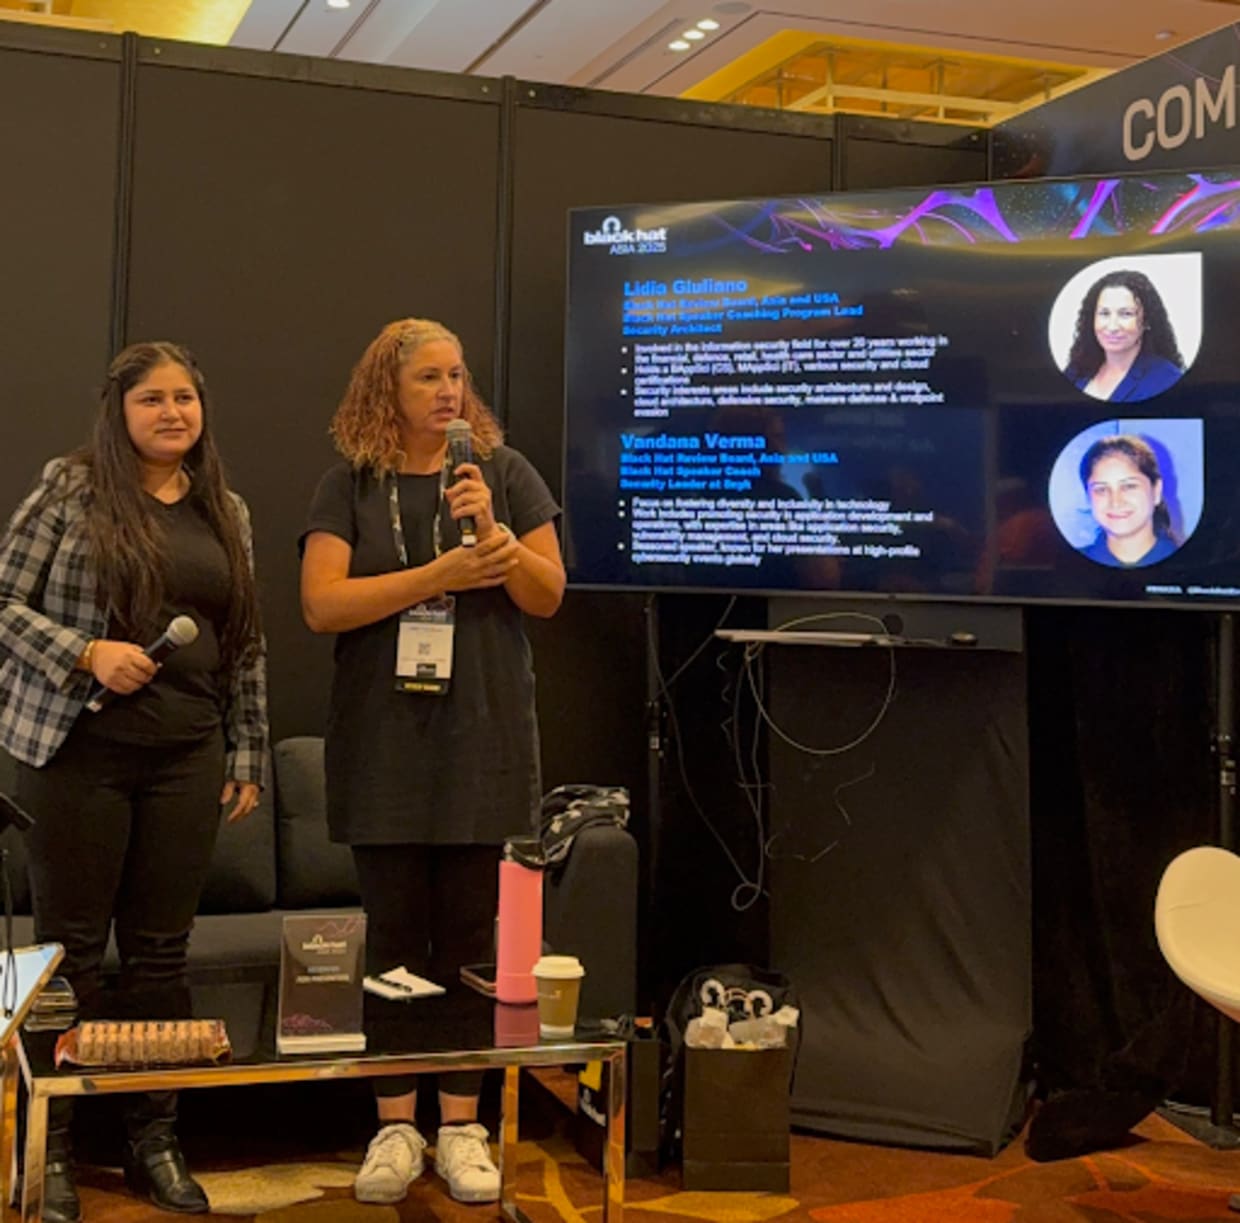
Cette table ronde me tenait particulièrement à cœur. « Hacking the Status Quo: Tales from Leading Women in Cybersecurity » réunissait des femmes exceptionnelles : Ashley Shen, Pamela O’Shea, Asuka Nakajima et moi-même. Nous avons parlé non seulement de nos parcours techniques, mais aussi de l’aspect humain de la cybersécurité : les difficultés rencontrées, les préjugés surmontés, les mentors qui nous ont aidées à nous épanouir et la résilience nécessaire pour continuer dans ce secteur.
La chaleur, le soutien et la sincérité dans la salle étaient bouleversants. Après la session, de nombreuses personnes ont souligné combien il était rafraîchissant d’entendre des témoignages rarement évoqués lors des conférences plénières. Cela m’a rappelé à quel point la représentation compte — plus qu’on ne le pense.
Intervenantes :
Chi-En (Ashley) Shen | Responsable technique, ingénierie de la recherche en sécurité, Cisco Talos
Pamela O'Shea | Directrice, Shea Security
Asuka Nakajima | Ingénieure senior en recherche sur la sécurité, Elastic
Vandana Verma | Comité de sélection, Black Hat Asia
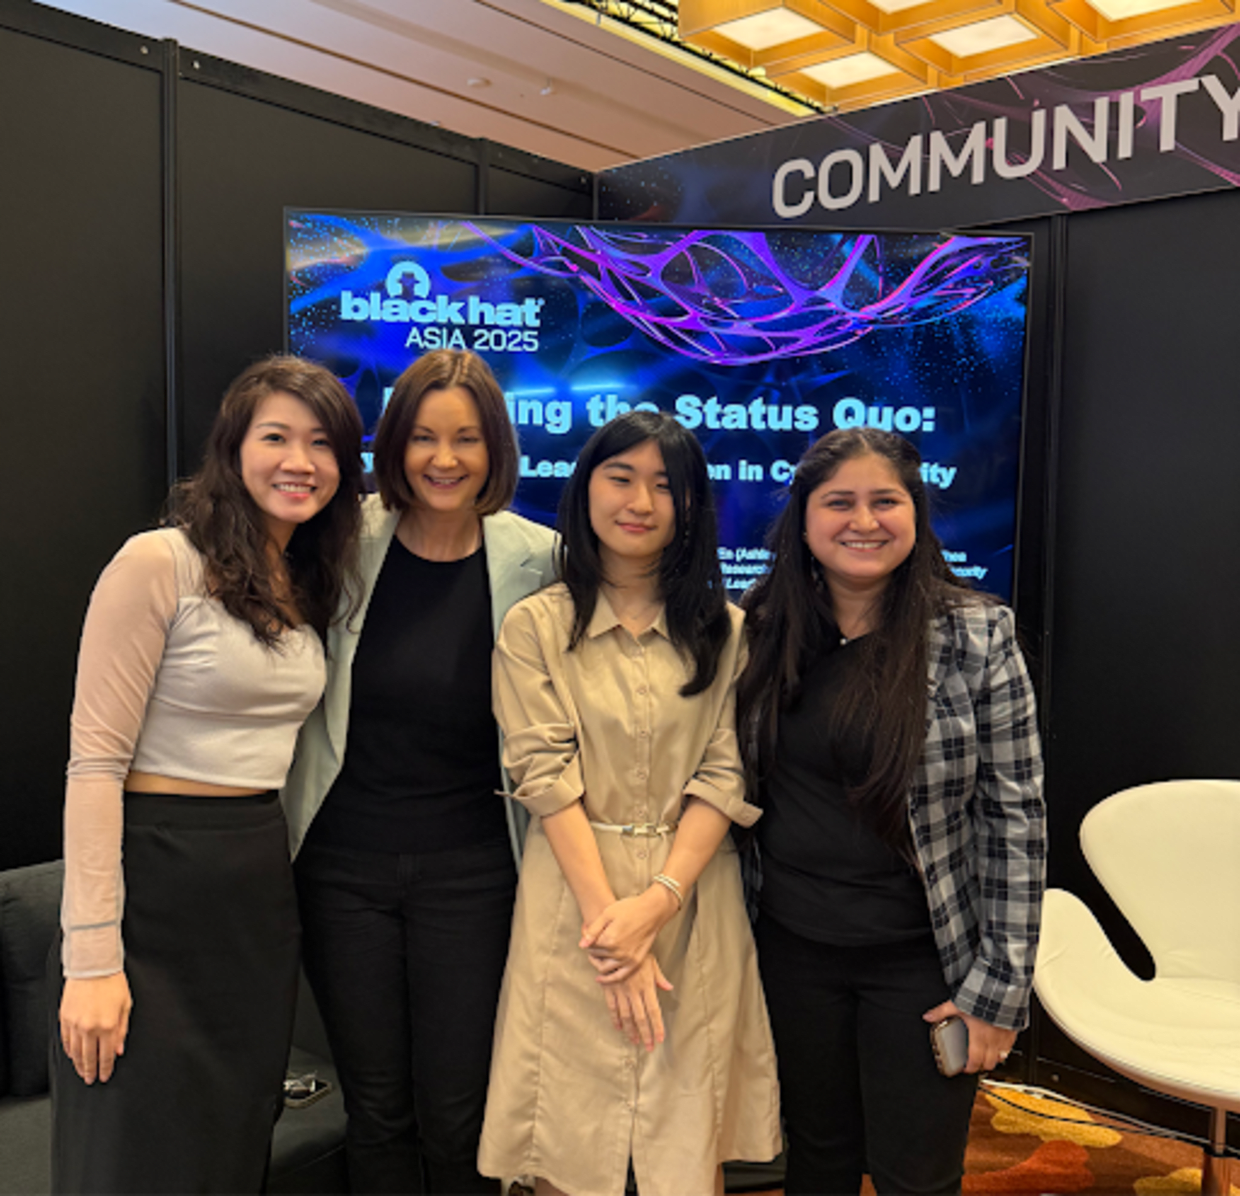
Accompagner les leaders de demain : renseignement sur les vulnérabilités avec SBOM et VEX
Autre moment fort : avoir accompagné le brillant duo Anusha Penumacha et Srinija Kammari dans la préparation de leur présentation sur « Determining Exploitability of Vulnerabilities with SBOM and VEX. » Leur sujet était très technique, tout en étant particulièrement pertinent, et j’ai adoré les aider à peaufiner leur message et leur présentation.
Les voir briller sur scène a été un moment de grande fierté pour leur mentor ! Le coaching d’intervenants ne se résume pas aux diapositives et à la présence sur scène : il s’agit d’aider chacun à faire entendre sa voix avec clarté et assurance. Et ces voix façonneront la prochaine génération de leaders de la cybersécurité.
IA : désormais plus maligne que les hackers, mais toujours perplexe face aux chats
Le lendemain, j’ai participé à une autre session passionnante : « AI: Now Smarter Than Hackers, But Still Confused by Cats ». Avec humour et perspicacité, elle explorait l’évolution de l’IA et son rôle grandissant dans la cybersécurité, sans occulter ses bizarreries et ses limites.
Nous avons exploré les progrès des modèles d’IA en matière de détection des menaces, mais aussi la façon dont les adversaires apprennent à les déjouer. Nous avons également abordé les enjeux éthiques, l’importance de la qualité des données et le décalage concret entre les promesses de l’IA et ses résultats. Les questions du public étaient particulièrement pertinentes : il était évident que les participants réfléchissaient avec un esprit critique au rôle de l’IA dans notre domaine.
Locknote : réflexions, révélations et perspectives
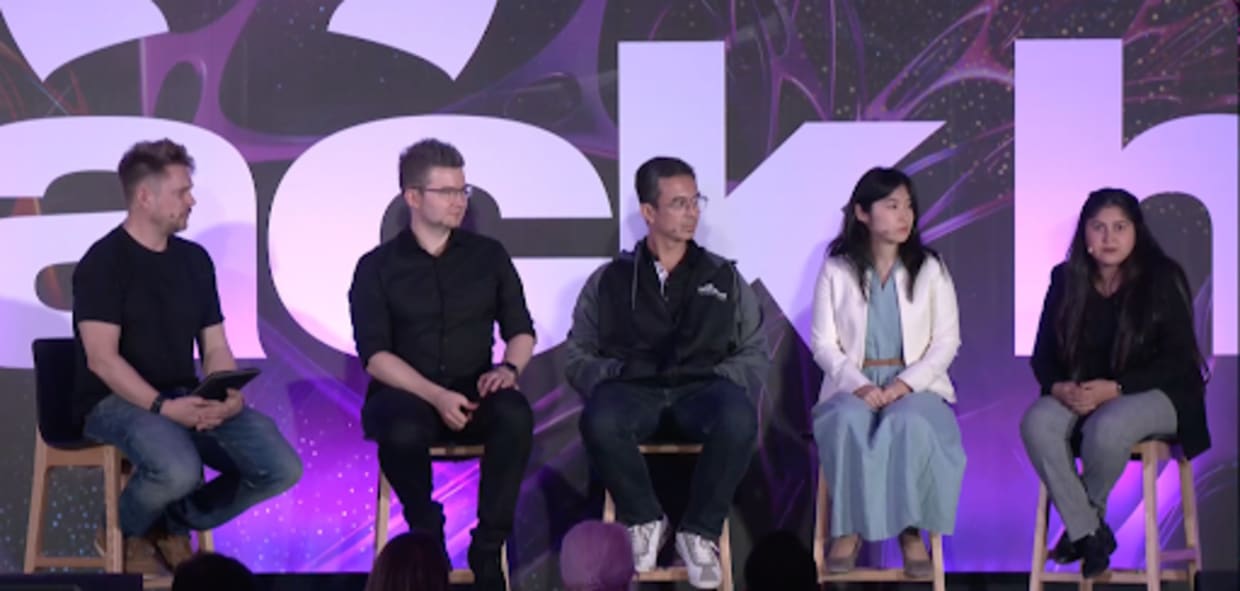
Pour conclure, j’ai participé à la session Locknote, une table ronde qui revenait sur les principaux enseignements de Black Hat Asia. Nous avons parlé des tendances, des surprises et des enjeux cruciaux auxquels le monde de la sécurité est confronté aujourd’hui, de la sécurité de la chaîne d’approvisionnement aux facteurs humains, encore trop souvent négligés.
Monter sur cette scène a été une belle boucle bouclée : après des mois à examiner des propositions de conférences, à coacher des intervenants et à présenter mes propres sessions, c’était la façon idéale de revenir sur tout ce que représentait cette conférence.
Intervenants :
Asuka Nakajima | Ingénieure senior en recherche sur la sécuritéElastic
Ryan Flores | Responsable de l’équipe de recherche sur les menaces émergentes
Daniel Cuthbert | Testeur d’intrusion juniorSantander
Vandana Verma | Comité de sélectionBlack Hat Asia
Jeff Moss | Fondateur des conférences Black Hat et DEF CON et ancien directeur de la sécurité et vice-président chez ICANNCouncil consultatif du département de la Sécurité intérieure des États-Unis
Vitaly Kamluk | FondateurTitanHex
Pour conclure
J’ai également eu l’occasion d’assister au dîner du comité de sélection de Black Hat, aux côtés d’autres membres formidables du comité.
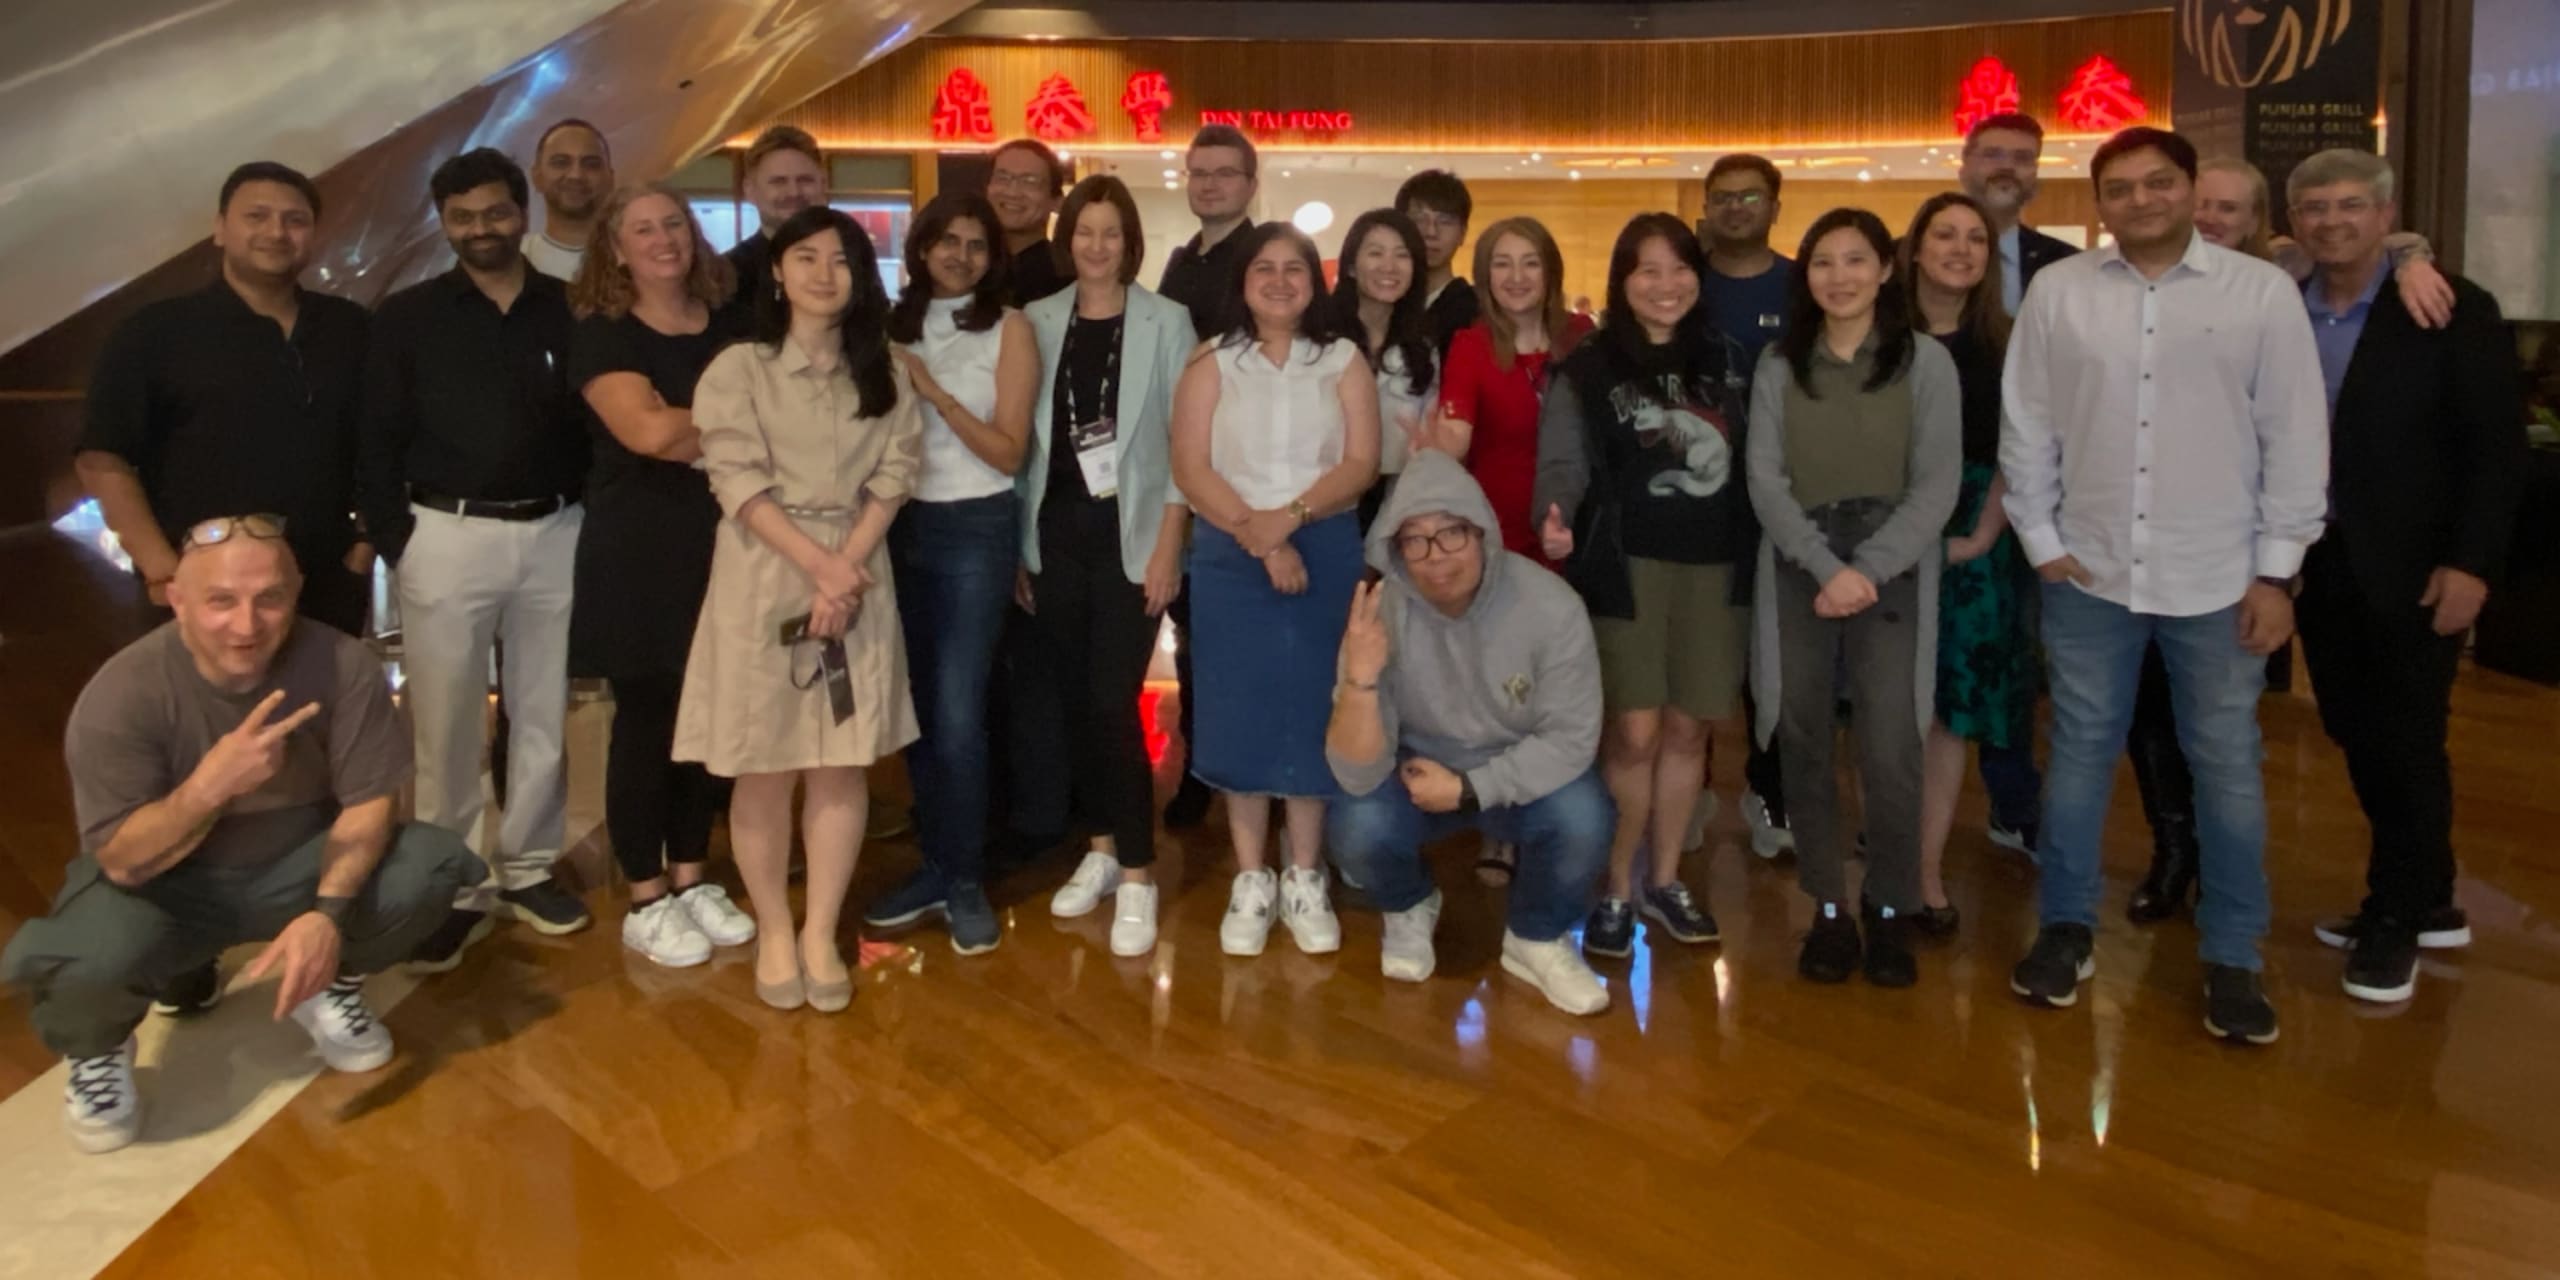
Le plus gratifiant de la semaine a sans doute été de retrouver des mentors, de rencontrer de nouveaux amis et de nouer des liens avec des alliés du monde entier. Je ne vois que rarement, voire jamais, nombre de ces personnes en Inde. Des discussions dans les couloirs aux dîners improvisés, qu’il s’agisse de vétérans chevronnés ou de jeunes professionnels participant à leur premier Black Hat, l’énergie était contagieuse. Et oui, figurer sur la photo emblématique « Hackers in India » a été la cerise sur le gâteau : un moment de fierté, debout aux côtés de certains des esprits les plus brillants de mon pays, qui rayonnent désormais à l’échelle mondiale.
Black Hat Asia 2025, ce n’était pas seulement des présentations ou des titres : c’était avant tout une histoire de personnes, de progrès et de passion. C’était l’occasion de rendre à une communauté qui m’a tant apporté et d’apprendre de chaque échange.
Un immense merci à toutes les personnes que j’ai rencontrées, accompagnées ou auprès desquelles j’ai appris.
Prenez en main la sécurité de l’IA avec Snyk
Découvrez comment Snyk aide à sécuriser le code généré par l’IA de vos équipes de développement, tout en offrant aux équipes de sécurité une visibilité et des contrôles complets.