Annonce de l’accès anticipé à IaC+ : sécurisez vos configurations d’infrastructure tout au long du SDLC
Lauren Place
3 octobre 2023
0 minutes de lectureConcevoir et maintenir des configurations d’infrastructure sécurisées, du code au cloud, est un processus complexe qui implique plusieurs équipes techniques et parties prenantes de la sécurité.
Le premier défi consiste à écrire des configurations d’infrastructure sécurisées avant le déploiement. À mesure que les organisations modernisent leurs applications pour le cloud ou adoptent un processus de développement d’applications cloud natives, les développeurs d’applications collaborent avec les équipes d’infrastructure ou de plateforme pendant les phases de développement et de build afin de définir et de déployer des configurations sécurisées sous forme de code. Il existe aujourd’hui de nombreux outils de sécurité IaC pré-déploiement, mais faute de contexte sur les environnements déployés, ils signalent souvent un grand nombre de problèmes « critiques », ce qui nuit à la confiance des développeurs et contribue à la fatigue liée aux alertes.
Le deuxième défi consiste à maintenir des configurations sécurisées après leur déploiement dans le cloud. Les équipes de sécurité doivent permettre aux développeurs de corriger les erreurs de configuration en cas de problème en production. Si de nombreux outils de sécurité cloud post-déploiement permettent de détecter ces erreurs dans les environnements cloud, ils ne donnent pas de visibilité sur les workflows de développement pré-déploiement et ne peuvent pas relier les erreurs de configuration au code source ni aux responsables du développement.
Pour aider nos clients à relever ces défis, nous avons développé une nouvelle version de Snyk IaC, appelée IaC+, qui permet aux développeurs de détecter et de corriger les erreurs de configuration dans leurs workflows existants et offre une source unique de vérité pour la sécurité des configurations d’infrastructure sur l’ensemble du SDLC (du code au cloud). IaC+ s’appuie sur un nouveau moteur et un ensemble de règles de sécurité enrichi.
IaC+ est disponible en accès anticipé via Snyk Preview à partir du 3 octobre 2023.
Des vérifications IaC pré-déploiement plus approfondies et plus précises
Mieux vaut prévenir que guérir. Chez Snyk, nous pensons que le moyen le plus efficace de sécuriser les configurations est d’intervenir avant la mise en production : pendant leur rédaction et leur modification dans l’IDE et la CLI, tout en surveillant les dépôts Git et les pipelines CI.
IaC+ prend en charge les mêmes intégrations et workflows que notre version actuelle, avec des améliorations apportées au moteur pour des résultats plus précis, notamment l’analyse multi-fichiers pour Terraform, qui permet de tester les modules et les fichiers de variables afin que vos développeurs puissent se concentrer sur la correction des problèmes les plus importants.
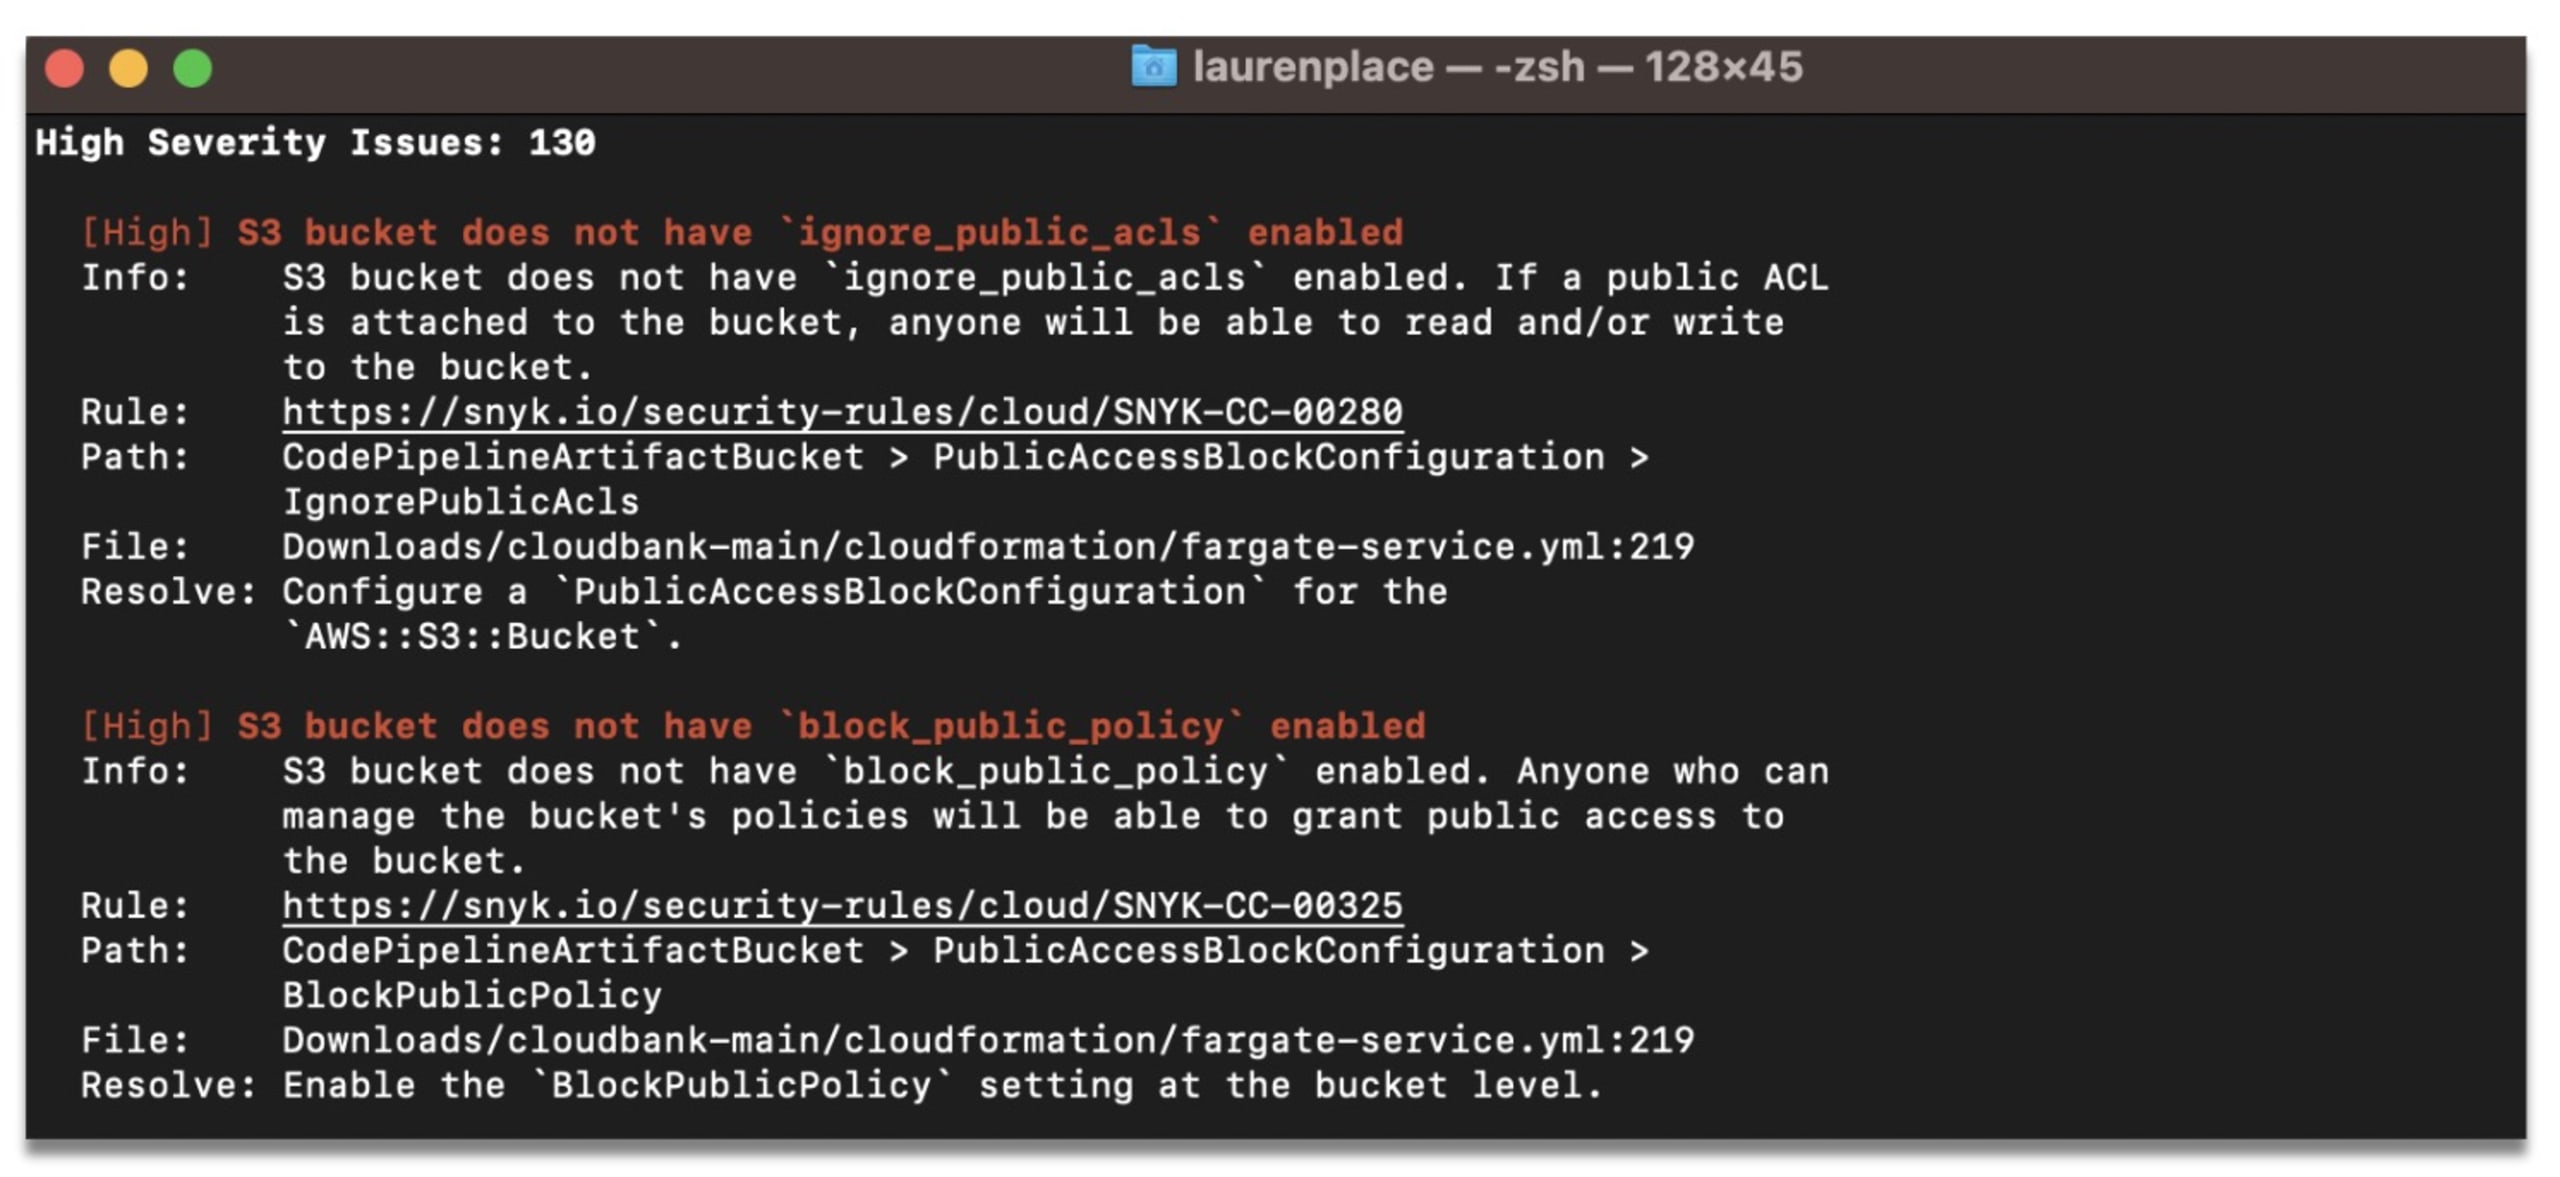
En plus de l’analyse multi-fichiers, IaC+ propose un ensemble de règles de sécurité enrichi, avec des centaines de règles de sécurité et de conformité réglementaire qui viennent compléter les règles intégrées de Snyk, notamment pour plus d’une douzaine de référentiels tels que SOC 2, PCI DSS et NIST 27001.
Une meilleure priorisation des erreurs de configuration
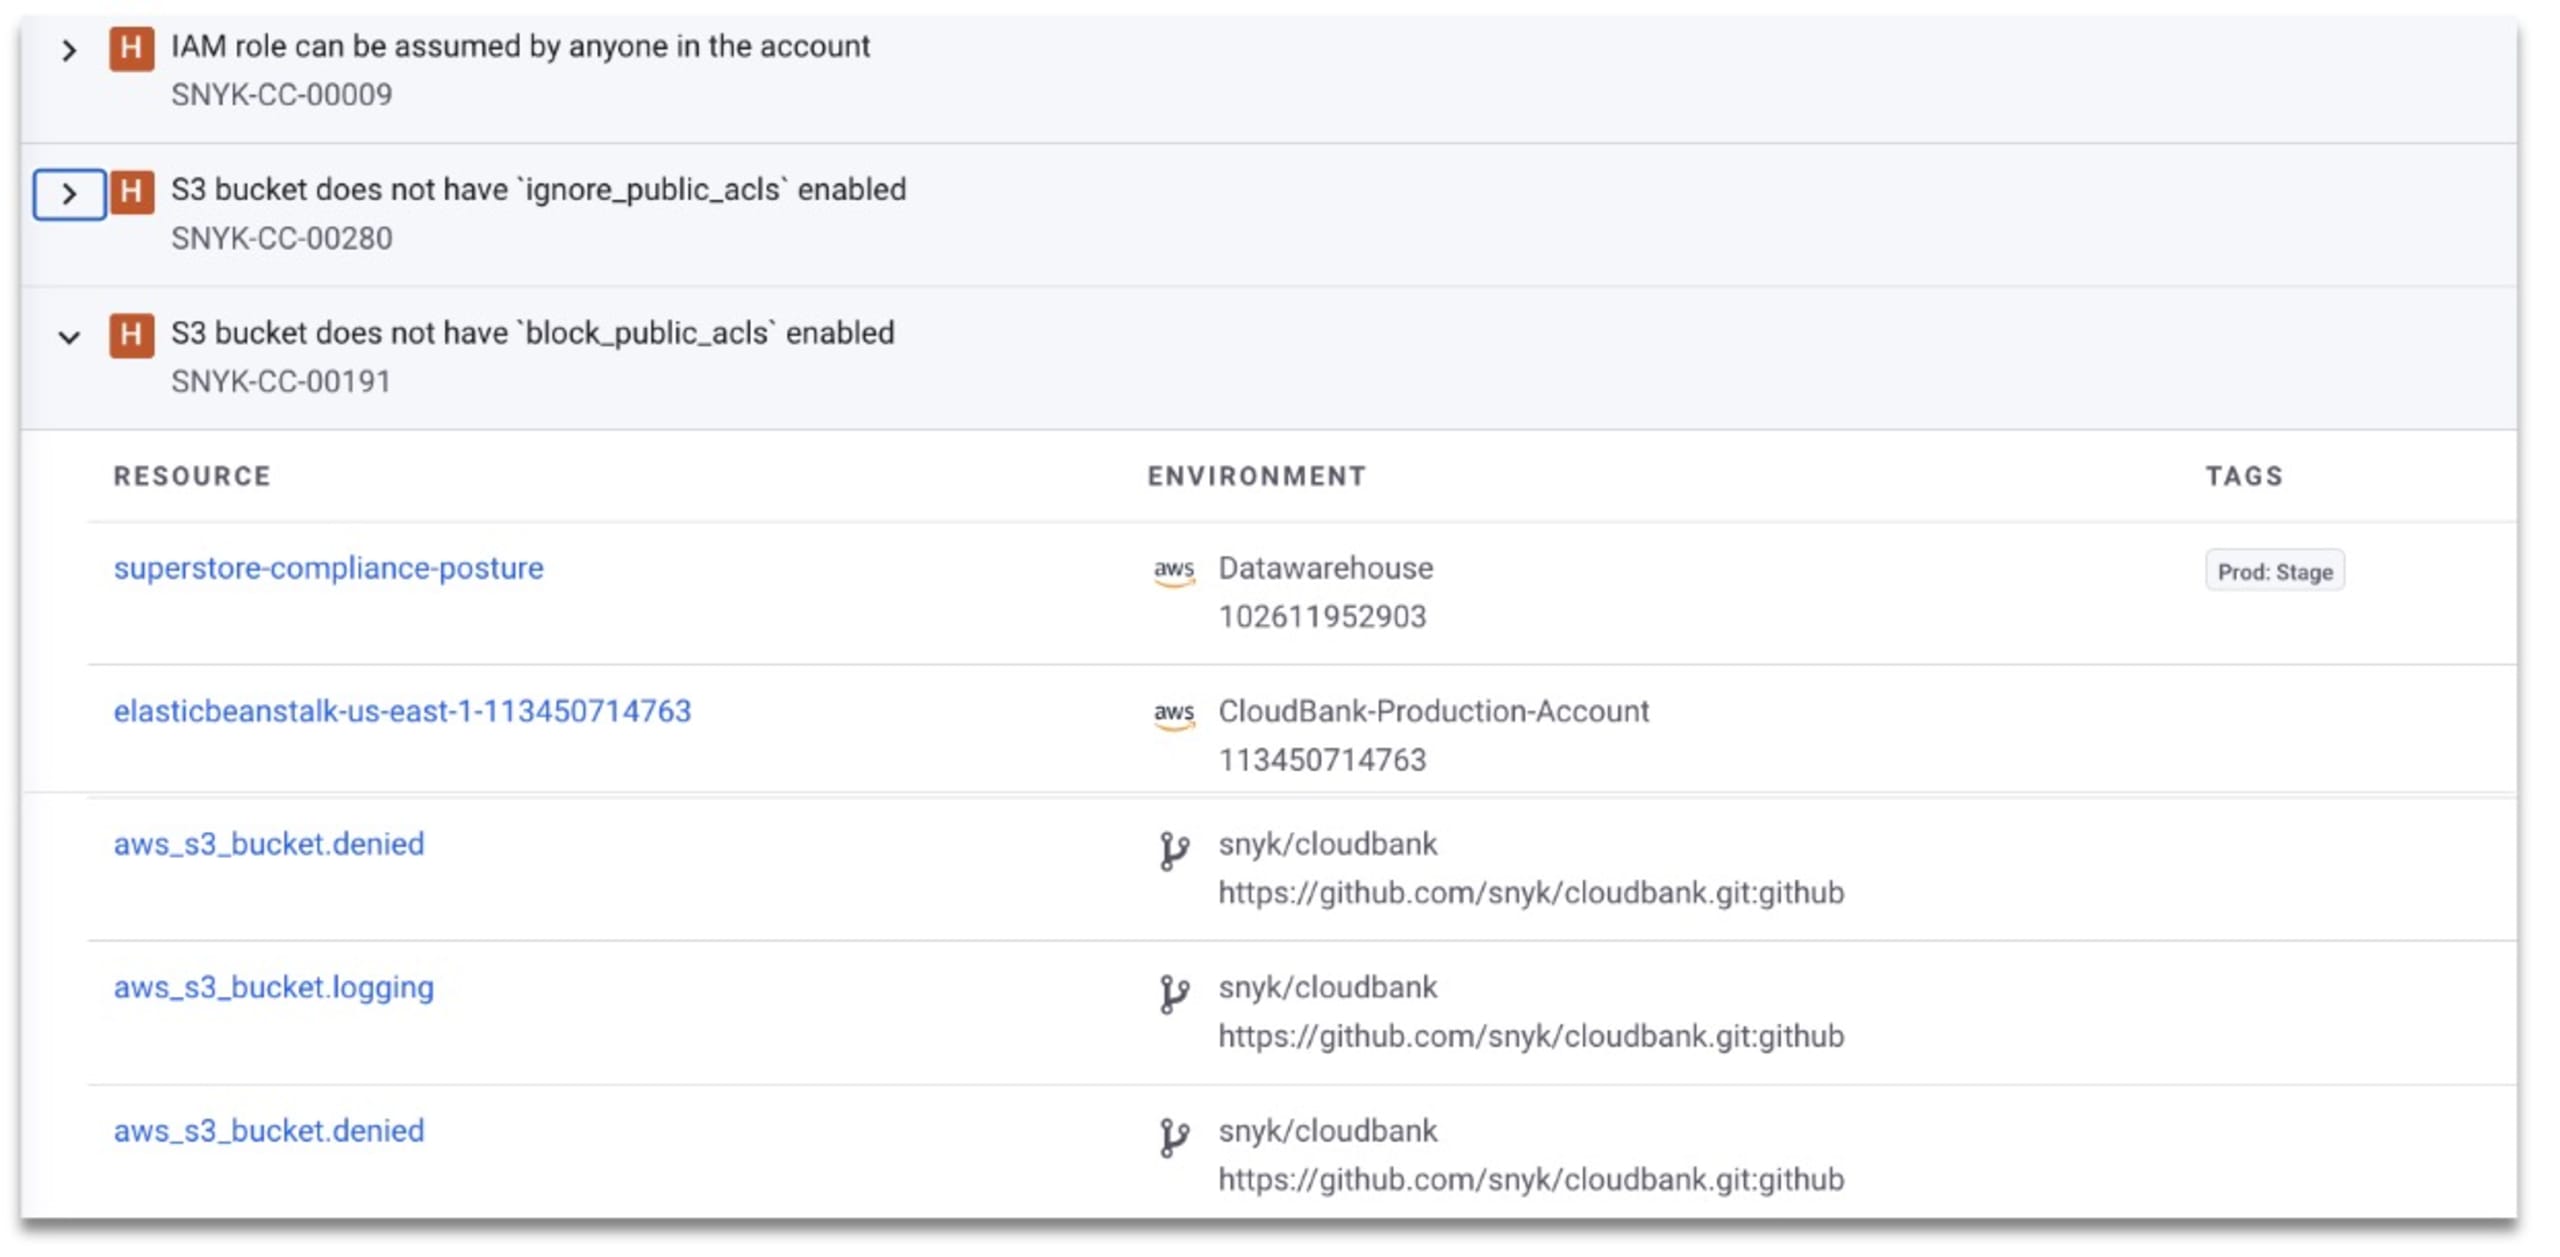
La mise en action — c’est-à-dire la capacité à passer de la détection à la correction — est au cœur de Snyk IaC. Pour repérer et prioriser les problèmes plus rapidement, IaC+ les détecte à l’échelle d’un dépôt entier, plutôt que dans des fichiers IaC individuels. Nos utilisateurs peuvent ainsi afficher et filtrer les problèmes dans toute leur organisation Snyk, au lieu d’examiner les fichiers IaC un par un.
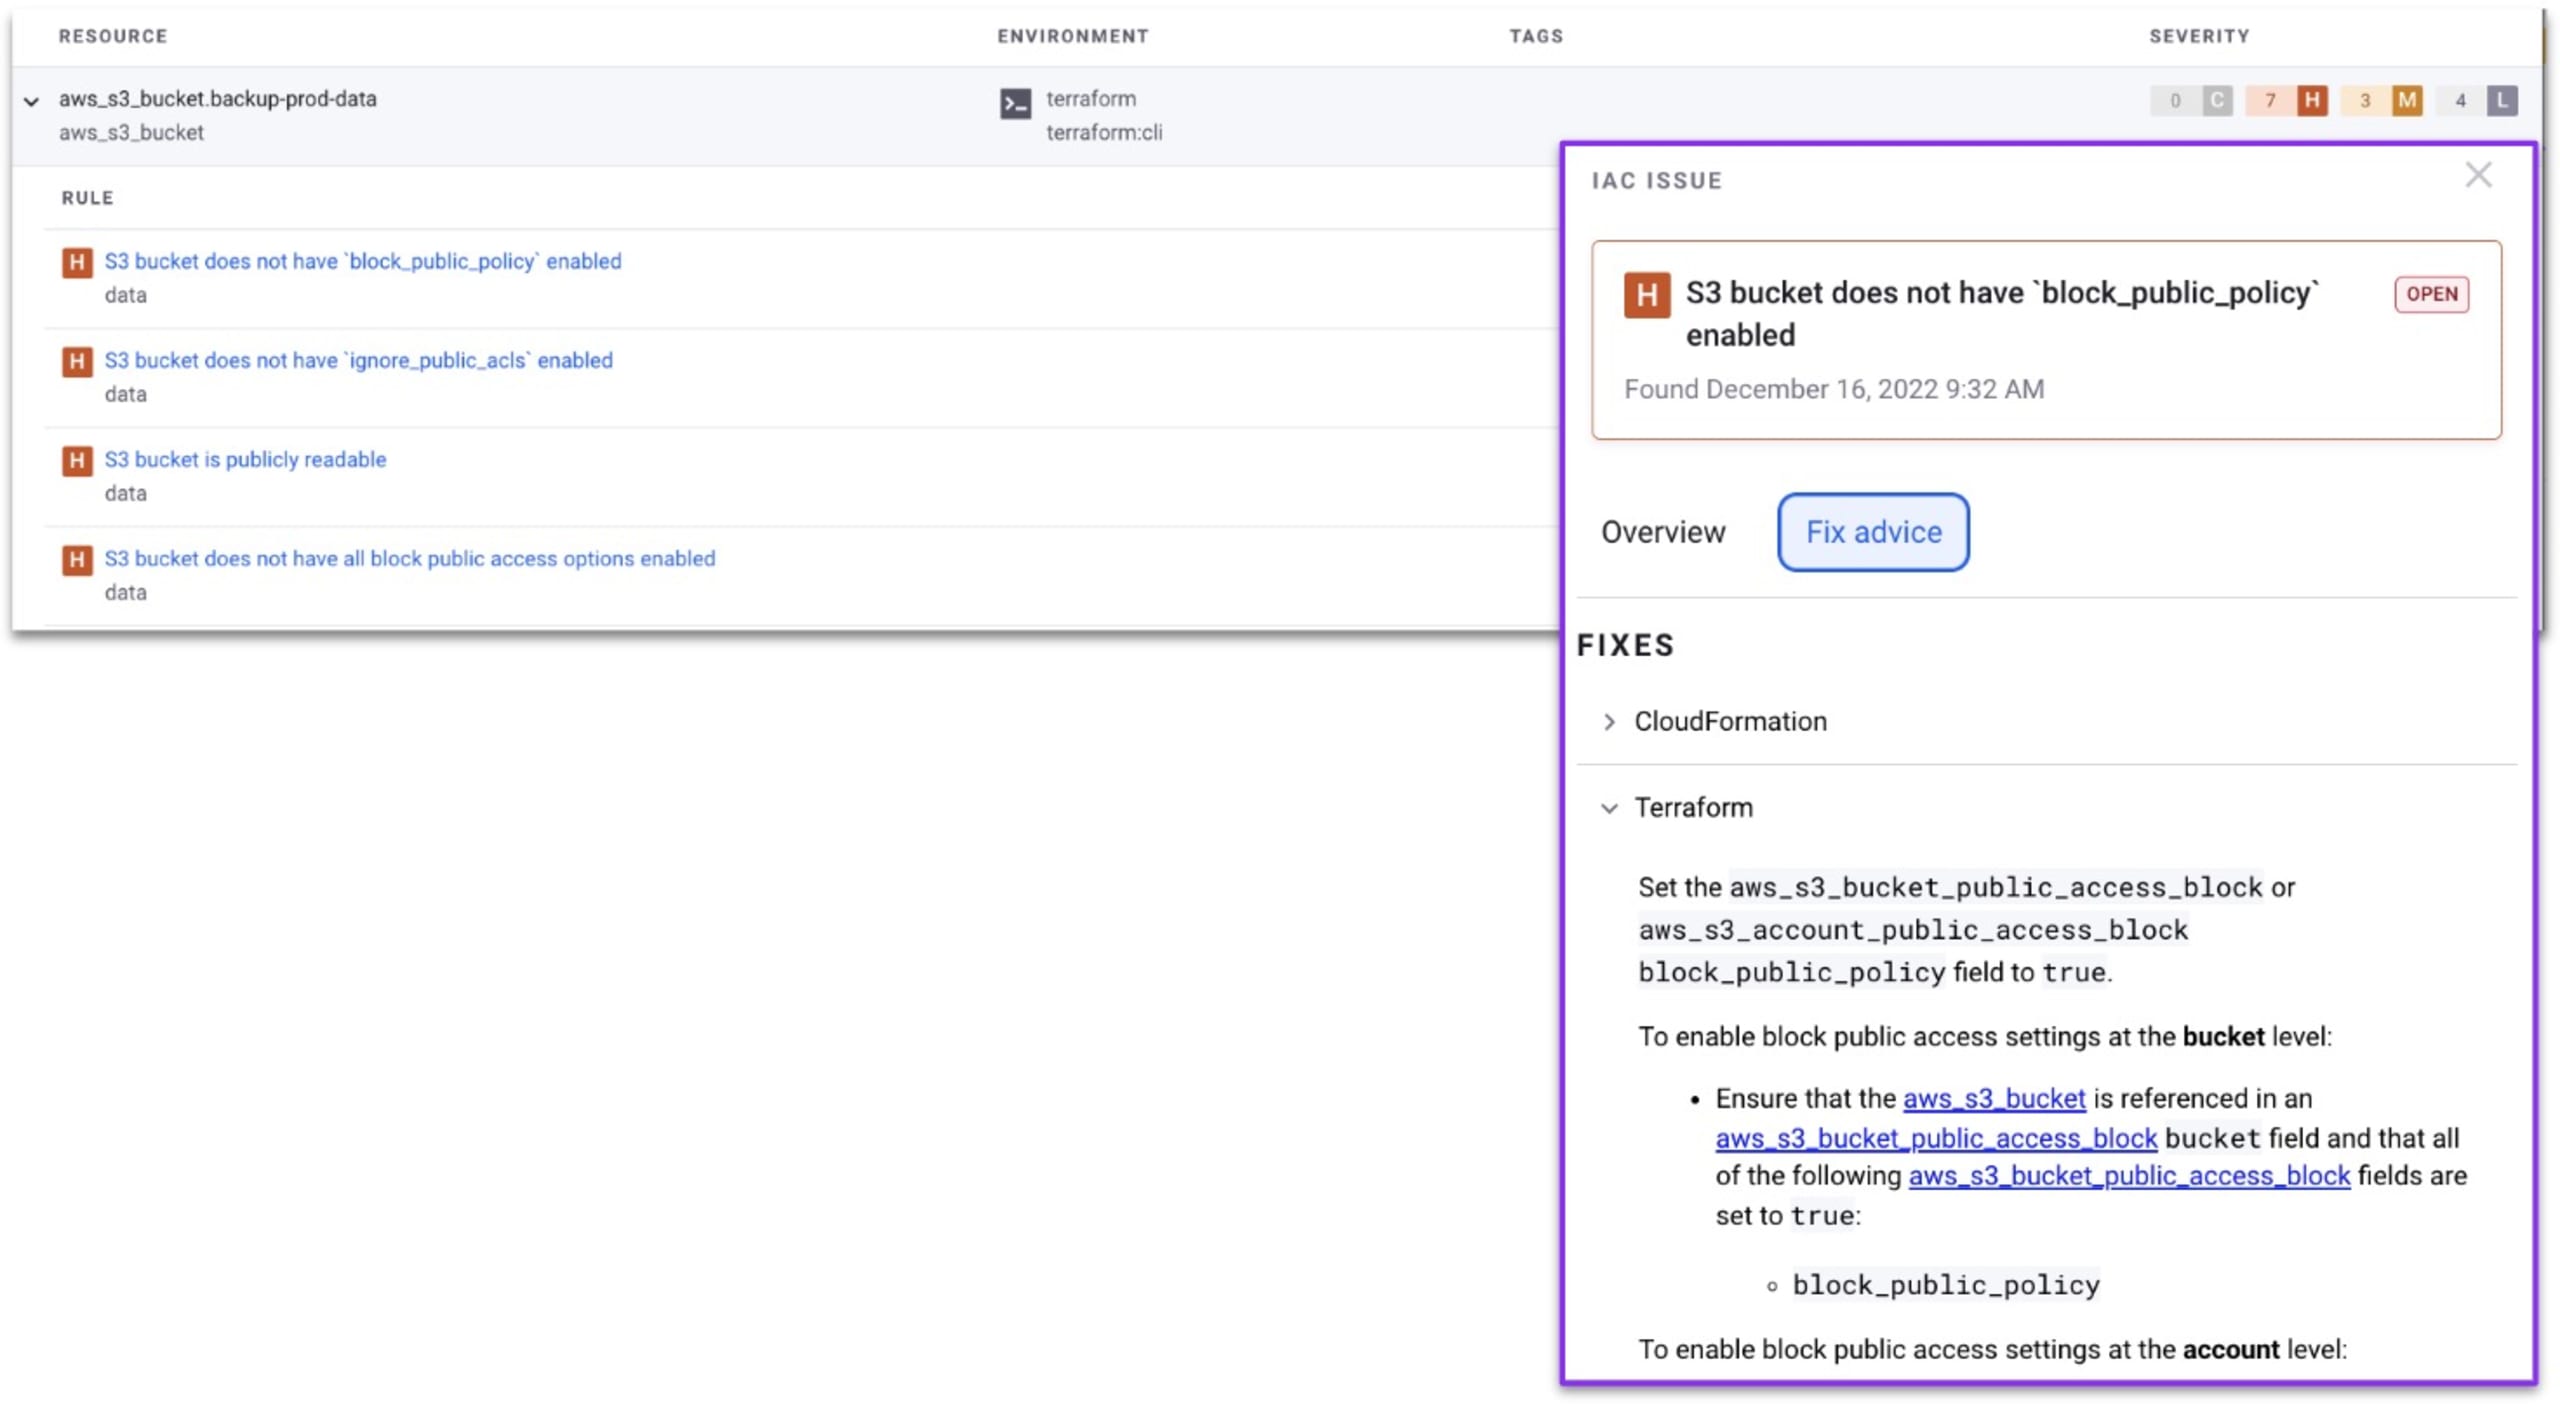
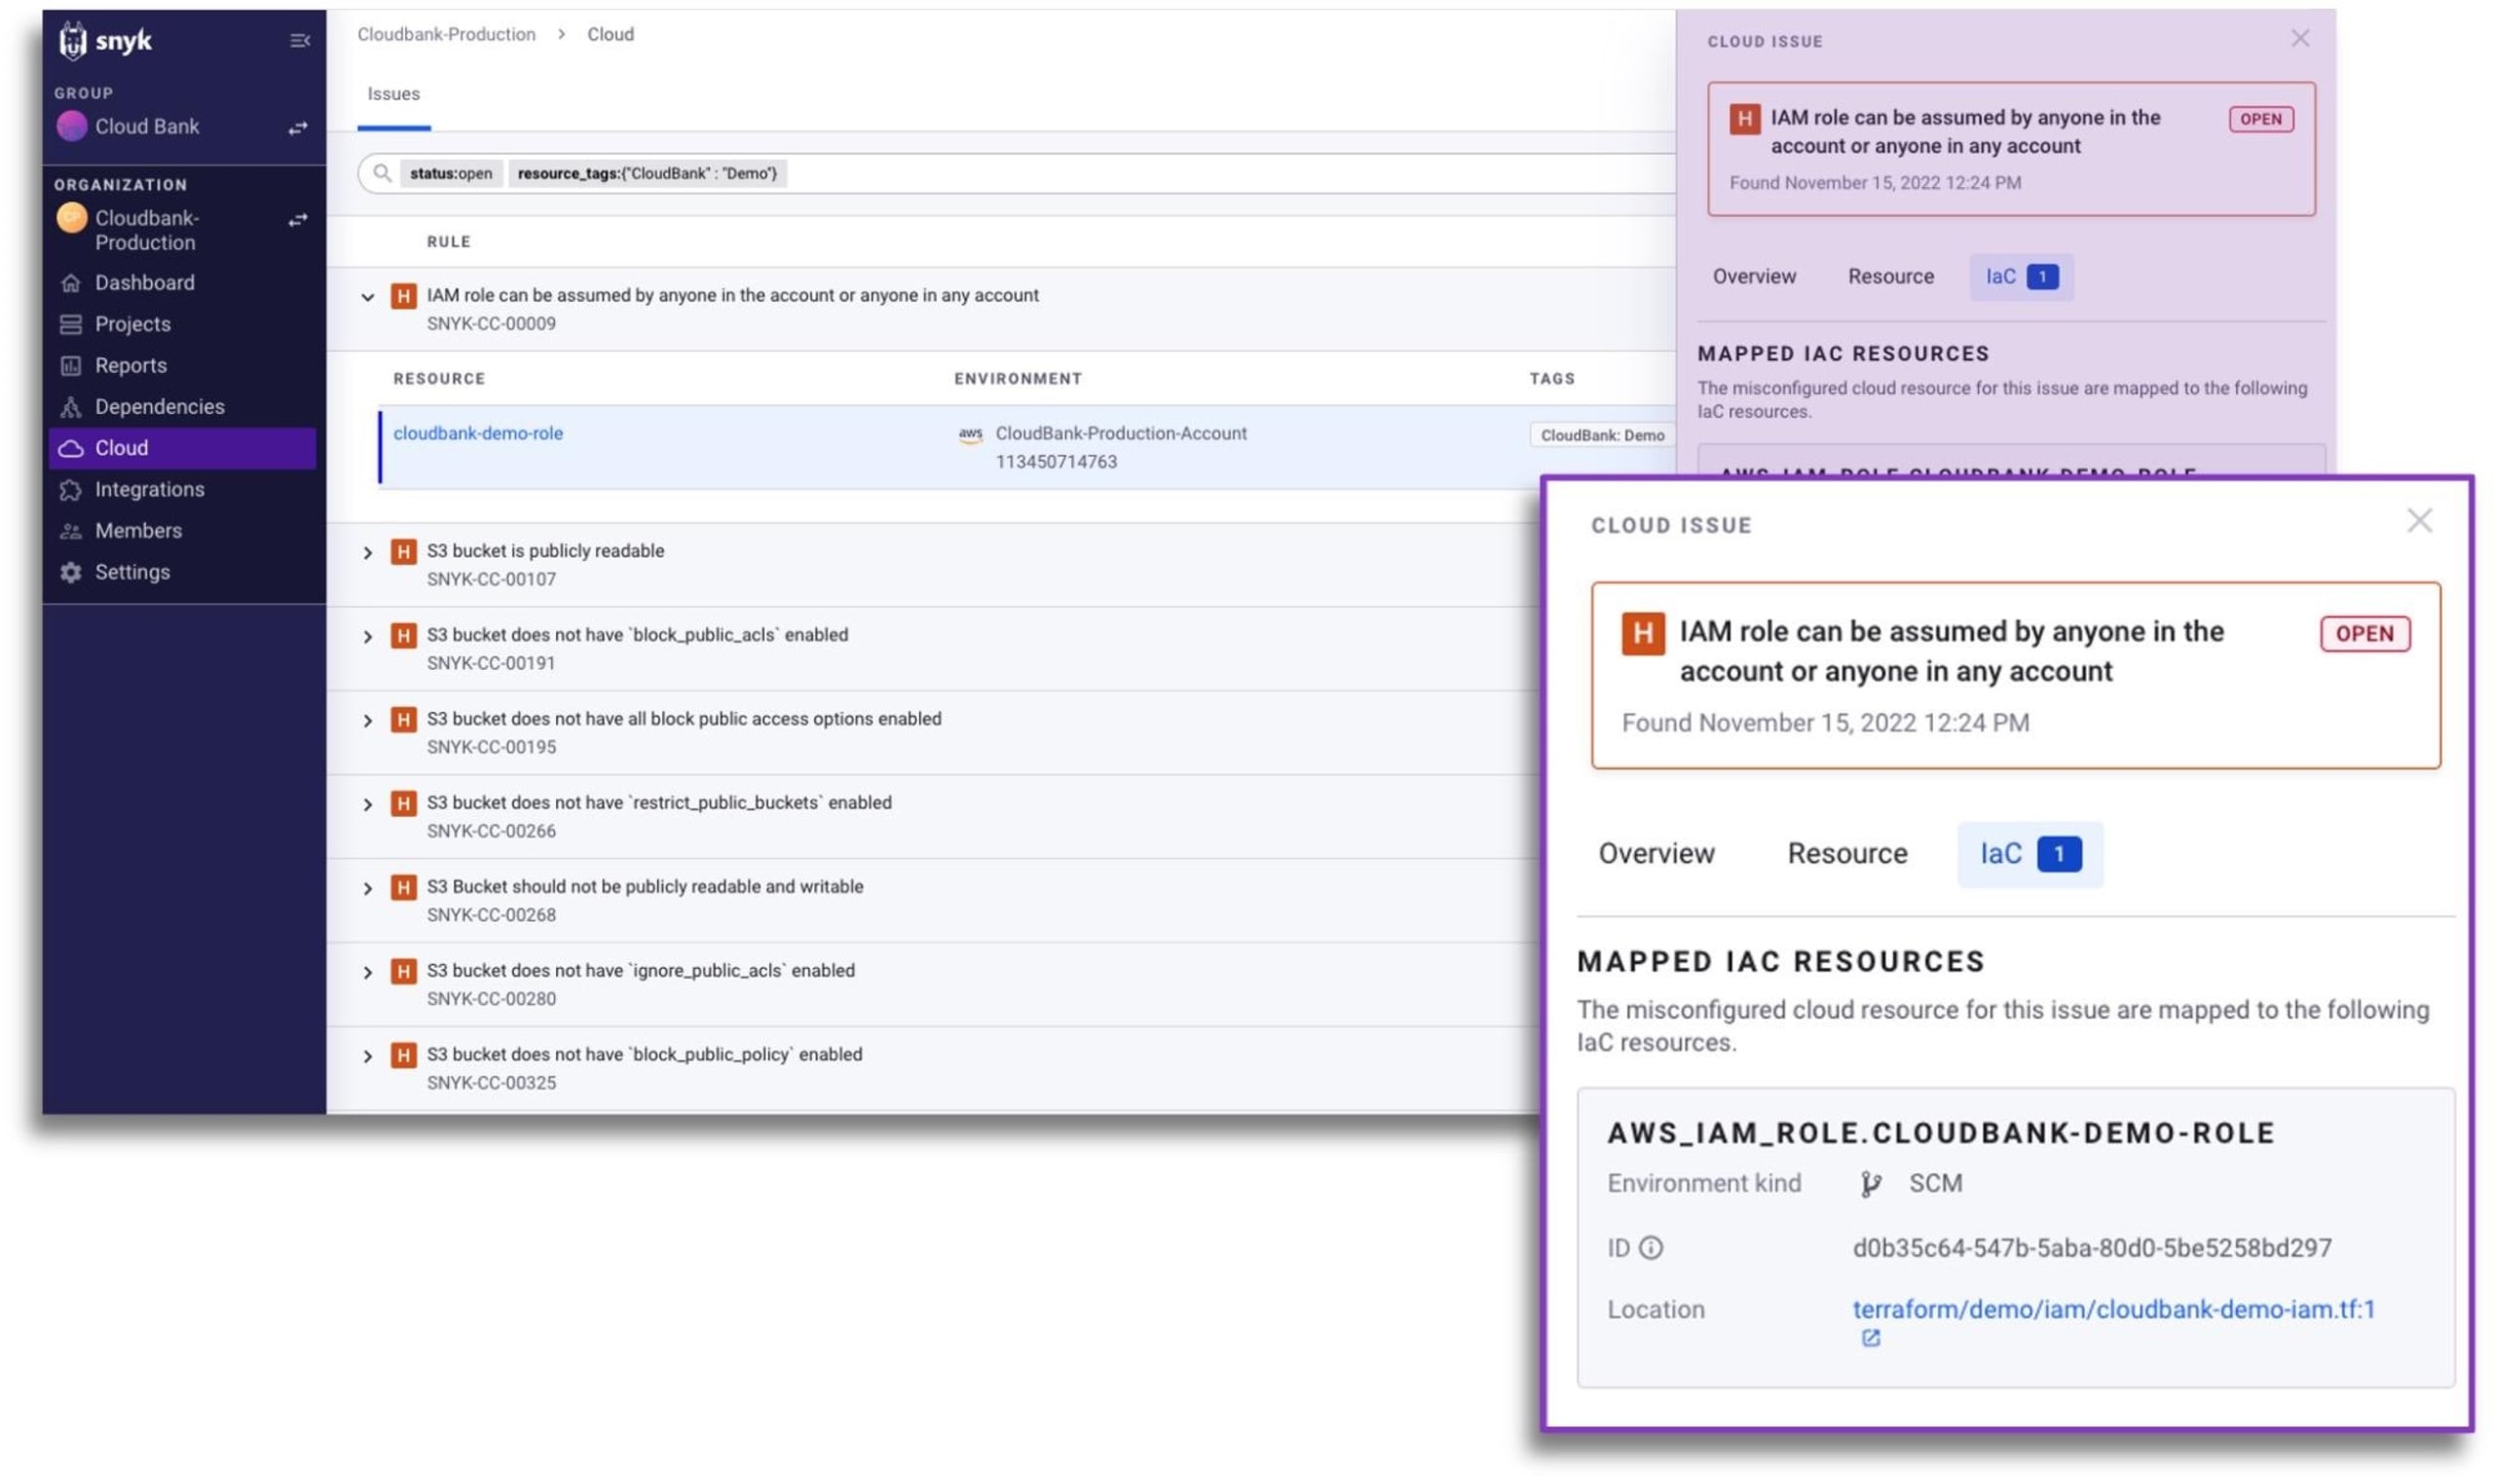
Cette nouvelle organisation des problèmes s’accompagne d’une nouvelle page dédiée aux problèmes IaC+ dans l’interface Snyk. La page des problèmes cloud offre désormais une visibilité unifiée sur les erreurs de configuration avant et après le déploiement, du code au cloud, et fournit aux équipes une source unique de vérité pour la sécurité des configurations dans leurs environnements pré- et post-déploiement.
De nouvelles possibilités d’utilisation, du code au cloud
Les deux versions de Snyk IaC permettent désormais aux utilisateurs d’intégrer, d’analyser et de tester des environnements cloud déployés sur AWS, Azure et Google Cloud.
Toutefois, IaC+ partage avec les fonctionnalités cloud le même moteur sous-jacent et le même modèle de données, ce qui permet d’appliquer facilement des règles personnalisées du code au cloud en complément de l’ensemble de règles Snyk, en constante évolution. En intégrant vos comptes cloud à Snyk et en activant IaC+, vous pourrez également corriger les problèmes cloud dans les workflows des développeurs. Snyk accélère les corrections en reliant automatiquement les erreurs de configuration cloud au code source IaC et en indiquant aux équipes techniques où effectuer la correction et qui en est responsable côté développement.
Comment accéder à IaC+ ?
IaC+ sera disponible en accès anticipé via Snyk Preview pour tous les clients Snyk IaC disposant d’un forfait Enterprise à partir du 3 octobre 2023. Pour en savoir plus sur la prise en main d’IaC+ pendant l’accès anticipé, consultez notre documentation.
Si vous souhaitez essayer IaC+, contactez votre responsable de compte Snyk ou écrivez-nous ici pour participer à un projet pilote.
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.